











CSR 생성기
인증서 서명 요청과 그에 맞는 개인 키를 이 페이지에서 바로 만드세요. 키 쌍은 브라우저의 Web Crypto가 생성하며 컴퓨터 밖으로 나가지 않습니다. 입력한 내용도, 키도 저희 서버를 포함해 어디로도 전송되지 않습니다.
한 줄에 하나씩 입력하세요. 첫 번째 이름이 일반 이름이 되기도 합니다.
무난한 기본값입니다. RSA 3072만큼 강하면서 크기는 훨씬 작습니다.
등록된 조직의 법적 이름입니다.
줄이지 말고 전체 이름을 쓰세요.
두 글자, ISO 3166-1 코드입니다.
두 글자, ISO 3166-1 코드입니다.
요청할 내용공인 CA는 자체 프로필로 이를 정합니다. 사설 CA는 요청에 넣기를 원할 수 있습니다.
CA가 요구한 경우에만 입력하세요. SCEP 등록에서는 쓰이지만 웹 인증서 주문에서는 쓰이지 않습니다.
키 쌍은 브라우저가 만들며 어디로도 전송되지 않습니다.
보내려는 내용ECDSA P-256 · SHA-256
이름을 입력하거나 예시를 선택하면, 요청을 만들기 전에 인증 기관이 이 요청을 어떻게 처리할지 이 칸에 표시됩니다.
키 쌍은 브라우저의 Web Crypto가 어디에도 연결할 수 없는 프레임 안에서 만들며, 전송되지 않습니다. 네트워크 패널을 열어 직접 확인해 보세요.
CSR 생성기란?
파일 두 개를 만듭니다. 인증 기관에 보낼 인증서 서명 요청(CSR)과, 내가 보관할 개인 키입니다. 요청에는 공개 키와 인증받으려는 이름이 들어 있으며, 개인 키로 서명됩니다.
형식은 RFC 2986에 정의된 PKCS#10입니다. 요청 안에는 주체 이름, 공개 키, 대체 이름을 담는 속성 집합, 그리고 이 모두에 개인 키로 만든 서명이 들어 있습니다. 이 자체 서명이 키 소유 증명입니다. 인증서가 발급될 키를 보낸 쪽이 실제로 가지고 있음을 보여 줍니다.
두 파일은 서로 바꿔 쓸 수 없습니다. 요청은 보내라고 있는 파일이므로 CA에도, 지원 티켓에도 보내도 됩니다. 개인 키는 어떤 경우에도 보내면 안 됩니다. 이 페이지에서는 키를 브라우저에서 만들고 브라우저에서 보관합니다. 다른 웹 도구와 마찬가지로 페이지의 코드는 믿어야 하지만, 무엇을 전송하는지는 직접 확인할 수 있습니다. 키를 만드는 동안 네트워크 패널을 열어 보세요.
개인 키보관할 파일
-----BEGIN PRIVATE KEY------ 비공개 절반지금은 요청에 서명하고, 나중에는 서버에 대한 모든 연결에 서명합니다
- 공개 절반요청에 복사됨
사본은 하나, 내 컴퓨터에
인증서 서명 요청보낼 파일
-----BEGIN CERTIFICATE REQUEST------ 주체 이름108바이트대부분의 인증서에서 선택 사항
- 내 공개 키294바이트인증 기관이 반드시 사용하는 유일한 필드
- 요청한 이름60바이트속성으로 담긴 대체 이름
- 서명261바이트위의 모든 내용에 대해 개인 키가 만든 서명
비밀 정보는 들어 있지 않습니다
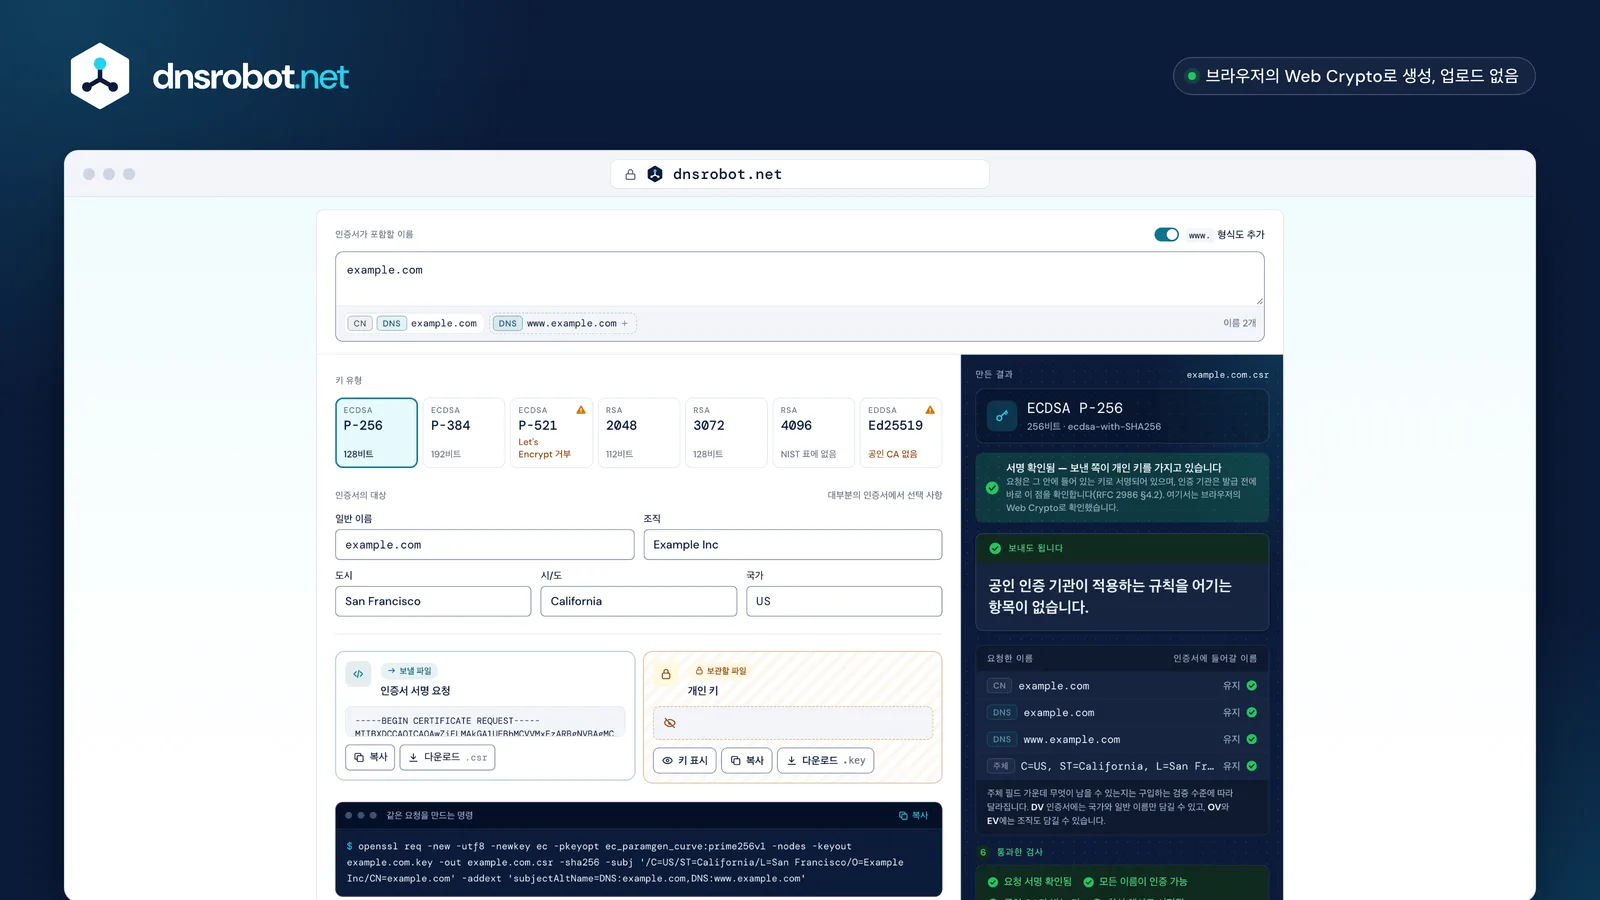
 이름인증서가 포함할 호스트 이름입니다. 첫 번째 이름이 일반 이름이 되고, 나머지는 그 뒤에 함께 들어갑니다.키RSA 또는 타원 곡선입니다. 키 쌍은 눈앞에서 브라우저가 만듭니다.대상주체 필드입니다. 공인 CA가 직접 검증하므로 그중 일부만 남습니다.두 파일보낼 요청과 보관할 개인 키입니다. 키는 저장하기 전까지 브라우저에만 있습니다.같은 작업을 명령으로직접 하고 싶을 때를 위해, 바로 이 요청을 만드는 OpenSSL 명령입니다.
키를 브라우저에서 만들어야 하는 이유
개인 키가 다른 사람의 서버에 도달하면, 그 서버가 이후 무엇을 하든 업계 스스로 내린 유출된 키의 정의에 해당하기 때문입니다.
CA/Browser Forum의 Baseline Requirements는 이를 논란의 여지 없이 정의합니다. "A Private Key is said to be compromised if its value has been disclosed to an unauthorized person, or an unauthorized person has had access to it." 악용은 필요 없습니다. 도달하기만 해도 충분합니다.
이론이 아닙니다. 2020년에 DigiCert는 고객이 요청과 함께 붙여 넣은 개인 키 337개를 발견해 관련 인증서를 모두 폐기했고, 이를 공개적으로 알렸습니다. "by sending the private key to DigiCert along with the CSR, the customer has compromised the private key"라고 밝히면서 "the only part of a CSR we use is the public key"라고 덧붙였습니다. 자기 서버에서 키를 만들어 사본을 건네주는 생성기는 그 정의에 따르면 이미 키를 유출시킨 것입니다. 이 페이지는 그럴 수 없습니다. crypto.subtle.generateKey는 어디에도 연결할 수 없는 샌드박스 프레임 안의 브라우저에서 실행되고, 그 바깥의 페이지는 공개 키만 봅니다.
이 페이지
- Web Crypto가 키 쌍을 만듭니다
crypto.subtle.generateKey - 키가 요청에 서명합니다
- 두 파일을 저장합니다
키는 내 컴퓨터에만 존재했습니다
서버에서 키를 만드는 생성기
- 이름과 입력한 내용이 서버로 갑니다
- 서버가 키 쌍을 만듭니다
- 개인 키가 나에게 전송됩니다
아무것도 설치하기 전에 정의상 이미 유출됨
“개인 키는 그 값이 권한 없는 사람에게 공개되었거나, 권한 없는 사람이 접근한 적이 있으면 유출된 것으로 본다.”
이미 일어난 일입니다2020년에 한 인증 기관이 요청과 함께 전송된 개인 키 337개를 발견했습니다관련된 인증서가 모두 폐기되었습니다

CSR을 만드는 방법
호스트 이름을 입력하고, 키 유형을 고르고, 버튼을 누르세요. 나머지는 모두 선택 사항입니다. 요즘 인증서는 주체가 아니라 대체 이름으로 식별됩니다.
인증서가 포함할 이름을 모두 이름 입력란에 넣으세요. example.com, www.example.com, *.api.example.com 같은 와일드카드, 또는 IP 주소를 넣을 수 있습니다. 첫 번째 이름은 일반 이름도 됩니다. 인증서에 일반 이름이 있다면 Baseline Requirements는 그것이 대체 이름 중 하나와 정확히 같을 것을 요구합니다.
국가, 조직, 지역은 조직 검증(OV)이나 확장 검증(EV) 인증서에서만 의미가 있으며, 그 경우에도 인증서에 들어가기 전에 CA가 직접 검증해야 합니다. Let's Encrypt가 발급하는 도메인 검증 인증서에서는 규칙이 허용하는 주체 필드가 국가와 일반 이름뿐입니다. 생성기는 공인 CA가 삭제하거나 금지하는 두 필드, 조직 단위와 이메일 주소에 표시를 하고, 양식 옆 칸에는 무엇이 바뀌는지 보여 줍니다.
이름을 입력합니다
인증서가 포함할 모든 호스트이며, 첫 번째 이름이 일반 이름이 됩니다키 유형을 고릅니다
오래된 장비가 읽어야 하는 경우가 아니면 P-256요청 만들기
브라우저가 키를 만들고 그 키로 요청에 서명합니다파일 두 개를 받습니다
요청은 인증 기관에 보내고, 키는 보관합니다
어떤 키 유형을 고를까요?
새로 만드는 것이라면 ECDSA P-256입니다. 3072비트 RSA 키만큼 강하면서 훨씬 작고, 모든 공인 인증 기관이 따르는 규칙이 허용합니다. 오래된 장비가 키를 읽어야 한다면 RSA 2048입니다.
NIST는 P-256과 RSA-3072를 같은 128비트 보안 강도로 보며, RSA-4096에는 따로 강도를 매기지 않습니다. 표의 다음 단계는 7680비트입니다. 그래서 4096은 문서로 확인된 이점 없이 모든 방문자에게 핸드셰이크 부담만 더합니다. P-384는 192비트 단계이고 Baseline Requirements는 P-521도 허용하지만, Let's Encrypt는 P-521을 거부합니다. 요청이 규칙상 완벽히 합법이어도 쓰려던 CA에서 실패할 수 있습니다.
Ed25519는 SSH, 서명, 사설 CA에 훌륭하므로 제공하지만, 어떤 공인 인증 기관도 이 키로 TLS 인증서를 발급하지 않습니다. 규칙은 RSA와 NIST 곡선 세 가지를 나열한 뒤 "no other algorithms or key sizes are permitted"라고 말합니다. 양자 내성 ML-DSA도 마찬가지입니다. 공인 TLS에서 이를 허용하려던 투표안은 2026년 10월에 병합되지 않은 채 종결되었습니다. 생성기는 거부 메일을 받고서야 알게 되지 않도록 각 선택지 옆에 이를 알려 드립니다.
| 112비트 | 128비트 | 192비트 | 256비트 | |
|---|---|---|---|---|
| RSA | 2048 | 3072 | 7680 | 15360 |
| RSA 4096 | 4096 | |||
| ECDSA | — | P-256 | P-384 | P-521 |

4096비트: 자체 단계 없음 표는 한 크기에서 다음 크기로 바로 넘어가므로, 늘어난 핸드셰이크 작업은 문서로 확인되는 이점이 없습니다
Ed25519이 키로 발급하는 공인 인증 기관은 없습니다
ML-DSA양자 내성: 이를 허용하려던 투표안은 2026년 10월에 병합되지 않은 채 종결되었습니다
- 같은 강도
- 여기서 제공
- 표에는 있지만 여기서는 제공하지 않음
- 받는 곳Let's Encrypt
각 필드에 무엇을 넣을까요
이름: 인증서가 포함할 모든 호스트. 국가: 두 글자. 조직: OV나 EV 인증서라면 법적 이름. 나머지는 선택 사항이며, 일부는 이제 금지되어 있습니다.
조직 단위는 금지되었습니다. CA/Browser Forum 투표안 SC047에 따라 2022년 9월 1일 이후 발급된 공인 TLS 인증서에는 OU를 넣을 수 없으며, CA는 주문을 거부하지 않고 이를 삭제합니다. 주체의 이메일 주소도 도메인 검증 인증서에는 허용되지 않고 그 밖의 인증서에서도 권장하지 않습니다. 이 생성기는 사설 CA를 위해 두 필드를 계속 제공하며, 표시를 해 둡니다.
국가는 ISO 3166-1 alpha-2 코드입니다. US, DE, GB, IN처럼 쓰고, 국가 이름이나 세 글자 코드는 안 됩니다. 시/도는 줄이지 말고 전체 이름을 쓰세요. 확장 검증(EV) 인증서에는 설립 관할 지역과 등록 번호도 필요하며, 이 생성기가 해당 필드를 제공합니다.
| 내 요청 | DV도메인 검증 | OV조직 검증 | EV확장 검증 |
|---|---|---|---|
일반 이름CN | |||
국가C | |||
조직O | |||
도시, 시/도L, ST | |||
도로명 주소, 우편번호street, postalCode | |||
조직 단위OU2022년 9월 1일부터 금지 | |||
이메일 주소emailAddress | |||
등록 번호, 사업 분류, 관할 지역serialNumber, businessCategory, jurisdictionC |
- CA가 검증한 대로 인증서에 들어감
- 허용되지만 권장하지 않음
- 이 종류의 인증서에는 들어가지 않음
- 절대 허용되지 않음
키나 CSR을 재사용해도 될까요?
재사용해도 됩니다. 금지하는 규칙은 없습니다. 하지만 인증서마다 새 키를 만드는 데는 1초밖에 걸리지 않고, 키 하나가 유출되었을 때 영향을 받는 범위를 줄여 줍니다.
Baseline Requirements는 "one certificate request MAY suffice for multiple Certificates to be issued to the same Applicant"라고 분명히 하므로, 갱신에 같은 요청을 다시 쓰는 것은 허용됩니다. 문제가 생겼을 때 비용이 드러납니다. 그 키가 유출되면, 걱정했던 인증서 하나가 아니라 그 키를 가진 모든 인증서를 24시간 안에 폐기해야 합니다.
그리고 유출된 키는 영구히 쓸 수 없습니다. CA는 키가 유출되었다는 통지를 받았다면 "SHALL reject a certificate request"이므로, 그 사실을 아는 어떤 CA도 그 키를 다시 인증하지 않습니다. 2029년에 인증서 유효 기간이 47일로 줄어들면, 재사용한 키는 수십 번의 갱신에 걸쳐 수년 동안 서명하게 됩니다. 새 키를 만드는 데는 1초면 됩니다.
키 하나를 재사용
www.example.comapi.example.commail.example.com
인증서 3개를 24시간 안에 폐기
그리고 그 사실을 아는 CA는 이 키를 다시 인증하지 않습니다
인증서마다 새 키
www.example.comapi.example.com영향 없음mail.example.com영향 없음
인증서 1개를 24시간 안에 폐기
CSR을 보낸 뒤에는 어떻게 되나요
CA가 이름을 검증하고, 나머지는 대부분 무시하며, 인증서를 돌려 보냅니다. 개인 키를 보관하세요. 키 없이는 인증서를 설치할 수 없습니다.
검증은 파일이 아니라 이름에 대한 것입니다. DNS 레코드, 웹 서버의 파일, 또는 해당 도메인 주소로 보내는 이메일로 확인합니다. 검증을 통과하면 인증서가 돌아오고, 요청은 더 쓸 데가 없습니다. 설치, 갱신, 폐기 어디에도 필요하지 않습니다. 보관해야 할 것은 개인 키입니다. 키가 없으면 인증서는 쓸모가 없기 때문입니다. 인증서를 CSR 디코더에 붙여 넣고 그 옆에 개인 키를 추가해, 무엇이든 재시작하기 전에 둘이 일치하는지 확인하세요.
인증서의 유효 기간은 짧을 것입니다. 오늘 발급되는 공인 TLS 인증서는 200일을 넘을 수 없으며, 2027년 3월 15일에 100일로, 2029년 3월 15일에 47일로 줄어듭니다. 이 정도 기간이면 갱신은 자동이어야 하고, 곧 ACME를 뜻합니다. ACME 클라이언트가 요청을 대신 만들어 주므로, 이 페이지는 클라이언트가 해결하지 못하는 경우를 위한 것입니다. 장비, 어플라이언스, 요청을 직접 받는 CA 같은 경우입니다.
- 내 컴퓨터요청을 보냅니다
- 인증 기관각 이름을 내가 관리하는지 확인합니다DNS 레코드웹 서버의 파일해당 도메인 주소로 보내는 이메일
- 인증 기관인증서에 서명해 돌려 보냅니다
- 내 컴퓨터키와 함께 인증서를 설치합니다이후 요청은 더 쓸 데가 없습니다
- 398일현재 적용 중
- 200일2026년 3월 15일부터
- 100일2027년 3월 15일부터
- 47일2029년 3월 15일부터
OpenSSL로 같은 작업 하기
openssl req -new -newkey ec -pkeyopt ec_paramgen_curve:prime256v1 -nodes -keyout example.com.key -out example.com.csr는 키와 요청을 한 번에 만듭니다.
생성기는 입력한 내용에 맞는 명령을 써 줍니다. 대체 이름과 모든 확장이 포함되며, 저희 테스트는 이 명령을 OpenSSL로 실행해 페이지와 같은 주체와 확장이 만들어지는지 확인합니다. 질문을 건너뛰려면 -subj "/CN=example.com"을, 이름을 넣으려면 -addext "subjectAltName=DNS:example.com,DNS:www.example.com"을, 악센트가 있는 이름이 깨지지 않게 하려면 -utf8을 추가하세요. -nodes는 키를 암호화하지 않고 둡니다. OpenSSL 3은 새 표기인 -noenc를 선호하지만 -nodes도 계속 받아들이며, macOS에 내장된 LibreSSL이 아는 표기는 이쪽뿐입니다. 그 LibreSSL은 Ed25519 키를 아예 만들 수 없으므로, Ed25519에는 OpenSSL 1.1.1 이상을 사용하세요.
만든 결과를 확인하려면 openssl req -in example.com.csr -text -verify -noout을 실행하세요. 모든 필드를 출력하고 자체 서명을 검증하며, 서명이 틀리면 아무것도 출력하기 전에 멈춥니다. 키가 요청에 속하는지 확인하려면 openssl req -in example.com.csr -pubkey -noout과 openssl pkey -in example.com.key -pubout의 출력을 비교하세요. CSR에 파일 확장자를 정해 둔 표준은 없으므로 .csr, .pem, .req, .txt가 모두 맞습니다.
1openssl req -new 2-utf8 3-newkey ec 4-pkeyopt ec_paramgen_curve:prime256v1 5-nodes 6-keyout example.com.key 7-out example.com.csr 8-sha256 9-subj '/CN=example.com' 10-addext 'subjectAltName=DNS:example.com,DNS:www.example.com'
openssl req -new인증서 서명 요청 만들기-utf8주체를 UTF-8로 읽어서 악센트가 있는 이름이 깨지지 않게 함-newkey…그리고 새 키 쌍도 함께-pkeyoptP-256 곡선으로-nodes키 파일을 암호화하지 않고 둠(OpenSSL 3.0에서는 -noenc로도 씀)-keyout개인 키를 쓸 위치-out요청을 쓸 위치-sha256요청에 서명할 때 쓰는 해시-subj주체를 지정해서 질문하지 않게 함-addext대체 이름
다시 읽고 자체 서명을 검증openssl req -in example.com.csr -text -verify -noout
키가 요청에 속하나요? 두 출력이 같아야 합니다openssl req -in example.com.csr -pubkey -nooutopenssl pkey -in example.com.key -pubout
Windows, IIS, macOS에서 CSR 만들기
Windows에는 certreq와 .inf 파일이, macOS에는 Keychain Access가 있습니다. 둘 다 시작하기 전에 알아 둘 함정이 있습니다.
Windows에서 certreq -new request.inf request.req는 [NewRequest] 섹션에 주체와 키 길이를 정하고, 대체 이름은 [Extensions]에서 OID 2.5.29.17 아래 _continue_ 줄로 적는 파일을 읽습니다. SAN= 키는 없으며, 흔히 하는 실수입니다. Microsoft의 공식 참조 페이지에는 예제가 SHA-1을 쓴다는 경고가 있고 Let's Encrypt는 SHA-1로 서명한 요청을 거부하므로, 해시는 직접 지정하세요.
Mac에서는 Keychain Access > Certificate Assistant > Request a Certificate From a Certificate Authority가 요청을 만들어 줍니다. 키 유형과 크기는 "Let me specify key pair information" 체크박스 뒤에 있고, 2048비트 미만의 RSA 키는 더 이상 제공되지 않습니다. 어느 방법으로도 대체 이름을 쉽게 넣을 수 없으므로, 명령이 더 쉬운 경우가 많습니다.
certreqWindows Server와 IIS
certreq는 일반 텍스트 파일을 읽어 요청을 씁니다
certreq -new request.inf request.req[NewRequest]Subject = "CN=example.com"KeyAlgorithm = RSAKeyLength = 2048HashAlgorithm = sha256RequestType = PKCS10[Extensions]2.5.29.17 = "{text}"_continue_ = "DNS=example.com&"_continue_ = "DNS=www.example.com"대체 이름: OID로 지정한 확장이며, 한 줄에 이름 하나
해시는 직접 지정하세요. Microsoft의 예제는 인증 기관이 거부하는 SHA-1 기준으로 쓰여 있습니다
SAN= 키는 없습니다Keychain AccessmacOS
Keychain Access가 Certificate Assistant에서 요청을 써 줍니다Mac은 이 메뉴 이름을 자체 언어로 표시합니다
Let me specify key pair information
키 유형과 크기는 이 체크박스 뒤에 있습니다RSA는 최대 4096, 2048 미만은 더 이상 제공되지 않음온라인 CSR 생성기는 안전한가요?
키를 어디에서 만드느냐에 전적으로 달려 있습니다. 브라우저에서 만드는 페이지는 안전하고, 서버에서 만드는 페이지는 이미 내 개인 키에 접근한 것입니다.
확인 방법은 간단하며 직접 해 볼 수 있습니다. 브라우저의 네트워크 패널을 열고, 요청을 만들면서 지켜보세요. 키를 페이지에서 만든다면 키도 입력한 내용도 밖으로 나가지 않습니다. 이 페이지에서 나가는 요청은 페이지 자체와 공개 이름 목록 두 개뿐이며, 방문자 누구에게나 같습니다. 요청이 나가고 키가 돌아온다면 그 키는 먼저 다른 곳에 있었던 것이고, 업계 스스로의 정의에 따라 설치하기도 전에 이미 유출된 것입니다.
이 페이지는 모든 작업을 브라우저에서 합니다. 키 쌍은 어디에도 연결할 수 없는 샌드박스 프레임 안의 crypto.subtle.generateKey에서 나오고, 페이지는 공개 키를 중심으로 요청을 작성하며, 프레임이 개인 키로 한 번 서명합니다. 개인 키는 프레임 밖으로 나가지 않습니다. 두 파일은 브라우저에만 나타나고 다른 곳에는 없습니다. 어떤 웹 페이지도 믿고 싶지 않다면 이 페이지의 OpenSSL 명령이 같은 작업을 내 컴퓨터에서 합니다. 그래서 명령을 함께 보여 드립니다.
이 페이지
tlds.json최상위 도메인 목록, 방문자 누구에게나 같음suffixes.json공개 접미사 목록, 방문자 누구에게나 같음입력한 내용도 키도 페이지를 떠나지 않습니다
서버에서 키를 만드는 생성기
…/generate이름과 입력한 내용-----BEGIN PRIVATE KEY-----다른 곳에서 만든 개인 키키가 네트워크로 돌아옵니다. 먼저 다른 곳에 있었다는 뜻입니다
CSR 생성기: 질문과 답변
CSR은 어떻게 만드나요?
CSR을 온라인에서 만들어도 안전한가요?
어떤 키 유형을 골라야 하나요?
공인 인증서에 Ed25519 키를 쓸 수 있나요?
개인 키 파일은 어디에 쓰나요?
조직과 국가를 꼭 입력해야 하나요?
조직 단위 필드에서 경고가 뜨는 이유는 무엇인가요?
OU는 공인 TLS 인증서에서 금지되어 있기 때문입니다. CA/Browser Forum 투표안 SC047에 따라 2022년 9월 1일 이후 발급된 공인 TLS 인증서에는 이를 넣을 수 없으며, 인증 기관은 주문을 거부하지 않고 삭제합니다. 이 생성기는 사설 CA를 위해 이 필드를 계속 제공하고, 공인 CA가 어떻게 처리할지 알려 드립니다.CSR 하나에 도메인을 여러 개 넣을 수 있나요?
www 형식도 포함하세요. 와일드카드와 일반 이름을 섞을 수 있고 IP 주소도 추가할 수 있지만, 모든 CA가 주소용 인증서를 판매하는 것은 아닙니다.다음 인증서에 CSR이나 키를 재사용할 수 있나요?
challenge password란 무엇인가요?
와일드카드 인증서에도 쓸 수 있나요?
*.example.com을 넣고, 도메인 자체도 포함하려면 example.com도 함께 넣으세요. 와일드카드는 레이블 하나만 대신하며, 그 바로 위의 이름과는 일치하지 않습니다. 별표는 맨 왼쪽 레이블 전체여야 하고, 어떤 CA도 *.co.uk 같은 공개 접미사 전체에 걸친 와일드카드는 발급하지 않습니다.파일은 이후에 어떻게 하나요?
부족한 점이 있습니까?기능 또는 새 도구 제안하기
관련 도구
CSR·인증서 디코더
CSR 또는 SSL 인증서 디코딩: 주체, SAN, 키 크기, 유효 기간, 발급자, 지문, 서명 검증 및 CSR·인증서 일치 확인
SSL 인증서 확인
SSL 인증서 유효성 및 보안 세부 정보 검증
DKIM 레코드 생성기
브라우저에서 DKIM 키 쌍을 만들고 게시할 selector._domainkey TXT 레코드 받기
비밀번호 생성기
브라우저에서 강력한 무작위 비밀번호, 암호 문구, PIN을 만들고 정확한 비트 수와 해독 시간을 확인합니다
DNS 상태 검사
도메인 DNS 등급 평가: 위임, 네임서버, SOA, DNSSEC, 메일을 40개 항목으로 검사
UUID 생성기
UUID v4, v7, v1, v5, v3 또는 GUID를 원하는 형식으로 대량 생성하고, UUID의 버전과 타임스탬프를 디코딩