











Công cụ tạo CSR
Tạo một yêu cầu ký chứng chỉ và khóa riêng đi kèm ngay trên trang này. Cặp khóa do Web Crypto của chính trình duyệt tạo ra và không bao giờ rời khỏi máy của bạn: không có gì bạn gõ và không có khóa nào được gửi đến máy chủ của chúng tôi hay của bất kỳ ai khác.
Mỗi dòng một tên. Tên đầu tiên cũng trở thành tên chung.
Lựa chọn mặc định hợp lý: mạnh ngang RSA 3072 mà nhỏ hơn nhiều.
Tên pháp lý của tổ chức bạn, đúng như đã đăng ký.
Hãy viết đầy đủ thay vì viết tắt.
Hai chữ cái, mã ISO 3166-1.
Hai chữ cái, mã ISO 3166-1.
Những gì cần xinCA công khai đặt các mục này theo hồ sơ riêng của mình. CA riêng có thể muốn bạn xin chúng.
Chỉ khi CA của bạn yêu cầu. SCEP dùng nó khi đăng ký; đơn đặt chứng chỉ web thì không.
Cặp khóa do trình duyệt của bạn tạo ra và không bao giờ được gửi đi đâu.
Những gì bạn sắp gửiECDSA P-256 · SHA-256
Gõ một tên hoặc thử một mẫu, và cột này sẽ cho thấy tổ chức cấp chứng chỉ sẽ làm gì với yêu cầu — trước khi nó được tạo.
Cặp khóa do Web Crypto của trình duyệt bạn tạo ra, trong một khung không thể kết nối đi đâu, và không bao giờ được gửi đi. Hãy mở bảng điều khiển mạng và quan sát.
Công cụ tạo CSR là gì?
Nó tạo ra hai tệp: một yêu cầu ký chứng chỉ (CSR) để gửi cho tổ chức cấp chứng chỉ, và khóa riêng ở lại với bạn. Yêu cầu mang khóa công khai của bạn và các tên bạn muốn được chứng nhận, được ký bằng khóa riêng.
Định dạng là PKCS#10, được ghi trong RFC 2986. Bên trong yêu cầu có tên chủ thể, khóa công khai của bạn, một tập thuộc tính mang các tên thay thế, và một chữ ký tạo bằng khóa riêng của bạn trên toàn bộ phần đó. Chữ ký tự ký ấy là bằng chứng sở hữu: nó cho thấy người gửi đang giữ khóa mà chứng chỉ sẽ được cấp cho.
Hai tệp không thể thay thế cho nhau. Yêu cầu sinh ra để được gửi đi — cho một CA, trong một phiếu hỗ trợ, ở bất cứ đâu. Khóa riêng thì không bao giờ. Trên trang này, khóa được tạo và giữ trong trình duyệt của bạn. Bạn vẫn phải tin vào mã của trang, như với mọi công cụ web, nhưng bạn có thể kiểm tra nó gửi gì: hãy mở bảng điều khiển mạng và quan sát khi bạn tạo một cái.
Khóa riêngGiữ tệp này
-----BEGIN PRIVATE KEY------ Nửa riêngKý yêu cầu bây giờ, và mọi kết nối đến máy chủ của bạn sau này
- Nửa công khai của nóĐược sao chép vào yêu cầu
Một bản, trên máy của bạn
Yêu cầu ký chứng chỉGửi tệp này
-----BEGIN CERTIFICATE REQUEST------ Tên chủ thể108 byteKhông bắt buộc với hầu hết chứng chỉ
- Khóa công khai của bạn294 byteTrường duy nhất mà tổ chức cấp chứng chỉ chắc chắn dùng
- Các tên bạn đã xin60 byteCác tên thay thế, được mang trong một thuộc tính
- Chữ ký261 byteDo khóa riêng tạo, trên mọi thứ phía trên nó
Nó không chứa bí mật nào
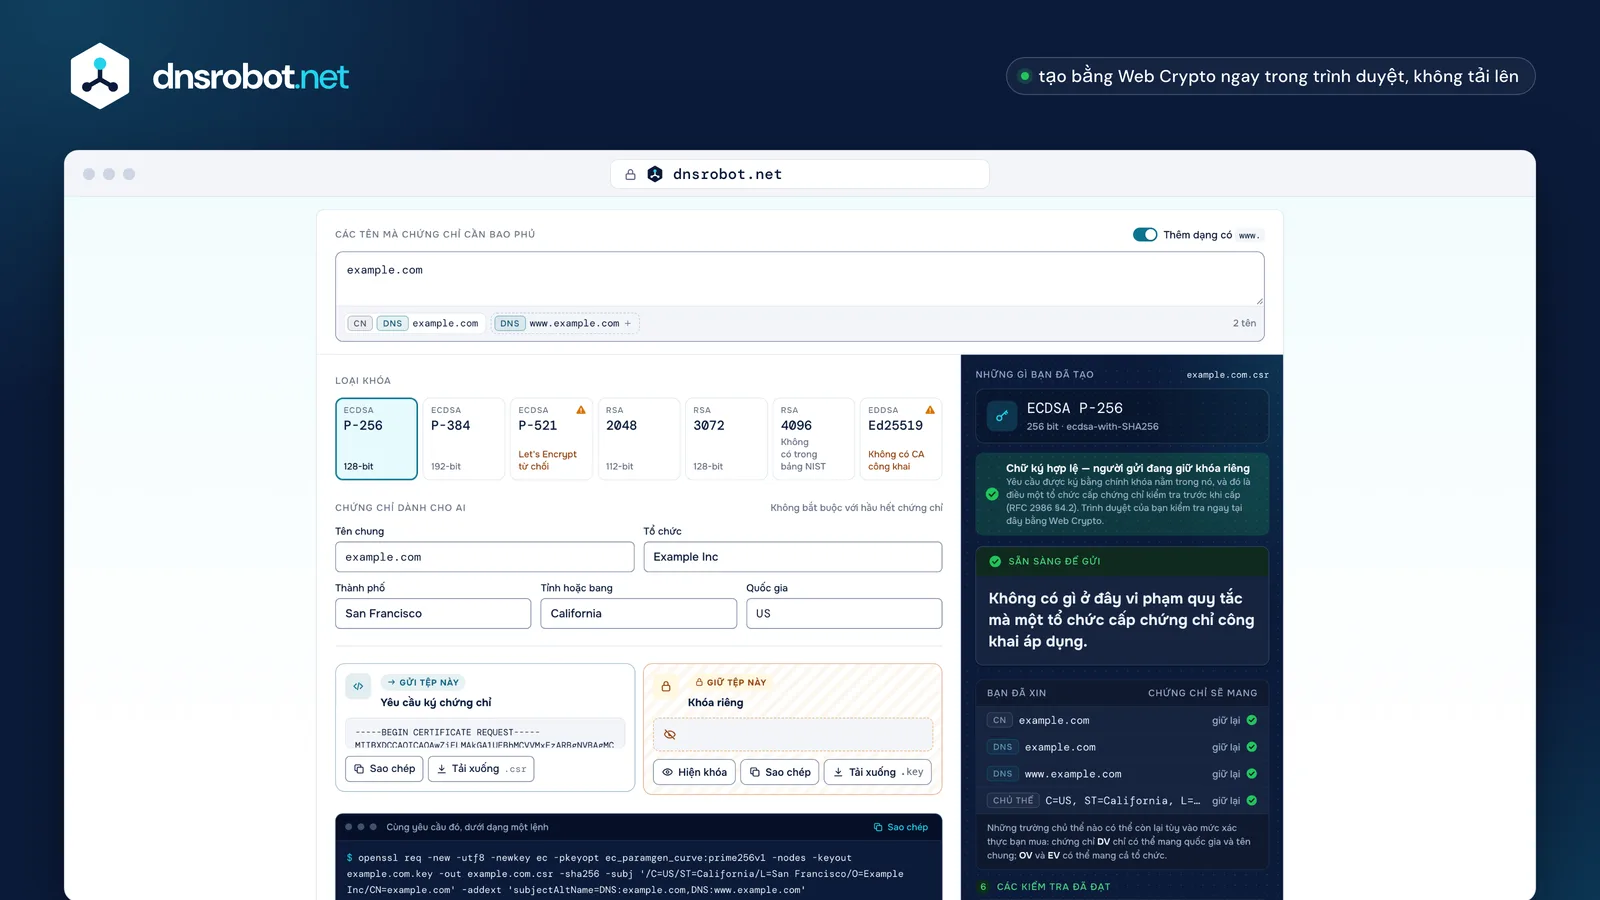
 Các tênCác tên máy chủ mà chứng chỉ cần bao phủ. Tên đầu tiên trở thành tên chung; những tên còn lại đi cùng nó.KhóaRSA hoặc một đường cong elliptic. Cặp khóa do trình duyệt của bạn tạo ra ngay trước mắt bạn.Bạn là aiCác trường chủ thể. CA công khai tự xác thực những trường này, nên chỉ một vài trường còn lại.Hai tệpYêu cầu để gửi đi, và khóa riêng để giữ lại. Khóa chỉ tồn tại trong trình duyệt của bạn cho đến khi bạn lưu nó.Cũng việc đó, dưới dạng lệnhDòng OpenSSL tạo đúng yêu cầu này, dành cho lúc bạn muốn tự làm.
Vì sao nên tạo khóa ngay trong trình duyệt?
Vì một khóa riêng đã đến máy chủ của người khác thì đúng với định nghĩa của chính ngành này về khóa bị lộ — bất kể máy chủ đó sau đó làm gì với nó.
Baseline Requirements của CA/Browser Forum định nghĩa điều đó không chừa chỗ cho tranh cãi: "A Private Key is said to be compromised if its value has been disclosed to an unauthorized person, or an unauthorized person has had access to it." Không cần bị lạm dụng. Chỉ cần đến nơi là đủ.
Đó không phải chuyện lý thuyết. Năm 2020, DigiCert phát hiện 337 khóa riêng mà khách hàng đã dán kèm với yêu cầu của họ, thu hồi mọi chứng chỉ liên quan và công bố việc này: "by sending the private key to DigiCert along with the CSR, the customer has compromised the private key", và nói thêm rằng "the only part of a CSR we use is the public key". Một công cụ tạo khóa trên máy chủ của nó rồi đưa bạn một bản sao thì, theo định nghĩa đó, đã làm lộ khóa rồi. Trang này không thể làm vậy: crypto.subtle.generateKey chạy trong trình duyệt của bạn, bên trong một khung cách ly không được phép kết nối đi đâu, và trang bao quanh nó chỉ thấy khóa công khai.
Trang này
- Web Crypto tạo cặp khóa
crypto.subtle.generateKey - Khóa ký yêu cầu
- Bạn lưu cả hai tệp
Khóa chỉ từng tồn tại trên máy của bạn
Một công cụ tạo khóa trên máy chủ của nó
- Các tên và thông tin của bạn được gửi đến máy chủ
- Máy chủ tạo cặp khóa
- Khóa riêng được gửi lại cho bạn
Bị lộ theo định nghĩa, trước cả khi cài đặt bất cứ thứ gì
“A Private Key is said to be compromised if its value has been disclosed to an unauthorized person, or an unauthorized person has had access to it.”
Chuyện này đã xảy ra rồiNăm 2020, một tổ chức cấp chứng chỉ phát hiện 337 khóa riêng bị gửi kèm bên cạnh các yêu cầuMọi chứng chỉ liên quan đều bị thu hồi

Cách tạo CSR
Gõ các tên máy chủ, chọn một loại khóa rồi bấm nút. Mọi thứ khác đều không bắt buộc — một chứng chỉ hiện đại được nhận diện bằng các tên thay thế, không phải bằng chủ thể.
Đặt mọi tên mà chứng chỉ cần bao phủ vào ô tên: example.com, www.example.com, một wildcard như *.api.example.com, hoặc một địa chỉ IP. Tên đầu tiên cũng trở thành tên chung: khi một chứng chỉ có tên chung, Baseline Requirements yêu cầu nó phải lặp lại chính xác một trong các tên thay thế.
Quốc gia, tổ chức và địa phương chỉ quan trọng với chứng chỉ xác thực tổ chức hoặc xác thực mở rộng, và ngay cả khi đó CA vẫn phải tự xác thực chúng trước khi đưa vào chứng chỉ. Với chứng chỉ xác thực tên miền — loại Let's Encrypt cấp — các trường chủ thể duy nhất mà quy tắc cho phép là quốc gia và tên chung. Công cụ đánh dấu hai trường mà CA công khai loại bỏ hoặc cấm, đơn vị tổ chức và địa chỉ email, và cột bên cạnh biểu mẫu cho thấy điều gì sẽ thay đổi.
Gõ các tên
Mọi máy chủ mà chứng chỉ cần bao phủ; tên đầu tiên trở thành tên chungChọn loại khóa
P-256, trừ khi có thứ cũ phải đọc được nóTạo yêu cầu
Trình duyệt của bạn tạo khóa và dùng nó để ký yêu cầuLấy hai tệp
Gửi yêu cầu cho tổ chức cấp chứng chỉ của bạn; giữ khóa
Nên chọn loại khóa nào?
ECDSA P-256 cho mọi thứ mới: nó mạnh ngang một khóa RSA 3072 bit, nhỏ hơn nhiều, và được các quy tắc mà mọi tổ chức cấp chứng chỉ công khai tuân theo cho phép. RSA 2048 khi một thiết bị cũ phải đọc được khóa.
NIST xếp P-256 và RSA-3072 ở cùng mức an toàn 128 bit, và hoàn toàn không gán mức an toàn riêng nào cho RSA-4096 — bậc kế tiếp trong bảng của họ là 7680 bit. Vì vậy 4096 khiến mỗi khách truy cập tốn thêm công sức bắt tay mà không có lợi ích nào được ghi nhận. P-384 là bậc 192 bit, và Baseline Requirements cũng cho phép P-521, nhưng Let's Encrypt từ chối P-521: một yêu cầu có thể hoàn toàn hợp lệ mà vẫn thất bại ở CA bạn định dùng.
Ed25519 được cung cấp ở đây vì nó rất tốt cho SSH, cho việc ký và cho một CA riêng — nhưng không tổ chức cấp chứng chỉ công khai nào cấp chứng chỉ TLS cho nó. Quy tắc liệt kê RSA và ba đường cong NIST rồi nói "no other algorithms or key sizes are permitted". Điều tương tự áp dụng cho ML-DSA hậu lượng tử: đề xuất bỏ phiếu có thể cho phép nó trong TLS công khai đã bị đóng mà không được hợp nhất vào tháng 10 năm 2026. Công cụ nói điều đó ngay bên cạnh từng lựa chọn, thay vì để bạn phát hiện qua một email từ chối.
| an toàn 112 bit | an toàn 128 bit | an toàn 192 bit | an toàn 256 bit | |
|---|---|---|---|---|
| RSA | 2048 | 3072 | 7680 | 15360 |
| RSA 4096 | 4096 | |||
| ECDSA | — | P-256 | P-384 | P-521 |

4096 bit: không có bậc riêng Bảng đi thẳng từ kích thước này sang kích thước kế tiếp, nên công sức bắt tay thêm không mua được gì đã được ghi lại
Ed25519Không tổ chức cấp chứng chỉ công khai nào cấp chứng chỉ cho nó
ML-DSAHậu lượng tử: đề xuất bỏ phiếu có thể cho phép nó đã bị đóng mà không được hợp nhất vào tháng 10 năm 2026
- Cùng mức an toàn
- Được cung cấp ở đây
- Có trong bảng, không được cung cấp ở đây
- Được chấp nhận bởiLet's Encrypt
Nên điền gì vào từng trường
Tên: mọi máy chủ mà chứng chỉ bao phủ. Quốc gia: hai chữ cái. Tổ chức: tên pháp lý của bạn, cho chứng chỉ OV hoặc EV. Mọi thứ khác đều không bắt buộc, và một số giờ đã bị cấm.
Đơn vị tổ chức bị cấm. Theo ballot SC047 của CA/Browser Forum, không chứng chỉ TLS công khai nào được cấp từ ngày 1 tháng 9 năm 2022 được chứa OU; CA sẽ bỏ nó chứ không từ chối đơn đặt. Địa chỉ email trong chủ thể cũng không được phép trong chứng chỉ xác thực tên miền, và không khuyến khích ở các loại khác. Công cụ này vẫn cung cấp cả hai trường, cho các CA riêng, và đánh dấu chúng.
Quốc gia là mã ISO 3166-1 alpha-2 — US, DE, GB, IN — không phải tên quốc gia, và không phải ba chữ cái. Tỉnh hoặc bang nên được viết đầy đủ thay vì viết tắt. Với chứng chỉ xác thực mở rộng, bạn còn cần nơi thành lập và số đăng ký, mà công cụ này cũng cung cấp.
| Trong yêu cầu của bạn | DVXác thực tên miền | OVXác thực tổ chức | EVXác thực mở rộng |
|---|---|---|---|
Tên chungCN | |||
Quốc giaC | |||
Tổ chứcO | |||
Thành phố, tỉnh hoặc bangL, ST | |||
Đường phố, mã bưu chínhstreet, postalCode | |||
Đơn vị tổ chứcOUBị cấm từ 1 tháng 9, 2022 | |||
Địa chỉ emailemailAddress | |||
Số đăng ký, loại hình doanh nghiệp, nơi thành lậpserialNumber, businessCategory, jurisdictionC |
- Có trên chứng chỉ, đúng như CA đã xác thực
- Được phép, nhưng không khuyến khích
- Không có trên loại chứng chỉ này
- Không bao giờ được phép
Tôi có thể dùng lại khóa hoặc CSR không?
Có thể — không có gì cấm — nhưng một khóa mới cho mỗi chứng chỉ chỉ tốn một giây và giới hạn phạm vi ảnh hưởng của một khóa bị lộ.
Baseline Requirements nói rõ rằng "one certificate request MAY suffice for multiple Certificates to be issued to the same Applicant", nên dùng lại một yêu cầu để gia hạn là được phép. Cái giá xuất hiện khi có chuyện xảy ra. Nếu khóa đó từng bị lộ, mọi chứng chỉ mang nó đều phải bị thu hồi trong vòng 24 giờ, chứ không chỉ cái bạn đang lo.
Và một khóa đã bị lộ là bị loại vĩnh viễn: CA "SHALL reject a certificate request" nếu đã được báo rằng khóa đó bị lộ, nên khóa đó không bao giờ có thể được chứng nhận lại bởi bất kỳ CA nào đã biết chuyện. Khi thời hạn chứng chỉ giảm xuống còn 47 ngày vào năm 2029, một khóa dùng lại sẽ phải ký trong nhiều năm qua hàng chục lần gia hạn. Tạo một khóa mới chỉ mất một giây.
Một khóa, dùng lại
www.example.comapi.example.commail.example.com
3 chứng chỉ bị thu hồi trong vòng 24 giờ
Và khóa đó không bao giờ có thể được chứng nhận lại bởi một CA đã được báo
Một khóa mới cho mỗi chứng chỉ
www.example.comapi.example.comKhông bị ảnh hưởngmail.example.comKhông bị ảnh hưởng
1 chứng chỉ bị thu hồi trong vòng 24 giờ
Điều gì xảy ra sau khi bạn gửi CSR
CA xác thực các tên, bỏ qua phần lớn những thứ còn lại, rồi gửi lại một chứng chỉ. Hãy giữ khóa riêng — không có nó bạn không thể cài chứng chỉ.
Việc xác thực nói về các tên, không phải về tệp: một bản ghi DNS, một tệp trên máy chủ web, hoặc một email gửi đến một địa chỉ ở tên miền đó. Khi qua bước ấy, chứng chỉ được gửi lại và yêu cầu không còn tác dụng gì nữa — không cần nó để cài, gia hạn hay thu hồi bất cứ thứ gì. Thứ bạn phải giữ là khóa riêng, vì chứng chỉ vô dụng nếu thiếu nó. Hãy dán chứng chỉ vào công cụ giải mã CSR rồi thêm khóa riêng bên cạnh để kiểm tra chúng khớp nhau trước khi khởi động lại bất cứ thứ gì.
Chứng chỉ sẽ có hạn ngắn. Một chứng chỉ TLS công khai được cấp hôm nay không được vượt quá 200 ngày, giảm còn 100 vào ngày 15 tháng 3 năm 2027 và 47 vào ngày 15 tháng 3 năm 2029. Với độ dài ấy, việc gia hạn phải tự động, tức là ACME — và một ứng dụng ACME tự tạo yêu cầu cho bạn, nên trang này dành cho những trường hợp ứng dụng không phủ được: một thiết bị, một máy chuyên dụng, một CA muốn nhận yêu cầu làm bằng tay.
- Máy của bạnBạn gửi yêu cầu
- Tổ chức cấp chứng chỉNó kiểm tra bạn có kiểm soát từng tên khôngMột bản ghi DNSMột tệp trên máy chủ webMột email gửi đến một địa chỉ ở tên miền đó
- Tổ chức cấp chứng chỉNó ký chứng chỉ và gửi lại
- Máy của bạnBạn cài nó bên cạnh khóaSau bước này, yêu cầu không còn tác dụng gì nữa
- 398 ngàyĐang có hiệu lực hôm nay
- 200 ngàytừ 15 tháng 3, 2026
- 100 ngàytừ 15 tháng 3, 2027
- 47 ngàytừ 15 tháng 3, 2029
Cũng việc đó với OpenSSL
openssl req -new -newkey ec -pkeyopt ec_paramgen_curve:prime256v1 -nodes -keyout example.com.key -out example.com.csr tạo khóa và yêu cầu chỉ trong một bước.
Công cụ viết lệnh cho bất cứ thứ gì bạn đã điền, gồm cả các tên thay thế và mọi phần mở rộng, và các bài kiểm thử của chúng tôi chạy nó qua OpenSSL để xác nhận nó tạo cùng chủ thể và cùng các phần mở rộng với trang. Thêm -subj "/CN=example.com" để bỏ qua các câu hỏi, -addext "subjectAltName=DNS:example.com,DNS:www.example.com" cho các tên, và -utf8 để một tên có dấu không bị hỏng. -nodes để khóa không được mã hóa: OpenSSL 3 thích cách viết mới hơn là -noenc nhưng vẫn nhận -nodes, cũng là cách viết duy nhất mà LibreSSL tích hợp trong macOS hiểu. LibreSSL đó hoàn toàn không tạo được khóa Ed25519; hãy dùng OpenSSL 1.1.1 trở lên cho loại đó.
Để kiểm tra những gì bạn đã tạo: openssl req -in example.com.csr -text -verify -noout in mọi trường và xác minh chữ ký tự ký, dừng lại trước khi in bất cứ thứ gì nếu chữ ký sai. Để xác nhận khóa thuộc về yêu cầu, hãy so sánh openssl req -in example.com.csr -pubkey -noout với openssl pkey -in example.com.key -pubout. Không tiêu chuẩn nào gán phần mở rộng tên tệp cho một CSR, nên .csr, .pem, .req và .txt đều đúng.
1openssl req -new 2-utf8 3-newkey ec 4-pkeyopt ec_paramgen_curve:prime256v1 5-nodes 6-keyout example.com.key 7-out example.com.csr 8-sha256 9-subj '/CN=example.com' 10-addext 'subjectAltName=DNS:example.com,DNS:www.example.com'
openssl req -newTạo một yêu cầu ký chứng chỉ-utf8Đọc chủ thể dưới dạng UTF-8, để một tên có dấu không bị hỏng-newkey…cùng một cặp khóa mới-pkeyoptTrên đường cong P-256-nodesĐể tệp khóa không được mã hóa (OpenSSL 3.0 còn viết là -noenc)-keyoutNơi khóa riêng được ghi ra-outNơi yêu cầu được ghi ra-sha256Hàm băm dùng để ký yêu cầu-subjChủ thể, để nó không hỏi gì-addextCác tên thay thế
Đọc lại và xác minh chữ ký của chính nóopenssl req -in example.com.csr -text -verify -noout
Khóa có thuộc về yêu cầu không? Hai kết quả phải giống hệt nhauopenssl req -in example.com.csr -pubkey -nooutopenssl pkey -in example.com.key -pubout
Tạo CSR trên Windows, IIS và macOS
Windows có certreq và một tệp .inf; macOS có Keychain Access. Cả hai đều có một cái bẫy đáng biết trước khi bạn bắt đầu.
Trên Windows, certreq -new request.inf request.req đọc một tệp có phần [NewRequest] đặt chủ thể và độ dài khóa, còn các tên thay thế nằm trong [Extensions] dưới OID 2.5.29.17 với các dòng _continue_ — không có khóa SAN=, một lỗi rất dễ mắc. Trang tham chiếu của chính Microsoft có cảnh báo rằng ví dụ của họ dùng SHA-1, và Let's Encrypt từ chối một yêu cầu được ký bằng SHA-1, nên hãy tự đặt hàm băm.
Trên máy Mac, Keychain Access > Certificate Assistant > Request a Certificate From a Certificate Authority tạo một yêu cầu; loại và kích thước khóa nằm sau ô "Let me specify key pair information", và khóa RSA dưới 2048 bit không còn được cung cấp. Cả hai cách đều không làm cho các tên thay thế dễ dàng, đó là lý do một dòng lệnh thường dễ hơn.
certreqWindows Server và IIS
certreq đọc một tệp văn bản thuần và ghi ra yêu cầu
certreq -new request.inf request.req[NewRequest]Subject = "CN=example.com"KeyAlgorithm = RSAKeyLength = 2048HashAlgorithm = sha256RequestType = PKCS10[Extensions]2.5.29.17 = "{text}"_continue_ = "DNS=example.com&"_continue_ = "DNS=www.example.com"Các tên thay thế: một phần mở rộng được gọi bằng OID của nó, mỗi dòng một tên
Hãy tự đặt hàm băm: ví dụ của chính Microsoft được viết quanh SHA-1, thứ mà tổ chức cấp chứng chỉ từ chối
Không có khóa SAN=Keychain AccessmacOS
Keychain Access tạo một yêu cầu từ Certificate AssistantMáy Mac của bạn đặt tên các menu này bằng ngôn ngữ của nó
Let me specify key pair information
Loại và kích thước khóa nằm sau ô nàyRSA tối đa 4096; dưới 2048 không còn được cung cấpCông cụ tạo CSR trực tuyến có an toàn không?
Điều đó hoàn toàn phụ thuộc vào nơi khóa được tạo. Một trang tạo khóa trong trình duyệt của bạn thì an toàn; một trang tạo nó trên máy chủ của mình thì đã từng chạm vào khóa riêng của bạn.
Phép thử rất đơn giản và bạn tự chạy được: mở bảng điều khiển mạng của trình duyệt, tạo một yêu cầu và quan sát. Nếu khóa được tạo ngay trên trang, cả nó lẫn bất cứ thứ gì bạn gõ đều không đi ra: ở đây, các yêu cầu duy nhất là cho chính trang và hai danh sách tên công khai, giống nhau với mọi khách truy cập. Nếu một yêu cầu đi ra và một khóa quay về, khóa đó đã tồn tại ở nơi khác trước, và theo định nghĩa của chính ngành này thì nó đã bị lộ trước cả khi bạn cài đặt.
Trang này làm mọi việc trong trình duyệt: cặp khóa đến từ crypto.subtle.generateKey bên trong một khung cách ly không được phép kết nối đi đâu, trang viết yêu cầu quanh khóa công khai, và khung ký nó một lần bằng khóa riêng, thứ không bao giờ rời khỏi khung. Hai tệp chỉ xuất hiện trong trình duyệt của bạn và không ở đâu khác. Nếu bạn không muốn tin bất kỳ trang web nào với việc này, lệnh OpenSSL trên trang này làm cùng việc đó ngay trên máy của bạn — chúng tôi đưa nó ra chính vì lý do đó.
Trang này
tlds.jsonDanh sách tên miền cấp cao nhất — giống nhau với mọi khách truy cậpsuffixes.jsonDanh sách hậu tố công khai — giống nhau với mọi khách truy cậpKhông có gì bạn gõ, và không có khóa nào, rời khỏi trang
Một công cụ tạo khóa trên máy chủ của nó
…/generateCác tên và thông tin của bạn-----BEGIN PRIVATE KEY-----Một khóa riêng, được tạo ở nơi khácMột khóa quay về qua mạng: nó đã tồn tại ở nơi khác trước
Công cụ tạo CSR: câu hỏi và trả lời
Làm thế nào để tạo một CSR?
Tạo CSR trực tuyến có an toàn không?
Tôi nên chọn loại khóa nào?
Tôi có thể dùng khóa Ed25519 cho chứng chỉ công khai không?
Tệp khóa riêng dùng để làm gì?
Tôi có cần điền tổ chức và quốc gia không?
Vì sao trường đơn vị tổ chức lại cảnh báo tôi?
OU bị cấm trong chứng chỉ TLS công khai. Theo ballot SC047 của CA/Browser Forum, không chứng chỉ TLS công khai nào được cấp từ ngày 1 tháng 9 năm 2022 được chứa nó, nên các tổ chức cấp chứng chỉ bỏ nó khỏi đơn đặt chứ không từ chối. Công cụ này vẫn cung cấp trường đó, cho các CA riêng, và cho bạn biết một CA công khai sẽ làm gì.Tôi có thể đặt nhiều tên miền vào một CSR không?
www nếu bạn muốn. Bạn có thể trộn wildcard với tên thường, và thêm địa chỉ IP, dù không phải CA nào cũng bán chứng chỉ cho một địa chỉ.Tôi có thể dùng lại CSR hoặc khóa cho chứng chỉ tiếp theo không?
Challenge password là gì?
Công cụ này có dùng được cho chứng chỉ wildcard không?
*.example.com vào các tên, và thêm cả example.com nếu bạn muốn bao phủ tên miền trần — một wildcard thay đúng một nhãn và không khớp với chính tên mà nó nằm bên dưới. Dấu sao phải là toàn bộ nhãn ngoài cùng bên trái, và không CA nào cấp wildcard trên một public suffix như *.co.uk.Tôi làm gì với các tệp sau đó?
Còn thiếu điều gì?Đề xuất tính năng hoặc công cụ mới
Công cụ liên quan
Giải Mã CSR & Chứng Chỉ
Giải mã CSR hoặc chứng chỉ SSL: subject, SAN, kích thước khóa, thời hạn, nhà phát hành, fingerprint, kiểm tra chữ ký và độ khớp CSR với chứng chỉ
Kiểm Tra Chứng Chỉ SSL
Xác minh tính hợp lệ chứng chỉ SSL và chi tiết bảo mật
Tạo Khóa Và Bản Ghi DKIM
Tạo cặp khóa DKIM ngay trong trình duyệt và nhận bản ghi TXT selector._domainkey để công bố
Tạo Mật Khẩu
Tạo mật khẩu mạnh ngẫu nhiên, cụm mật khẩu và mã PIN ngay trên trình duyệt, kèm số bit và thời gian bẻ khóa
Kiểm tra sức khỏe DNS
Chấm điểm DNS tên miền: ủy quyền, nameserver, SOA, DNSSEC và email qua 40 mục
Tạo UUID
Tạo UUID v4, v7, v1, v5 và v3 hoặc GUID hàng loạt, theo mọi định dạng, và giải mã phiên bản cùng timestamp của UUID