











Проверка надёжности пароля
Узнайте, за сколько взломают ваш пароль, атака за атакой, какие шаблоны его выдают и встречался ли он в утечках данных. Эта проверка пароля никогда не отправляет сам пароль: с вашего устройства уходят только 5 символов его хеша, так что стойкость пароля оценивается приватно.
- Частый пароль
- Слово
- Имя
- Год
- Клавиатура
- Повтор
- Случайное
Проверка идёт в вашем браузере. Для проверки утечек уходят только первые 5 из 40 символов SHA-1-хеша пароля.
Как быстро его взломают?
Введите или вставьте пароль: оценка обновляется по мере ввода.
Что проверяется
- Шаблоны, которые злоумышленники пробуют первыми: 49 233 частых пароля, слова и имена, годы, ряды клавиш, повторы и замены похожих символов.
- Утечки данных: около 2,07 млрд утёкших паролей в Have I Been Pwned, по принципу k-анонимности.
- Восемь атак: от страницы входа, которая блокирует после 100 попыток, до хешей NTLM на 100 видеокартах.
Насколько надёжен мой пароль?
Настолько, сколько попыток нужно злоумышленнику, чтобы до него добраться, а пробуют они сначала вероятные пароли: частые пароли, слова и имена, годы, ряды клавиш и замены букв, задолго до случайных строк. Проверка считает эти попытки.
Она делит введённое на части, которые пробуют злоумышленники, например Summer + 2026 + !, оценивает каждую по числу попыток и складывает самый дешёвый способ собрать весь пароль. Движок — zxcvbn-ts, открытая оценка, на которую ссылается OWASP, с английскими списками слов и списками языка страницы, где они есть.
Мы исправили два места, где стандартная оценка ошибается в области надёжных паролей: по ней действительно случайный пароль из 12 символов стоит около 10¹² попыток вместо примерно 10²⁴, а парольная фраза из шести слов завышена в миллиарды раз. Теперь случайные участки оцениваются по используемым символам, а парольные фразы — по схеме, которой они созданы.
Заглавные буквы, цифры и символы показываются, но отсутствие типа никогда не идёт вам в минус: NIST отказался от таких правил, потому что они дают предсказуемые пароли вроде Password1! (NIST SP 800-63B-4). Анализируются первые 64 символа; всё, что длиннее, подбором не взять, если это не известная фраза, а проверка утечек всё равно видит пароль целиком.
Summer2026!
SummerСлово из словаряВремя года с заглавной буквой, как обычно: 50 попыток2026!СлучайноеПять символов без найденного шаблона: 100 000 попыток
СлабыйОколо 10 миллионов попыток: СлабыйУтёкВ данных об утечках 45 раз: Утёк
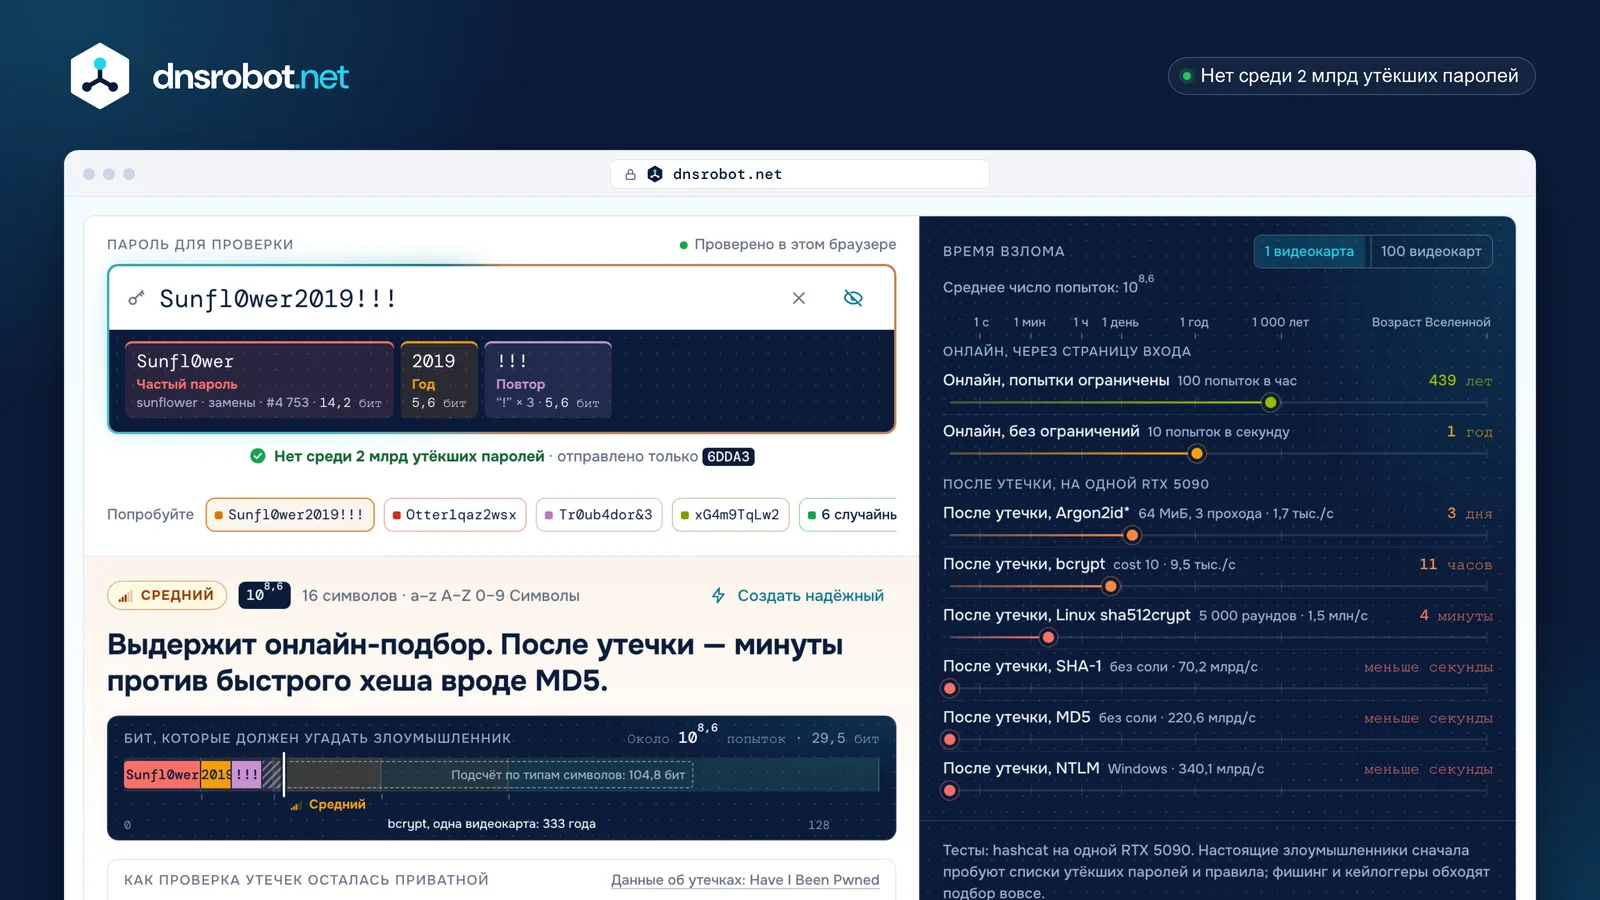
 ОценкаОт «Очень слабый» до «Очень надёжный» по числу попыток, нужных злоумышленнику, или «Утёк», если пароль есть в данных об утечках.Где он слабПароль, разбитый на шаблоны, которые пробуют злоумышленники, с причиной, почему каждый легко угадать.Время взломаСколько займёт каждая из восьми атак на одной видеокарте или на сотне.Проверка утечекВидел ли его Have I Been Pwned, и 5 символов хеша, которые были отправлены.
За сколько взломают мой пароль?
Это зависит от атаки: один и тот же пароль может годами держаться против страницы входа с ограничением попыток и пасть меньше чем за секунду, когда у сайта утекают плохо хранимые хеши паролей. Проверка показывает время взлома по восьми именованным атакам на одной видеокарте или на сотне.
Время взлома пароля — это нужное число попыток, делённое на скорость злоумышленника. Онлайн он подбирает через страницу входа: 100 попыток в час там, где сайт блокирует повторные неудачи (NIST разрешает не больше 100 подряд), и 10 в секунду там, где не блокирует. Офлайн, после утечки базы, он подбирает по сохранённым хешам на видеокартах, и скорость зависит от того, как сайт их хранил.
Одна RTX 5090 перебирает 340,1 млрд хешей NTLM в секунду (Windows), 220,6 млрд MD5 и 70,2 млрд SHA-1, но лишь около 9 500 хешей bcrypt при cost 10 и 1,48 млн хешей Linux sha512crypt (тесты hashcat). Argon2id с 64 МиБ памяти выдаёт 1 699 в секунду на RTX 4090 (hashcat). Из-за такого разрыва OWASP просит сайты хранить пароли в Argon2id или bcrypt.
Каждое время — среднее: для случайного пароля это половина всех возможных вариантов. Проверка пароля честна ровно настолько, насколько честна предполагаемая атака, поэтому в каждой строке названа одна; настоящие злоумышленники перед перебором ещё запускают списки и правила, и это как раз моделирует оценка шаблонов. Фишинг и кейлоггеры обходят подбор вовсе.
| Онлайн, попытки ограничены | Онлайн, без ограничений | После утечки, Argon2id* | После утечки, bcrypt | После утечки, Linux sha512crypt | После утечки, SHA-1 | После утечки, MD5 | После утечки, NTLM | |
|---|---|---|---|---|---|---|---|---|
| 6-значный PIN-код105,7 | 208 дней | 14 часов | 5 минут | 52 секунды | меньше секунды | меньше секунды | меньше секунды | меньше секунды |
| Summer2026!, только по шаблонам107,0 | 11 лет | 12 дней | 2 часа | 17 минут | 7 секунд | меньше секунды | меньше секунды | меньше секунды |
| 8 случайных символов1015,1 | 2 млрд лет | 4 млн лет | 26 тыс. года | 5 тыс. лет | 30 лет | 6 часов | 2 часа | 1 час |
| 4 случайных слова1015,3 | 2 млрд лет | 6 млн года | 34 тыс. лет | 6 тыс. года | 39 лет | 7 часов | 2 часа | 1 час |
| 12 случайных символов1023,2 | 10¹⁷ лет | 10¹⁴ лет | 10¹² лет | 554 млрд лет | 4 млрд лет | 75 тыс. года | 24 тыс. год | 16 тыс. лет |
| 6 случайных слов1023,0 | 10¹⁷ лет | 10¹⁴ лет | 10¹² лет | 368 млрд года | 2 млрд года | 50 тыс. лет | 16 тыс. лет | 10 тыс. лет |
| 16 случайных символов1031,2 | 10²⁵ лет | 10²² лет | 10²⁰ лет | 10¹⁹ лет | 10¹⁷ лет | 10¹² лет | 10¹² лет | 10¹² лет |
| Любой пароль из данных об утечках109,3 | 2 тыс. год | 7 лет | 14 дней | 3 дня | 23 минуты | меньше секунды | меньше секунды | меньше секунды |
| Онлайн, попытки ограничены | Онлайн, без ограничений | После утечки, Argon2id* | После утечки, bcrypt | После утечки, Linux sha512crypt | После утечки, SHA-1 | После утечки, MD5 | После утечки, NTLM | |
|---|---|---|---|---|---|---|---|---|
| 6-значный PIN-код105,7 | 208 дней | 14 часов | 3 секунды | меньше секунды | меньше секунды | меньше секунды | меньше секунды | меньше секунды |
| Summer2026!, только по шаблонам107,0 | 11 лет | 12 дней | 59 секунд | 10 секунд | меньше секунды | меньше секунды | меньше секунды | меньше секунды |
| 8 случайных символов1015,1 | 2 млрд лет | 4 млн лет | 262 года | 47 лет | 110 дней | 3 минуты | 1 минута | 41 секунда |
| 4 случайных слова1015,3 | 2 млрд лет | 6 млн года | 341 год | 61 год | 143 дня | 4 минуты | 1 минута | 54 секунды |
| 12 случайных символов1023,2 | 10¹⁷ лет | 10¹⁴ лет | 31 млрд год | 6 млрд лет | 36 млн лет | 752 года | 239 лет | 155 лет |
| 6 случайных слов1023,0 | 10¹⁷ лет | 10¹⁴ лет | 21 млрд лет | 4 млрд года | 24 млн лет | 499 лет | 159 лет | 103 года |
| 16 случайных символов1031,2 | 10²⁵ лет | 10²² лет | 10¹⁸ лет | 10¹⁷ лет | 10¹⁵ лет | 69 млрд лет | 22 млрд лет | 14 млрд года |
| Любой пароль из данных об утечках109,3 | 2 тыс. год | 7 лет | 3 часа | 36 минут | 14 секунд | меньше секунды | меньше секунды | меньше секунды |
Безопасен ли мой пароль? Что означает каждая оценка
Ваш пароль защищён от подбора, если у него оценка «Очень надёжный» или «Надёжный» на сайте, который хранит пароли медленным хешем, и он ни разу не встречался в утечках. «Утёк» перекрывает всё остальное.
Каждая оценка — это диапазон попыток, заданный тем, сколько времени реальные атаки тратят на его перебор. Для «Очень надёжный» нужно 10²¹ попыток или больше: ни одна видеокарта не найдёт такой пароль за век, даже против NTLM.
- 6-значный PIN-код
- Summer2026!
- 8 случайных символов
- 4 случайных слова
- 6 случайных слов
- 12 случайных символов
- 16 случайных символов
- Вход с блокировкой
- Открытый вход
- Argon2id
- bcrypt
- sha512crypt
- SHA-1
- MD5
- NTLM
▲: один год на одной видеокарте
| Оценка | Нужно попыток | Что он выдерживает |
|---|---|---|
| Утёк | В данных об утечках | Ничего: злоумышленники пробуют утёкшие пароли первыми. Смените его везде, где используете. |
| Очень слабый | Меньше 10⁴ | Онлайн-подбор находит его за 17 минут, даже при 10 попытках в секунду. |
| Слабый | От 10⁴ до 10⁸ | Сайт, который блокирует после 100 неудач, но не тот, где нет ограничения; после утечки — самое большее 16 часов. |
| Средний | От 10⁸ до 10¹⁴ | Онлайн-подбор — от месяцев до тысячелетий; после утечки — от нескольких часов до 333 лет против bcrypt, но меньше 10 минут против MD5 или NTLM. |
| Надёжный | От 10¹⁴ до 10²¹ | После утечки: от 333 до 3 млрд лет против bcrypt, но от 5 минут до 93 лет против NTLM на одной видеокарте. |
| Очень надёжный | 10²¹ или больше | Ни одна видеокарта не найдёт его за век, даже против NTLM, самого быстрого для взлома хеша. |
Что делает пароль надёжным?
Длина и случайность: не менее 15 символов, если пароль один защищает аккаунт, созданный генератором или из случайных слов, один на один аккаунт и ни разу не найденный в утечках. Символы, заглавные буквы и регулярная смена больше не требуются.
Таков набор правил NIST SP 800-63B-4, стандарта США, пересмотренного в июле 2025 года: 15 символов при одном факторе и 8 со вторым, приём не менее 64 символов, любые символы, включая пробелы и эмодзи, никаких правил состава, никакой принудительной смены, и каждый новый пароль проверяется по спискам утёкших и частых.
CISA, агентство кибербезопасности США, просит не менее 16 символов или парольную фразу из четырёх–семи несвязанных слов, а британский NCSC советует три случайных слова. Все три ставят длину на первое место.
Замена букв на похожие цифры не помогает: злоумышленники знают o → 0 и a → @ и пробуют их рано (NCSC). Генератор паролей создаёт пароли, которые соответствуют всем правилам.
- Не менее 15 символов или 8 со вторым факторомДлина проверяется по 15
- Принимать не менее 64 символовПринимается до 256, анализируются первые 64
- Любые символы, включая пробелы и эмодзиСчитаются в символах: эмодзи — один
- Никаких правил вроде «должен содержать символ»Отсутствие типа никогда не считается проблемой
- Без принудительной смены; смена после компрометации«Утёк» подсказывает, когда пора
- Блокировать частые и утёкшие паролиПроверка по Have I Been Pwned
- Разрешать вставку и менеджеры паролейВставка работает и запускает проверку утечек
Энтропия пароля: почему P@ssw0rd и Tr0ub4dor&3 не годятся
Энтропия считает возможные пароли, которые пришлось бы перебрать злоумышленнику, и имеет смысл только для пароля, выбранного случайно. По типам символов P@ssw0rd набирает около 52 бит, а Tr0ub4dor&3 — около 72; оба есть в данных об утечках, от тысяч до миллионов раз.
Калькулятор энтропии пароля умножает длину на биты каждого присутствующего типа символов, как будто каждый символ выбран случайно. Человек так не делает: P@ssw0rd — это слово «password» с двумя известными заменами, и Have I Been Pwned видел его 6 421 042 раза. Поэтому NIST строит правила на длине: энтропию для паролей, которые выбирают люди, вычислить нельзя (NIST SP 800-63B-4, Приложение A).
Tr0ub4dor&3, пример трудно запоминаемого пароля из xkcd, — это словарное слово с заменой букв, символом и цифрой: около миллиона попыток, если снять замены, сам по себе «Слабый», а на деле «Утёк», с 3 196 появлениями.
Для случайного пароля обе оценки совпадают, а генератор паролей показывает его точные биты. Проверка сообщает вместо этого число попыток: 10ˣ попыток — это 3,32 × x бита.
- По типам символов
- По шаблонам
- В данных об утечках
P@ssw0rd6 421 042 разаTr0ub4dor&33 196 раз12 случайных символовНе найден
Утёк ли мой пароль? Приватная проверка по Have I Been Pwned
Проверка сверяет точный пароль с Pwned Passwords из Have I Been Pwned, это около 2,07 млрд паролей из утечек, не отправляя его: из браузера уходят только первые 5 из 40 символов его SHA-1-хеша, и уходят они на наш сервер, а не в Have I Been Pwned.
Ваш браузер хеширует пароль через SHA-1 и отправляет первые 5 символов, например 21BD1. С этих 5 начинаются около 2 000 хешей в базе; ответ перечисляет их все со счётчиками, а браузер ищет в этом списке остальные 35 символов. Это k-анонимность, собственная разработка Have I Been Pwned (HIBP): тот, кто видит эти 5 символов, не может понять, какой из 2 000 у вас.
Наш сервер обращается к Have I Been Pwned от вашего имени, поэтому тот никогда не видит ваш IP-адрес, дополняет каждый ответ 100–300 пустыми строками, чтобы размер ничего не выдавал, и не записывает префикс. Проверка запускается, когда вы покидаете поле, нажимаете Enter или вставляете пароль, но не на каждое нажатие клавиши: префикс на каждую набранную букву мог бы выдать пароль, поэтому Have I Been Pwned не советует так делать (HIBP).
Число — это количество появлений, а не утечек: Tr0ub4dor&3 встречался 3 196 раз. 2,07 млрд — наше собственное измерение, так как Have I Been Pwned не публикует актуального итога: в 256 случайных префиксах оказалось в среднем по 1 971 хешу (23 октября 2026 года).
Ваш браузер
••••••••SHA-1 пароля
21BD12DC183F740EE76F27B78EB39C8AD972A757Отправлено: первые 5 символов · Остаётся у вас: остальные 35
Сравнивается в вашем браузере
…2DC183F74…:6 421 042Встречался 6 421 042 раз
dnsrobot.net
21BD1+ от 100 до 300 пустых строк
Не записывается
Около 2 000 хешей, начинающихся с 21BD1Have I Been Pwned
/range/21BD1Видит наш сервер, а не вас
Что делать, если пароль попал в утечку
Перестаньте им пользоваться: сначала смените его в почте, потом на каждом сайте, где использовали такой же или похожий пароль, каждый раз на новый случайный, и включите двухэтапный вход везде, где он есть.
Утёкший пароль есть в списках, которые злоумышленники пробуют первыми, так что его надёжность уже не важна: перебор всего списка из 2,07 млрд занимает у одной видеокарты меньше секунды против хешей NTLM или MD5 и около 2,5 дня против bcrypt. Поэтому NIST требует от сайтов отклонять утёкшие пароли и заставлять менять скомпрометированный (NIST SP 800-63B-4).
Почта идёт первой, потому что через неё можно сбросить все остальные аккаунты. Генератор паролей даёт каждому аккаунту свой пароль, а менеджер паролей их запоминает. Попадание в список не значит, что ваш аккаунт взломали: в списке лежит сам пароль, от кого угодно.
Даже надёжный уникальный пароль не остановит фишинг или кейлоггер, которые перехватывают его при вводе (NIST SP 800-63B-4). Перед входом проверяйте, куда на самом деле ведёт ссылка, а настоящего отправителя подозрительного письма проверьте в анализаторе заголовков писем.
- 1Сначала смените его в почтеЧерез почту можно сбросить все остальные аккаунты.
- 2Потом везде, где повторялиУ каждого аккаунта свой созданный пароль.
- 3Включите двухэтапный входОдного украденного пароля уже не хватит.
- 4Храните их в менеджере паролейОн запоминает каждый и подставляет его.
Надёжность пароля: вопросы и ответы
Безопасно ли вводить здесь настоящий пароль?
Это то же самое, что проверка паролей в Have I Been Pwned?
Что значит «встречался 3 196 раз»?
Как проверка пароля вычисляет время взлома?
Почему другая проверка надёжности пароля даёт другой ответ?
Это калькулятор энтропии пароля?
Почему мой длинный пароль оценён как слабый?
Нужны ли символы, цифры и заглавные буквы?
За сколько взломают пароль из 8 символов?
Можно ли взломать даже надёжный пароль?
Почему пароль, который выглядит надёжным, получает «Утёк»?
Почему проверка утечек не запускается при вводе?
Чего-то не хватает?Предложите функцию или новый инструмент
Похожие инструменты
Генератор паролей
Надёжные случайные пароли, парольные фразы и PIN-коды в вашем браузере, с точными битами и временем взлома
Анализ заголовков Email
Разбор необработанных заголовков email и отслеживание пути письма
Вход в роутер
Откройте настройки роутера, исправьте опечатки в адресе и узнайте стандартные логины по брендам
Генератор QR-кода для Wi-Fi
QR-код для Wi-Fi: гости подключаются одним сканированием камерой iPhone или в настройках Wi-Fi на Android. WPA2, WPA3 и карточка для печати