











Test de fuite WebRTC
WebRTC peut donner à un site des adresses que votre navigateur n'enverrait pas autrement — y compris celle qui se trouve derrière votre VPN. Ce test interroge trois serveurs STUN gérés par Cloudflare et Google, montre chaque adresse revenue et ce qu'elle est, et les compare à l'adresse qu'un site voit déjà. Quand il ne peut pas tester quelque chose, il le dit au lieu de vous montrer une coche verte.
Chaque adresse produite par WebRTC apparaît ici, une ligne par adresse, à mesure que les serveurs STUN répondent.
Aucune adresse trouvée par WebRTC ne nous est envoyée. Votre navigateur interroge lui-même les serveurs STUN, comme le fait tout appel vidéo. Pour montrer ce qu'un site voit, la page demande vos adresses et leurs réseaux à ipify.org et à notre propre serveur, comme le fait le test de fuite DNS.
Qu'est-ce qu'une fuite WebRTC ?
WebRTC est la fonction du navigateur qui fait marcher les appels vidéo. Pour relier directement deux personnes, elle rassemble toutes les adresses auxquelles votre machine peut être jointe et les propose à la page — y compris des adresses que votre navigateur n'enverrait jamais dans une requête ordinaire.
Cette collecte des candidats ICE est définie dans la RFC 8445. Votre navigateur liste les adresses de vos propres interfaces réseau, puis demande à un serveur STUN « de quelle adresse me voyez-vous arriver ? » et ajoute celle-là aussi. N'importe quelle page sur Internet peut lancer cela avec quelques lignes de JavaScript et lire chaque candidat à son arrivée, sans aucune demande d'autorisation — c'est voulu, car un appel doit fonctionner sans.
Elle devient une fuite quand l'une de ces adresses est quelque chose que vous cachiez. Un VPN change la route que prennent les requêtes de votre navigateur, mais WebRTC peut interroger le système d'exploitation sur toutes les interfaces : sur une machine dont la connexion physique est toujours active, la vraie adresse peut donc apparaître à côté de celle du VPN. Rien ne s'est mal passé : la fonction fait exactement ce pour quoi elle a été conçue.
Ce que n'importe quelle page peut lancerune collecte, étape par étape
const pc = new RTCPeerConnection({
  iceServers: [{ urls: "stun:stun.cloudflare.com:3478" }],
});
pc.createDataChannel("");
pc.onicecandidate = (e) => e.candidate && console.log(e.candidate.candidate);
await pc.setLocalDescription(await pc.createOffer());candidate:3442447574 1 udp 2122260223 8b7f4e2a-5c1d-4e6f-9a0b-3d2c1e0f4a5b.local 54400 typ host generation 0candidate:1467250027 1 udp 1686052607 203.0.113.7 54400 typ srflx raddr 0.0.0.0 rport 9 generation 0
Ce qu'est chaque ligne
hostSur cette machine8b7f4e2a-5c1d-4e6f-9a0b-3d2c1e0f4a5b.localMasquée par votre navigateursrflxVue par un serveur STUN203.0.113.7Routable sur Internet
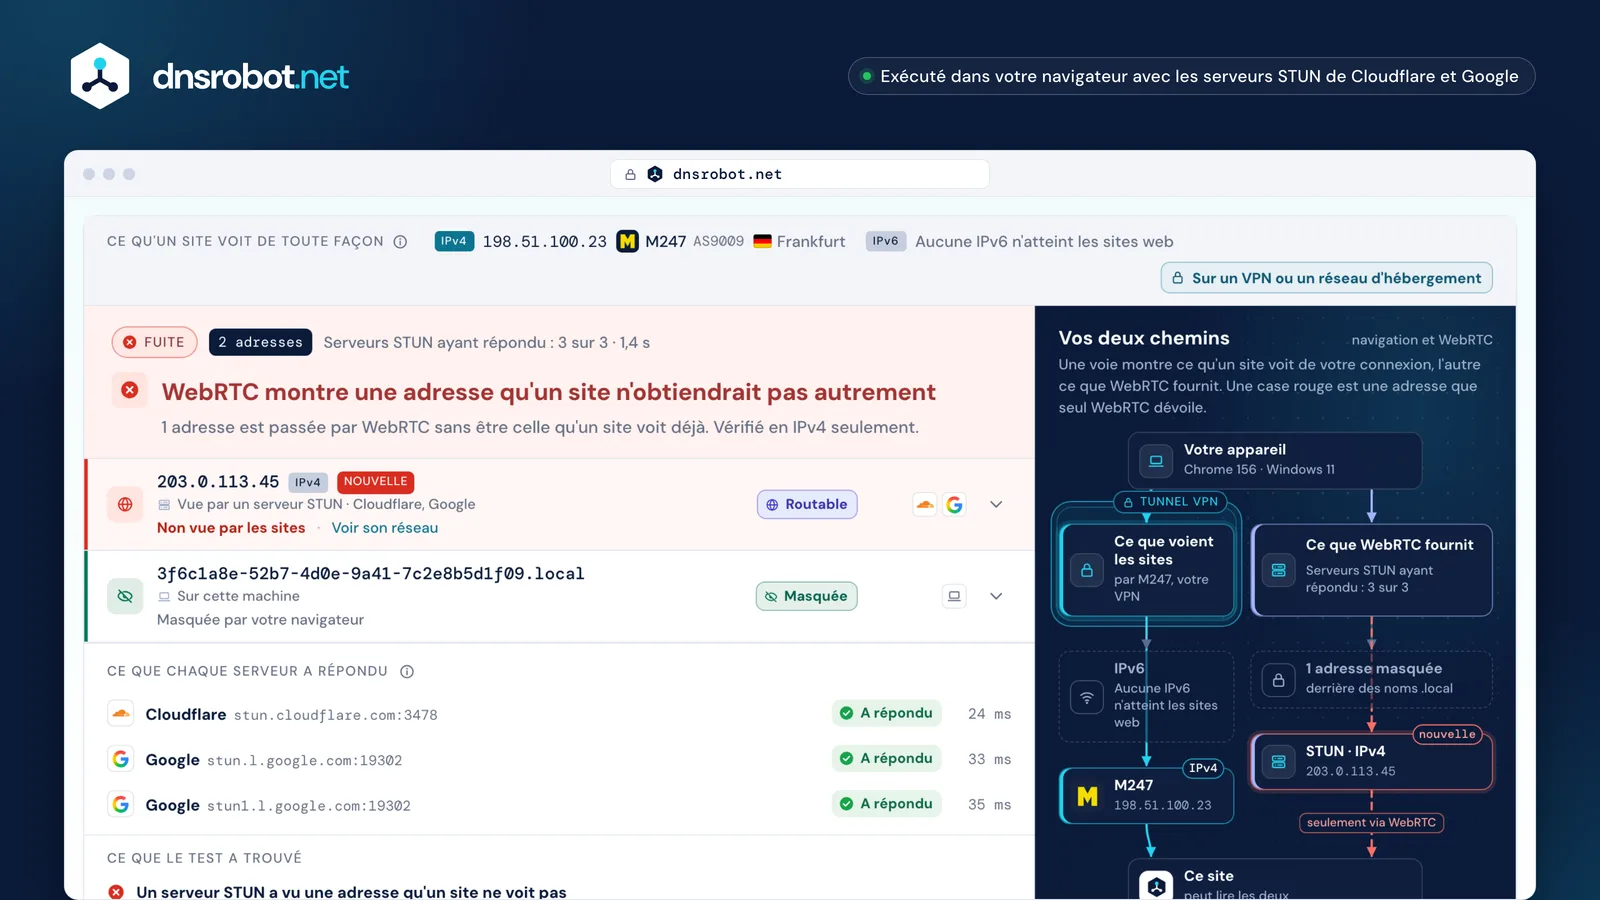
 Le verdictFuite, Aucune fuite ou — en toute honnêteté — Non testé, avec la raison.Chaque adresseAvec son type de candidat, car un candidat hôte ne signifie pas la même chose qu'un candidat réflexif.Ce qu'elle estPrivée, NAT opérateur, un tunnel ou routable. Seule une adresse routable peut être une fuite.Les serveursChaque serveur STUN sur sa propre ligne. Un serveur qui n'a rien dit, c'est un test qui n'a pas eu lieu.Ce qu'un site voitLes adresses que votre navigateur envoie de toute façon, auxquelles les adresses WebRTC sont comparées.
Comment vérifier s'il y a une fuite WebRTC
Lancez le test ci-dessus. Il collecte des candidats auprès de trois serveurs STUN, détermine ce qu'est chaque adresse et compare les adresses routables à celle qu'un site voit déjà.
Trois résultats sont possibles, et non deux. Aucune fuite signifie que chaque adresse routable produite par WebRTC est une adresse que le site a déjà. Fuite signifie qu'au moins une ne l'est pas — ou qu'une adresse de votre propre machine a été offerte directement. Non testé signifie que WebRTC est désactivé ou bloqué, ou qu'aucun serveur STUN n'a répondu, et c'est le résultat que la plupart des outils transforment discrètement en réussite.
Faites-le deux fois si vous utilisez un VPN : une fois désactivé pour voir vos adresses ordinaires, une fois activé. C'est le second passage qui compte, et la différence entre les deux est la réponse. La page garde le premier résultat pour que vous puissiez comparer sans rien noter.
Trois résultats, pas deuxce que chacun signifie
- Aucune fuite
Chaque adresse routable produite par WebRTC est une adresse qu'un site a déjà.
WebRTC a donné
198.51.100.23Vue par un serveur STUNDéjà vue par les sites8b7f4e2a-….localSur cette machineMasquée par votre navigateur
Un site voit
198.51.100.23 - Fuite
Au moins une adresse n'est pas de celles que le site a déjà, ou une adresse de votre propre machine a été offerte directement.
WebRTC a donné
198.51.100.23Vue par un serveur STUNDéjà vue par les sites2001:db8:4a1f:7c00::1cSur cette machineNon vue par les sites
Un site voit
198.51.100.23 - Non testé
WebRTC est désactivé ou bloqué, ou aucun serveur STUN n'a répondu. Rien n'a été mesuré.
stun.cloudflare.comPas de réponsestun.l.google.comPas de réponseCe que la plupart des outils affichent ici
Aucune fuite
Faites-le deux fois
VPN désactivé
WebRTC a donné203.0.113.7
Un site voit203.0.113.7
VPN activé
WebRTC a donné198.51.100.23203.0.113.7
Un site voit198.51.100.23
Toujours là avec le VPN activé
FuiteUn VPN empêche-t-il une fuite WebRTC ?
Pas à lui seul. Un VPN change la destination de votre trafic ; WebRTC peut demander à votre système d'exploitation quelles interfaces existent, et l'interface physique est généralement toujours là.
La description de l'IETF elle-même est précise : « si le client tente de masquer sa position physique au moyen d'un réseau privé virtuel (VPN), et que le VPN et le système d'exploitation local prennent en charge le routage sur plusieurs interfaces, WebRTC peut découvrir non seulement l'adresse publique du VPN, mais aussi l'adresse publique du FAI sur laquelle le VPN fonctionne ». Les deux adresses sont proposées, et une page qui les cherche peut lire les deux.
Certains clients VPN comblent la brèche en faisant passer tout le trafic au niveau du système d'exploitation, ou en fournissant une extension de navigateur qui restreint WebRTC. Les deux fonctionnent, et les deux sont à vérifier plutôt qu'à supposer — c'est à cela que sert cette page. Un VPN dont la propre page de test de fuite dit que vous êtes protégé n'est pas une preuve indépendante.
Un VPN activé, le Wi-Fi toujours actifdeux interfaces, deux réponses
Ce que la page reçoit
198.51.100.23srflxVue par un serveur STUNpar le VPNDéjà vue par les sites203.0.113.7srflxVue par un serveur STUNpar le Wi-Fi, hors du tunnelNon vue par les sites
Ce qui comble la brèche
- Le routage au niveau du systèmeRien ne sort hors du tunnel, donc un serveur STUN ne peut voir que l'adresse du VPN.
- L'extension de navigateur du VPNElle restreint WebRTC dans le navigateur, si bien que l'autre interface n'est jamais interrogée.
- Puis vérifiez, ne supposez pasLancez ce test avec le VPN activé. La page de test de fuite d'un VPN n'est pas une preuve indépendante.
Hôte, réflexif serveur et relais : quel candidat est lequel ?
Un candidat hôte est une adresse sur votre propre machine. Un candidat réflexif serveur est ce qu'un serveur STUN a vu — le côté public de votre NAT. Un candidat relais est l'adresse d'un serveur TURN, pas la vôtre.
La distinction compte, et la plupart des tests de fuite l'ignorent. Un candidat réflexif serveur portant votre IPv4 publique n'apprend généralement rien de neuf : c'est la même adresse que le site obtient par la connexion que vous établissez déjà. Un candidat hôte portant une adresse routable est autre chose — c'est une adresse sur la machine elle-même, offerte directement à la page. Elle identifie cette machine, pas seulement le routeur de votre foyer, et elle change quand le réseau change.
La page affiche le type à côté de chaque adresse, avec le transport, le port et l'adresse liée qu'indique un candidat réflexif. Un candidat relais est l'adresse propre du serveur TURN et ne révèle rien sur vous ; ce test n'utilise aucun serveur TURN, donc s'il en apparaît un, c'est que quelque chose d'autre sur la page l'a configuré.
Un candidat, champ par champtel qu'une page le reçoit
candidate:1467250027Fondation1ComposantudpTransport1686052607Priorité203.0.113.7Adresse54400Porttyp srflxTyperaddr 0.0.0.0 rport 9Adresse liéegeneration 0Extension
Remplacée par 0.0.0.0, port 9, là où les adresses locales sont masquées
Les quatre types
typ hostSur cette machineUne adresse sur l'une de vos propres interfaces réseau.
Une adresse privée est masquée. Une adresse routable, c'est l'appareil lui-même : le constat le plus grave.
Le plus grave s'il est routable
typ srflxVue par un serveur STUNLe côté public de votre routeur, tel qu'un serveur STUN l'a vu.
Généralement l'adresse qu'un site a déjà grâce à votre connexion.
Rarement une nouvelle
typ prflxVue par l'autre côtéLe côté public de votre routeur, tel que l'autre bout d'un appel l'a vu.
Trouvé seulement pendant la connexion à l'autre côté, donc un test sans appel n'en voit jamais.
Seulement pendant un appel
typ relayL'adresse propre d'un serveur relaisL'adresse d'un serveur TURN, qui relaie le trafic pour vous.
L'adresse du serveur, pas la vôtre. Ce test n'utilise aucun serveur TURN : s'il y en a un ici, c'est autre chose qui l'a configuré.
Rien sur vous
Qu'est-ce qu'une adresse mDNS en .local, et me protège-t-elle ?
Les navigateurs modernes remplacent vos adresses privées par un nom aléatoire se terminant par .local avant de les proposer à une page. Cela fonctionne — pour les adresses privées. Cela n'a jamais été conçu pour cacher une adresse publique.
Chrome le fait par défaut depuis la version 76, et Firefox a media.peerconnection.ice.obfuscate_host_addresses réglé sur true : au lieu de 192.168.1.20, une page reçoit quelque chose comme 8b7f4e2a-….local, qui ne signifie rien pour personne en dehors de votre réseau. Safari va plus loin : tant qu'un site n'a pas l'autorisation d'utiliser la caméra ou le micro, il ne propose aucun candidat hôte. Le test ci-dessus reconnaît ces noms aléatoires et les présente comme la protection qui fonctionne, pas comme un constat.
L'Internet-Draft de l'IETF qui le définit est explicite sur ce qu'il ne fait pas : « une adresse déjà exposée à Internet n'a pas besoin d'être protégée par mDNS, car le serveur web peut l'observer trivialement ». Un candidat réflexif serveur porte donc toujours votre IPv4 publique et — c'est ce qui surprend — une machine dotée d'une adresse IPv6 routable peut toujours proposer cette adresse comme candidat hôte. Il reste une faille à connaître : Chrome désactive la protection pour tout site qui a déjà l'autorisation d'utiliser la caméra ou le micro, si bien qu'un site d'appel vidéo que vous avez déjà utilisé voit vos vraies adresses locales.
Ce que remplace le nom .localet ce qu'il laisse tel quel
Ce qu'a votre navigateur
candidate:3442447574 1 udp 2122260223 192.168.1.20 54400 typ host generation 0
Ce que la page reçoit
candidate:3442447574 1 udp 2122260223 8b7f4e2a-5c1d-4e6f-9a0b-3d2c1e0f4a5b.local 54400 typ host generation 0
Ce que fait chaque navigateur par défaut
- ChromeDepuis la version 76, août 2019
- Firefox
media.peerconnection.ice.obfuscate_host_addresses = true - SafariAucun candidat hôte tant qu'un site n'a pas l'autorisation caméra ou micro

Le mécanisme est un Internet-Draft de l'IETF, révisé pour la dernière fois en décembre 2021 et jamais publié comme RFC. draft-ietf-mmusic-mdns-ice-candidates-03
192.168.1.20Votre IPv4 privée, comme candidat hôteMasquéeRemplacée par un nom aléatoire : la page n'apprend rien sur votre réseau.203.0.113.7Votre IPv4 publique, comme candidat du serveur STUNVisibleDéjà publique, donc elle reste. Seule l'adresse liée est effacée.2001:db8:4a1f:7c00::1cUne IPv6 routable, comme candidat hôteVisiblePublique elle aussi, le masquage n'a donc jamais été prévu pour la couvrir.2001:db8:4a1f:7c00:8d3:5e2f:a41c:9b07Une adresse IPv6 temporairePeut être visibleL'Internet-Draft permet à un navigateur de la laisser non masquée, par choix.192.168.1.20Toute adresse locale, sur un site autorisé à utiliser la caméra ou le microMasquage désactivéChrome y désactive le masquage : le site voit vos vraies adresses locales.Pourquoi l'IPv6 est la fuite qui reste
Une adresse IPv6 globale appartient à une seule machine plutôt qu'à un foyer derrière un NAT, et mDNS la laisse délibérément tranquille. C'est ce que WebRTC fournit encore de plus identifiant.
Avec l'IPv4, le NAT de votre routeur domestique place tout derrière une seule adresse, si bien qu'un candidat réflexif serveur apprend à une page à peu près ce que lui dit déjà votre connexion ordinaire. L'IPv6 n'a pas de NAT : chaque appareil a sa propre adresse routable, et un candidat hôte qui la porte désigne l'appareil, pas la ligne. Si votre VPN ne transporte que l'IPv4 — c'est le cas de beaucoup —, cette adresse IPv6 est en plus entièrement hors du tunnel.
Les extensions de confidentialité aident, car une adresse IPv6 temporaire change régulièrement. Elles ne la cachent pas pour autant : l'Internet-Draft sur mDNS dit que de telles adresses peuvent être laissées non masquées. Le test ci-dessus classe un candidat hôte IPv6 routable comme le constat le plus grave qu'il puisse faire, et le test IPv6 vous dira si votre connexion a l'IPv6 tout court.
Qui une adresse désigneles trois mêmes appareils, deux fois
192.168.1.202001:db8:4a1f:7c00::1c 192.168.1.212001:db8:4a1f:7c00::2b 192.168.1.222001:db8:4a1f:7c00::3d 203.0.113.7Une adresse pour toute la ligneUne adresse par appareilUne adresse IPv6 globale, en deux moitiés
2001:db8:4a1f:7c00Préfixe réseau : votre ligne /64:8d3:5e2f:a41c:9b07ID d'interface : cet appareil
- Stable
2001:db8:4a1f:7c00::1c - Temporaire : change
2001:db8:4a1f:7c00:8d3:5e2f:a41c:9b07
Un VPN qui ne transporte que l'IPv4
- IPv4
198.51.100.23Dans le tunnel - IPv6
2001:db8:4a1f:7c00Hors du tunnel::1c
Comment arrêter une fuite WebRTC dans chaque navigateur
Firefox a des préférences qui fonctionnent. Edge a une stratégie d'entreprise. Safari restreint déjà les candidats. Les extensions de navigateur qu'on recommande encore ne servent plus à rien.
Dans Firefox, about:config → media.peerconnection.ice.default_address_only n'envoie qu'une adresse au lieu de toutes, et media.peerconnection.ice.relay_only limite la collecte aux candidats relais, ce qui casse les appels directs mais cache tout le reste. Les deux sont désactivés par défaut ; le masquage mDNS des adresses privées (media.peerconnection.ice.obfuscate_host_addresses) est déjà activé. Dans Edge, la stratégie WebRtcLocalIpsAllowedUrls contrôle quels sites peuvent voir les adresses locales ; la documentation de Microsoft elle-même note qu'ajouter un site « affaiblit la protection ». Chrome n'a aucun réglage équivalent pour un utilisateur ordinaire. Safari est le plus strict sans rien demander : sans autorisation caméra ou micro, WebKit ne propose que des candidats réflexifs serveur et relais, et aucun candidat hôte.
Deux conseils encore très répandus sont morts. L'option « Prevent WebRTC from leaking local IP addresses » d'uBlock Origin a été supprimée dans la version 1.38, avec la note qu'elle n'est « plus nécessaire dans les navigateurs modernes, sauf pour Firefox pour Android ». Et l'extension WebRTC Network Limiter de Google, toujours présente dans la boutique, ne peut pas fonctionner : les extensions Manifest V2 sont désactivées pour tous les utilisateurs de Chrome depuis Chrome 138, en juillet 2025. Si une page vous dit d'installer l'une ou l'autre, cette page n'a pas été mise à jour depuis des années.
Ce que propose chaque navigateurvérifié dans la documentation de chaque éditeur
FirefoxDes préférences qui fonctionnent
about:configmedia.peerconnection.ice.obfuscate_host_addressesPar défauttrueMasque les adresses privées. Déjà activé.media.peerconnection.ice.default_address_onlyPar défautfalseÀ régler surtrueN'envoie qu'une adresse au lieu de toutes.media.peerconnection.ice.relay_onlyPar défautfalseÀ régler surtrueCandidats relais seulement. Cache le plus, et casse les appels directs.
EdgeStratégie d'entreprise
WebRtcLocalIpsAllowedUrlsListe les sites autorisés à voir les adresses locales.
Non configurée : les adresses locales restent masquées.
Note de Microsoft elle-même : ajouter un site affaiblit la protection.
Windows et macOS, version 80 et suivantes
ChromeAucun réglage
Aucun réglage pour un utilisateur ordinaire.
Adresses privées masquées par défaut depuis la version 76.
Pas sur un site autorisé à utiliser la caméra ou le micro.
SafariStrict par défaut
Sans autorisation caméra ou micro, seulement des candidats serveur STUN et relais.
Aucun candidat hôte.
Des conseils qui ne marchent plus
Prevent WebRTC from leaking local IP addressesuBlock Origin
Supprimée dans la version 1.38Plus nécessaire dans les navigateurs modernes, selon uBlock Origin, sauf sur Firefox pour Android.
WebRTC Network LimiterGoogle · Chrome Web Store
Toujours listée, ne peut pas fonctionnerLes extensions Manifest V2 sont désactivées pour tous les utilisateurs de Chrome depuis Chrome 138, en juillet 2025.

Fuite WebRTC, fuite DNS et fuite d'IP : quelle différence ?
Ce sont trois façons différentes de contourner un VPN. Une fuite WebRTC montre une adresse ; une fuite DNS montre qui répond à vos recherches ; une fuite d'IP est le cas simple où votre trafic n'est jamais entré dans le tunnel.
Une fuite WebRTC concerne les adresses que votre navigateur fournit de lui-même par une fonction conçue pour les fournir. Une fuite DNS concerne le résolveur qui répond à vos recherches : votre trafic peut passer par le VPN pendant que vos recherches vont toujours au résolveur de votre fournisseur, ce qui lui apprend chaque site que vous visitez. Notre test de fuite DNS le vérifie avec notre propre serveur de noms, et voit ainsi exactement quels résolveurs ont demandé.
Une fuite d'IP au sens général, c'est l'adresse qu'un site voit tout simplement, que vous pouvez vérifier sur Quelle est mon IP ou Quel est mon FAI. Lancez les trois ensemble après tout changement de VPN : ils échouent indépendamment, et un résultat propre sur l'un ne dit rien des autres.
Trois façons de contourner un VPNchacune échoue de son côté
Fuite d'IP
Ce qui fuitL'adresse que porte chaque requête
Qui l'apprendChaque site que vous visitez
À vérifier avecQuelle Est Mon IPQuel Est Mon FAI
Fuite DNS
Ce qui fuitQuel résolveur répond à vos recherches
Qui l'apprendVotre fournisseur, pour chaque site recherché
À vérifier avecTest de fuite DNS
Fuite WebRTC
Ce qui fuitLes adresses que votre navigateur propose à une page
Qui l'apprendToute page qui le demande, sans autorisation
À vérifier avecTest de fuite WebRTC
Pourquoi ce test interroge plus d'un serveur STUN
Parce que « aucune adresse n'est revenue » et « aucune adresse n'existe » se ressemblent, et qu'une seule des deux est une bonne nouvelle.
Un pare-feu d'entreprise, un VPN restrictif ou un réseau qui bloque l'UDP peut empêcher un serveur STUN de répondre. Un test qui interroge un seul fournisseur et ne voit rien n'a rien appris — pourtant, la réponse habituelle est d'afficher une coche verte. Celui-ci interroge le point d'accès STUN documenté de Cloudflare et celui de Google, rend compte de chacun séparément et affiche « Non testé » quand aucun n'a répondu.
Le choix des serveurs est délibéré. Cloudflare publie stun.cloudflare.com:3478 dans le cadre d'un produit, il y a donc des conditions à lire. Le stun.l.google.com:19302 de Google n'est documenté que comme valeur par défaut du propre validateur WebRTC de Google, sans conditions publiées : il sert donc de second avis plutôt que de source unique. Celui de Twilio exige des identifiants, et Mozilla ne documente aucun serveur STUN public, même si on en cite souvent un.
Serveurs STUN publicset ceux que ce test interroge
CloudflareInterrogé
stun.cloudflare.com:3478Un point d'accès documenté, intégré à un produit, avec des conditions à lire.
GoogleInterrogé, comme second avis
stun.l.google.com:19302Documenté seulement comme valeur par défaut du propre validateur WebRTC de Google. Aucune condition publiée.
TwilioNon interrogé
global.stun.twilio.com:3478Exige des identifiants obtenus par l'API de Twilio : pas ouvert à toutes les pages.
MozillaNon interrogé
Aucun serveur publicNe documente aucun serveur STUN public. Firefox n'est livré avec aucun serveur ICE par défaut.


Quand un serveur ne dit rien
Mon adresse IP est-elle une donnée personnelle ?
Dans l'UE, une adresse IP dynamique est une donnée à caractère personnel pour l'exploitant d'un site qui pourrait vous identifier avec l'aide des informations que détient le fournisseur d'accès. La Cour de justice l'a jugé en 2016.
L'affaire est Breyer, C-582/14, jugée le 19 octobre 2016, et le communiqué de presse de la Cour la résume ainsi : « L'adresse de protocole internet dynamique d'un visiteur constitue, pour l'exploitant du site, une donnée à caractère personnel, lorsque cet exploitant dispose de moyens légaux lui permettant de faire identifier le visiteur concerné grâce aux informations supplémentaires dont dispose le fournisseur d'accès à Internet du visiteur. » Le même communiqué note qu'un site peut avoir un intérêt légitime à en conserver une partie pour se défendre contre des attaques.
C'est toute la raison pour laquelle cette page fait son travail dans votre navigateur. Les candidats ICE sont collectés par votre navigateur, comparés dans votre navigateur et affichés pour vous ; aucune adresse trouvée par WebRTC ne nous est envoyée, il n'y a donc rien que nous puissions conserver, transmettre ou perdre. Vous pouvez surveiller l'onglet Réseau des outils de développement pendant le test.
L'arrêt BreyerCour de justice de l'Union européenne
C-582/14Breyer v Bundesrepublik Deutschland19 octobre 2016
- L'exploitant du siteune adresse et une heure, tirées de ses journaux
203.0.113.7 · 14:02:37 - les moyens légaux de l'obtenir
- Le fournisseur d'accès à Internetqui utilisait cette adresse à ce moment-là
203.0.113.7 · 14:02:37 → - Une donnée personnelle, pour cet exploitant
Le communiqué de presse de la Cour : un site peut avoir un intérêt légitime à en conserver une partie pour se défendre contre des attaques.
Sur cette page
Votre navigateur
- Collecte
- Classe
- Compare
- Affiche
- Voient votre adresse publique, comme pour tout appel
- dnsrobot.netAucun candidat n'est envoyé

Test de fuite WebRTC : questions et réponses
Qu'est-ce qu'une fuite WebRTC ?
Comment tester une fuite WebRTC ?
Un VPN empêche-t-il une fuite WebRTC ?
Que signifie une adresse .local dans les résultats ?
.local avant de les proposer à une page, si bien qu'un site n'en apprend rien sur votre réseau domestique. Chrome le fait depuis la version 76 et Firefox fait de même ; Safari va plus loin et ne propose aucun candidat hôte tant qu'un site n'a pas l'autorisation d'utiliser la caméra ou le micro. Le test les présente comme la protection qui fonctionne plutôt que comme un constat.Si mDNS cache mon IP locale, suis-je en sécurité ?
Pourquoi le test affiche-t-il parfois « Non testé » ?
Comment désactiver WebRTC dans Firefox ?
about:config, media.peerconnection.ice.default_address_only n'envoie qu'une adresse au lieu de toutes, et media.peerconnection.ice.relay_only limite la collecte aux candidats relais : c'est ce qui cache le plus, mais cela casse les appels directs. Le masquage des adresses privées, media.peerconnection.ice.obfuscate_host_addresses, est déjà activé par défaut. Relancez le test après chaque changement pour voir ce qu'il vous a apporté.Comment empêcher les fuites WebRTC dans Chrome ?
WebRtcLocalIpsAllowedUrls. Les extensions encore très recommandées ne fonctionnent pas : uBlock Origin a supprimé son option WebRTC dans la version 1.38, et le WebRTC Network Limiter de Google ne peut plus fonctionner depuis que Manifest V2 a été désactivé dans Chrome 138.Quelle est la différence entre un candidat hôte et un candidat réflexif serveur ?
Une fuite WebRTC, est-ce la même chose qu'une fuite DNS ?
Ce test envoie-t-il mon adresse IP quelque part ?
Mon adresse IP est-elle une donnée personnelle en droit de l'UE ?
Il vous manque quelque chose ?Suggérez une fonction ou un nouvel outil
Outils associés
Test de fuite DNS
Découvrez quels serveurs DNS résolvent réellement vos requêtes et si votre VPN laisse fuiter vos requêtes DNS vers votre fournisseur d'accès à internet
Test IPv6
Testez votre IPv6, le choix de votre navigateur et si un site a l'IPv6
Recherche IP
Consultez la géolocalisation, le FAI et les détails réseau de n'importe quelle adresse IP instantanément
Quel Est Mon FAI
Découvrez votre FAI, ASN et détails de connexion
Recherche DNS
Tous les enregistrements DNS depuis les serveurs du domaine, à côté du cache de Google et Cloudflare
Traceroute
Route vers un site ou une IP depuis 8 villes, saut par saut, chaque réseau nommé