











Consulta DNS
Consulta DNS (DNS lookup) gratis para cualquier dominio, host o IP: verifique todos los registros DNS de un dominio en sus propios servidores de nombres, junto a lo que Google y Cloudflare tienen en caché, y vea cuándo un cambio ya llegó a todos.
Un dominio, un host, una URL, un correo electrónico o una IP. Cada consulta vuelve a preguntar a los servidores: nada sale de nuestra caché.
Cómo lo consultamos 4 pasos · cerca de 1 s
- Raíz13 servidores raíz
- TLDlos servidores del registro
- Servidor de nombreslos servidores del dominio
- Respuestatodos los tipos
- Google8.8.8.8
- Cloudflare1.1.1.1
Cada consulta recorre el camino por sí misma: de un servidor raíz al registro del TLD, luego a los servidores de nombres del dominio para los registros tal como están ahora, y pregunta a Google y Cloudflare qué guardan aún en caché.
¿Qué muestra una consulta DNS?
Una consulta DNS (DNS lookup) le pregunta al sistema de nombres de dominio qué tiene para un nombre: las direcciones IP de un sitio web (A y AAAA), sus servidores de correo (MX), sus servidores de nombres (NS), sus registros de texto (TXT) y más. Esta comprobación de DNS consulta tres lugares a la vez: los servidores de nombres autoritativos del propio dominio, que tienen la versión vigente, y dos de los resolutores públicos más usados del mundo, Google Public DNS y Cloudflare 1.1.1.1, que sirven copias en caché a millones de personas.
Cuando no coinciden, ha encontrado la razón habitual por la que un cambio de DNS "no funciona": un resolutor todavía tiene la respuesta antigua y la conserva hasta que se agota el TTL del registro. El resultado le indica cuál, qué sigue sirviendo y cuánto falta para que se renueve.
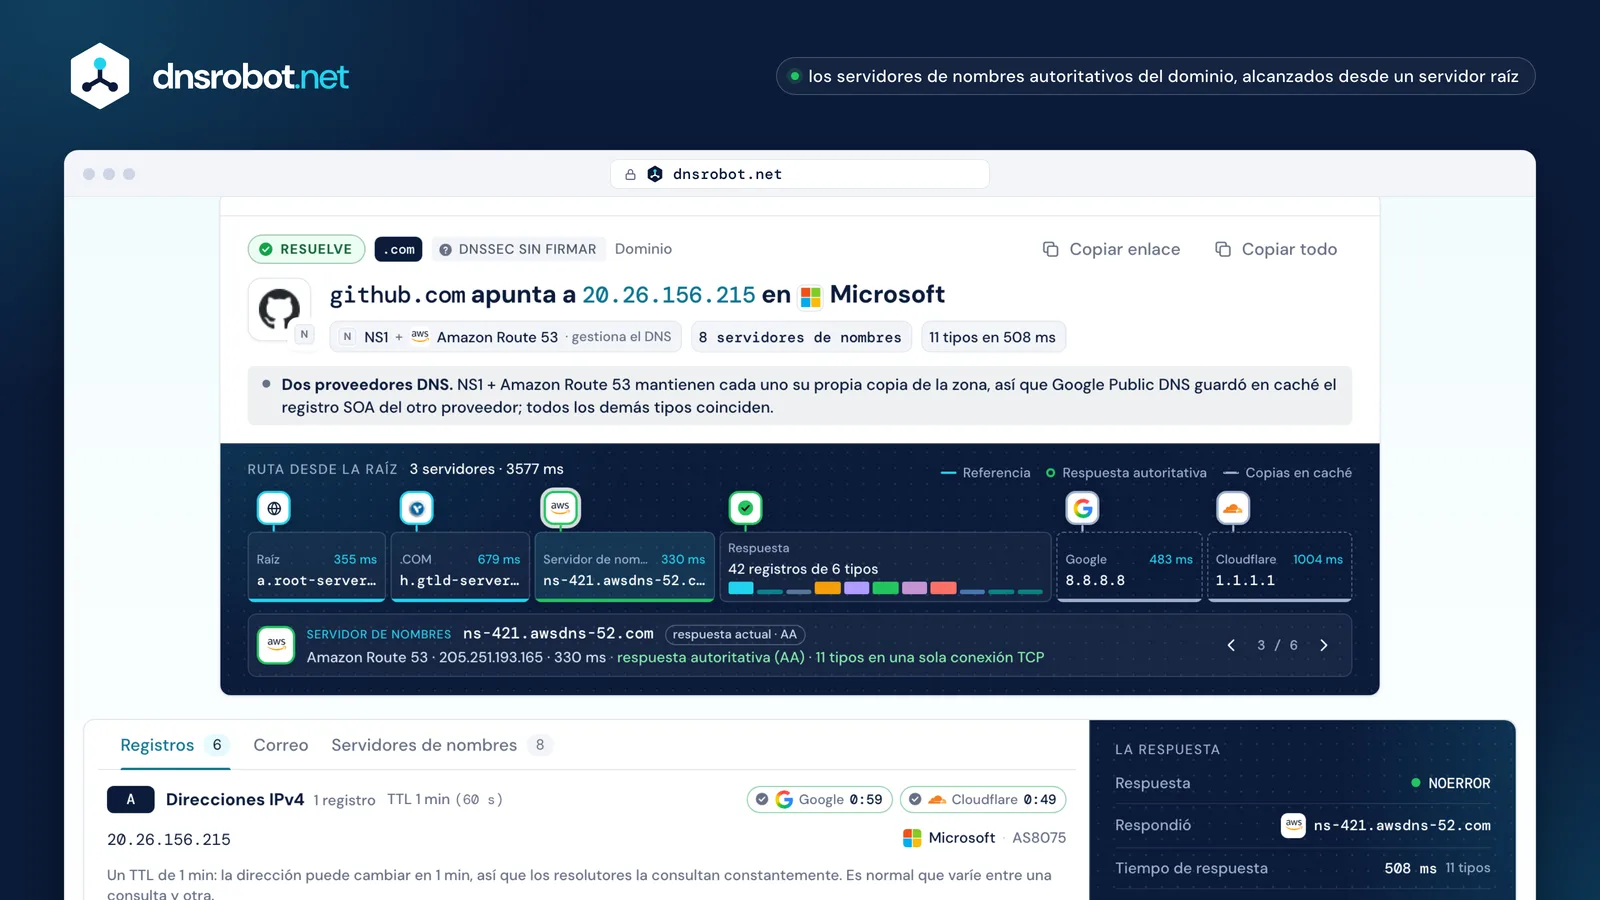
 La rutaDesde un servidor raíz hasta el TLD del dominio y sus propios servidores de nombres, con lo que respondió cada uno y con qué rapidez.Actual o en cachéCada tipo de registro de los servidores de nombres del dominio junto a la copia de Google y Cloudflare, y el tiempo que le queda.Cada registro explicadoQué significa cada valor, en palabras: la prioridad del correo, los temporizadores del SOA, las reglas CAA, el servicio detrás de un token TXT.DNSSEC y correoSi las respuestas están firmadas y validadas, y la configuración MX, SPF y DMARC del dominio.
Tipos de registros DNS explicados
La zona de un dominio contiene registros de distintos tipos, cada uno con un nombre, un TTL y un valor. Estos son los que muestra una consulta de registros DNS:
| Tipo | Qué contiene | Valor de ejemplo |
|---|---|---|
| A | Una dirección IPv4 para el nombre: adonde se conectan los navegadores. | 203.0.113.20 |
| AAAA | Una dirección IPv6 para el nombre. | 2001:db8::20 |
| CNAME | Un alias: este nombre es otro nombre; consulte ese en su lugar. No puede coexistir con otros registros, así que no puede estar en el ápice del dominio. | www.example.com → example.com |
| MX | Un servidor de correo del dominio, con una preferencia: se prueba primero el número más bajo. Un único MX con 0 y "." significa que el dominio no acepta correo. | 10 mail.example.com |
| NS | Los servidores de nombres que contienen los registros del dominio. | ns1.example.net |
| TXT | Texto libre: SPF, DMARC y DKIM para el correo, y tokens que acreditan el dominio ante Google, Microsoft y otros. | v=spf1 include:_spf.example.net -all |
| SOA | El inicio de autoridad de la zona: su servidor primario, el contacto, el número de serie y los temporizadores de actualización, reintento, caducidad y caché negativa. | ns1.example.com hostmaster.example.com 2026102001 7200 3600 1209600 300 |
| CAA | Qué autoridades de certificación pueden emitir certificados para el dominio. | 0 issue "letsencrypt.org" |
| HTTPS | Cómo conectarse antes de la primera solicitud: compatibilidad con HTTP/3, puertos y sugerencias de dirección. Chrome, Firefox y los sistemas de Apple lo solicitan. | 1 . alpn=h3,h2 |
| SRV | Dónde se ejecuta un servicio (prioridad, peso, puerto, host), bajo nombres como _sip._tcp. | 10 5 5060 sip.example.com |
| PTR | El nombre detrás de una dirección IP: DNS inverso. | 20.113.0.203.in-addr.arpa → host.example.com |
| DSDNSKEY | DNSSEC: las claves públicas de la zona (DNSKEY) y su huella en la zona padre (DS), que encadenan las firmas hasta la raíz. | 2371 13 2 3299… |
¿Cómo funciona una consulta DNS?
Su dispositivo no busca en todo internet. Le pregunta a un resolutor, normalmente el de su proveedor de internet o uno público como Google o Cloudflare, y el resolutor sigue las referencias a lo largo del nombre hasta que responde un servidor que tiene la respuesta:
- 1
Preguntar a un servidor raíz
Sin nada en caché, el resolutor empieza por uno de los 13 servidores raíz, de la a a la m, operados por 12 organizaciones. La raíz no conoce example.com, pero sabe quién gestiona .com. Un resolutor con mucho tráfico ya lo sabe y se salta este paso.
- 2
Seguir la referencia al TLD
Los servidores de .com tampoco tienen los registros de example.com. Remiten al resolutor a los servidores de nombres del propio dominio, los que figuran en sus registros NS.
- 3
Obtener la respuesta autoritativa
Los servidores de nombres del dominio responden con el indicador AA (authoritative answer, respuesta autoritativa) activado: es el registro tal como lo publicó su titular.
- 4
Guardarla en caché durante el TTL
El resolutor conserva la respuesta durante el tiempo que indica su TTL y entrega la misma copia, con el TTL en cuenta regresiva, a todos los que pregunten hasta que se agote.
Esta herramienta recorre ella misma esa ruta desde la red de Cloudflare, para que vea cada paso. Después pide a Google y a Cloudflare que muestren lo que tienen en caché.
Ruta desde la raíz
- Raíza.root-servers.net16 ms · referencia: los 13 servidores de .com
- .COMa.gtld-servers.netVerisign · 150 ms · referencia: ns1–ns2.example.com
- Servidor de nombresns1.example.comexample.com · 203.0.113.53 · 20 msrespuesta autoritativa (AA) · 11 tipos en una sola conexión TCP
- Respuesta8 registros de 7 tiposNOERROR en 31 ms · 4 sin datos (CNAME, HTTPS, DNSKEY, DS)
- Google Public DNS8.8.8.8mismos registros · la copia más antigua se renueva en 2:58
- Cloudflare DNS1.1.1.1mismos registros · la copia más antigua se renueva en 4:04


¿Por qué sigo viendo el registro DNS antiguo?
Porque un resolutor lo guardó en caché. Cada registro lleva un TTL (time to live, tiempo de vida) en segundos, y un resolutor que obtuvo el registro sigue sirviendo su copia hasta que ese tiempo se agota; luego vuelve a preguntar. Cambiar el registro en su proveedor DNS cambia la respuesta autoritativa al instante; los resolutores que ya tienen el antiguo lo conservan hasta que caduca.
Así que un cambio tarda lo que dure el TTL del registro antiguo, no un plazo fijo de 24 a 48 horas, y a menudo menos: un TTL es un máximo, y Google Public DNS conserva los registros unas seis horas como máximo. Un registro que falta también se guarda en caché: "no existe ese nombre" o "no hay registros de ese tipo" se conserva durante el menor entre el TTL del registro SOA y su último campo, MINIMUM. Incluso un fallo se guarda en caché, hasta 5 minutos.
Qué puede hacer
- Compruebe aquí la respuesta autoritativa. Si los servidores de nombres del propio dominio muestran el valor nuevo, el cambio está hecho; solo las cachés van atrasadas.
- Baje el TTL antes de un cambio planificado, con al menos un TTL antiguo de antelación, para que las cachés descarten rápido el valor antiguo. Vuelva a subirlo después.
- Pida a Google y Cloudflare que descarten su copia: ambos tienen una página pública que renueva un nombre en su caché (Google, Cloudflare).
- Vacíe la caché de su computadora: en Windows, ejecute
ipconfig /flushdns.
- Autoritativons1.example.com · indicador AA
El servidor de nombres del propio dominio. Lo que responda es el registro actual: cámbielo aquí y el resto lo seguirá.
- En caché8.8.8.8 · TTL en cuenta regresiva
La copia de un resolutor, servida hasta que se agota su TTL. Es lo que ve la mayor parte del mundo, y la razón por la que un cambio parece "no funcionar".
- Su propia cachésu computadora · su router
Su computadora y su router también guardan copias. Vaciar la caché DNS limpia la de la computadora; la del router caduca por sí sola.
nslookup y dig: comandos para hacer una consulta DNS
Las mismas consultas desde una terminal: nslookup viene con Windows, macOS y Linux; dig, con macOS y la mayoría de los sistemas Linux; y Resolve-DnsName, con PowerShell en Windows. El resultado de arriba le da los comandos de la consulta exacta que hizo.
| Para consultar | Con nslookup | Con dig |
|---|---|---|
| Registros A | nslookup example.com | dig example.com |
| Servidores de correo | nslookup -type=MX example.com | dig example.com MX |
| Registros de texto | nslookup -type=TXT example.com | dig example.com TXT |
| Preguntar a un resolutor concreto | nslookup example.com 8.8.8.8 | dig @8.8.8.8 example.com |
| DNS inverso | nslookup 8.8.8.8 | dig -x 8.8.8.8 |
| Solo los valores | — | dig +short example.com |
| La ruta desde la raíz | — | dig +trace example.com |
"Non-authoritative answer" (respuesta no autoritativa) en la salida de nslookup significa que la respuesta vino de un resolutor, no de los servidores de nombres del propio dominio. Para obtener la autoritativa, indique como servidor uno de los servidores de nombres del dominio: nslookup example.com ns1.example.net.
ANY no significa todos los registros: un servidor puede responder con un solo tipo, o con un marcador que solo dice "RFC8482", y 1.1.1.1 lo rechaza. Esta herramienta consulta cada tipo por separado. El dig que viene con macOS no conoce los registros HTTPS: pida TYPE65 en su lugar.
Errores DNS: NXDOMAIN, SERVFAIL y REFUSED
Toda respuesta DNS lleva un código de respuesta. Un resultado vacío no siempre es un error, y el código indica dónde buscar:
| Respuesta | Qué significa | Qué revisar |
|---|---|---|
| NOERROR | El nombre existe y se devolvieron registros del tipo consultado. | Nada; compare los valores. |
| NODATA | El nombre existe, pero no tiene registros de este tipo: es NOERROR con una respuesta vacía, no un código propio. | Agregue el registro en su proveedor DNS si debería existir. |
| NXDOMAIN | El nombre no existe en absoluto, y tampoco ningún nombre por debajo de él. | La ortografía, que el dominio esté registrado y no haya vencido y, en un subdominio, que se haya creado. |
| SERVFAIL | El resolutor no pudo obtener una respuesta válida: fallaron los servidores de nombres o la validación DNSSEC. | El veredicto DNSSEC y que los servidores de nombres del dominio respondan. |
| REFUSED | El servidor no responde a esta consulta: no es autoritativo para el dominio y no hace consultas recursivas para usted. | Que los registros NS apunten a servidores que alojan la zona. |
| Timeout | Ninguna respuesta. | Si los servidores de nombres están caídos, bloqueados o tienen una dirección incorrecta. |
DNSSEC: ¿seguro, sin firmar o roto?
DNSSEC firma los registros de una zona para que un resolutor pueda demostrar que no fueron falsificados. La zona padre publica un registro DS, una huella de la clave del dominio, y el dominio publica sus claves en registros DNSKEY, de modo que las firmas se encadenan hasta la raíz. Google Public DNS y Cloudflare 1.1.1.1 lo validan.
- DNSSEC seguro
Seguro
Firmado, y el resolutor validador de Google comprobó las firmas: su respuesta llevaba el bit AD (authenticated data, datos autenticados), con el que declara que la respuesta se validó.
- DNSSEC sin firmar
Sin firmar
No hay registro DS en la zona padre: la zona no está firmada. Resuelve con normalidad; simplemente no se puede demostrar que sus respuestas sean auténticas.
- DNSSEC roto
Roto
La validación falla, así que los resolutores que validan responden SERVFAIL y el dominio queda inaccesible para sus usuarios, aunque los datos están ahí si se desactiva la comprobación. Una causa típica es un DS en la zona padre que no coincide con ninguna de las claves de la zona, tras un cambio a un nuevo proveedor DNS.
Registros de correo en una consulta DNS
El correo de un dominio va a sus servidores MX, y los receptores revisan registros TXT antes de confiar en él: SPF enumera los servidores autorizados a enviar en nombre del dominio, en un único registro que puede provocar como máximo 10 consultas DNS; DMARC, en _dmarc, indica qué hacer con el correo que falla, y cuando un subdominio no tiene uno se busca subiendo por el nombre (RFC 9989, desde mayo de 2026); MTA-STS, en _mta-sts, pide a los remitentes que entreguen por TLS. El resultado los lee todos e identifica el proveedor de correo detrás de los hosts MX.
Para revisar a fondo un registro concreto, use la Consulta MX, el Verificador SPF y el Verificador DMARC.
API de consulta DNS
Dos endpoints gratuitos, con CORS para navegadores. /api/dns-query consulta un tipo a un resolutor y conserva los campos de nuestra API anterior; /api/dns-lookup transmite la consulta completa de esta página en líneas JSON.
$ curl -X POST https://dnsrobot.net/api/dns-query \
    -H "Content-Type: application/json" \
    -d '{"domain": "google.com", "recordType": "MX", "dnsServer": "8.8.8.8"}'
{
  "status": "success", "responseTime": 4,
  "resolvedIPs": ["10 smtp.google.com"],
  "dnsServer": "8.8.8.8", "recordType": "MX", "domain": "google.com", …
}$ curl "https://dnsrobot.net/api/dns-lookup?domain=google.com"
{"t":"start","name":"google.com","kind":"name","types":["A","AAAA","CNAME","MX",…]}
{"t":"hop","hop":{"zone":".","server":"a.root-servers.net","ms":16,"outcome":"referral",…}}
{"t":"answers","source":"google","server":"dns.google","sets":[{"type":"A",…}]}
{"t":"answers","source":"auth","server":"ns1.google.com","sets":[…]}
{"t":"dnssec","verdict":"unsigned",…}
{"t":"done","ms":57}Preguntas frecuentes sobre la consulta DNS
¿Qué es un DNS lookup o consulta DNS?
¿Cómo comprobar los registros DNS de un dominio?
¿Puedo hacer un nslookup online?
¿Cuánto tarda en verse un cambio de DNS?
¿Qué es una respuesta no autoritativa?
¿Qué significa NXDOMAIN?
¿Qué significa SERVFAIL?
¿Qué es el TTL en DNS?
¿Cómo hago una consulta de DNS inverso?
¿Cómo conocer los DNS (servidores de nombres) de un dominio?
¿Qué diferencia hay entre una consulta DNS y una prueba de propagación DNS?
¿Esta consulta DNS es gratis? ¿Guardan lo que consulto?
¿Le falta algo?Sugiera una función o una herramienta nueva
Más herramientas DNS
Consulta WHOIS
Consulta registro de dominio, registrar y detalles del propietario vía RDAP
Consulta MX
Encuentra registros MX y detalles del servidor de correo
Consulta NS
Descubre los nameservers de cualquier dominio con detección de proveedor
DNS Inverso
Encuentra hostnames asociados a cualquier dirección IP mediante registros PTR
Verificador de Registro SPF
Valida registros SPF y verifica el conteo de consultas DNS según RFC 7208
Verificador DMARC
Verifica la política DMARC y configuraciones de alineación de cualquier dominio