











Consulta MX — Buscar Registros de Correo
Consulta MX gratis (check MX) para cualquier dominio: vea sus servidores de correo en orden de entrega, quién los opera, sus direcciones IPv4 e IPv6 y si responden con STARTTLS. Directamente desde los servidores de nombres del propio dominio, junto a las copias en caché de Google y Cloudflare.
Exactamente el nombre que escriba: un www. o un subdominio se consulta tal cual, nunca se reescribe.
¿Qué es un registro MX?
Un registro MX (mail exchange) indica los servidores que reciben el correo de un dominio, cada uno con un número de prioridad: los remitentes prueban primero el número más bajo.
Cuando alguien escribe a name@airbnb.com, su servidor de correo pide al DNS los registros MX de airbnb.com, elige el servidor con el número más bajo y entrega por SMTP en el puerto 25. El registro contiene un nombre de host, nunca una dirección IP, y ese nombre necesita su propio registro A o AAAA: no puede ser un alias (un CNAME, RFC 2181 §10.3).
Una consulta MX lee esos registros y sigue cada servidor hasta sus direcciones, su red y el proveedor que hay detrás. El MX solo dirige el correo entrante: quién puede enviar como el dominio lo deciden SPF, DKIM y DMARC.
Cómo verificar los registros MX
Escriba el dominio arriba y haga clic en Consultar MX, o consulte el DNS desde una terminal: dig example.com MX en macOS y Linux, nslookup -type=mx example.com en cualquier sistema o Resolve-DnsName example.com -Type MX en Windows PowerShell.
Cada línea de respuesta es un servidor: la prioridad y luego el nombre de host. El número antes de IN es el TTL, los segundos que un resolutor puede seguir sirviendo esta copia. Agregue @ y un servidor de nombres (dig @dns1.p08.nsone.net airbnb.com MX) para leer la respuesta de la propia zona en lugar de una caché.
dig example.com MX +shortCada línea: la prioridad y luego el servidor de correo. Agregue @ y un servidor de nombres para saltarse las cachés.
$ dig airbnb.com MX
;; ->>HEADER<<- opcode: QUERY, status: NOERROR1
;; flags: qr rd ra; QUERY: 1, ANSWER: 5

;; ANSWER SECTION:
airbnb.com.    3002  IN  MX   13 aspmx.l.google.com.4
airbnb.com.    300   IN  MX   5 alt1.aspmx.l.google.com.
airbnb.com.    300   IN  MX   5 alt2.aspmx.l.google.com.
airbnb.com.    300   IN  MX  10 alt3.aspmx.l.google.com.
airbnb.com.    300   IN  MX  10 alt4.aspmx.l.google.com.

;; SERVER: 8.8.8.8#53(8.8.8.8)5
- Estado. NOERROR con respuestas. NXDOMAIN significa que el nombre no existe; NOERROR sin respuesta significa que no hay MX.
- TTL. Segundos que esta copia todavía puede servirse: 300 en el origen, en cuenta regresiva en las cachés.
- Prioridad. El orden en que prueban los remitentes, el más bajo primero.
- Servidor de correo. El host al que conectarse en el puerto 25; el punto final cierra el nombre.
- Quién respondió. 8.8.8.8 es una caché.
@dns1.p08.nsone.netpregunta a la propia zona.
Cómo leer el resultado
El encabezado dice en una frase quién recibe el correo del dominio y cuántos servidores hay detrás, con el logotipo del proveedor; las filas de color debajo son los hallazgos que importan.
La vista Servidores lista cada host MX por prioridad con sus direcciones, su red y su DNS inverso; el primer servidor se prueba automáticamente en el puerto 25 y los demás a petición. A la derecha, la ruta de entrega muestra lo que hace un remitente con estas respuestas.
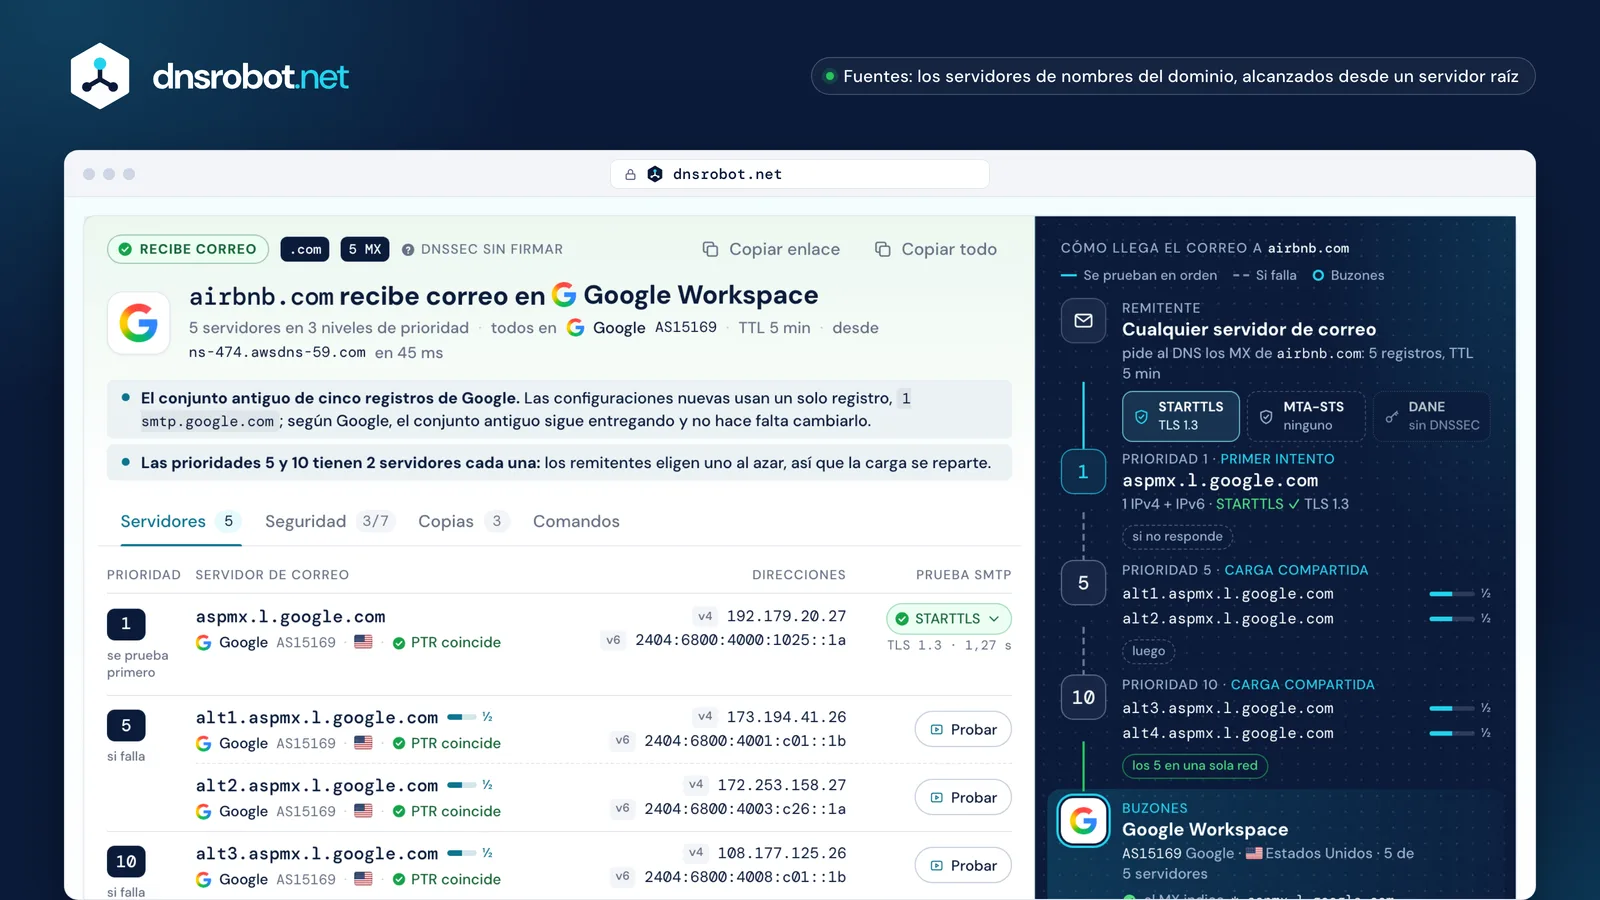
 El veredictoQuién recibe el correo, los servidores y niveles, la red, el TTL y qué servidor de nombres respondió.Los servidoresCada host MX por prioridad con sus direcciones IPv4 e IPv6, su número de AS y su PTR con confirmación directa.La prueba SMTPSTARTTLS y la versión de TLS desde nuestro servidor en el puerto 25; abra una fila para ver toda la conversación.La ruta de entregaEl remitente, las protecciones del primer tramo, cada nivel de prioridad y luego los buzones con su evidencia.
¿Qué significa la prioridad MX?
La prioridad (el RFC 5321 la llama preferencia) fija el orden: un remitente prueba primero el número más bajo y solo pasa al siguiente cuando ese servidor no responde o aplaza el mensaje con una respuesta temporal 4xx.
Los servidores con el mismo número se reparten la carga: el remitente elige uno al azar. Solo cuenta el orden, no la distancia entre números, y 0 es un número válido. Un solo registro MX basta cuando el nombre que hay detrás se reparte entre muchos servidores, como ocurre con Microsoft 365 y Mimecast.
Nuestro consejo sobre el MX de respaldo: un respaldo en otra empresa que filtre menos que su servidor principal es una vía conocida para el spam, y los proveedores alojados ya operan servidores redundantes detrás de un solo nombre MX. Si conserva uno, debe aplicar los mismos controles de SPF y antispam que el principal (RFC 7208, apéndice F).
solo si no responde o responde 4xx
luego
Registros MX de Google Workspace
Los dominios nuevos de Google Workspace necesitan un solo registro MX: smtp.google.com con prioridad 1. Los dominios configurados antes de 2023 suelen publicar todavía el conjunto de cinco registros que empieza por aspmx.l.google.com; según Google, ambos funcionan y una configuración que funciona no necesita cambios.
La herramienta identifica Google Workspace con cualquiera de los dos conjuntos y marca el antiguo como heredado, nunca como error. Acompañe el MX con SPF include:_spf.google.com y con DKIM desde la Consola del administrador; Google calcula hasta 72 horas para que los registros MX nuevos se vean en todas partes.

Registros MX de Microsoft 365
Microsoft 365 da a cada dominio un registro MX bajo mail.protection.outlook.com, como microsoft-com.mail.protection.outlook.com, normalmente con prioridad 0. La primera parte es un token que se copia del Centro de administración de Microsoft 365: suele parecerse al dominio con guiones, pero no siempre.
Los dominios que activan SMTP DANE de entrada reciben en su lugar un host bajo mx.microsoft, como siemens-com.h-v1.mx.microsoft: esa zona está firmada con DNSSEC, así que los remitentes pueden verificar el certificado del servidor con DANE. Durante la migración ambos registros están activos, el nuevo primero detrás del antiguo y luego delante, hasta que se elimina el antiguo. Microsoft no tiene previsto firmar mail.protection.outlook.com, así que el host tradicional no está obsoleto.

Sin registro MX o MX nulo: ¿qué pasa?
Un dominio sin registros MX todavía puede recibir correo: los remitentes recurren a la dirección A o AAAA del propio dominio (RFC 5321 §5.1). Solo un MX nulo, el registro único 0 ., indica a todos los remitentes que el dominio no acepta correo (RFC 7505).
Por eso el MX nulo es el registro correcto para un dominio que nunca recibe correo: los remitentes lo devuelven de inmediato, con 556 5.1.10, en lugar de reintentar durante días. Agregue v=spf1 -all y DMARC p=reject para que tampoco nadie pueda enviar como él, como hace example.com. Los registros MX pertenecen a un solo nombre: www.example.com no hereda los de example.com.
.cmo, así que nada debajo existe.devuelto5.1.2Un dominio que no envía ni recibe correo:MX 0 .v=spf1 -all_dmarc p=reject
¿No llega el correo? Dónde encaja el MX en el diagnóstico
Lea primero el rebote: su código de estado indica qué paso falló. Los problemas de MX aparecen como "host not found" o como demoras largas; un buzón inexistente es 5.1.1; los fallos de autenticación son rechazos 5.7.x.
Recorra la lista en orden: el dominio debe existir, su MX debe indicar el proveedor que usted usa, cada host MX debe resolver y responder en el puerto 25, y solo entonces SPF, DKIM, DMARC y las listas negras deciden dónde termina un mensaje.
MTA-STS, DANE y TLS para servidores de correo
Los servidores de correo cifran con STARTTLS solo cuando ambos lados lo ofrecen, así que alguien en el camino puede eliminar la oferta y leer el mensaje. MTA-STS y DANE permiten que un dominio exija TLS a los remitentes.
MTA-STS publica una política por HTTPS (https://mta-sts.<domain>/.well-known/mta-sts.txt) con los hosts MX permitidos y un modo; con enforce, los remitentes solo entregan a esos hosts mediante TLS válido (RFC 8461). DANE pone la clave del servidor en un registro TLSA en _25._tcp.<mx host>, que solo cuenta donde DNSSEC firma esa zona (RFC 7672). TLS-RPT pide a los remitentes que informen de los fallos (RFC 8460). La herramienta comprueba que cada MX actual coincida con una línea mx: de la política.
250-STARTTLS simplemente desaparece de la respuesta.
v=TLSRPTv1; rua=https://reports.proton.me/reports/smtptls. La herramienta prueba STARTTLS desde nuestro servidor; MTA-STS y DANE se obtienen del DNS y del archivo de política.Hosts MX de los proveedores más comunes
La mayoría de los dominios apuntan su MX a uno de unas pocas decenas de proveedores, y cada uno publica nombres de host reconocibles. Así es como la herramienta identifica el proveedor de correo de un dominio, y como usted puede comparar una configuración con los valores del propio proveedor.
Las pasarelas como Mimecast, Proofpoint y Barracuda se colocan delante del host de los buzones; entonces la herramienta lee SPF y Autodiscover para nombrar los buzones probables que hay detrás.
| Proveedor | MX (prioridad host) | SPF |
|---|---|---|
| Google Workspace | 1smtp.google.como 1 aspmx.l.google.com + 4 alt | include: |
| Microsoft 365 | 0<token>.mail.protection.outlook.como <token>.<x>-v1.mx.microsoft | include: |
| Zoho Mailregión en el TLD | 10mx.zoho.com20mx2.zoho.com · 50 mx3.zoho.com | include: |
| Proton Mail | 10mail.protonmail.ch20mailsec.protonmail.ch | include: |
| iCloud Mail | 10mx01.mail.icloud.com10mx02.mail.icloud.com | include: |
| Fastmail | 10in1-smtp.messagingengine.com20in2-smtp.messagingengine.com | include: |
| Yandex 360 | 10mx.yandex.net | redirect=_spf. |
| Titan Email | 10mx1.titan.email20mx2.titan.email | include: |
| GoDaddy Professional Email | 0smtp.secureserver.net10mailstore1.secureserver.net | include: |
| Namecheap Private Email | 10mx1.privateemail.com10mx2.privateemail.com | include: |
| Cloudflare Email Routingreenvío | route1/2/3.mx.cloudflare.netprioridades definidas por dominio | include: |
| Amazon SEScompartido con WorkMail | 10inbound-smtp.<region>.amazonaws.com | include: |
| Mimecastpasarela | 10<region>-smtp-inbound-1.mimecast.com10<region>-smtp-inbound-2.mimecast.com | include: |
| Proofpointpasarela | mx0a-<id>.pphosted.com · mx0b-<id>o mx1-us1.ppe-hosted.com (Essentials) | a: |
| Barracudapasarela | 1<id>.ess.barracudanetworks.com10<id>.ess.barracudanetworks.com | include: |
| NAVER WORKSCorea | 10kr1-aspmx1.worksmobile.com20kr1-aspmx2.worksmobile.com | include: |




Consulta MX: preguntas frecuentes
¿Para qué sirve una consulta MX?
¿Cómo consultar los registros MX con nslookup?
¿Un dominio puede tener más de un registro MX?
¿Un registro MX puede apuntar a una dirección IP o a un CNAME?
¿Cuánto tardan los cambios en los registros MX?
¿Qué es un registro MX nulo?
¿Qué pasa si un dominio no tiene registro MX?
¿Un solo registro MX es un problema?
¿Por qué el MX muestra un proveedor distinto del que esperaba?
¿Los registros MX son públicos?
¿Los registros MX afectan el envío de correo?
¿Por qué no puedo conectarme al puerto 25 desde mi computadora?
¿Le falta algo?Sugiera una función o una herramienta nueva
Más herramientas de DNS y correo
Consulta DNS
Todos los registros DNS desde los servidores del dominio, junto a la caché de Google y Cloudflare
Verificador de Registro SPF
Valida registros SPF y verifica el conteo de consultas DNS según RFC 7208
Verificador DMARC
Verifica la política DMARC y configuraciones de alineación de cualquier dominio
Verificador de Lista Negra IP
Verifica si una dirección IP está en listas negras de spam o malware
Herramienta de Prueba SMTP
Pruebe cualquier servidor de correo: STARTTLS, certificado, AUTH y relay abierto
Verificador de Email
Verifique un email consultando a su servidor, sin enviar nada, o envíenos un correo de prueba para un informe de spam y entregabilidad
Comprobador de Hosting
Descubra quién aloja cualquier web: hosting, CDN, CMS, proveedor de correo, registrador y emisor SSL
DNS Inverso
Encuentra hostnames asociados a cualquier dirección IP mediante registros PTR