







Reenvío
- SPF192.0.2.80 no está en el SPF de example.com
- DKIMfirma intacta
El informe muestraspf=fail dkim=pass → pass
Firme todo con DKIM; DKIM sobrevive al reenvío. ARC (RFC 8617) ayuda a que los reenviadores den fe.
Tema
Verifique el registro DMARC de cualquier dominio como lo lee un servidor de correo receptor: dónde se encuentra la política, qué pasa con el correo que falla, si los informes llegan a alguien y qué necesitan SPF y DKIM antes de aplicar la política.
Escriba un dominio arriba: el verificador pide al DNS el registro TXT en _dmarc. más el dominio, sube hasta el dominio organizacional cuando no hay ninguno (RFC 9989 §4.10) y muestra qué hace un servidor receptor con el correo que falla.
A mano, consulte el mismo nombre: dig +short TXT _dmarc.paypal.com, o nslookup -type=TXT _dmarc.paypal.com en Windows. Una respuesta que empieza con v=DMARC1 es el registro; con dos respuestas, los receptores no usan ninguna (RFC 9989 §4.10).
dig se detiene ahí. No sube desde un subdominio, no comprueba si las direcciones de informes aceptan los informes y no dice qué RFC sigue un receptor. Eso es lo que añade el verificador.
dig +short TXT _dmarc.example.comTodas las respuestas en el nombre. La que empieza con v=DMARC1 es el registro.
Qué muestra dig y qué no
$ dig +short TXT _dmarc.paypal.com 1
"v=DMARC12; p=reject; rua=mailto:d@rua.agari.com,mailto:dmarc_agg@vali.email; ruf=mailto:d@ruf.agari.com,mailto:MTc4Mzcw@ruf.vali.email3"
$ dig TXT _dmarc.mail.google.com | grep status 4
;; ->>HEADER<<- opcode: QUERY, status: NXDOMAIN
La respuesta va primero, como una frase. Debajo, las pruebas: el registro como lo analizan los receptores, cada tag coloreado sobre sus caracteres exactos y, sobre azul marino, el camino que sigue un servidor receptor para este dominio, hasta lo que hace con el correo que falla.
Sin puntuación: una política en none es una fase, no un fracaso, y la escalera bajo el camino dice qué necesita el siguiente paso.
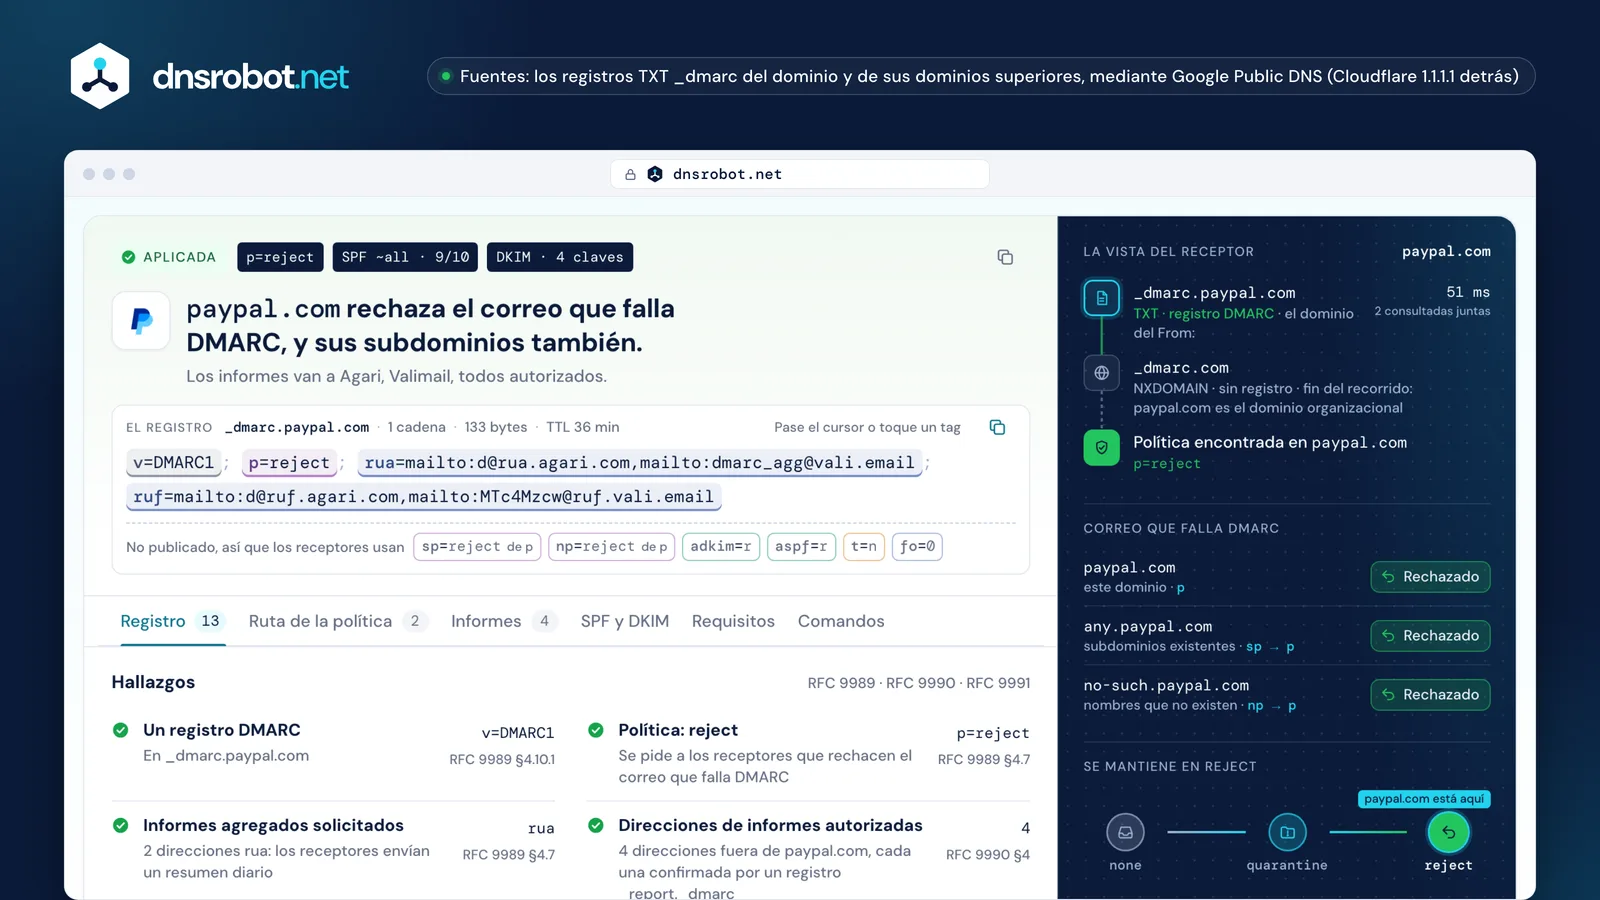
 El veredictoUna frase sobre qué hacen los receptores con el correo que falla, con la política, SPF y DKIM de un vistazo.El registroCada tag coloreado sobre sus caracteres: pase el cursor o toque uno para ver qué hace. Los valores predeterminados, debajo.La vista del receptorCada pregunta DNS que hace un servidor receptor para el dominio, en orden, con su respuesta.Correo que falla DMARCQué hacen los receptores con el dominio, sus subdominios existentes y los nombres que no existen.La escalera de aplicaciónDónde está el dominio entre none y reject, y qué necesita el siguiente paso.
DMARC dice a los servidores de correo receptores qué hacer con el correo que usa su dominio en la línea From: pero no puede demostrar que viene de usted, y adónde enviar los informes al respecto (RFC 9989 §4.7).
La prueba es SPF o DKIM, alineado con el dominio del From:: SPF pasa para un dominio de rebote de la misma organización, o una firma DKIM lleva d= su dominio. Un solo resultado alineado basta (RFC 9989 §5.3.5); todo lo demás falla DMARC, y la política del registro decide: entregar, carpeta de spam o rechazar.
Los informes son la otra mitad. Los receptores que respetan rua envían un resumen diario de cada servidor que envió como su dominio, y así encuentra a los remitentes legítimos que olvidó antes de aplicar la política.
Dos mensajes, una línea From:
Su factura, enviada mediante un servicio de correomediante un servicio configurado con DKIM personalizado, por lo que firma con d=example.com
Una factura falsa desde 203.0.113.9un servidor que example.com nunca autorizó
550 5.7.1 Email rejected per DMARC policy for example.com
El informe agregado de mañana a dmarc@example.com: 1 mensaje desde 203.0.113.9, SPF fail, DKIM none, disposición reject.
p=none pide a los receptores que entreguen como siempre el correo que falla y solo lo informen; quarantine les pide que lo traten como sospechoso, normalmente en la carpeta de spam; reject les pide que lo rechacen durante la conversación SMTP.
None es una fase, no un fracaso: RFC 9989 §7.4 sugiere al menos un mes ahí con los informes llegando, y otro tanto en quarantine, antes de reject. Los dominios cuyas personas escriben en listas de correo deberían quedarse en quarantine.
Los grandes proveedores de correo también distinguen: gmail.com y outlook.com publican p=none para el dominio mismo y sp=quarantine para los subdominios, mientras que google.com, yahoo.com y microsoft.com publican reject.
Dónde termina un mensaje falsificado
Entregadop=none
apache.orggmail.comsamsung.com
23 de 192
Carpeta de spamp=quarantine
github.comapple.comamazon.com
30 de 192
Rechazadop=reject
google.compaypal.commicrosoft.com
139 de 192
Sí, si envía en volumen a Gmail, Yahoo u Outlook.com: los tres exigen un registro DMARC, y p=none basta para cumplir la regla. La aplicación (quarantine o reject) es lo que impide que otros envíen como su dominio, y los logos BIMI la necesitan.
Gmail lo exige desde el 1 de febrero de 2024 a quienes envían más de 5000 mensajes al día a cuentas de Gmail; Yahoo desde febrero de 2024, sin indicar un volumen; Outlook.com desde el 5 de mayo de 2025, por encima de 5000 al día. Sin registro, Gmail responde 4.7.31 (y 4.7.32 cuando From: no está alineado), y Outlook.com rechaza con 550 5.7.515.
Para un dominio que no envía nada, DMARC es la protección más barata que existe: p=reject, un MX nulo y v=spf1 -all, como publica example.com (M3AAWG).
Qué pide cada proveedor de correo a los remitentes masivos
4.7.31 · 4.7.32DMARC debe pasar550 5.7.515✓Obligatorio: un registro, p=none o más estrictoiProtección: quarantine o reject
Encuentre la fuente que falla en sus informes agregados y corríjala en el remitente: haga que firme con DKIM para su propio dominio, o muévala a un dominio de rebote dentro de su organización. Tres causas cubren la mayoría de los fallos.
El reenvío conserva la firma DKIM pero rompe SPF, así que DKIM sostiene el pass. Las listas de correo que editan el mensaje rompen ambos. Y un servicio de correo que firma con su propio dominio pasa DKIM para sí mismo, no para usted: active su DKIM personalizado (normalmente CNAMEs como s1._domainkey) y un Return-Path personalizado.
Tres fallos, qué muestra el informe y la solución
El informe muestraspf=fail dkim=pass → pass
Firme todo con DKIM; DKIM sobrevive al reenvío. ARC (RFC 8617) ayuda a que los reenviadores den fe.
El informe muestraspf=fail dkim=fail → fail
Las listas que reescriben From: lo resuelven; los dominios cuyas personas escriben en listas se quedan en quarantine (RFC 9989 §7.4).
El informe muestradkim=pass(esp.example) → fail
Active el DKIM personalizado del proveedor: s1 y s2 de paypal.com son CNAMEs hacia SendGrid, que firma como paypal.com.
Un subdominio sin registro propio recibe la política de su dominio organizacional: sp para los subdominios que existen, np para los nombres que no existen, cada uno con p como respaldo (RFC 9989 §4.7).
Un subdominio que publica su propio registro lo usa para sí mismo. Pero un registro entre un nombre y su dominio organizacional nunca se usa para ese nombre: el árbol de berkeley.edu lo muestra, donde el sp=none de eecs.berkeley.edu no llega a www.eecs.berkeley.edu (RFC 9989 §4.10.1).
np es la ganancia fácil: los nombres que no existen no envían correo real, así que np=reject bloquea las falsificaciones desde ellos aunque p siga en none. Los receptores de RFC 7489 no conocen np y usan sp.
El árbol de berkeley.edu, como lo lee un receptor
El sp=none de eecs.berkeley.edu nunca se aplica: un registro entre un nombre y su dominio organizacional no se usa para él (RFC 9989 §4.10.1). El verificador lo señala como un registro que no se usa.
Un informe agregado es un archivo XML diario de cada receptor que enumera todos los servidores que enviaron correo como su dominio, cuántos mensajes y si SPF, DKIM y DMARC pasaron (RFC 9990).
Léalo por fuente: sus propios servidores y servicios deberían mostrar un pass alineado; un servicio conocido que falla necesita su DKIM personalizado; una dirección desconocida que falla con p=reject es suplantación, detenida. Un servicio de informes (dmarcian, Valimail, EasyDMARC, Postmark y otros) convierte miles de archivos en esa lista.
Los informes a una dirección de otro dominio solo llegan si ese dominio está de acuerdo: publica yourdomain._report._dmarc.its-host con v=DMARC1 (RFC 9990 §4). El verificador pregunta por usted y da el registro exacto cuando falta.
Un informe, leído línea por línea
<org_name>google.com</org_name>1
<date_range>23 oct, 0:00 UTC – 24 oct, 0:00 UTC</date_range>
<policy_published>example.com · p=reject</policy_published>2
<source_ip>198.51.100.24</source_ip> <count>412</count> dkim=pass spf=fail → none3
<source_ip>203.0.113.9</source_ip> <count>37</count> dkim=fail spf=fail → reject4
paypal.com._report._dmarc.rua.agari.com TXT "v=DMARC1;"✓ autorizada: los informes lleganServicios de informes que el verificador reconocedmarcianValimailEasyDMARCPostmarkCloudflareMimecastProofpointAgariRed SiftPowerDMARC+6 más
¿Le falta algo?Sugiera una función o una herramienta nueva
Valida registros SPF y verifica el conteo de consultas DNS según RFC 7208
Verifica registros DKIM con detección automática de selector
Verifique registros BIMI, logos SVG Tiny PS y certificados VMC, y qué bandejas muestran el logo
Cree su registro DMARC para el RFC 9989, partiendo del que publica hoy, y vea qué harán los receptores con el correo que falla.
Analiza cabeceras de correo sin procesar y rastrea el recorrido del correo
Encuentra registros MX y detalles del servidor de correo