











SSL Sertifika Zinciri Nedir? Nasıl Çalışır
 Shaik Vahid11 dk okuma
Önemli bilgi
SSL sertifika zinciri, bir web sitesinin sertifikasını tarayıcınızın zaten güvendiği bir kök sertifika otoritesine bağlayan sertifikalar listesidir: sitenin kendi (leaf) sertifikası, bir veya daha fazla ara sertifika ve tarayıcının listesindeki bir kök. Sunucu leaf ve ara sertifikaları göndermelidir, leaf en başta olmak üzere; kontrol ettiğimiz 12 büyük sitenin her biri 2 ile 4 sertifika gönderdi. Bir ara sertifika eksikse, Chrome sayfayı yüklemeye devam etse bile uygulamalar ve API istemcileri "unable to get local issuer certificate" veya "unable to verify the first certificate" gibi hatalarla başarısız olur.
Şimdi kontrol edin

Okumaya başlayın
- SSL Sertifika Zinciri Nedir?
- Zincirdeki Üç Sertifika Türü
- Güven Zinciri Nasıl Çalışır
- Gerçek Zincirler: 12 Büyük Sitenin Gönderdikleri
- Ara Sertifikalar Neden Var
- SSL Sertifika Zincirinizi Nasıl Kontrol Edersiniz
- Yaygın Sertifika Zinciri Hataları ve Nasıl Düzeltilir
- Sertifika Zinciri En İyi Uygulamaları
- Sıkça Sorulan Sorular
SSL Sertifika Zinciri Nedir?
SSL sertifika zinciri (güven zinciri veya sertifikasyon yolu da denir), web sitenizin SSL/TLS sertifikasını güvenilir bir kök Sertifika Otoritesine (CA) bağlayan sıralı dijital sertifikalar listesidir. Zincirdeki her sertifika, üstündeki tarafından dijital olarak imzalanır ve böylece sunucunuzdan tarayıcıların zaten güvendiği bir kök CA'ya kadar doğrulanabilir bir güven yolu oluşur.
Bunu bir tavsiye zinciri gibi düşünün. Sunucu sertifikanız "Ben example.com'um" der. Ara CA "example.com'un sertifikası için ben kefilim" der. Kök CA "Bu ara CA için ben kefilim" der. Tarayıcınız kök CA'ya zaten güvenir, dolayısıyla imza zincirini izleyerek sunucunuza da güvenir.
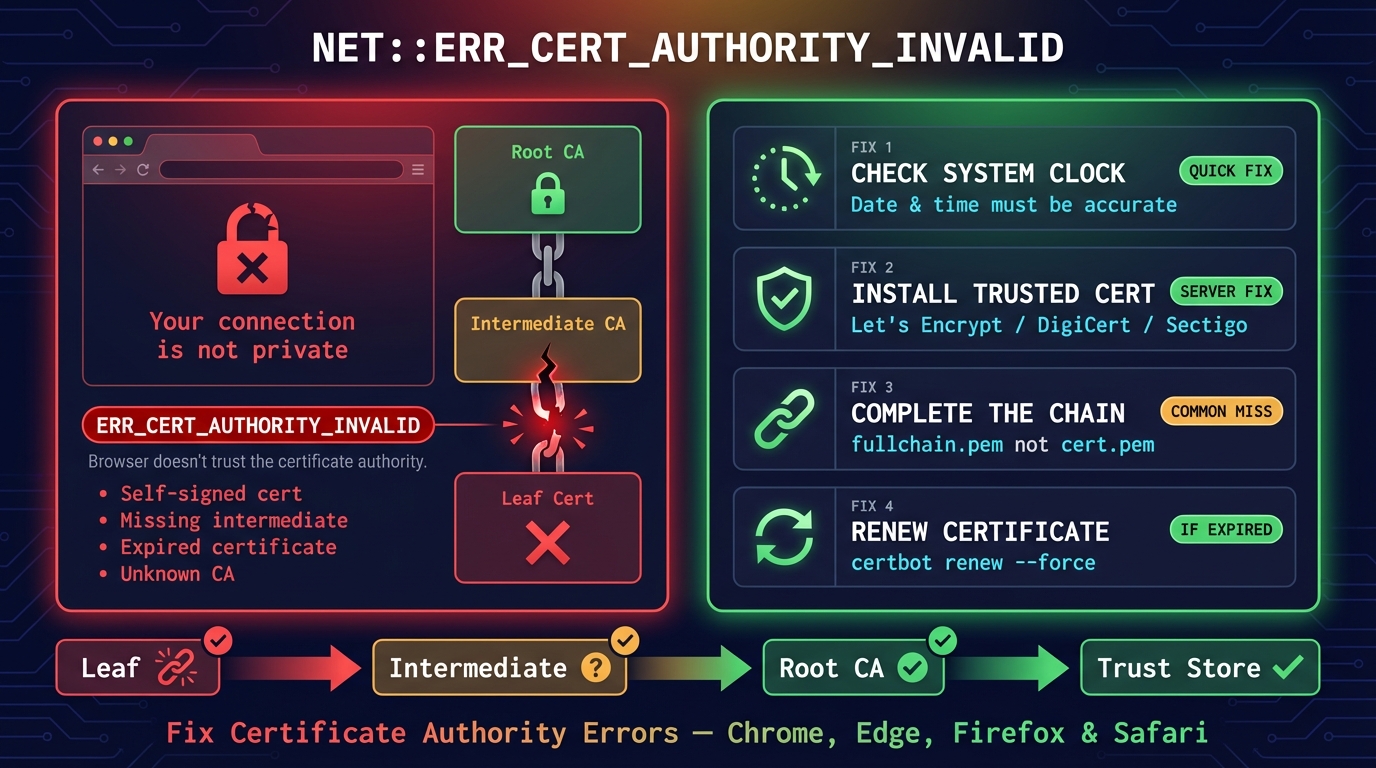
Bir HTTPS sitesini ziyaret ettiğinizde tarayıcınız bu zinciri milisaniyeler içinde izler. Her halka doğruysa sayfa uyarısız yüklenir. Bir halka eksikse, süresi dolmuşsa veya güvenilmezse, sayfa yerine NET::ERR_CERT_AUTHORITY_INVALID gibi bir güvenlik uyarısı görürsünüz.
Bir sitenin sertifika zincirini görün
Zincirdeki Üç Sertifika Türü
Her zincirde üç tür sertifika bulunur, ancak bir sunucu birden fazla ara sertifika gönderebilir:
| Kök sertifika | Ara sertifika | Leaf (sunucu) sertifikası | |
|---|---|---|---|
| İmzalayan | Kendisi (kendinden imzalı) | Bir kök (veya başka bir ara sertifika) | Bir ara sertifika |
| Nerede bulunur | Tarayıcının veya işletim sisteminin kök listesinde | Sunucunuz tarafından gönderilir | Sunucunuz tarafından gönderilir |
| Tipik ömür | Sertifikalar 20-25 yıl geçerlidir, ancak tarayıcılar bir köke yaklaşık 15 yıl güvenir (ISRG Root X1: 2015'ten 2030'a) | Birkaç yıl (Let's Encrypt'in YE1'i: 2028'e kadar) | Mart 2026'dan beri verilen sertifikalarda en fazla 200 gün (Let's Encrypt: 90) |
| Anahtarı sızarsa | Altındaki her sertifika risk altına girer | O ara sertifika iptal edilir | İptal edilir ve yeniden düzenlenir |
| Kaç tane | Chrome'un kök listesinde yaklaşık 100 | Binlerce | Yüz milyonlarca |
Kök Sertifika
Kök sertifika, zincirin tepesindeki güven çapasıdır. Kendinden imzalıdır, yani Sertifika Otoritesi kendi sertifikasını kendisi imzalamıştır. Kök sertifikalar tarayıcınıza ve işletim sisteminize önceden yüklenmiştir; bu koleksiyona güven deposu denir.
Chrome'un kendi kök listesinde yaklaşık 100 kök vardır (Chrome Root Store); Mozilla, Apple ve Microsoft kendi listelerini tutar. DigiCert, Let's Encrypt (ISRG), Sectigo, GlobalSign ve Google Trust Services gibi kuruluşlar kök işletir. Kök anahtarlar çok değerli olduğundan CA'lar bunları donanım güvenlik modüllerinde çevrimdışı tutar ve yalnızca ara sertifikaları imzalamak için kullanır.
Ara Sertifika
Ara sertifikalar, kök ile sunucu sertifikanızın arasında yer alır. Kök CA ara sertifikayı imzalar, ara CA da son kullanıcı (sunucu) sertifikalarını imzalar. Çoğu CA bir veya iki ara sertifika kullanır.
Web sunucunuz, TLS el sıkışması sırasında ara sertifikaları leaf sertifikanızla birlikte göndermelidir. Chrome eksik bir ara sertifikayı indirebilir ve Firefox bunları önceden yükler, ancak uygulamalarda, API istemcilerinde ve eski Android cihazlarda bunların ikisi de yoktur; bu yüzden onlar için zincir kopar.
Leaf Sertifika (Sunucu Sertifikası)
Leaf sertifika (son varlık sertifikası veya sunucu sertifikası olarak da bilinir), web sunucunuza yüklenen sertifikadır. Alan adınızı, genel anahtarınızı, geçerlilik süresini ve düzenleyen hakkında bilgileri (onu imzalayan ara CA) içerir.
Bu, TLS el sıkışması sırasında tarayıcınızın aldığı ilk sertifikadır. Tarayıcı daha sonra güvenilir bir köke ulaşana kadar her imzayı doğrulayarak zincirde yukarı doğru ilerler.
Güven Zinciri Nasıl Çalışır
Tarayıcınız HTTPS üzerinden bir web sitesine bağlandığında, TLS el sıkışması milisaniyeler içinde gerçekleşen bir zincir doğrulama sürecini tetikler:
- Sunucu sertifikalarını gönderir — önce leaf, sonra ara sertifikalar.
- Tarayıcı bir yol kurar — leaf'ten başlayıp kendi listesindeki bir köke kadar. Bir ara sertifika eksikse Chrome onu sertifikada yazılı adresten (AIA) indirir, Firefox kendi önceden yüklü setini kullanır; diğer birçok istemci ise doğrudan başarısız olur.
- İmzalar kontrol edilir — her sertifika, üstündekinin anahtarıyla imzalanmış olmalıdır.
- Kök kontrol edilir — yol, tarayıcının listesindeki bir kökte bitmelidir. Bilinmeyen bir kök başarısız olur.
- Geçerlilik kontrol edilir — her sertifika tarih aralığında ve iptal edilmemiş olmalı, leaf da adres çubuğundaki adı kapsamalıdır.
Gerçek Zincirler: 12 Büyük Sitenin Gönderdikleri
27 Ekim 2026'da 12 büyük siteden zincirlerini istedik (openssl s_client -showcerts, iki konumdan). Hiçbiri yalnızca leaf göndermedi; birkaçı da eski cihazların tanıdıkları bir köke yine de ulaşabilmesi için çapraz imzalı ek sertifikalar gönderdi. Bir sunucunun gönderdiği, TLS sürümünüze, istemcinizin ECDSA desteğine ve hangi CDN konumunun yanıt verdiğine göre değişebilir: örneğin facebook.com, TLS 1.2 üzerinden 3 sertifika gönderdi.
| Site | Gönderilen sertifika | Gönderdiği zincirin tepesi |
|---|---|---|
| facebook.com, reddit.com, netflix.com | 2 | Bir DigiCert ara sertifikası (kök cihazınızdan gelir) |
| google.com, youtube.com, cloudflare.com | 3 | GTS Root R4, eski cihazlar için GlobalSign tarafından çapraz imzalı |
| amazon.com | 3 | DigiCert Global Root G2, eski bir VeriSign kökü tarafından çapraz imzalı |
| apple.com | 3 | DigiCert Global Root G3'ün kendisi (kendinden imzalı kök) |
| github.com | 3 | Bir Sectigo kökü, USERTrust tarafından çapraz imzalı |
| microsoft.com | 4 | Microsoft TLS RSA Root G2, DigiCert Global Root G2 tarafından çapraz imzalı, artı o DigiCert kökü |
| wikipedia.org, letsencrypt.org | 4 | ISRG Root X2, ISRG Root X1 tarafından çapraz imzalı |
Doğrulamadan Sonra Ne Olur
Tüm kontroller geçerse bağlantı devam eder. Biri, bir ara sertifikada bile, başarısız olursa tarayıcı, NET::ERR_CERT_AUTHORITY_INVALID gibi bir kodla "Bağlantınız gizli değil" benzeri bir uyarı gösterir. (Herhangi bir sertifikaya bakılmadan önce, TLS el sıkışmasının kendisinde yaşanan hatalar başka kodlar gösterir: ERR_SSL_PROTOCOL_ERROR veya ERR_SSL_VERSION_OR_CIPHER_MISMATCH.)
Bu yüzden yalnızca leaf sertifika değil, zincirin tamamı önemlidir. Süresi dolmuş bir ara sertifika, istemci onun etrafından başka bir yol kuramıyorsa, süresi dolmuş bir sunucu sertifikası kadar HTTPS'i bozar.
Ara Sertifikalar Neden Var
Kök CA'lar teorik olarak her sunucu sertifikasını doğrudan imzalayabilir, ara sertifikaları tamamen atlayabilirdi. Ancak bunu yapmamalarının üç önemli nedeni vardır:
- Güvenlik izolasyonu — Kök CA özel anahtarları, fiziksel olarak güvenli kasalardaki HSM'lerde çevrimdışı tutulur. Milyonlarca tekil sunucu sertifikasını değil, yalnızca ara sertifikaları imzalamak için kullanılırlar. Bu, kök anahtarın ele geçirilme riskini büyük ölçüde azaltır.
- Hasarın sınırlanması — Bir ara CA ele geçirilirse yalnızca o ara sertifikanın düzenlediği sertifikalar etkilenir. Kök CA, ele geçirilen ara sertifikayı iptal edip yenisini düzenleyebilir — şimdiye kadar düzenlediği her sertifikayı geçersiz kılmadan.
- Operasyonel esneklik — CA'lar farklı amaçlar için farklı ara sertifikalar kullanır: DV sertifikaları için biri, EV için başka biri, farklı bölgeler veya anahtar algoritmaları (RSA ve ECDSA) için ayrı olanlar.
SSL Sertifika Zincirinizi Nasıl Kontrol Edersiniz
Bir web sitesinin sertifika zincirini incelemenin komut satırı araçlarından tarayıcı tabanlı kontrollere kadar üç yolu vardır.
Yöntem 1: OpenSSL (Komut Satırı)
openssl komutu bir sertifika zincirini incelemenin en ayrıntılı yoludur. Terminalinizde şunu çalıştırın:
# List each certificate the server sends (s: subject, i: issuer)
openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/null 2>/dev/null | grep -E ' [si]:'

# Then read the verdict
openssl s_client -connect example.com:443 -servername example.com </dev/null 2>/dev/null | grep -m1 'Verify return code'Yöntem 2: Tarayıcı Sertifika Görüntüleyici
Her büyük tarayıcı, kurduğu zinciri gösterir (eksik bir ara sertifikayı kendisi indirdiyse, bu sunucunun gönderdiğinden farklı olabilir):
- Chrome: adresin solundaki simgeye tıklayın → Bağlantı güvenli → Sertifika geçerli, ardından sertifika hiyerarşisini görmek için Ayrıntılar sekmesini açın
- Edge: asma kilide tıklayın → "Connection is secure" → panelin üstündeki sertifika simgesi
- Firefox: asma kilide tıklayın → "Connection secure" → "More information" → "View Certificate"; zincirdeki her sertifikanın kendi sekmesi vardır
- Safari (18.4 ve sonrası): menü çubuğunda Safari > Bağlantı Güvenliği Ayrıntıları'nı seçin (Apple); iPhone'da adres alanının sol tarafına dokunun → "Privacy & Security" → "Connection Security Details"
Yöntem 3: DNS Robot SSL Denetleyici
Ağınızın dışından en hızlı kontrol SSL Denetleyicimizdir: sunucunun gönderdiği zinciri, Mozilla, Chrome, Apple ve Microsoft kök listelerinin ona güvenip güvenmediğini, zincir eksikse bir uyarıyı ve her sertifikanın tarihlerini gösterir. Cloudflare arkasındaki sitelerde sertifikayı herkese açık CT günlüklerinden okur; bu yüzden orada sunucunun gönderdiği zincir kontrol edilmez.
Yaygın Sertifika Zinciri Hataları ve Nasıl Düzeltilir
Sertifika zinciri sorunları, HTTPS hatalarının en sık nedenlerinden biridir. İşte karşılaşma olasılığınız en yüksek olan hatalar ve her birini nasıl çözeceğiniz.
Eksik Ara Sertifika
Hata mesajı: "unable to get local issuer certificate" (curl, Python, PHP), "unable to verify the first certificate" (Node.js) veya "incomplete certificate chain"
Neden: sunucu yalnızca leaf sertifikayı gönderiyor. Chrome genellikle ara sertifikayı kendisi indirerek bunu onarır (Apple'ın doğrulayıcısı da öyle), bu yüzden site tarayıcıda sorunsuz görünürken Linux'ta curl, Python, Java, ödeme geri çağrıları ve birçok uygulama başarısız olur.
Çözüm: ara sertifikaları leaf ile birlikte gönderin. Let's Encrypt ile sunucunuzu cert.pem yerine fullchain.pem dosyasına yönlendirin; başka bir CA ile onun ara sertifikasını indirip sertifikanızın arkasına tek bir dosyada ekleyin:
cat your-domain.crt intermediate.crt > fullchain.crtZincirde Kendinden İmzalı Sertifika
Hata mesajı: "self-signed certificate in certificate chain" (OpenSSL hata 19)
Neden: zincir, istemcinin güvenmediği bir kökte bitiyor: özel veya şirket içi bir CA ya da trafiği kendi köküyle yeniden imzalayan bir proxy veya antivirüs. İstemcinin güvendiği bir kökü göndermek zararsızdır, yalnızca gereksizdir.
Çözüm: herkese açık siteler için herkese açık bir CA'dan sertifika kullanın veya özel kökü onu gerektiren istemcilere yükleyin. Kökü sunucunun zincirinden çıkarmak düzenli bir tercihtir ama bu hatayı düzeltmez.
Yanlış Sertifika Sırası
Hata mesajı: zincir doğrulaması bazı istemcilerde başarısız olur veya istemciler sertifikanın güvenilir olmadığını bildirir.
Neden: zincir dosyasındaki sertifikalar yanlış sırada. TLS 1.3, sunucunun kendi sertifikasının ilk gelmesini ve geri kalanın sırayla istenmesini şart koşar, ama istemcilere başka sıralarla da başa çıkmalarını söyler (RFC 8446 §4.4.2); eski veya daha katı istemciler başa çıkamayabilir.
Çözüm: önce leaf sertifikayı, ardından leaf'inizi imzalayandan başlayarak her ara sertifikayı koyun.
Zincirde Süresi Dolmuş Sertifika
Hata mesajı: "certificate has expired" — ama leaf sertifikanızın bitiş tarihi sorunsuz görünüyor.
Neden: zincirde daha yukarıdaki bir sertifikanın süresi dolmuş. En bilinen örnek: Let's Encrypt'in kökünü çapraz imzalayan IdenTrust'ın DST Root CA X3'ünün süresi 30 Eylül 2021'de doldu ve ISRG Root X1'e güvenmeyen cihazlar (ve OpenSSL 1.0.x kullanan istemciler) Let's Encrypt siteleriyle başarısız olmaya başladı.
Çözüm: CA'nızdan güncel ara sertifikayı indirin ve eskisiyle değiştirin. Ardından güncellenen zinciri doğrulamak için SSL Denetleyicimizi kullanın.
Sertifika Zinciri En İyi Uygulamaları
- Ara sertifikaları her zaman gönderin — tarayıcıların zinciri onarmasına güvenmeyin; uygulamalar ve API istemcileri onarmaz.
- Kök isteğe bağlıdır — istemciler kendi kopyalarını kullanır, bu yüzden güvendikleri bir kökü göndermek yalnızca bayt ekler; eski cihazlar için çapraz imzalı bir kök bilinçli bir istisnadır.
- Sırayı koruyun — önce leaf, sonra leaf'inizi imzalayandan yukarı doğru ara sertifikalar.
- Yenilemeyi otomatikleştirin — Mart 2026'dan beri verilen sertifikalar en fazla 200 gün geçerlidir, Mart 2027'de 100 güne düşer ve Let's Encrypt Şubat 2027'de 64 günlük sertifikalara geçer.
- Her yenilemeden veya taşımadan sonra kontrol edin — bir CA yenilemeler arasında ara sertifikaları değiştirebilir. Sonrasında siteyi SSL Denetleyiciden geçirin.
- Her ada dikkat edin —
www, çıplak alan adı ve her alt alan adı farklı sertifikalar ve zincirlerle sunulabilir. Alt Alan Adı Bulucu, sertifikalarınızın kapsadığı adları herkese açık sertifika günlüklerinden listeler.
SSL sertifika zincirinizi şimdi kontrol edin
DNS Robot'un ücretsiz SSL Denetleyicisi, bir sitenin gönderdiği zinciri, Mozilla, Chrome, Apple ve Microsoft kök listelerinin ona güvenip güvenmediğini, eksik ara sertifika uyarısını ve her sertifikanın tarihlerini gösterir. Cloudflare arkasındaki sitelerde sertifikayı bunun yerine herkese açık CT günlüklerinden okur.
Kaynaklar
- Chains of trust (Let's Encrypt certificates), Let's Encrypt
- Chrome Root Store, Chromium
- RFC 8446 §4.4.2: Certificate, IETF
- Ending OCSP support in 2025, Let's Encrypt
- Avoid fraud by using encrypted websites in Safari on Mac, Apple
- Mozilla Root Store Policy, Mozilla
Sıkça Sorulan Sorular
SSL sertifika zinciri nedir?
Tipik bir SSL zincirinde kaç sertifika vardır?
Sunucuma ara sertifikaları yüklemem gerekiyor mu?
Sertifika zinciri kırılırsa ne olur?
Sunucu zincirine kök sertifikayı dahil etmeli miyim?
'unable to verify the first certificate' nasıl düzeltilir?
cert.pem yerine fullchain.pem dosyasına yönlendirin; başka bir CA ile onun ara sertifikasını sertifikanızın arkasına tek dosyada ekleyin. Sunucuyu yeniden yükleyin ve bir SSL denetleyiciyle kontrol edin.'unable to get local issuer certificate' ne anlama gelir?
Kök ve ara sertifikalar arasındaki fark nedir?
SSL sertifika zincirimi nasıl kontrol ederim?
Yazar hakkında
Shaik VahidDNS Robot'un kurucusu. Vahid, yıllarca web hosting desteğinde müşterilerin alan adı, DNS kaydı, SSL sertifikası ve e-posta teslimi sorunlarını çözdü. DNS Robot'un araçlarını geliştiriyor ve bu rehberleri insanların gerçekten karşılaştığı hatalardan yola çıkarak yazıyor.
İlgili Makaleler
NET::ERR_CERT_AUTHORITY_INVALID Hatası: Anlamı ve Çözümü
NET::ERR_CERT_AUTHORITY_INVALID, tarayıcınızın sitenin sertifikasını veren kuruma güvenmediği anlamına gelir. Nedenleri; ziyaretçiler ve site sahipleri için çözümler.

"Bağlantınız Gizli Değil" Hatası — Nasıl Düzeltilir (Tüm Tarayıcılar)
Chrome'da "Bağlantınız gizli değil" ve iPhone ile iPad'de "Bu Bağlantı Özel Değil" uyarısı ne demek, nedene göre nasıl düzeltilir: adım adım çözümler.

ERR_SSL_PROTOCOL_ERROR Çözümü: Chrome, Android, Localhost
ERR_SSL_PROTOCOL_ERROR ne demek? Chrome, Edge, Android ve iPhone'da çözümü ve "localhost geçersiz bir yanıt gönderdi" hatasının nedeni.


