WHOIS Sorgulama Rehberi: Alan Adı Sahibini Bulun ve Kaydı Okuyun
Advertisement
WHOIS Sorgulama Nedir?
WHOIS sorgulama, bir alan adının (domain) herkese açık tescil veritabanına gönderilen sorgudur. .com, .net veya .org gibi jenerik üst düzey alan adları altındaki her alan adı için kayıt kuruluşunun (registry) ve kayıt operatörünün (registrar) tuttuğu bir kayıt bulunmak zorundadır ve bu kaydın kamuya açık kısmını herkes okuyabilir. Sorgu size registrar'ın hangi şirket olduğunu, alan adının ne zaman oluşturulduğunu, ne zaman süresinin dolacağını, hangi nameserver'ları kullandığını ve alan adının kilitli mi, beklemede mi yoksa silinmek üzere mi olduğunu anlatan durum kodlarını döndürür.
Adı, orijinal Unix komutundan geliyor. 1982'de ARPANET dizinini sorgulamak için whois yazıp bir ad girmek yeterliydi; RFC 3912 daha sonra TCP 43 portu üzerinde çalışan bu düz metin protokolünü standartlaştırdı. Alttaki protokol değişse de isim kaldı: 28 Ocak 2025'ten bu yana ICANN, gTLD kayıt kuruluşlarından ve registrar'lardan port 43 WHOIS hizmetini çalıştırmalarını artık istemiyor; aynı veri RDAP adlı bir JSON API üzerinden sunuluyor. DNS Robot'un WHOIS Sorgulama aracı dahil çoğu araç önce RDAP'ı sorguluyor ve sonuca hâlâ WHOIS kaydı diyor.
Bir WHOIS sorgulamasının artık genellikle döndürmediği tek şey, sahibin adı, adresi ve e-posta adresidir. GDPR Mayıs 2018'de yürürlüğe girdiğinden beri registrar'lar kişisel iletişim verilerini dünya genelinde varsayılan olarak gizliyor. Bu rehberin geri kalanı, kayıtta hâlâ neyin durduğunu, bunu nasıl okuyacağınızı ve iletişim alanlarında REDACTED FOR PRIVACY yazdığında sahibe nasıl ulaşacağınızı gösteriyor.
Bir WHOIS Kaydında Hangi Bilgiler Bulunur?
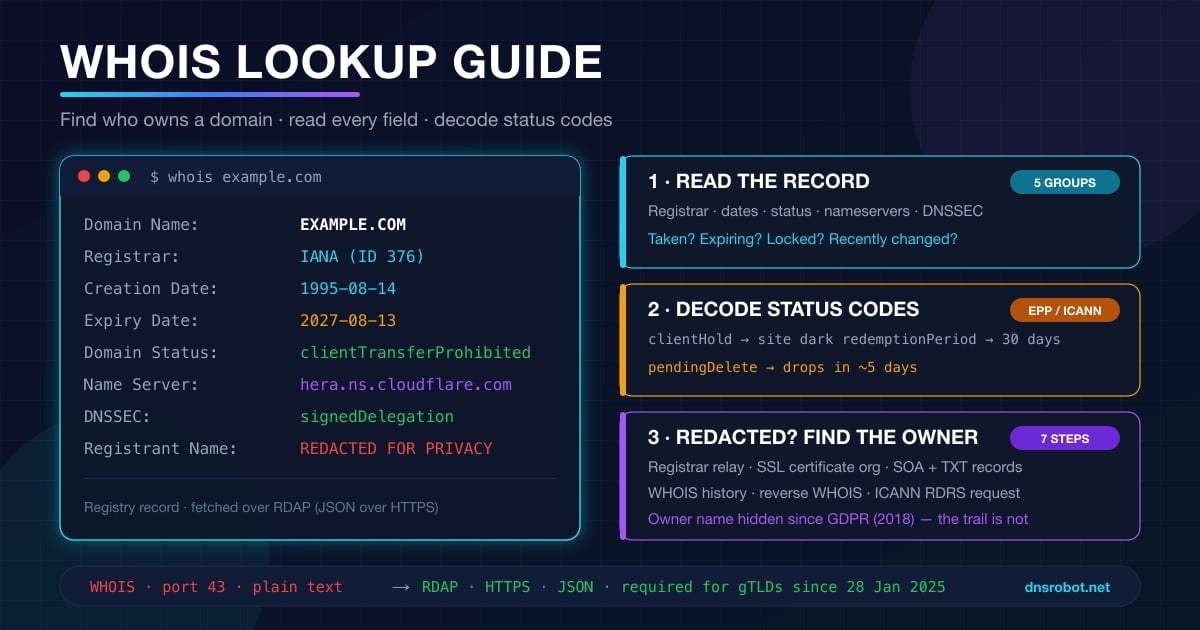
Aşağıda example.com için kayıt kuruluşundan bugün macOS'taki whois komutuyla alınmış gerçek bir kayıt var. Her gTLD kaydı aynı yapıya sahiptir; bunu okumayı öğrendiğinizde hepsini okuyabilirsiniz:
Kimlik —
Domain NameveRegistry Domain ID. ID, kayıt kuruluşunun iç anahtarıdır ve alan adı el değiştirse bile hiç değişmez.Registrar — sahibin ücret ödediği şirket.
Registrar IANA ID, registrar'ın IANA registrar listesindeki benzersiz numarasıdır;Registrar WHOIS Serverise iletişim alanlarının durduğu yerdir, çünkü .com ve .net için kayıt kuruluşunun kendisi hiçbir iletişim verisi tutmaz.Tarihler —
Creation Date,Updated DateveRegistry Expiry Date. Üçü de UTC'dir. Oluşturma tarihi, bir alan adı yaşı sorgulama aracının raporladığı değerdir.Durum — bir veya daha fazla EPP durum kodu. Kaydın en işe yarar ve en çok yanlış okunan kısmıdır; aşağıda kendi bölümü var.
Delegasyon — nameserver'lar ve DNSSEC bayrağı. WHOIS ile DNS arasındaki köprü budur: buradaki nameserver'ları değiştirdiğinizde alan adının bütün DNS kayıtları onlarla birlikte taşınır.
Domain Name: EXAMPLE.COM
Registry Domain ID: 2336799_DOMAIN_COM-VRSN
Registrar WHOIS Server: whois.iana.org
Registrar URL: http://res-dom.iana.org
Updated Date: 2026-08-14T08:01:43Z
Creation Date: 1995-08-14T04:00:00Z
Registry Expiry Date: 2027-08-13T04:00:00Z
Registrar: RESERVED-Internet Assigned Numbers Authority
Registrar IANA ID: 376
Domain Status: clientDeleteProhibited https://icann.org/epp#clientDeleteProhibited
Domain Status: clientTransferProhibited https://icann.org/epp#clientTransferProhibited
Domain Status: clientUpdateProhibited https://icann.org/epp#clientUpdateProhibited
Name Server: ELLIOTT.NS.CLOUDFLARE.COM
Name Server: HERA.NS.CLOUDFLARE.COM
DNSSEC: signedDelegation
DNSSEC DS Data: 2371 13 2 C988EC423E3880EB8DD8A46FE06CA230EE23F35B578D64E78B29C3E1C83D245A
>>> Last update of whois database: 2026-09-18T01:28:30Z <<<Kayıt beş gruba ayrılır ve her grup farklı bir soruyu yanıtlar:
Advertisement
WHOIS Sorgulama Nasıl Yapılır?
Sorgu çalıştırmanın üç yolu var ve hepsi aynı veriyi döndürür. Seçiminizi ne sıklıkta ihtiyaç duyduğunuza ve ham çıktı isteyip istemediğinize göre yapın.
Yöntem 1: Online Bir WHOIS Aracı Kullanın
DNS Robot'un WHOIS Sorgulama aracını açın, yalın alan adını yazın (https://www.example.com/sayfa değil, example.com) ve Enter'a basın. Araç, yaygın TLD'ler için doğrudan kayıt kuruluşunun RDAP sunucusunu sorgular, geri kalanı için rdap.org yönlendirmesine düşer ve ayrıştırılmış kaydı gösterir: kötüye kullanım iletişimiyle birlikte registrar, oluşturma, güncelleme ve bitiş tarihleri, sade bir dille açıklanmış durum kodları, nameserver'lar, DNSSEC durumu ve alan adının kaç yaşında olduğu. Testlerde dnsrobot.net sorgusu 387 ms'de döndü.
Resmî alternatif ICANN Lookup. Her gTLD için yetkilidir ama çoğu ülke kodu alan adı için işe yarar bir şey döndürmez; geçmiş kaydı, toplu sorgu modu ve DNS verisine bağlantısı yoktur. Registrar siteleri (GoDaddy, Namecheap, Cloudflare) de WHOIS sayfaları sunar; çalışırlar, ama alan adı boştaysa size satmak üzere tasarlanmışlardır.
Yöntem 2: whois Komutu (macOS, Linux, Windows)
macOS ve neredeyse her Linux dağıtımı bir whois istemcisiyle gelir. Port 43 WHOIS ile konuşur, kayıt kuruluşundan registrar'a giden yönlendirmeyi otomatik izler ve iki kaydı arka arkaya yazdırır:
# Temel sorgu (registry -> registrar yönlendirmesini izler)
whois example.com

# Tek bir sunucuyu sorgula ve yönlendirmeyi atla
whois -h whois.verisign-grs.com example.com

# Yalnızca genelde işinize yarayan satırlar
whois example.com | grep -iE 'Registrar:|Creation Date|Expiry|Domain Status|Name Server'

# Debian/Ubuntu: kurulu değilse kurun
sudo apt install whois
Windows'ta yerleşik bir whois yoktur. İki temiz seçenek var: Microsoft'un kendi Sysinternals aracı ve Windows 10 ile 11'de hazır gelen curl üzerinden RDAP sorgulamak:
Windows: Sysinternals whois veya curl
Sysinternals paketinden whois.exe dosyasını indirin, PATH'inize ekleyin; söz dizimi Unix'tekiyle aynıdır. Hiçbir şey kurmak istemiyorsanız doğrudan RDAP sunucusuna sorun ve JSON'u PowerShell'e biçimlendirtin:
# Sysinternals whois (indirdikten sonra)
whois -v example.com

# Kurulum gerekmez: RDAP'ı sorgula ve JSON'u okunur biçimde yazdır
curl.exe -s -H "Accept: application/rdap+json" https://rdap.org/domain/example.com | ConvertFrom-Json | Select-Object ldhName, status, events, nameserversYöntem 3: Doğrudan RDAP Sorgulama (Betikler İçin)
WHOIS verisine bir betik içinde ihtiyacınız varsa metin biçimini bırakıp RDAP'ı çağırın. Yanıt sabit şemalı JSON'dur, yani alanları regex'e başvurmadan çıkarabilirsiniz. .com kayıt kuruluşu rdap.verisign.com adresinden yanıt verir; diğer TLD'lerde rdap.org, IANA bootstrap dosyasından doğru sunucuyu bulur ve sizi oraya yönlendirir:
# Bir .com için kayıt kuruluşu kaydı, doğrudan Verisign'dan
curl -s -H 'Accept: application/rdap+json' \
  https://rdap.verisign.com/com/v1/domain/example.com | jq '{status, events, nameservers: [.nameservers[].ldhName]}'

# Her TLD: yetkili sunucuyu rdap.org bulsun
curl -sL https://rdap.org/domain/example.org | jq '.events'

# Örnek çıktı
{
  "status": ["client delete prohibited", "client transfer prohibited", "client update prohibited"],
  "events": [
    { "eventAction": "registration", "eventDate": "1995-08-14T04:00:00Z" },
    { "eventAction": "expiration",   "eventDate": "2027-08-13T04:00:00Z" },
    { "eventAction": "last changed", "eventDate": "2026-08-14T08:01:43Z" }
  ],
  "nameservers": ["ELLIOTT.NS.CLOUDFLARE.COM", "HERA.NS.CLOUDFLARE.COM"]
}
Kayıt kuruluşu yanıtındaki links dizisi, registrar'ın kendi RDAP sunucusuna giden bir related bağlantısı içerir. Onu izlediğinizde iletişim nesnelerine ulaşırsınız — gizlenmiş olsun ya da olmasın. İyi yazılmış bir web aracı tam olarak bunu tek istekte sizin için yapar. Bunun üzerine bir şey inşa ediyorsanız, genel bir API uç noktası nasıl test edilir yazısındaki altı adımlı yöntem RDAP sunucuları için de diğer JSON API'ler kadar geçerlidir.
Sonuçlar Nasıl Okunur (Alan Alan)
Çoğu kişi sorguyu dört sorudan birini yanıtlamak için çalıştırır. Yanıtın kayıtta nerede durduğu şöyle.
Alan adı alınmış mı? Geriye bir kayıt dönüyorsa evet. Tescilli bir alan adının her zaman bir Creation Date değeri vardır. Kayıt kuruluşu No match for domain döndürüyorsa veya RDAP HTTP 404 veriyorsa ad tescilsizdir — ya da kayıt kuruluşu tarafından rezerve edilmiştir; kısa adlarda ve sözlükteki kelimelerde bu sık görülür. İkisini ayırt etmek için bir alan adı müsaitlik sorgulama aracı kullanın, çünkü o aynı zamanda DNS üzerinden de doğrulama yapar.
Ne zaman bitiyor, düşecek mi? Önce Registry Expiry Date alanını, sonra durum kodlarını okuyun. Bitiş tarihi geçmiş ama durumu autoRenewPeriod veya redemptionPeriod olan bir alan adı serbest bırakılmış değildir; sahibi hâlâ yenileyebilir. Yalnızca pendingDelete serbest bırakılacağı anlamına gelir ve bu da genellikle beş gün daha sürer. Aşağıdaki yaşam döngüsü bölümü tüm zaman çizelgesini adım adım anlatıyor.
Kim yönetiyor? İletişime geçilecek şirket Registrar alanındadır; Registrar Abuse Contact Email ve telefon ise diğer her şey gizlenmiş olsa bile yayımlanır. Bu bilinçli bir tercihtir: ICANN'in Registration Data Policy belgesi bu alanların herkese açık kalmasını zorunlu tutar.
Yakın zamanda değişti mi? Updated Date, registrar bir değişiklik gönderdiğinde ilerler: yenileme, nameserver değişimi, eklenen ya da kaldırılan bir kilit. Geçen hafta nameserver değiştiren ve önümüzdeki ay süresi dolacak bir alan adı, 2015'ten beri el sürülmemiş bir alan adından bambaşka bir risk profilidir. Nameserver'lar değiştiyse bir NS sorgulaması DNS'in artık nerede olduğunu gösterir.
Advertisement
Alan Adı Durum Kodları (EPP) Ne Anlama Geliyor?
Durum kodları, bir WHOIS kaydındaki tek en değerli satırdır — ve en çok yanlış okunanıdır. EPP protokolüyle tanımlanırlar ve her kodun ICANN tarafından yayımlanmış sabit bir anlamı vardır. client ile başlayan bir kodu registrar koymuştur, genellikle sahibin isteğiyle; server ile başlayan bir kodu ise kayıt kuruluşu koymuştur ve yalnızca kayıt kuruluşu kaldırabilir.
| Durum kodu | Kim koyar | Sizin için ne anlama gelir |
|---|---|---|
ok / active | Kayıt kuruluşu | Kilit yok, bekleyen işlem yok. Birçok ccTLD için normaldir; çoğu registrar varsayılan olarak kilit uyguladığından bir gTLD'de biraz sıra dışıdır. |
clientTransferProhibited | Registrar | Registrar kilidi. Sahibi kilidi açana kadar alan adı başka bir registrar'a transfer edilemez. Sağlıklı bir alan adının varsayılan durumudur. |
clientUpdateProhibited / clientDeleteProhibited | Registrar | Nameserver'lar ve iletişim bilgileri değiştirilemez, alan adı silinemez. Transfer kilidiyle birlikte bu üçü standart registrar korumasını oluşturur. |
serverTransferProhibited / serverUpdateProhibited / serverDeleteProhibited | Kayıt kuruluşu | Kayıt kuruluşu kilidi. Çoğunlukla değerli adlar için ücretli bir koruma (cloudflare.com üçünü birden taşır) ya da bir mahkeme kararı veya ihtilaf beklemesidir. |
clientHold / serverHold | Registrar / Kayıt kuruluşu | Alan adı DNS bölgesinden çıkarılır ve çözümlenmeyi bırakır. clientHold genellikle ödenmemiş yenileme veya başarısız iletişim doğrulaması demektir; serverHold ise çoğu zaman bir uyum ya da kötüye kullanım işlemidir. |
inactive | Kayıt kuruluşu | Tescilli ama nameserver'ı yok, dolayısıyla çözümlenmiyor. Satın almanın hemen ardından sık görülür. |
pendingTransfer | Kayıt kuruluşu | Yeni bir registrar'a transfer sürüyor. Kaybeden registrar reddetmezse 5 güne kadar tamamlanır. |
autoRenewPeriod | Kayıt kuruluşu | Alan adının bitiş tarihi geçti ve kayıt kuruluşu onu otomatik yeniledi; registrar'ın ödeme yapmak veya silmek için ek süresi var (45 güne kadar). |
redemptionPeriod | Kayıt kuruluşu | Registrar alan adını sildi. Eski sahibi 30 gün boyunca ücret karşılığında geri alabilir. Bu sürede başka kimseye açık değildir. |
pendingDelete | Kayıt kuruluşu | Geri alma süresi bitti. Alan adı yaklaşık 5 gün içinde silinip herkese açılacak. "Düşmek üzere" anlamına gelen tek durum budur. |
Akılda tutulacak örüntü şu: clientTransferProhibited + clientUpdateProhibited + clientDeleteProhibited üçlüsü sağlıklı ve sıkıcıdır. Birdenbire hiçbir şeye çözümlenmeyen ve clientHold gösteren bir alan adının sahibinin DNS'ine değil, gelen kutusuna bakması gerekir. Birinin elinden kaçırdığı bir alan adını almak için bekliyorsanız, pendingDelete öncesindeki hiçbir durum izlemeye değmez.
WHOIS Neden "REDACTED FOR PRIVACY" Gösteriyor?
2018'e kadar bir .com'un WHOIS kaydı genellikle tescil sahibinin tam adını, posta adresini, telefon numarasını ve e-postasını listelerdi. Registrar'lar, bu alanları bir vekil hizmetin bilgileriyle değiştiren WHOIS gizliliği hizmetini ek ücretli olarak satardı. Ardından AB'nin GDPR düzenlemesi 25 Mayıs 2018'de yürürlüğe girdi, ICANN günler içinde bir Geçici Şartname yayımladı ve registrar'lar kimin kapsama girdiğine karar vermeye çalışmak yerine kişisel veriyi herkes için gizlemeye başladı. Bu geçici kuralın yerini, 21 Ağustos 2025'te tamamen yürürlüğe giren ve gizlemeyi kalıcı hale getiren ICANN Registration Data Policy belgesi aldı.
cloudflare.com için registrar düzeyindeki RDAP kaydının tescil sahibi bölümü bugün şunu döndürüyor:
{
  "objectClassName": "entity",
  "roles": ["registrant"],
  "vcardArray": ["vcard", [
    ["fn",  {}, "text", "DATA REDACTED"],
    ["org", {}, "text", "DATA REDACTED"],
    ["adr", {}, "text", ["DATA REDACTED", "DATA REDACTED", "DATA REDACTED"]]
  ]],
  "remarks": [{ "title": "REDACTED FOR PRIVACY",
                "description": ["Some of the data in this object has been removed."] }]
}Politika, neyin açık kalacağı konusunda nettir. Bir gTLD alan adı için şu alanlar her zaman yayımlanmak zorundadır: alan adı, registrar adı ve IANA ID'si, registrar URL'si, registrar'ın kötüye kullanım e-postası ve telefonu, oluşturma tarihi, bitiş tarihi, nameserver'lar ve durum kodları. Gizleme her zaman eksiksiz de değildir: birçok registrar, alan adı bir şirket tarafından tescil edildiğinde tescil sahibinin kurum adını (GDPR'nin korumadığı tüzel kişi) ve tescil sahibinin il/eyalet ve ülke bilgisini hâlâ yayımlar. Yani gizlenmiş bir kayıt bile size sahibin Delaware'de bir şirket ya da Bavyera'da bir kişi olduğunu söyleyebilir.
Gizlilik hizmeti ile gizleme arasındaki pratik fark şu: ücretli bir WHOIS gizlilik hizmeti, vekil adresine gönderilen postayı yine de sahibe iletir; düz gizleme ise e-postayı tamamen kaldırır ve registrar'a göre yerine bir iletişim formu bağlantısı veya anonimleştirilmiş bir yönlendirme adresi koyar. Her iki durumda da dışarıdan biri, sahibin kim olduğunu öğrenmeden ona yazacak bir yol bulur.
Advertisement
WHOIS Gizliyken Alan Adı Sahibi Nasıl Öğrenilir?
Gizleme ön kapıyı kapattı, ama bir alan adı başka her yerde parmak izi bırakır. Aşağıdakileri sırayla deneyin; her biri bir dakikanızı alır ve sahiplerin çoğu üçüncü adımda belli olur.
Gizlenmemiş olanı okuyun. Kurum, il/eyalet ve ülke alanları çoğu zaman hayatta kalır. Registrar'ın kendisi de alanı daraltır: MarkMonitor veya CSC'de duran bir alan adı büyük bir kuruma aittir; Cloudflare Registrar'daki bir alan adı büyük olasılıkla bir geliştiricinin ya da girişimindir.
Registrar'ın iletişim aktarma yolunu kullanın. Her registrar, tescil sahibine ulaşmanız için bir yol vermek zorundadır:
abc123@contact.gandi.netgibi anonimleştirilmiş bir e-posta ya da WHOIS çıktısından bağlantı verilen bir web formu. Meşru mesajlar iletilir.SSL sertifikasına bakın. Kurum doğrulamalı (OV) ve genişletilmiş doğrulamalı (EV) sertifikalar,
Subjectalanında şirketin resmî unvanını taşır. Alan adını bir SSL kontrol aracından geçirip sertifika zincirini okuyun; SSL sertifika zinciri rehberi kurum bilgisinin zincirin neresinde durduğunu gösteriyor.DNS'e bakın. SOA kaydındaki
RNAMEalanı,@işareti noktayla değiştirilmiş hâliyle bölge yöneticisinin e-posta adresidir. TXT kayıtları e-posta sağlayıcısını, Google, Microsoft ve Facebook doğrulama kodlarını, bazen de doğrudan bir şirket adını ele verir.SOAveTXTüzerinde bir DNS sorgulaması saniyeler sürer; bir subdomain bulucu isemail.,crm.veyajira.gibi, şirketin hangi araçları kullandığını açık eden ana makine adlarını ortaya çıkarır.WHOIS geçmişini kontrol edin. Mayıs 2018 öncesindeki kayıtlar herkese açıktı ve birkaç ticari hizmet tarafından arşivlendi. 2012'de tescil edilmiş bir alan adının, ilk tescil sahibini gösteren gizlenmemiş bir geçmiş kaydı neredeyse kesinlikle vardır.
Ters WHOIS (reverse WHOIS) kullanın. Elinizde bilinen tek bir ayrıntı varsa (bir şirket adı ya da gizlenmeden kalmış bir e-posta), ters WHOIS hizmetleri o bilgiyi listelemiş olan bütün alan adlarını arar. Pahalıdır, ama marka koruma ekipleri bir alan adı işgalcisinin portföyünü tam olarak böyle çıkarır.
Resmî talep açın. Marka ihtilafı, kimlik avı veya dolandırıcılık gibi hukuki bir gereklilik varsa ICANN'in Registration Data Request Service (RDRS) hizmeti, resmî açıklama talebinizi ilgili registrar'a iletir. 28 Kasım 2023'te başladı, yalnızca gTLD'lerde çalışır ve çoğu ccTLD için bir muadili yoktur.
WHOIS ile RDAP Karşılaştırması: 2025'te Ne Değişti?
RDAP (Registration Data Access Protocol), port 43 WHOIS'in bozuk olan her yanını düzeltmek için IETF tarafından tasarlandı ve sorgulama aracınızın bugün fiilen kullandığı protokol bu. Veri üzerine bir şey inşa ediyorsanız aradaki farklar önemli:
| WHOIS (RFC 3912) | RDAP (RFC 7480 – 7484, 9082, 9083) | |
|---|---|---|
| Taşıma | TCP 43 portu üzerinden düz metin, şifreleme yok | 443 portunda HTTPS, her zaman şifreli |
| Biçim | Serbest metin; her kayıt kuruluşu farklı biçimlendirir | Sabit şemalı ve standart alan adlarına sahip JSON |
| Doğru sunucuyu bulma | Tahmin yürütme ya da TLD başına sabit kodlanmış liste | IANA bootstrap dosyası her TLD'yi sunucusuyla eşler (591 hizmette 1.202 TLD, 16 Eylül 2026'da güncellendi) |
| Uluslararası alan adları | Gelişigüzel; ASCII dışı alan adlarında sık sık bozulur | IDN ve Unicode iletişim verisi için yerel destek |
| Farklılaştırılmış erişim | Yok; herkes aynı çıktıyı görür | Talebi yapanı doğrulayıp yetkili kullanıcılara daha fazla veri döndürebilir |
| Hız sınırlama | Agresif ve belgelenmemiş IP başına limitler | Retry-After başlığıyla standart HTTP 429 |
| Durum | 28 Ocak 2025'ten beri gTLD'ler için zorunlu değil (Verisign .com, .net ve .name için sürdürüyor) | Tüm gTLD kayıt kuruluşları ve registrar'lar için zorunlu |
Bunun iki pratik sonucu var. Birincisi, bir betiğiniz whois metin çıktısını kazıyorsa ömrü sayılıdır: kayıt kuruluşları port 43 hizmetlerini istedikleri an kapatabilir ve bazıları çoktan kapattı — .app ile .dev'e hizmet veren Google Registry'nin whois.nic.google adresi artık çözümlenmiyor bile. İkincisi, RDAP bootstrap'i WHOIS'in hiç çözemediği sorunu çözüyor: example.museum verildiğinde istemci data.iana.org/rdap/dns.json dosyasını bir kez indirir, museum girdisini bulur ve hiçbir sabit kodlanmış bilgiye ihtiyaç duymadan yetkili sunucuyu sorgular. ICANN, Aralık 2024 itibarıyla RDAP'ın ayda 10 milyardan fazla sorgu işlediğini bildirdi.
Advertisement
Ülke Kodu Alan Adları: Her Kayıt Kuruluşu Farklı Davranır
ICANN'in politikaları gTLD'leri bağlar. Ülke kodu TLD'leri (.de, .uk, .br, .jp ve yaklaşık 300 tanesi daha) kendi kurallarını koyar; bir ccTLD üzerinde WHOIS sorgulama, tam doğrulanmış bir kimlikten neredeyse hiçbir şeye kadar her şeyi döndürebilir. Türkiye'de .tr alan adları, BTK bünyesinde faaliyet gösteren TRABİS üzerinden yönetilir. .de kayıt kuruluşu DENIC'in port 43 sunucusunun example.de için bugün döndürdüğü yanıt şöyle:
| Uzantı | Kayıt kuruluşu | Herkese açık bir sorgunun döndürdüğü |
|---|---|---|
.de | DENIC | Port 43'te yalnızca nameserver'lar ve son değişiklik tarihi; sahip bilgisi sadece web formu üzerinden ve yalnızca beyan edilen meşru bir menfaatle |
.uk | Nominet | Registrar, tescil ve bitiş tarihleri, nameserver'lar ve şirketler için tescil sahibinin adı (bireyler bunu kapatabilir). Nominet adları üçüncü taraf verilerle doğrular |
.br | registro.br | Tescil sahibinin resmî unvanı (owner), oluşturma ve bitiş tarihleri, sağlık kontrolleriyle birlikte nameserver'lar ve DNSSEC durumu. En şeffaf kayıt kuruluşlarından biri |
.jp | JPRS | Tescil sahibi kurum, yönetici iletişim kodu, nameserver'lar ve tarihler; tam ayrıntılar yalnızca .co.jp ve diğer kurumsal ikinci düzey adlarda |
.fr | AFNIC | Registrar, tarihler, durum ve nameserver'lar; iletişim verisi bireylerde gizlenir, tüzel kişilerde yayımlanır |
.au | auDA | İşletmeler için tescil sahibinin adı ve ABN/ACN numarası, registrar, durum ve nameserver'lar. Bitiş tarihi yayımlanmaz |
.io, .co, .me | Ticari ccTLD operatörleri | gTLD tarzı RDAP ve gizleme uygularlar, çünkü kayıt kuruluşları aynı zamanda ICANN sözleşmesiyle gTLD de işletir |
% The DENIC whois service on port 43 doesn't disclose any information concerning
% the domain holder, general request and abuse contact.
% This information can be obtained through use of our web-based whois service
% available at the DENIC website:
% https://webwhois.denic.de/?lang=en

Domain: example.de
Nserver: ns1078.ui-dns.biz
Nserver: ns1078.ui-dns.com
Nserver: ns1078.ui-dns.de
Nserver: ns1078.ui-dns.org
Status: connect
Changed: 2018-08-10T05:24:12+02:00Registrar yok, tarih yok, sahip yok; durum sözlüğü de (connect) EPP'nin değil, DENIC'in kendisine ait. Diğer kayıt kuruluşları bu ölçeğin farklı noktalarında duruyor:
IP WHOIS Sorgulama: Bir IP Adresi Kime Ait?
Aynı whois komutu IP adresleri için de çalışır, ama yanıt bambaşka bir veritabanından gelir. Alan adlarını kayıt kuruluşları ve registrar'lar yönetir; IP adres bloklarını ise beş Bölgesel İnternet Kayıt Kuruluşu (Kuzey Amerika için ARIN, Avrupa ve Orta Doğu için RIPE NCC, Asya-Pasifik için APNIC, Latin Amerika için LACNIC ve Afrika için AFRINIC) tahsis eder. Bir IP WHOIS kaydı size bloğu hangi kurumun elinde tuttuğunu, bloğun büyüklüğünü, tahsis edildiği ülkeyi ve kötüye kullanım iletişim adresini söyler — yani bir adres sunucunuza saldırırken ya da size spam gönderirken ihtiyacınız olan her şeyi.
# Port 43 WHOIS: istemci doğru RIR'ı kendisi bulur
whois 1.1.1.1

# RDAP: rdap.org doğru RIR'a yönlendirir (burada APNIC)
curl -sL https://rdap.org/ip/1.1.1.1 | jq '{name, handle, startAddress, endAddress, country, type}'

# Çıktı
{
  "name": "APNIC-LABS",
  "handle": "1.1.1.0 - 1.1.1.255",
  "startAddress": "1.1.1.0",
  "endAddress": "1.1.1.255",
  "country": "AU",
  "type": "ASSIGNED PORTABLE"
}
Bir IP kaydı size o adreste hangi web sitelerinin barındığını asla söylemez; tek bir bulut IP'si binlerce alan adının önünde durabilir. Kullanıcının fiziksel konumunu da söylemez, yalnızca bloğun nerede tescil edildiğini gösterir. Komut satırına girmeden hızlı bir yanıt için IP Sorgulama aracı RIR verisini konum bilgisiyle birleştirir, ASN Sorgulama ise bloğun hangi ağdan duyurulduğunu gösterir. Bir IP'den ana makine adına dönmek içinse WHOIS'i değil PTR kaydını okuyan ters DNS aracını kullanın.
Bitiş Tarihlerini Okumak: Alan Adı Yaşam Döngüsü
Durum kodları ancak bir gTLD alan adının, sahibi ödemeyi bıraktıktan sonra izlediği zaman çizelgesiyle birlikte anlam kazanır. ICANN'in Expired Registration Recovery Policy belgesi asgari süreleri belirler, kayıt kuruluşları ve registrar'lar kendi paylarını ekler; ortaya çoğu kişinin beklediğinden uzun bir yol çıkar:
Bitişten yaklaşık 30 gün ve yeniden yaklaşık 7 gün önce — registrar sahibe e-posta göndermek zorundadır. Üçüncü bildirim, bitişten sonraki 5 gün içinde gelir.
0. gün (bitiş) — kayıt kuruluşu alan adını otomatik yeniler ve
autoRenewPerioddurumunu koyar. Registrar'ın alan adını elinde tutmak ya da silmek için 45 güne kadar süresi vardır. Registrar, silmeden önce en az 8 gün boyunca DNS çözümlemesini kesmek zorundadır; yani site kararır ve birçok registrar alan adını "süresi doldu" yazan bir sayfaya park eder.1–45. günler (registrar ek süresi) — sahip alan adını normal fiyattan yenileyebilir. Çoğu registrar bu süreyi 30 güne ya da daha azına indirir.
Silme → `redemptionPeriod` (30 gün) — registrar alan adını sildi. Sahip hâlâ geri alabilir; bunun bedeli genellikle yenileme ücretinin üstüne 80–200 dolardır. Bu sürede başka kimse tescil edemez.
`pendingDelete` (5 gün) — geri alma artık mümkün değil. Bu pencerenin sonunda, kayıt kuruluşunun önceden duyurmadığı bir anda ad silinir ve müsait hale gelir.
Düşüş — alan adı herkese açık olarak tescil edilebilir ve kayıt kuruluşunu sürekli yoklayan drop-catching hizmetleri milisaniyeler içinde onun için yarışır.
Yani WHOIS'inde bitiş tarihi iki hafta önce görünen bir alan adı, gerçekten müsait hale gelmeye genellikle 60–75 gün uzaktadır ve hiç müsait olmayabilir: sahip pendingDelete aşamasına kadar her an geri alabilir. Bitiş tarihini değil, durum satırını izleyin. Günde bir kez WHOIS sorgulama yapıp durum geçişini not etmek yeterlidir.
WHOIS Sorgulama Gerçekte Ne İçin Kullanılıyor?
"Bu ad boşta mı?" sorusunun ötesinde, destek kuyruklarında ve güvenlik ekiplerinde tekrar tekrar karşımıza çıkan birkaç iş var.
Bir siteye güvenmeden önce doğrulamak. On yıllık tecrübe iddia eden ama alan adı üç hafta önce oluşturulmuş bir mağaza size bir şey anlatıyordur. Oluşturma tarihi, registrar ve nameserver'ları kontrol etmek on saniye sürer ve kayıt kuruluşunun kaydında bunları taklit etmek imkânsızdır.
Çözümlenmeyi bırakan bir siteyi teşhis etmek. DNS'e dokunmadan önce alan adının süresinin dolmadığından ve clientHold durumunda olmadığından emin olun; öyleyse hiçbir DNS değişikliği işe yaramaz. Bir nameserver taşımasından sonra WHOIS'teki Name Server satırları, registrar'ın değişikliği gerçekten uyguladığını doğrular — bunun yayılması 48 saati bulabilir.
Alınmış bir alan adını satın almak. WHOIS size registrar'ı (genellikle bir aracılık hizmeti de sunar), alan adının kilitli olup olmadığını, mevcut sahibin onu ne kadar süredir elinde tuttuğunu ve bitişe doğru sürüklenip sürüklenmediğini söyler.
Kimlik avı veya kötüye kullanımı araştırmak. Registrar Abuse Contact Email alanı tam da zararlı bir alan adını, onu askıya alabilecek tarafa bildirebilesiniz diye yayımlanır. Bunu, barındırma sağlayıcısı için IP WHOIS kötüye kullanım adresiyle birlikte kullanın.
Kendi portföyünüzü denetlemek. Şirketler alan adlarını hacker'lardan çok, süresi dolmuş kredi kartları yüzünden kaybeder. Sahip olduğunuz her alan adında bitiş tarihlerini ve kilit durumunu kontrol eden üç aylık bir WHOIS taraması, ucuz bir sigortadır.
WHOIS Alan Referansı
Bir gTLD kaydında karşınıza çıkacak her alanın hızlı referansı; JSON'u ayrıştıranlar için RDAP karşılıklarıyla birlikte:
| WHOIS alanı | RDAP karşılığı | Notlar |
|---|---|---|
| Domain Name | ldhName / unicodeName | LDH, ASCII (punycode) biçimidir; Unicode ise IDN'lerin görünen biçimidir |
| Registry Domain ID | handle | Kayıt kuruluşunun kalıcı kimliği; transferlerden ve sahiplik değişikliklerinden etkilenmez |
| Registrar / Registrar IANA ID | entities[role=registrar] → handle ve vCard fn | IANA ID 376, IANA'nın kendi rezerve alan adı registrar'ıdır; 146 GoDaddy, 1068 Namecheap, 1910 Cloudflare'dır |
| Registrar WHOIS Server / URL | links[rel=related] | Registrar düzeyindeki (iletişim) kaydın bulunduğu yer |
| Creation Date | events[eventAction=registration] | Yenileme veya transferde hiç değişmez; yalnızca tam silme ve yeniden tescil bu tarihi sıfırlar |
| Updated Date | events[eventAction=last changed] | Registrar tarafındaki her değişiklik: yenileme, kilit, nameserver veya iletişim düzenlemesi |
| Registry Expiry Date | events[eventAction=expiration] | Yukarıdaki yaşam döngüsünü başlatan tarih |
| Domain Status | status[] | EPP kodları; RDAP bunları boşluklu yazar |
| Name Server | nameservers[].ldhName | Delegasyon; alan adının nasıl çözümlendiğini doğrudan etkileyen tek WHOIS verisi |
| DNSSEC | secureDNS.delegationSigned + dsData[] | signedDelegation, DS kayıtlarının kayıt kuruluşunda yayımlandığı anlamına gelir |
| Registrant / Admin / Tech | entities[role=…] vCard | Genellikle REDACTED FOR PRIVACY; kurum ve ülke bilgisi çoğu zaman kalır |
| Registrar Abuse Contact | Registrar varlığının vCard'ı, type=abuse etiketli email / tel | ICANN politikası gereği her zaman herkese açıktır; zararlı alan adlarını bildirmek için kullanın |
Baktığınız kayıt bu tabloya uymuyorsa, neredeyse kesinlikle bir ccTLD'ye bakıyorsunuzdur; o durumda referansınız ilgili kayıt kuruluşunun kendi dokümantasyonudur.
Herhangi bir alan adı için WHOIS sorgulama yapın
DNS Robot'un ücretsiz WHOIS Sorgulama aracı, kayıt kuruluşunu RDAP üzerinden sorgular; registrar'ı, oluşturma ve bitiş tarihlerini, sade bir dille açıklanmış durum kodlarını, nameserver'ları, DNSSEC durumunu ve alan adının yaşını tek ekranda gösterir. Üyelik yok, sorgu sınırı yok.
Dene WHOIS SorgulamaAdvertisement
WHOIS Sorgulama Hakkında Sık Sorulan Sorular
WHOIS, alan adlarının herkese açık tescil kayıtlarının tutulduğu veritabanıdır; WHOIS sorgulama ise bu veritabanına gönderilen sorgudur. Sonuç olarak registrar'ı, oluşturma, güncelleme ve bitiş tarihlerini, durum kodlarını, nameserver'ları ve DNSSEC durumunu görürsünüz. Buna registrar'ın yayımlamayı seçtiği iletişim bilgileri de eklenir, ancak 2018'den bu yana bu alanlar genellikle gizlenmiş durumdadır.