클라우드플레어 DNS 서버 주소: 1.1.1.1·IPv6 설정법
Advertisement
Cloudflare DNS란 무엇인가요?
Cloudflare DNS(클라우드플레어 DNS)는 보통 Cloudflare가 2018년 4월 1일에 출시한 무료 공용 DNS 리졸버 1.1.1.1을 가리킵니다. 리졸버는 github.com 같은 이름을 IP 주소로 바꿔 달라고 기기가 물어보는 서버입니다. 기본적으로는 통신사(ISP)가 리졸버를 제공하지만, 1.1.1.1은 대부분의 라우터와 모든 컴퓨터·휴대폰에서 바꿔 쓸 수 있는 대안입니다.
이 이름은 별개의 두 번째 제품도 가리킵니다. 바로 Cloudflare의 권한 있는 DNS(authoritative DNS)로, 도메인의 DNS 레코드를 호스팅하는 서비스(Cloudflare 대시보드에서 편집하는 영역)입니다. 이는 웹사이트 운영자를 위한 것이며, 집에서 어떤 리졸버를 쓰는지와는 관계가 없습니다. 이 가이드는 먼저 리졸버를 다루고, 호스팅 쪽은 끝부분에 별도 섹션으로 설명합니다.
1.1.1.1 주소 자체는 아시아·태평양 지역 인터넷 레지스트리인 APNIC 소유입니다. Cloudflare는 APNIC Labs와의 연구 협약에 따라 이 주소에서 리졸버를 운영하며, 그래서 이렇게 기억하기 쉬운 주소를 쓸 수 있었습니다.
Cloudflare DNS 서버 주소 (IPv4 및 IPv6)
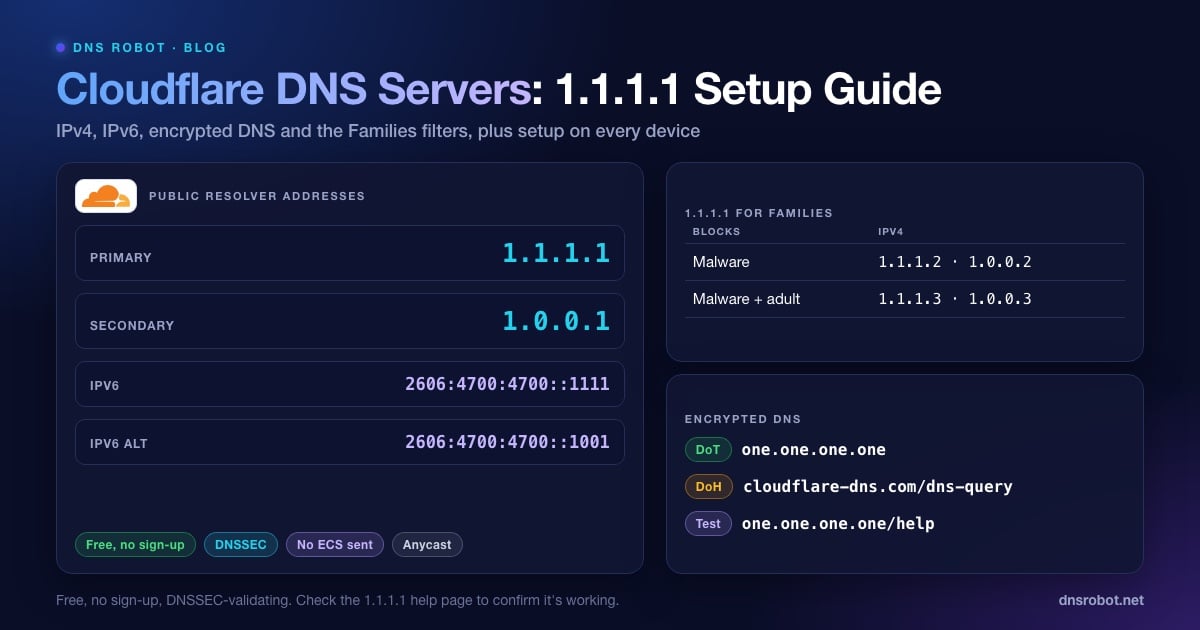
DNS 설정 입력란에 넣을 주소는 다음과 같습니다. 두 주소를 모두 입력하세요. 기기가 첫 번째 주소에 연결하지 못하면 두 번째 주소가 대신 쓰입니다.
| 설정 | IPv4 | IPv6 |
|---|---|---|
| 기본 설정 / 기본 DNS | 1.1.1.1 | 2606:4700:4700::1111 |
| 대체 / 보조 DNS | 1.0.0.1 | 2606:4700:4700::1001 |
# 1.1.1.1에 직접 질의 (macOS, Linux, BIND 도구가 설치된 Windows에서 작동)
dig @1.1.1.1 dnsrobot.net A +short

# 어느 Cloudflare 데이터 센터가 응답했는지 확인
dig @1.1.1.1 id.server CH TXT +short
# "nag01"

# Windows 기본 제공 명령
nslookup dnsrobot.net 1.1.1.1
두 쌍 모두 anycast로 같은 서비스에 연결됩니다. 수백 곳의 Cloudflare 데이터 센터가 같은 주소를 알리고, 쿼리는 네트워크상 가장 가까운 곳으로 갑니다. 어느 곳이 응답했는지는 dig @1.1.1.1 id.server CH TXT로 볼 수 있습니다. 인도에 있는 테스트 머신에서는 나그푸르의 Cloudflare 거점인 "nag01"이 반환되었습니다.
네트워크에 IPv6가 있다면 IPv6 주소 쌍도 추가하세요. 그러지 않으면 기기가 IPv6 조회를 여전히 통신사 리졸버로 보내, 모르는 사이에 1.1.1.1을 우회할 수 있습니다.
Advertisement
1.1.1.1 for Families: 멀웨어·성인 콘텐츠 필터
일반 1.1.1.1 리졸버는 아무것도 차단하지 않습니다. Cloudflare는 다른 주소로 필터링 버전 두 가지를 운영하는데, 이를 1.1.1.1 for Families라고 합니다. 역시 무료이며, 다른 숫자를 입력하기만 하면 전환됩니다.
| 종류 | 차단 대상 | IPv4 | IPv6 | DoH / DoT 호스트 이름 |
|---|---|---|---|---|
| 1.1.1.1 | 없음 | 1.1.1.1, 1.0.0.1 | 2606:4700:4700::1111, ::1001 | cloudflare-dns.com / one.one.one.one |
| Families: 멀웨어 | 멀웨어 및 피싱 | 1.1.1.2, 1.0.0.2 | 2606:4700:4700::1112, ::1002 | security.cloudflare-dns.com |
| Families: 멀웨어 + 성인 | 멀웨어, 피싱, 성인 콘텐츠 | 1.1.1.3, 1.0.0.3 | 2606:4700:4700::1113, ::1003 | family.cloudflare-dns.com |
차단된 도메인은 0.0.0.0(IPv6는 ::)으로 응답하므로 페이지가 그냥 열리지 않습니다. Cloudflare의 테스트 도메인으로 확인할 수 있습니다. 우리 테스트에서 dig @1.1.1.2 malware.testcategory.com과 dig @1.1.1.3 nudity.testcategory.com은 모두 0.0.0.0을 반환했고, 같은 이름이 1.1.1.1에서는 정상적으로 해석되었습니다.
DNS over HTTPS 및 DNS over TLS 주소
기존 DNS는 포트 53에서 평문으로 전송되므로, 통신사를 포함해 경로상의 누구나 조회하는 모든 이름을 읽을 수 있습니다. Cloudflare는 두 가지 암호화 프로토콜로도 응답합니다.
DNS over HTTPS (DoH):
https://cloudflare-dns.com/dns-query. 포트 443에서 작동하며 일반 웹 트래픽처럼 보입니다. Firefox, Chrome, Edge에서 보안 DNS 설정으로 Cloudflare를 고르면 각 브라우저 전용 호스트 이름(예:mozilla.cloudflare-dns.com)으로 같은 리졸버에 연결됩니다.DNS over TLS (DoT): 호스트 이름
one.one.one.one, 포트 853. Android의 비공개 DNS 설정이 이 방식을 사용합니다.필터링 버전: DoH와 DoT 모두 호스트 이름을
security.cloudflare-dns.com(멀웨어) 또는family.cloudflare-dns.com(멀웨어 + 성인)으로 바꾸면 됩니다.
# JSON 형식의 DoH: 별도 클라이언트가 필요 없음
curl -s -H 'accept: application/dns-json' \
  'https://cloudflare-dns.com/dns-query?name=dnsrobot.net&type=A'
# {"Status":0, ... "Answer":[{"name":"dnsrobot.net","type":1,"TTL":300,"data":"172.67.150.248"}, ...]}Advertisement
Cloudflare DNS의 개인정보 보호: 무엇을 기록하나요?
프라이버시는 1.1.1.1의 가장 큰 장점이며, Cloudflare는 1.1.1.1 개인정보 처리방침에 그 약속을 공개합니다. 요약하면 다음과 같습니다.
전체 IP 주소는 디스크에 기록되지 않습니다. Cloudflare는 IP를 잘라내며(IPv4는 마지막 옥텟, IPv6는 마지막 80비트), 잘린 버전도 25시간 이내에 삭제합니다.
리졸버 로그는 25시간 이내에 삭제됩니다. Cloudflare Radar에 표시되는 것과 같은 집계 통계만 더 오래 보관됩니다.
Cloudflare는 리졸버 데이터를 판매하거나 광고 타기팅에 쓰지 않습니다. APNIC은 연구용으로 쿼리 데이터를 받지만, 쿼리 뒤의 IP 주소는 절대 받지 않습니다.
1.1.1.1은 EDNS Client Subnet(내 IP의 일부)을 웹사이트의 DNS 서버로 보내지 않습니다. Google Public DNS는 보냅니다.
4대 회계법인 중 한 곳이 이 약속을 감사했으며, Cloudflare는 2020년에 그 결과를 공개했습니다.
따라서 1.1.1.1은 조회 기록을 보관하고 광고에 쓰거나 요청이 오면 넘겨줄 수도 있는 일반적인 통신사 리졸버보다 더 사적입니다. 다만 익명은 아닙니다. Cloudflare는 각 쿼리에 응답하는 순간 그 쿼리를 봅니다. 그 이상이 필요하다면 VPN을 통한 암호화 DNS나 휴대폰의 비공개 DNS를 살펴보세요.
Cloudflare vs Google vs Quad9: 직접 측정한 속도 테스트
대부분의 공개 벤치마크에서 1.1.1.1은 세계에서 가장 빠른 리졸버 중 하나이지만, 중요한 것은 내 네트워크에서 나온 숫자입니다. 2026년 10월 4일 인도의 두 곳에서 같은 테스트를 실행했습니다. 안드라프라데시의 Jio 가정용 회선과, 나비뭄바이 데이터 센터에 있는 우리 웹 서버입니다. 각 리졸버에 인기 있는 이름을 15번(캐시됨), 한 번도 조회된 적 없는 새 이름을 15번(캐시 안 됨) 조회했습니다. 표는 중앙값입니다.
| 리졸버 | 가정 회선: 캐시됨 | 가정 회선: 캐시 안 됨 | 데이터 센터: 캐시됨 | 데이터 센터: 캐시 안 됨 |
|---|---|---|---|---|
| Cloudflare 1.1.1.1 | 26 ms | 148 ms | 3 ms | 71 ms |
| Cloudflare 1.0.0.1 | 26 ms | 146 ms | 2 ms | 136 ms |
| Google 8.8.8.8 | 53 ms | 116 ms | 3 ms | 64 ms |
| Google 8.8.4.4 | 31 ms | 121 ms | 3 ms | 64 ms |
| Quad9 9.9.9.9 | 37 ms | 330 ms | 2 ms | 269 ms |
전 세계 기준으로는 DNSPerf의 리졸버 순위(최근 30일, 2026년 10월 4일 확인)에서 1.1.1.1이 평균 13.63 ms, Google이 19.47 ms, Quad9이 21.62 ms입니다. 인도에서 측정한 우리 수치는 좀 더 엇갈린 결과를 보여 줍니다.
눈에 띄는 점은 세 가지입니다. 데이터 센터에서는 세 업체 모두 근처에 거점이 있어서 모든 리졸버가 캐시된 이름에 2–3 ms 만에 응답했습니다. 가정 회선에서는 캐시된 이름에 Cloudflare가 가장 빨랐습니다(26 ms, Google은 31–53 ms). 아직 아무도 조회하지 않은 이름에서는 두 네트워크 모두 Google이 더 빨랐고, Quad9이 가장 느렸습니다.
결론은 모든 곳에서 이기는 리졸버는 없다는 것입니다. 캐시된 응답은 업체의 가장 가까운 데이터 센터가 내 통신사와 얼마나 가까운지에 달려 있고, 캐시되지 않은 응답은 업체가 웹사이트 자체의 DNS 서버에 얼마나 빨리 닿는지에 달려 있습니다. 바꾸기 전에 내 회선에서 직접 테스트하세요.
Advertisement
Cloudflare DNS(1.1.1.1) 설정 방법
가능하면 라우터에서 바꾸세요. 그러면 Wi-Fi에 연결된 모든 기기가 추가 설정 없이 1.1.1.1을 사용합니다. 라우터에 접근할 수 없거나 기기를 집 밖으로 가지고 다닌다면(노트북, 휴대폰) 기기에서 직접 바꾸세요.
라우터(공유기)에서 설정
라우터 관리자 페이지를 엽니다. 보통 192.168.1.1 또는 192.168.0.1입니다. 라우터 로그인 가이드에 25개 이상 브랜드와 통신사의 기본 주소와 비밀번호가 정리되어 있습니다.
DNS 설정을 찾습니다. 보통 인터넷, WAN, DHCP 메뉴 아래에 있습니다.
자동 또는 ISP DNS에서 수동으로 바꾼 뒤 1.1.1.1과 1.0.0.1을 입력합니다. IPv6 항목이 있다면 2606:4700:4700::1111과 2606:4700:4700::1001도 추가합니다.
저장한 뒤 라우터를 재시작하거나 기기를 다시 연결해 새 설정을 받게 합니다.
Windows 11 및 10에서 설정
설정 → 네트워크 및 인터넷을 열고 Wi-Fi 또는 이더넷을 선택한 뒤 사용 중인 연결을 클릭합니다.
DNS 서버 할당 옆의 편집을 클릭하고 수동을 선택합니다.
IPv4를 켜고 기본 설정 DNS에 1.1.1.1, 대체 DNS에 1.0.0.1을 입력합니다. Windows 11에서는 HTTPS를 통한 DNS(DNS over HTTPS)를 켜기(자동 템플릿)로 설정할 수 있습니다.
IPv6를 켜고 2606:4700:4700::1111과 2606:4700:4700::1001을 입력한 뒤 저장합니다.
Windows 10의 설정 앱에는 별도의 DNS 옵션이 없습니다. Win + R을 누르고
ncpa.cpl을 실행한 뒤, 어댑터를 마우스 오른쪽 버튼으로 클릭해 속성 → 인터넷 프로토콜 버전 4(TCP/IPv4) → 속성 → 다음 DNS 서버 주소 사용을 엽니다. 아래 PowerShell 명령은 두 버전 모두에서 작동합니다.
# PowerShell(관리자 권한으로 실행): 활성 어댑터에 1.1.1.1 설정
$if = (Get-NetAdapter | Where-Object Status -eq 'Up' | Select-Object -First 1).Name
Set-DnsClientServerAddress -InterfaceAlias $if -ServerAddresses 1.1.1.1,1.0.0.1,2606:4700:4700::1111,2606:4700:4700::1001

# 오래된 캐시 응답 삭제
ipconfig /flushdns
macOS에서 설정
시스템 설정 → 네트워크를 열고 Wi-Fi(또는 이더넷)를 선택한 뒤 네트워크 옆의 세부사항을 클릭합니다.
DNS 탭을 열고 +를 클릭해 1.1.1.1, 1.0.0.1, 2606:4700:4700::1111, 2606:4700:4700::1001을 추가합니다.
원하지 않는 기존 항목을 삭제한 뒤 확인을 클릭합니다.
# 터미널 방식 (유선 연결이면 Wi-Fi 대신 "Ethernet" 사용)
networksetup -setdnsservers Wi-Fi 1.1.1.1 1.0.0.1 2606:4700:4700::1111 2606:4700:4700::1001

# macOS DNS 캐시 비우기
sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponder
Android 및 iPhone에서 설정
Android 9 이상: 설정 → 네트워크 및 인터넷 → 비공개 DNS(일부 휴대폰은 고급 아래)로 이동해 비공개 DNS 제공업체 호스트 이름을 선택하고 one.one.one.one을 입력합니다. 조회가 암호화되며 모바일 데이터에서도 작동합니다.
iPhone 및 iPad: 설정 → Wi-Fi에서 네트워크 옆의 (i)를 탭한 뒤 DNS 구성 → 수동을 선택합니다. 기존 서버를 삭제하고 1.1.1.1과 1.0.0.1을 추가합니다. 이 설정은 해당 Wi-Fi 네트워크에만 적용됩니다.
모바일 데이터를 포함한 모든 네트워크에서 암호화 DNS 사용: iOS 또는 Android에 Cloudflare의 무료 1.1.1.1 앱을 설치하세요. 앱은 WARP 모드로 시작하는데, 이 모드는 다른 트래픽까지 Cloudflare를 거쳐 보냅니다. 암호화 DNS만 원한다면 일반 1.1.1.1(DNS 전용) 모드로 바꾸세요.
1.1.1.1을 사용 중인지 확인하는 방법
가장 빠른 방법은 Cloudflare의 자체 테스트 페이지 one.one.one.one/help입니다. 조회가 1.1.1.1에 도달하는지, 암호화(DoH 또는 DoT)되어 있는지, 어느 데이터 센터가 응답했는지 보여 줍니다.
터미널에서는 Cloudflare에 내가 누구인지 물어보세요. @1.1.1.1 부분을 빼면 쿼리는 기기가 실제로 사용하는 리졸버로 갑니다.
# 쿼리가 실제로 Cloudflare에 도달했을 때만 내 공인 IP를 반환
dig whoami.cloudflare CH TXT +short
# "49.37.131.46"

# Windows: 이 PC에 1.1.1.1을 설정했다면 Server 줄에 1.1.1.1(또는 one.one.one.one)이 표시됨
nslookup example.com

# DNSSEC 확인: 일부러 망가뜨린 도메인은 SERVFAIL로 실패해야 함
dig dnssec-failed.org | grep statuswhoami.cloudflare가 아무것도 반환하지 않거나 nslookup에 여전히 통신사 리졸버가 표시된다면, 무언가가 설정을 덮어쓰고 있는 것입니다. VPN, 브라우저 자체의 보안 DNS 설정, 또는 자기 주소를 배포하는 라우터일 수 있습니다. 기기가 아니라 라우터에서 DNS를 바꿨다면 nslookup에 라우터가 표시되는 것은 정상이고, 일부 라우터는 whoami 쿼리를 전달하지 않으므로 도움말 페이지로 확인하세요. 변경 후에는 이전 응답이 결과를 가리지 않도록 DNS 캐시를 비우세요.
Advertisement
내 도메인용 Cloudflare DNS (네임서버와 프록시)
웹사이트를 운영한다면 "Cloudflare DNS"는 도메인의 DNS 레코드를 Cloudflare에서 호스팅한다는 뜻입니다. 모든 요금제에서 무료입니다. Cloudflare에 도메인을 추가한 뒤, 도메인 등록 업체에서 네임서버를 Cloudflare가 지정해 준 두 개로 바꾸면 됩니다. Cloudflare의 표준 네임서버는 name.ns.cloudflare.com 형식이며, name 자리에는 사람 이름이 들어갑니다. dnsrobot.net도 이렇게 운영되며 네임서버는 sofia.ns.cloudflare.com과 terin.ns.cloudflare.com입니다. 우리 NS Lookup으로 직접 확인할 수 있습니다.
A, AAAA, CNAME 레코드에는 각각 프록시 토글이 있습니다.
프록시됨(주황색 구름): 조회하면 내 서버가 아닌 Cloudflare의 IP 주소가 반환되고, 웹 트래픽은 Cloudflare의 CDN과 방화벽을 거칩니다. 그래서 dnsrobot.net을 조회하면 우리 서버가 아닌
172.67.150.248과104.21.0.129가 나옵니다. 프록시된 레코드는 항상 300초의 자동 TTL을 사용합니다.DNS 전용(회색 구름): Cloudflare가 입력한 레코드를 그대로 응답합니다. 메일 서버, SSH, 게임 서버 등 HTTP나 HTTPS가 아닌 모든 것에 이 설정을 쓰세요.
MX와 TXT를 포함한 나머지 모든 레코드 유형은 프록시할 수 없습니다. Cloudflare는 이들을 항상 입력한 그대로 DNS 전용으로 제공합니다.
Cloudflare DNS가 작동하지 않나요? 흔한 원인
1.1.1.1로 바꾼 뒤 사이트가 열리지 않는다면 원인은 대개 다음 중 하나입니다.
네트워크가 DNS를 가로채는 경우. 일부 통신사, 호텔, 사무실 방화벽은 무엇을 설정하든 포트 53의 모든 쿼리를 자체 리졸버로 돌려보냅니다.
dig @1.1.1.1 whoami.cloudflare CH TXT가 내 IP 대신 빈 결과를 반환한다면 이 경우입니다. 허용되는 네트워크라면 암호화 DNS(DoH 또는 DoT)로 우회할 수 있습니다.1.1.1.1을 잘못 쓰는 장비나 통신사. 리졸버가 출시된 2018년 이전에는 일부 통신사 라우터와 Cisco Wi-Fi 캡티브 포털이 1.1.1.1을 내부 주소로 썼고, 일부 통신사는 이 주소를 블랙홀 처리하거나 필터링했습니다. 그런 네트워크에서는 1.1.1.1이 Cloudflare에 닿지 않습니다. 1.0.0.1은 되는데 1.1.1.1이 안 된다면 이것이 원인일 가능성이 큽니다.
드문 Cloudflare 장애. 2025년 7월 14일에는 설정 오류로 1.1.1.1이 전 세계에서 62분간 중단되었고, 2024년 6월 27일에는 BGP 하이재킹으로 일부 네트워크에서 몇 시간 동안 연결할 수 없었습니다. 이 정도도 감수할 수 없다면 8.8.8.8 같은 다른 업체의 서버를 보조 DNS로 쓰세요.
DNSSEC가 깨진 도메인. 1.1.1.1은 서명을 검증하므로, DNSSEC 설정에 실수가 있는 도메인은 여기서 SERVFAIL로 실패하지만 검증하지 않는 리졸버는 여전히 응답할 수 있습니다. 이는 도메인 소유자가 고쳐야 할 문제입니다.
오래된 응답. 전환 후에도 기기와 브라우저는 TTL이 만료될 때까지 이전에 캐시된 응답을 유지합니다. 캐시를 비운 뒤 다시 테스트하세요.
아무것도 해석되지 않는다면 DNS 서버가 응답하지 않을 때 해결법 가이드를 순서대로 따라 해 보세요. 웹사이트에 DNS 오류가 아니라 Cloudflare 오류 페이지가 표시된다면, 그것은 리졸버가 아니라 해당 사이트의 프록시 문제입니다. Cloudflare 520 오류를 참고하세요.
내 환경에서 1.1.1.1이 정말 더 빠를까요?
내 브라우저에서 DNS Robot의 DNS Speed Test를 실행하세요. 캐시되지 않은 DNS-over-HTTPS 조회로 Cloudflare, Google, Quad9의 응답 시간을 재고, 내 네트워크에서의 응답 시간 중앙값 순으로 순위를 매깁니다.
사용해보기 DNS Speed TestAdvertisement
자주 묻는 질문
Cloudflare의 공용 DNS 서버는 IPv4가 1.1.1.1과 1.0.0.1, IPv6가 2606:4700:4700::1111과 2606:4700:4700::1001입니다. 첫 번째를 기본 DNS로, 두 번째를 보조 DNS로 쓰세요.