Consulta WHOIS: Descubra o Dono de um Domínio e Leia o Registro
Advertisement
O Que É uma Consulta WHOIS?
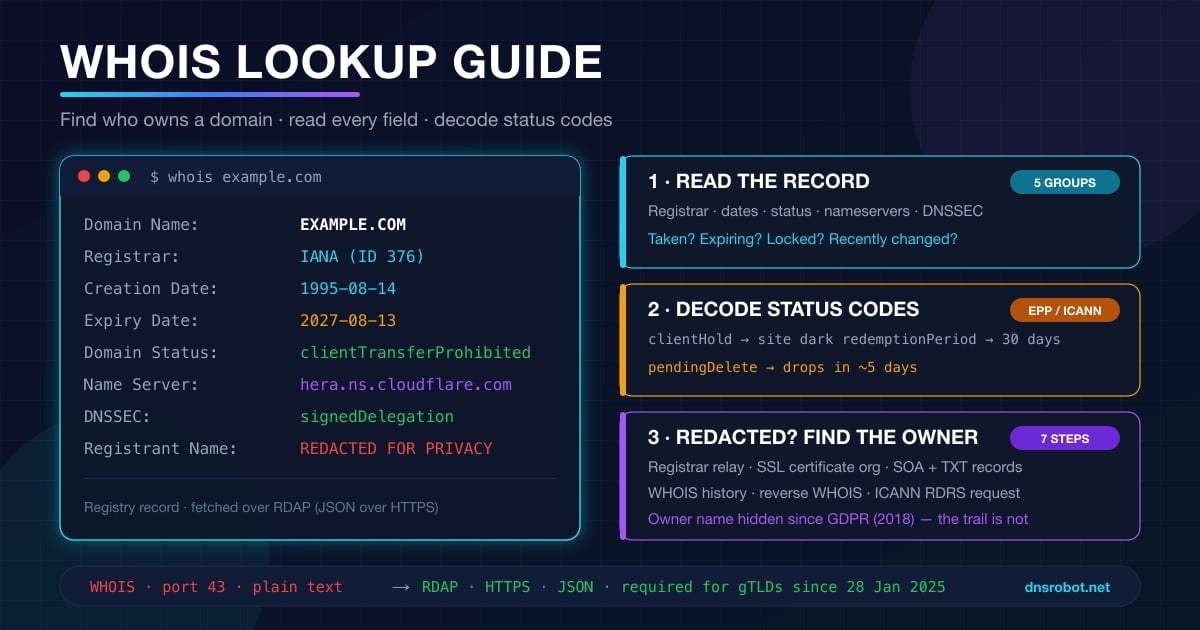
Uma consulta WHOIS é uma busca no banco de dados público de registro de um nome de domínio. Todo domínio sob um domínio de primeiro nível genérico — .com, .net ou .org, por exemplo — precisa ter um registro mantido pelo registro do TLD e pelo registrador, e qualquer pessoa pode ler a parte pública dele. A consulta devolve quem é o registrador, quando o domínio foi criado, quando expira, quais nameservers ele usa e um conjunto de códigos de status que dizem se ele está travado, suspenso ou prestes a ser excluído.
O nome vem do comando Unix original. Em 1982 o diretório da ARPANET podia ser consultado digitando whois seguido de um nome, e a RFC 3912 depois padronizou esse protocolo de texto puro na porta TCP 43. A palavra ficou, mesmo com o protocolo por baixo tendo mudado: desde 28 de janeiro de 2025 a ICANN não exige mais que registros e registradores de gTLD mantenham o WHOIS na porta 43, e os mesmos dados passaram a ser servidos por RDAP, uma API JSON. A maioria das ferramentas, incluindo a Consulta WHOIS do DNS Robot, pergunta ao RDAP primeiro e continua chamando o resultado de registro WHOIS.
O que uma consulta WHOIS normalmente não devolve mais é o nome, o endereço e o e-mail do dono. Desde que o GDPR entrou em vigor, em maio de 2018, os registradores ocultam os dados pessoais de contato por padrão no mundo inteiro. O resto deste guia mostra o que continua visível, como ler isso e como chegar até o dono quando os campos de contato dizem REDACTED FOR PRIVACY.
O Que um Registro WHOIS Contém
Veja um registro real de example.com, obtido hoje com o comando whois no macOS, direto do registro do .com. Todo registro de gTLD tem o mesmo formato, então quem consegue ler este consegue ler qualquer outro:
Identidade —
Domain NameeRegistry Domain ID. O ID é a chave interna do registro e nunca muda, nem quando o domínio troca de dono.Registrador — a empresa para quem o dono paga. O
Registrar IANA IDé o número único do registrador na lista de registradores da IANA; oRegistrar WHOIS Serveré onde ficam os campos de contato, porque para .com e .net o próprio registro não guarda contato nenhum.Datas —
Creation Date,Updated DateeRegistry Expiry Date. As três estão em UTC. A data de criação é o que um verificador de idade de domínio informa.Status — um ou mais códigos de status EPP. São a parte mais útil e a mais mal interpretada do registro; eles ganham uma seção só deles mais abaixo.
Delegação — os nameservers e a flag de DNSSEC. É a ponte entre WHOIS e DNS: troque os nameservers aqui e todos os registros DNS do domínio vão junto.
Domain Name: EXAMPLE.COM
Registry Domain ID: 2336799_DOMAIN_COM-VRSN
Registrar WHOIS Server: whois.iana.org
Registrar URL: http://res-dom.iana.org
Updated Date: 2026-08-14T08:01:43Z
Creation Date: 1995-08-14T04:00:00Z
Registry Expiry Date: 2027-08-13T04:00:00Z
Registrar: RESERVED-Internet Assigned Numbers Authority
Registrar IANA ID: 376
Domain Status: clientDeleteProhibited https://icann.org/epp#clientDeleteProhibited
Domain Status: clientTransferProhibited https://icann.org/epp#clientTransferProhibited
Domain Status: clientUpdateProhibited https://icann.org/epp#clientUpdateProhibited
Name Server: ELLIOTT.NS.CLOUDFLARE.COM
Name Server: HERA.NS.CLOUDFLARE.COM
DNSSEC: signedDelegation
DNSSEC DS Data: 2371 13 2 C988EC423E3880EB8DD8A46FE06CA230EE23F35B578D64E78B29C3E1C83D245A
>>> Last update of whois database: 2026-09-18T01:28:30Z <<<A resposta se divide em cinco grupos, e cada um responde a uma pergunta diferente:
Advertisement
Como Fazer uma Consulta WHOIS
Existem três formas de rodar uma consulta, e todas devolvem os mesmos dados por baixo. Escolha pela frequência com que você precisa disso e por querer ou não a saída bruta.
Método 1: Usar uma Ferramenta WHOIS Online
Abra a Consulta WHOIS do DNS Robot, digite o domínio puro (example.com, não https://www.example.com/pagina) e pressione Enter. A ferramenta consulta o servidor RDAP do registro diretamente para os TLDs mais comuns, recorre ao bootstrap do rdap.org para os demais e mostra o registro já interpretado: registrador com contato de abuso, datas de criação, atualização e expiração, códigos de status explicados em linguagem simples, nameservers, estado do DNSSEC e a idade do domínio. Nos testes, uma consulta a dnsrobot.net voltou em 387 ms.
O ICANN Lookup é a alternativa oficial. Ele é autoritativo para qualquer gTLD, mas devolve pouca coisa útil para a maioria dos domínios de código de país, e não tem histórico, consulta em lote nem links para dados de DNS. Sites de registradores (GoDaddy, Namecheap, Cloudflare) também oferecem páginas de WHOIS; funcionam, mas foram feitas para te vender o domínio caso ele esteja livre.
Método 2: O Comando whois (macOS, Linux, Windows)
O macOS e quase toda distribuição Linux já vêm com um cliente whois. Ele fala WHOIS na porta 43, segue automaticamente o encaminhamento do registro para o registrador e imprime os dois registros em sequência:
# Consulta básica (segue o encaminhamento do registro para o registrador)
whois example.com

# Consultar um servidor específico e pular o encaminhamento
whois -h whois.verisign-grs.com example.com

# Apenas as linhas que costumam interessar
whois example.com | grep -iE 'Registrar:|Creation Date|Expiry|Domain Status|Name Server'

# Debian/Ubuntu: instale caso não exista
sudo apt install whois
O Windows não tem whois embutido. As duas opções limpas são a ferramenta da própria Microsoft, o Sysinternals, e consultar o RDAP com o curl que já vem no Windows 10 e 11:
Windows: whois do Sysinternals ou curl
Baixe o whois.exe da suíte Sysinternals, coloque-o no PATH e a sintaxe é igual à do Unix. Se você preferir não instalar nada, pergunte direto ao servidor RDAP e deixe o PowerShell formatar o JSON:
# whois do Sysinternals (depois de baixar)
whois -v example.com

# Sem instalar nada: consulte o RDAP e formate o JSON
curl.exe -s -H "Accept: application/rdap+json" https://rdap.org/domain/example.com | ConvertFrom-Json | Select-Object ldhName, status, events, nameserversMétodo 3: Consultar o RDAP Diretamente (para Scripts)
Se você precisa dos dados de WHOIS dentro de um script, esqueça o formato de texto e chame o RDAP. A resposta é JSON com schema fixo, então dá para extrair os campos sem regex. O registro do .com responde em rdap.verisign.com; para qualquer outro TLD, o rdap.org descobre o servidor certo no arquivo de bootstrap da IANA e te redireciona:
# Registro de um .com, direto da Verisign
curl -s -H 'Accept: application/rdap+json' \
  https://rdap.verisign.com/com/v1/domain/example.com | jq '{status, events, nameservers: [.nameservers[].ldhName]}'

# Qualquer TLD: deixe o rdap.org achar o servidor autoritativo
curl -sL https://rdap.org/domain/example.org | jq '.events'

# Exemplo de saída
{
  "status": ["client delete prohibited", "client transfer prohibited", "client update prohibited"],
  "events": [
    { "eventAction": "registration", "eventDate": "1995-08-14T04:00:00Z" },
    { "eventAction": "expiration",   "eventDate": "2027-08-13T04:00:00Z" },
    { "eventAction": "last changed", "eventDate": "2026-08-14T08:01:43Z" }
  ],
  "nameservers": ["ELLIOTT.NS.CLOUDFLARE.COM", "HERA.NS.CLOUDFLARE.COM"]
}
O array links de uma resposta do registro traz um link related para o servidor RDAP do próprio registrador. Siga esse link e você recebe os objetos de contato, ocultados ou não. É exatamente isso que uma ferramenta web bem-feita faz por você em uma única requisição. Se você vai construir algo em cima disso, o método de seis passos de como testar um endpoint de API pública vale para servidores RDAP tanto quanto para qualquer outra API JSON.
Como Ler o Resultado (Campo a Campo)
A maioria das pessoas roda uma consulta para responder a uma de quatro perguntas. Veja onde está a resposta dentro do registro.
O domínio está ocupado? Se veio algum registro de volta, está. Um domínio registrado sempre tem Creation Date. Se o registro devolve No match for domain ou o RDAP responde HTTP 404, o nome está livre — ou reservado pelo próprio registro, o que é comum com palavras curtas e de dicionário. Use um verificador de disponibilidade de domínio para distinguir os dois casos, porque ele também confere via DNS.
Quando expira, e vai cair? Leia o Registry Expiry Date e depois os códigos de status. Um domínio com a data de expiração vencida e status autoRenewPeriod ou redemptionPeriod não foi liberado; o dono ainda pode renovar. Só pendingDelete significa que ele será liberado, e isso costuma levar mais cinco dias. A seção sobre o ciclo de expiração, mais abaixo, percorre a linha do tempo inteira.
Quem administra? Registrar é a empresa a quem recorrer, e o Registrar Abuse Contact Email e o telefone ficam públicos mesmo quando todo o resto está ocultado. Isso é proposital: a Registration Data Policy da ICANN exige que esses campos continuem públicos.
Mudou alguma coisa recentemente? O Updated Date se move sempre que o registrador aplica uma alteração: uma renovação, uma troca de nameserver, um bloqueio adicionado ou removido. Um domínio que trocou de nameserver na semana passada e expira no mês que vem tem um perfil de risco bem diferente de um intocado desde 2015. Se os nameservers mudaram, uma consulta NS mostra onde o DNS mora agora.
Advertisement
Códigos de Status de Domínio Explicados (EPP)
Os códigos de status são a linha mais valiosa de um registro WHOIS e também a mais mal lida. Eles são definidos pelo protocolo EPP, e cada código tem um significado fixo publicado pela ICANN. Um código que começa com client foi definido pelo registrador, em geral a pedido do dono; um código que começa com server foi definido pelo registro, e só o registro pode removê-lo.
| Código de status | Definido por | O que significa para você |
|---|---|---|
ok / active | Registro | Sem bloqueios e sem operações pendentes. Normal em muitos ccTLDs; um pouco incomum em um gTLD, onde a maioria dos registradores aplica bloqueios por padrão. |
clientTransferProhibited | Registrador | Bloqueio do registrador. O domínio não pode ser transferido para outro registrador até o dono destravá-lo. É o estado padrão de um domínio saudável. |
clientUpdateProhibited / clientDeleteProhibited | Registrador | Nameservers e contatos não podem ser alterados, e o domínio não pode ser excluído. Junto com o bloqueio de transferência, esses três formam a proteção padrão do registrador. |
serverTransferProhibited / serverUpdateProhibited / serverDeleteProhibited | Registro | Bloqueio no registro. Costuma ser proteção paga para nomes de alto valor (cloudflare.com tem os três), ou uma ordem judicial ou disputa em andamento. |
clientHold / serverHold | Registrador / Registro | O domínio é removido da zona DNS e para de resolver. clientHold normalmente significa renovação não paga ou verificação de contato que falhou; serverHold costuma indicar uma ação de compliance ou de abuso. |
inactive | Registro | Registrado, mas sem nameservers, então não resolve. Comum logo depois da compra. |
pendingTransfer | Registro | Uma transferência para outro registrador está em andamento. Ela se conclui em até 5 dias, a menos que o registrador de origem recuse. |
autoRenewPeriod | Registro | O domínio passou da data de expiração e o registro o renovou automaticamente; o registrador tem um período de carência (até 45 dias) para pagar ou excluí-lo. |
redemptionPeriod | Registro | O registrador excluiu o domínio. Por 30 dias o antigo dono pode restaurá-lo, mediante taxa. Ele não fica disponível para mais ninguém. |
pendingDelete | Registro | O período de resgate acabou. O domínio será apagado e liberado ao público em cerca de 5 dias. Esse é o único status que significa "está prestes a cair". |
O padrão a memorizar: clientTransferProhibited + clientUpdateProhibited + clientDeleteProhibited é saudável e sem graça. Um domínio que de repente não resolve mais e mostra clientHold precisa que o dono olhe a caixa de entrada, não o DNS. E se você está esperando para comprar um domínio que alguém deixou vencer, nada antes de pendingDelete vale a pena acompanhar.
Por Que o WHOIS Mostra "REDACTED FOR PRIVACY"
Até 2018, o registro WHOIS de um .com normalmente trazia o nome completo do titular, endereço, telefone e e-mail. Registradores vendiam a privacidade WHOIS como um adicional que trocava esses campos pelos dados de um serviço de proxy. Aí o GDPR europeu entrou em vigor em 25 de maio de 2018, a ICANN publicou uma Especificação Temporária em poucos dias e os registradores começaram a ocultar dados pessoais de todo mundo, em vez de tentar decidir quem estava dentro do escopo. Essa regra provisória foi substituída pela Registration Data Policy da ICANN, que passou a valer integralmente em 21 de agosto de 2025 e tornou a ocultação permanente.
É isto que o registro RDAP no nível do registrador devolve hoje para o titular de cloudflare.com:
{
  "objectClassName": "entity",
  "roles": ["registrant"],
  "vcardArray": ["vcard", [
    ["fn",  {}, "text", "DATA REDACTED"],
    ["org", {}, "text", "DATA REDACTED"],
    ["adr", {}, "text", ["DATA REDACTED", "DATA REDACTED", "DATA REDACTED"]]
  ]],
  "remarks": [{ "title": "REDACTED FOR PRIVACY",
                "description": ["Some of the data in this object has been removed."] }]
}A política é precisa sobre o que continua público. Estes campos precisam sempre ser publicados para um domínio gTLD: o nome do domínio, o nome e o IANA ID do registrador, a URL do registrador, o e-mail e o telefone de abuso do registrador, a data de criação, a data de expiração, os nameservers e os códigos de status. A ocultação também nem sempre é completa: muitos registradores ainda publicam o nome da organização do titular quando o domínio foi registrado por uma empresa (uma pessoa jurídica, que o GDPR não protege) e o estado/província e o país do titular — ou seja, um registro ocultado ainda pode te dizer que o dono é uma empresa em Delaware ou uma pessoa na Baviera.
A diferença prática entre privacidade e ocultação: um serviço pago de privacidade WHOIS continua encaminhando as mensagens enviadas ao endereço de proxy dele, enquanto a ocultação simples remove o e-mail e o substitui por um link para formulário de contato ou por um endereço de encaminhamento anonimizado, dependendo do registrador. De um jeito ou de outro, quem está de fora ganha uma forma de escrever para o dono sem descobrir quem ele é.
Advertisement
Como Descobrir o Dono de um Domínio Quando o WHOIS Está Ocultado
A ocultação fechou a porta da frente, mas um domínio deixa impressões digitais em todo o resto. Siga estes passos na ordem; cada um leva um minuto e a maioria dos donos é identificada até o terceiro.
Leia o que não foi ocultado. Os campos de organização, estado e país costumam sobreviver. O próprio registrador já estreita o cerco: um domínio na MarkMonitor ou na CSC pertence a uma corporação grande; um no Cloudflare Registrar provavelmente é de um desenvolvedor ou de uma startup.
Use o relay de contato do registrador. Todo registrador é obrigado a te dar alguma forma de chegar ao titular: um e-mail anonimizado como
abc123@contact.gandi.netou um formulário web linkado na saída do WHOIS. Mensagens legítimas são encaminhadas.Confira o certificado SSL. Certificados com validação de organização (OV) e validação estendida (EV) carregam a razão social no campo
Subject. Passe o domínio por um verificador SSL e leia a cadeia do certificado; o guia sobre cadeia de certificados SSL mostra onde a organização aparece.Olhe o DNS. O campo
RNAMEdo registro SOA é o e-mail do administrador da zona com o@trocado por um ponto. Registros TXT revelam o provedor de e-mail, tokens de verificação de Google, Microsoft e Facebook e, às vezes, o nome da empresa na lata. Uma consulta DNS emSOAeTXTleva segundos, e um buscador de subdomínios revela hostnames comomail.,crm.oujira.que entregam as ferramentas que a empresa usa.Consulte o histórico do WHOIS. Os registros anteriores a maio de 2018 eram públicos e foram arquivados por vários serviços comerciais. Um domínio registrado em 2012 quase certamente tem um registro histórico sem ocultação mostrando o titular original.
WHOIS reverso. Se você tem um dado conhecido (o nome de uma empresa ou um e-mail que sobreviveu), serviços de WHOIS reverso procuram todos os domínios que um dia o listaram. É caro, mas é assim que times de proteção de marca mapeiam o portfólio de um cybersquatter.
Abra um pedido formal. Para uma necessidade jurídica, como disputa de marca, phishing ou fraude, o Registration Data Request Service (RDRS) da ICANN encaminha um pedido formal de divulgação ao registrador. Ele foi lançado em 28 de novembro de 2023 e funciona apenas para gTLDs; não existe equivalente para a maioria dos ccTLDs.
WHOIS x RDAP: O Que Mudou em 2025
O RDAP (Registration Data Access Protocol) foi desenhado pela IETF para consertar tudo o que era quebrado no WHOIS da porta 43, e é o que a sua ferramenta de consulta realmente usa hoje. As diferenças importam se você constrói alguma coisa em cima desses dados:
| WHOIS (RFC 3912) | RDAP (RFC 7480 – 7484, 9082, 9083) | |
|---|---|---|
| Transporte | Texto puro sobre TCP na porta 43, sem criptografia | HTTPS na porta 443, sempre criptografado |
| Formato | Texto livre; cada registro formata de um jeito | JSON com schema fixo e nomes de campos padronizados |
| Achar o servidor certo | Adivinhação, ou uma lista fixa por TLD | O arquivo de bootstrap da IANA mapeia cada TLD ao seu servidor (1.202 TLDs em 591 serviços, atualizado em 2026-09-16) |
| Nomes internacionalizados | Improvisado; frequentemente quebrado em domínios fora do ASCII | Suporte nativo a IDNs e a dados de contato em Unicode |
| Acesso diferenciado | Nenhum; todo mundo vê a mesma saída | Pode autenticar quem consulta e devolver mais dados a usuários credenciados |
| Limite de requisições | Limites por IP agressivos e não documentados | HTTP 429 padrão, com Retry-After |
| Situação | Deixou de ser obrigatório para gTLDs em 28 de janeiro de 2025 (a Verisign mantém para .com, .net e .name) | Obrigatório para todos os registros e registradores de gTLD |
Duas consequências práticas. Primeiro, se algum script seu faz scraping da saída de texto do whois, ele está com os dias contados: os registros podem desligar o serviço da porta 43 a qualquer momento, e alguns já desligaram — o whois.nic.google do Google Registry, que atendia .app e .dev, nem resolve mais. Segundo, o bootstrap do RDAP resolve o problema que o WHOIS nunca resolveu: dado example.museum, um cliente baixa o data.iana.org/rdap/dns.json uma vez, acha a entrada de museum e consulta o servidor autoritativo sem nenhum conhecimento embutido no código. A ICANN informou que o RDAP já processava mais de 10 bilhões de consultas por mês em dezembro de 2024.
Advertisement
Domínios de Código de País: Cada Registro Faz de um Jeito
As políticas da ICANN valem para os gTLDs. Os TLDs de código de país (.br, .de, .uk, .jp e uns 300 outros) definem as próprias regras, e uma consulta WHOIS em um ccTLD pode devolver desde uma identidade completa e validada até quase nada. Veja o que o servidor da porta 43 da DENIC, o registro do .de, devolveu hoje para example.de:
| Extensão | Registro | O que uma consulta pública devolve |
|---|---|---|
.br | registro.br | Razão social do titular (owner), datas de criação e expiração, nameservers com verificação de saúde e status do DNSSEC. Um dos registros mais transparentes |
.de | DENIC | Só nameservers e data da última alteração na porta 43; dados do titular apenas pelo formulário web, e somente com interesse legítimo declarado |
.uk | Nominet | Registrador, datas de registro e de expiração, nameservers e o nome do titular no caso de empresas (pessoas físicas podem optar por não aparecer). A Nominet valida os nomes contra dados de terceiros |
.jp | JPRS | Organização do titular, handle do contato administrativo, nameservers e datas; detalhes completos apenas para .co.jp e outros nomes organizacionais de segundo nível |
.fr | AFNIC | Registrador, datas, status e nameservers; dados de contato ocultados para pessoas físicas e publicados para pessoas jurídicas |
.au | auDA | Nome do titular e ABN/ACN para empresas, registrador, status e nameservers. Nenhuma data de expiração é publicada |
.io, .co, .me | Operadores comerciais de ccTLD | Seguem o RDAP no estilo gTLD, com ocultação, porque esses registros também operam gTLDs sob contrato com a ICANN |
% The DENIC whois service on port 43 doesn't disclose any information concerning
% the domain holder, general request and abuse contact.
% This information can be obtained through use of our web-based whois service
% available at the DENIC website:
% https://webwhois.denic.de/?lang=en

Domain: example.de
Nserver: ns1078.ui-dns.biz
Nserver: ns1078.ui-dns.com
Nserver: ns1078.ui-dns.de
Nserver: ns1078.ui-dns.org
Status: connect
Changed: 2018-08-10T05:24:12+02:00Nenhum registrador, nenhuma data, nenhum dono — e o vocabulário de status (connect) é da própria DENIC, não do EPP. No Brasil, o .br é administrado pelo registro.br, operado pelo NIC.br. Os demais registros ficam em pontos diferentes dessa escala:
Consulta WHOIS de IP: Quem É o Dono de um Endereço IP
O mesmo comando whois funciona com um endereço IP, mas a resposta vem de outro banco de dados. Nomes de domínio são administrados por registros e registradores; blocos de endereços IP são alocados pelos cinco Regional Internet Registries (ARIN na América do Norte, RIPE NCC na Europa e no Oriente Médio, APNIC na Ásia-Pacífico, LACNIC na América Latina e AFRINIC na África). Um registro WHOIS de IP diz qual organização detém o bloco, o tamanho dele, o país da alocação e o contato de abuso — que é o que você precisa quando um endereço está atacando seu servidor ou te enviando spam.
# WHOIS na porta 43: o cliente acha o RIR certo sozinho
whois 1.1.1.1

# RDAP: o rdap.org redireciona para o RIR certo (APNIC, neste caso)
curl -sL https://rdap.org/ip/1.1.1.1 | jq '{name, handle, startAddress, endAddress, country, type}'

# Saída
{
  "name": "APNIC-LABS",
  "handle": "1.1.1.0 - 1.1.1.255",
  "startAddress": "1.1.1.0",
  "endAddress": "1.1.1.255",
  "country": "AU",
  "type": "ASSIGNED PORTABLE"
}
Um registro de IP nunca diz quais sites estão hospedados naquele endereço; um único IP de nuvem pode servir milhares de domínios. Ele também não informa a localização física do usuário, apenas onde o bloco foi registrado. Para uma resposta rápida sem terminal, o IP Lookup combina os dados do RIR com geolocalização, e o ASN Lookup mostra a partir de qual rede o bloco é anunciado. Para ir de um IP de volta a um hostname, use o DNS reverso, que lê o registro PTR em vez do WHOIS.
Lendo as Datas de Expiração: O Ciclo de Vida do Domínio
Os códigos de status só fazem sentido diante da linha do tempo que um domínio gTLD segue depois que o dono para de pagar. A Expired Registration Recovery Policy da ICANN define os mínimos, registros e registradores acrescentam as próprias margens, e o resultado é um caminho mais longo do que a maioria das pessoas imagina:
Cerca de 30 dias e de novo cerca de 7 dias antes da expiração — o registrador é obrigado a avisar o dono por e-mail. Um terceiro aviso sai em até 5 dias depois da expiração.
Dia 0 (expiração) — o registro renova o domínio automaticamente e aplica
autoRenewPeriod. O registrador tem até 45 dias para mantê-lo ou excluí-lo. Ele precisa interromper a resolução DNS por pelo menos 8 dias antes de excluir, então o site sai do ar; muitos registradores estacionam o domínio em uma página avisando que ele expirou.Dia 1 a 45 (carência do registrador) — o dono pode renovar pelo preço normal. A maioria dos registradores reduz esse prazo para 30 dias ou menos.
Exclusão → `redemptionPeriod` (30 dias) — o registrador excluiu o domínio. O dono ainda pode restaurá-lo, normalmente por uma taxa de US$ 80 a US$ 200 além da renovação. Mais ninguém pode registrá-lo.
`pendingDelete` (5 dias) — a restauração não é mais possível. No fim dessa janela, em um horário que o registro não anuncia, o nome é apagado e fica disponível.
Queda — o domínio fica livre para registro, e os serviços de drop-catching que vinham monitorando o registro disputam o nome em milissegundos.
Ou seja: um domínio cujo WHOIS mostra uma data de expiração de duas semanas atrás normalmente está a 60 ou 75 dias de ficar realmente disponível — e pode nunca ficar, porque o dono consegue puxá-lo de volta a qualquer momento até o pendingDelete. Monitore a linha de status, não a data de expiração. Rodar uma consulta WHOIS uma vez por dia e anotar a transição de status já basta.
Para Que as Pessoas Realmente Usam a Consulta WHOIS
Além do "esse nome está livre?", alguns usos aparecem repetidamente em filas de suporte e em times de segurança.
Verificar um site antes de confiar nele. Uma loja que diz ter dez anos de mercado com um domínio criado há três semanas está te dizendo alguma coisa. Data de criação, registrador e nameservers levam dez segundos para conferir e são impossíveis de falsificar no registro.
Investigar um site que parou de resolver. Antes de mexer no DNS, confirme se o domínio não está expirado nem em clientHold; se estiver, nenhuma alteração de DNS vai ajudar. Depois de uma migração de nameservers, as linhas Name Server do WHOIS confirmam se o registrador realmente aplicou a mudança, que pode levar até 48 horas para propagar.
Comprar um domínio já registrado. O WHOIS diz qual é o registrador (que normalmente tem serviço de corretagem), se o domínio está travado, há quanto tempo o dono atual o mantém e se ele está caminhando para a expiração.
Investigar phishing ou abuso. O Registrar Abuse Contact Email é publicado justamente para você denunciar um domínio malicioso a quem pode suspendê-lo. Combine com o contato de abuso do WHOIS de IP para chegar ao provedor de hospedagem.
Auditar o próprio portfólio. Empresas perdem domínios por cartão de crédito vencido com muito mais frequência do que para invasores. Uma varredura WHOIS trimestral de todos os domínios que você tem, conferindo datas de expiração e status de bloqueio, é um seguro barato.
Referência de Campos do WHOIS
Uma referência rápida de cada campo que você vai encontrar em um registro de gTLD, com o equivalente no RDAP para quem faz o parsing do JSON:
| Campo do WHOIS | Local no RDAP | Observações |
|---|---|---|
| Domain Name | ldhName / unicodeName | LDH é a forma ASCII (punycode); Unicode é a forma de exibição para IDNs |
| Registry Domain ID | handle | Identificador permanente do registro; sobrevive a transferências e trocas de dono |
| Registrar / Registrar IANA ID | entities[role=registrar] → handle e o fn do vCard | O IANA ID 376 é o registrador de domínios reservados da própria IANA; 146 é a GoDaddy, 1068 a Namecheap e 1910 a Cloudflare |
| Registrar WHOIS Server / URL | links[rel=related] | Onde fica o registro no nível do registrador, com os contatos |
| Creation Date | events[eventAction=registration] | Nunca muda em renovação ou transferência; só uma exclusão total seguida de novo registro reinicia a contagem |
| Updated Date | events[eventAction=last changed] | Qualquer alteração feita pelo registrador: renovação, bloqueio, nameserver ou edição de contato |
| Registry Expiry Date | events[eventAction=expiration] | A data que comanda o ciclo de vida acima |
| Domain Status | status[] | Códigos EPP; o RDAP os escreve com espaços |
| Name Server | nameservers[].ldhName | Delegação; o único dado do WHOIS que afeta diretamente como o domínio resolve |
| DNSSEC | secureDNS.delegationSigned + dsData[] | signedDelegation significa que existem registros DS publicados no registro |
| Registrant / Admin / Tech | vCard em entities[role=…] | Normalmente REDACTED FOR PRIVACY; organização e país costumam permanecer |
| Registrar Abuse Contact | vCard da entidade do registrador, email / tel com type=abuse | Sempre público pela política da ICANN; use para denunciar domínios maliciosos |
Se um registro que você está olhando não se encaixa nesta tabela, é quase certo que seja um ccTLD — e nesse caso a referência é a documentação do próprio registro.
Faça uma consulta WHOIS em qualquer domínio
A Consulta WHOIS grátis do DNS Robot pergunta ao registro via RDAP e mostra o registrador, as datas de criação e expiração, os códigos de status explicados em linguagem simples, os nameservers, o estado do DNSSEC e a idade do domínio em uma única tela. Sem cadastro e sem limites.
Testar Consulta WHOISAdvertisement
Perguntas Frequentes sobre Consulta WHOIS
Uma consulta WHOIS é uma busca no banco de dados público de registro de um nome de domínio. Ela devolve o registrador, as datas de criação, atualização e expiração, os códigos de status, os nameservers e o estado do DNSSEC, além dos dados de contato que o registrador escolheu publicar — que, desde 2018, costumam vir ocultados.