











Как ускорить DNS: лучший DNS сервер 2026
 Shaik Vahid9 мин чтения
Ключевой вывод
Медленный DNS-запрос задерживает начало каждой страницы и каждого нового домена, который она загружает. Сначала измерьте: запустите тест скорости DNS или dig для текущего резолвера и нескольких публичных. На нашей домашней линии DNS роутера ответил на закэшированные имена за 3 мс, а 1.1.1.1 — за 25 мс, а самый быстрый публичный резолвер для новых имён зависел от того, где эти имена размещены, так что смена DNS не всегда быстрее. Если ваш резолвер медленный, перейдите на самый быстрый для вашего подключения и не отключайте предзагрузку страниц.
Проверьте сейчас
Открыть Тест Скорости DNS
Начать чтение
- Что такое время DNS-запроса и почему это важно?
- Что вызывает медленные DNS-запросы?
- Как измерить текущее время DNS-запроса
- Решение 1: переключитесь на быстрый DNS-сервер
- Решение 2: очистите DNS-кэш
- Решение 3: включите DNS-предзагрузку в браузере
- Решение 4: очистите собственный DNS-кэш Chrome (только устаревшие ответы)
- Решение 5: настройте DNS на роутере
- Решение 6: сократите цепочки CNAME (для владельцев сайтов)
- Решение 7: увеличьте значения TTL (для владельцев сайтов)
- Публичные DNS-серверы: сравнение
- Как убедиться, что ваш DNS стал быстрее
- Часто задаваемые вопросы
Что такое время DNS-запроса и почему это важно?
Время DNS-запроса — это то, сколько ваше устройство превращает доменное имя (например, example.com) в IP-адрес. Пока оно не закончится, ничто другое начаться не может: ни соединение, ни TLS, ни загрузка.
Закэшированный ответ занимает несколько миллисекунд из кэша роутера и примерно 10–30 мс от ближайшего публичного резолвера; имя, которого резолвер никогда не видел, занимает десятки миллисекунд и больше, потому что приходится спрашивать серверы имён самого домена. Страница, которая тянет файлы со многих разных доменов, платит эту цену за каждый новый домен.
Какой DNS-сервер самый быстрый на вашем подключении? Проверьте
Что вызывает медленные DNS-запросы?
Обычные причины медленных запросов на устройстве или в сети:
- Медленный или перегруженный резолвер — DNS-сервер провайдера или роутера долго отвечает, особенно на имена, которых нет в его кэше. (Если он не отвечает совсем, см. DNS-сервер не отвечает.)
- Расстояние — резолвер, далеко расположенный в сети, добавляет круговой путь к каждому запросу.
- Резолвер без закэшированного ответа — имена, которые рядом давно никто не запрашивал, приходится получать с серверов имён самого домена.
- Длинные цепочки CNAME (для владельцев сайтов) — каждый псевдоним, за которым должен пройти резолвер, может добавить запрос.
- Очень низкие TTL (для владельцев сайтов) — ответы быстро устаревают, поэтому резолверы чаще обращаются к серверам домена.
- VPN или прокси — они могут отправлять ваши запросы на резолвер, далёкий от вас.
- Потеря пакетов в Wi-Fi или на загруженном роутере — потерянный DNS-пакет ждёт повтора, а это может добавить секунду и больше.
Как измерить текущее время DNS-запроса
Прежде чем что-либо исправлять, измерьте текущую скорость DNS, чтобы потом сравнить результат. Вот три быстрых способа проверить время DNS-запроса.
Способ 1: команда dig (Mac/Linux)
Команда dig показывает точное время DNS-запроса в миллисекундах:
# Query your current DNS server
dig google.com

# Look for "Query time" at the bottom:
# ;; Query time: 24 msec

# Test a specific DNS server
dig @1.1.1.1 google.com
dig @8.8.8.8 google.com
dig @9.9.9.9 google.comСпособ 2: команда nslookup (Windows)
nslookup не показывает время запроса, но PowerShell даёт приблизительное. Добавьте -Server и -Type A, запустите несколько раз и сравните медианы:
# Approximate lookup time in PowerShell (times the whole command)
Measure-Command { Resolve-DnsName example.com -Type A } | Select-Object TotalMilliseconds

# Against a specific DNS server (skips Windows' own cache)
Measure-Command { Resolve-DnsName example.com -Type A -Server 1.1.1.1 } | Select-Object TotalMilliseconds
Способ 3: Chrome DevTools
Chrome показывает время DNS-запроса для каждого сетевого запроса:
Откройте любой сайт, нажмите F12 для открытия DevTools, перейдите на вкладку Network, кликните на любой запрос и посмотрите раздел Timing. Строка DNS Lookup показывает, сколько именно времени заняло разрешение DNS для этого домена.
Если вы видите время DNS-запроса постоянно выше 100мс, ваш DNS-сервер медленный, и приведённые ниже решения помогут.
Решение 1: переключитесь на быстрый DNS-сервер
Если замер показывает, что ваш текущий резолвер медленный, его смена — самое весомое отдельное изменение. Выбирайте самый быстрый резолвер для вашего подключения, а не тот, у кого лучшее глобальное среднее. Вот как сменить его на каждой платформе:
Смена DNS в Windows
- Откройте Параметры → Сеть и Интернет → Wi-Fi → Управление известными сетями → ваша сеть (для кабеля: Ethernet → ваша сеть)
- Нажмите Изменить рядом с «Назначение DNS-сервера» и переключите на Вручную
- В разделе IPv4 укажите Предпочитаемый DNS-сервер
1.1.1.1и Альтернативный DNS-сервер1.0.0.1; в разделе IPv6 —2606:4700:4700::1111и2606:4700:4700::1001 - Нажмите Сохранить и снова измерьте через
digили PowerShell - В Windows 10 в Параметрах нет отдельной настройки DNS: нажмите Win + R, выполните
ncpa.cpl, щёлкните адаптер правой кнопкой → Свойства → IP версии 4 (TCP/IPv4) → Свойства → Использовать следующие адреса DNS-серверов
Смена DNS в macOS
- Откройте Системные настройки -> Сеть -> Wi-Fi (или активное подключение)
- Нажмите Подробнее рядом с подключённой сетью
- Нажмите DNS на боковой панели
- Удалите существующие записи и добавьте
1.1.1.1и1.0.0.1(плюс2606:4700:4700::1111, если вы используете IPv6) - Нажмите ОК
Смена DNS в Linux
В дистрибутивах с systemd-resolved (например, на десктопах Ubuntu и Fedora) задавайте DNS для каждого подключения в NetworkManager или через resolvectl до следующего переподключения. Добавить DNS= в /etc/systemd/resolved.conf недостаточно: эти серверы опрашиваются наравне с теми, что выдаёт ваша сеть.
# NetworkManager: replace "Home Wi-Fi" with your connection name (nmcli con show)
nmcli con mod "Home Wi-Fi" ipv4.dns "1.1.1.1 1.0.0.1" ipv4.ignore-auto-dns yes \
  ipv6.dns "2606:4700:4700::1111 2606:4700:4700::1001" ipv6.ignore-auto-dns yes
nmcli con up "Home Wi-Fi"

# systemd-resolved, until the next reconnect (replace wlan0 with your interface)
sudo resolvectl dns wlan0 1.1.1.1 1.0.0.1
resolvectl status wlan0Решение 2: очистите DNS-кэш
Закэшированная ошибка или устаревший ответ продолжают стоить вам времени, пока не истекут. Очистка стирает все сохранённые ответы, и следующие запросы идут заново (подробное руководство: как очистить DNS-кэш).
Выполните команду для вашей операционной системы:
# Windows (Command Prompt)
ipconfig /flushdns

# macOS
sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponder

# Linux (systemd-resolved)
sudo resolvectl flush-caches

# Verify cache is empty (Windows)
ipconfig /displaydnsРешение 3: включите DNS-предзагрузку в браузере
Браузеры могут разрешить имя до того, как оно понадобится: Firefox разрешает домены, на которые ссылается страница, Chrome (при включённой предзагрузке страниц) может разрешать и подключаться к страницам, которые вы, вероятно, откроете следующими, а сайты могут добавлять подсказки dns-prefetch для доменов, которые будут использовать. Chrome больше не предзагружает домен каждой ссылки сам по себе; автоматически он делает это только на обычных страницах http:.
Эти настройки включены по умолчанию, но их могли выключить. Вот как их проверить.
Настройки DNS Prefetch в Chrome
В Chrome DNS-предзагрузка входит в предзагрузку страниц:
- Откройте Chrome → Настройки → Производительность → Предзагрузка страниц
- Включите (стандартная предзагрузка — значение по умолчанию)
- Она позволяет Chrome разрешать имена, подключаться и иногда загружать страницы, которые вы, вероятно, откроете следующими
Настройки DNS Prefetch в Firefox
Firefox поддерживает DNS-предзагрузку, но она может быть случайно отключена:
- Введите
about:configв адресной строке и нажмите Enter - Найдите
network.dns.disablePrefetch - Убедитесь, что значение
false(false = предзагрузка включена; это значение по умолчанию) - Проверьте также
network.dns.disablePrefetchFromHTTPS:false(значение по умолчанию) разрешает предзагрузку и на HTTPS-страницах
Решение 4: очистите собственный DNS-кэш Chrome (только устаревшие ответы)
У Chrome свой DNS-кэш, отдельный от кэша операционной системы. Он не делает запросы медленными, и его очистка не даёт долгосрочного прироста скорости, но если Chrome хранит устаревший или неудавшийся ответ для одного сайта, очистки системного кэша одной не хватит, чтобы исправить этот сайт в Chrome.
Чтобы очистить DNS-кэш Chrome:
- Откройте Chrome и введите
chrome://net-internals/#dnsв адресную строку - Нажмите "Clear host cache", чтобы очистить внутренние DNS-записи Chrome
- Также посетите
chrome://net-internals/#socketsи нажмите "Flush socket pools", чтобы закрыть оставшиеся соединения - Перезапустите Chrome для полностью свежего состояния DNS
Решение 5: настройте DNS на роутере
Смена DNS на роутере применяет быстрый DNS-сервер ко всем устройствам в вашей сети — телефонам, планшетам, смарт-ТВ, игровым приставкам — без необходимости настраивать каждое отдельно.
Чтобы сменить DNS на большинстве роутеров:
- Откройте страницу администрирования роутера, обычно
192.168.1.1или192.168.0.1; в нашем руководстве по входу в роутер указаны адрес и пароль по умолчанию для более чем 80 роутеров и провайдеров - Войдите с учётными данными администратора роутера (посмотрите наклейку на роутере, если вы их не меняли)
- Найдите настройки DNS — обычно в разделе WAN, Интернет или DHCP
- Измените основной DNS на
1.1.1.1, а вторичный на1.0.0.1 - Сохраните и перезагрузите роутер, чтобы применить изменения
Решение 6: сократите цепочки CNAME (для владельцев сайтов)
Это решение для владельцев сайтов и разработчиков. Каждый псевдоним (CNAME) может добавить запрос, если его нет в кэше: резолвер должен пройти по цепочке до записи A или AAAA с настоящим IP-адресом.
Типичная цепочка CNAME выглядит так:
www.example.com   CNAME  example.com.cdn.example.net
example.com.cdn.example.net  CNAME  edge-123.cdn.example.net
edge-123.cdn.example.net     A      203.0.113.10

# Each alias may need its own lookup when it isn't cached,
# especially when the names sit on different DNS providers.
Чтобы сократить цепочку в корне домена, используйте CNAME flattening (также называется записями ALIAS): DNS-провайдер сам проходит по цепочке и возвращает итоговый IP-адрес. Cloudflare (CNAME flattening) и DNSimple (ALIAS) делают это для любой цели; alias-записи Route 53 — только для ресурсов AWS и записей в той же хостируемой зоне.
CNAME Lookup проходит по всей цепочке для любого имени и показывает каждый переход.
Решение 7: увеличьте значения TTL (для владельцев сайтов)
TTL (Time to Live) определяет, как долго DNS-резолверы кэшируют записи вашего домена. При TTL в 60 секунд резолвер обращается к вашим серверам имён не чаще раза в минуту, и только когда кто-то запросил у него это имя; при 3600 секундах (1 час) он отдаёт закэшированный ответ целый час.
Более длинный TTL означает, что резолверы дольше хранят ваш ответ и реже обращаются к вашим серверам имён; взамен изменения доходят до всех дольше.
| Значение TTL | Время в кэше | Лучше всего подходит для |
|---|---|---|
| 60 | 1 минута | Записи, которые часто меняются (failover, load balancing) |
| 300 | 5 минут | Записи, которые меняются время от времени |
| 3600 | 1 час | Стабильные записи |
| 86400 | 24 часа | Записи, которые меняются редко (MX, TXT) |
Публичные DNS-серверы: сравнение
Крупные публичные резолверы с глобальными средними по DNSPerf (данные на 4 октября 2026 года) и тем, что каждый заявляет о логировании. Ваши результаты будут другими, поэтому измеряйте.
| DNS-провайдер | Основной | Вторичный | Глобальное среднее DNSPerf | Логирование | Дополнительно |
|---|---|---|---|---|---|
| Cloudflare | 1.1.1.1 | 1.0.0.1 | 13,63 мс | IP не сохраняется на диск (кроме крошечной случайной выборки) | DNSSEC, DoH, DoT |
| Google Public DNS | 8.8.8.8 | 8.8.4.4 | 19,47 мс | Полный IP хранится 24–48 часов | DNSSEC, DoH, DoT |
| Quad9 | 9.9.9.9 | 149.112.112.112 | 21,62 мс | IP-адреса не логируются | DNSSEC, DoH, DoT, блокировка вредоносного ПО |
| OpenDNS | 208.67.222.222 | 208.67.220.220 | — | Не опубликовано | Блокировка фишинга, фильтрация |
Полные списки адресов и шаги настройки: наше руководство по DNS-серверам Cloudflare и руководство по DNS-серверам Google.
Чтобы узнать, какой быстрее всего у вас, запустите тест скорости DNS от DNS Robot в браузере или несколько раз сравните dig @1.1.1.1 example.com и dig @8.8.8.8 example.com.
Как убедиться, что ваш DNS стал быстрее
После применения вышеуказанных решений снова измерьте скорость DNS, чтобы подтвердить улучшение.
# Mac/Linux: Compare before and after
dig google.com      # Should show lower query time
dig amazon.com      # Test multiple domains
dig github.com

# Windows PowerShell
Measure-Command { Resolve-DnsName google.com } | Select-Object TotalMilliseconds

# Check Chrome DevTools
# Open any page → F12 → Network tab → look at DNS Lookup timing
Сравните новые цифры с первым замером. Если они почти не изменились, проблема была не в старом резолвере: посмотрите на потерю пакетов в Wi-Fi, VPN или сами сайты.
Какой DNS-сервер быстрее всего для вас?
Бесплатный тест скорости DNS от DNS Robot замеряет Cloudflare, Google, Quad9 и ещё девять публичных резолверов прямо из вашего браузера, ранжирует их по времени закэшированного запроса и сравнивает лидера с вашим текущим DNS.
Источники
- DNSPerf resolver ranking, DNSPerf
- Firefox prefs (network.dns.disablePrefetch), Mozilla
Часто задаваемые вопросы
Какое время DNS-запроса считается хорошим?
Как исправить медленный DNS в Chrome?
Cloudflare DNS (1.1.1.1) быстрее, чем Google DNS (8.8.8.8)?
Почему DNS медленный, хотя я сменил сервер?
Ускоряет ли смена DNS интернет?
Как проверить время DNS-запроса в Windows?
Что вызывает медленный DNS Lookup в Chrome DevTools?
Менять DNS на роутере или на каждом устройстве?
Замедляет ли VPN DNS-запросы?
Как уменьшить количество DNS-запросов на моём сайте?
Об авторе
Shaik VahidОснователь DNS Robot. Вахид много лет работал в поддержке веб-хостинга: исправлял клиентам домены, DNS-записи, SSL-сертификаты и доставку почты. Он создаёт инструменты DNS Robot и пишет эти руководства по ошибкам, с которыми люди сталкиваются на самом деле.
Похожие статьи
DNS сервер не отвечает: как исправить
DNS-сервер не отвечает в Windows, на Mac, телефоне и консоли: что значит сообщение, какие быстрые исправления работают и как проверить, что DNS снова отвечает.

DNS_PROBE_FINISHED_NXDOMAIN: что это значит и как исправить
DNS_PROBE_FINISHED_NXDOMAIN значит, что DNS ответил "такого домена нет". Что делать: одна проверка покажет причину — опечатка, ваш DNS, фильтр или сайт.
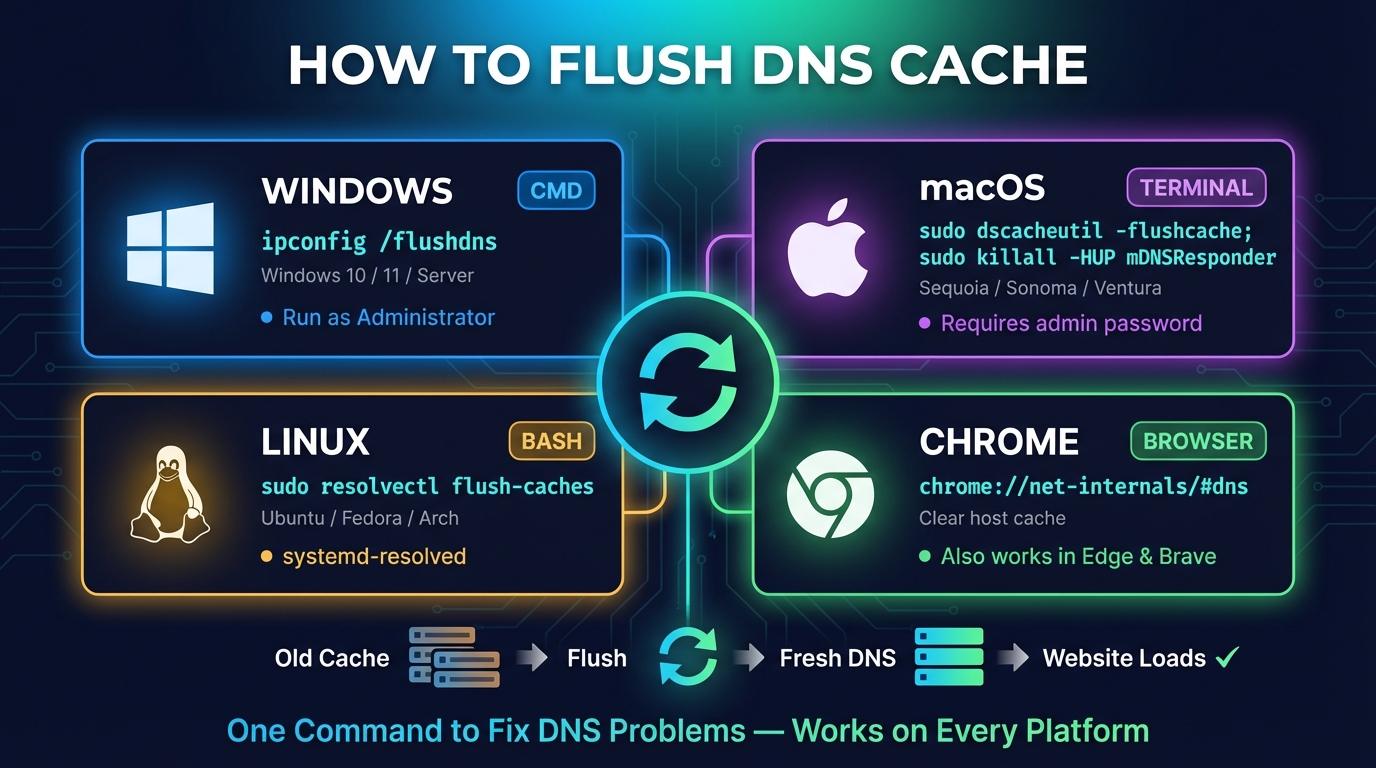
Flush DNS: очистка кэша DNS на Windows, Mac, Linux, Chrome
Flush DNS: как очистить кэш DNS в Windows (ipconfig /flushdns), macOS, Linux и Fedora, Chrome, Firefox, на телефоне и роутере, и как проверить результат.


