











Langsame DNS-Abfrage beheben (2026)
 Shaik Vahid9 Min. Lesezeit
Kernaussage
Eine langsame DNS-Abfrage verzögert den Start jeder Seite und jeder neuen Domain, die eine Seite nachlädt. Messen Sie zuerst: Führen Sie einen DNS-Geschwindigkeitstest oder dig gegen Ihren aktuellen Resolver und ein paar öffentliche aus. An unserem eigenen Heimanschluss beantwortete der DNS des Routers gecachte Namen in 3 ms, 1.1.1.1 brauchte 25 ms. Welcher öffentliche Resolver bei neuen Namen am schnellsten war, hing davon ab, wo diese Namen gehostet sind. Ein Wechsel ist also nicht automatisch schneller. Ist Ihr Resolver langsam, wechseln Sie zu dem, der an Ihrem Anschluss am schnellsten ist, und lassen Sie das Vorladen von Seiten eingeschaltet.
Jetzt prüfen
DNS-Geschwindigkeitstest öffnen
Jetzt lesen
- Was ist die DNS-Abfragezeit und warum ist sie wichtig?
- Was verursacht langsame DNS-Abfragen?
- So messen Sie Ihre aktuelle DNS-Abfragezeit
- Lösung 1: Zum schnellsten DNS Server wechseln
- Lösung 2: DNS-Cache leeren
- Lösung 3: DNS-Prefetching im Browser aktivieren
- Lösung 4: Chromes eigenen DNS-Cache leeren (nur bei veralteten Antworten)
- Lösung 5: DNS auf dem Router konfigurieren
- Lösung 6: CNAME-Ketten reduzieren (Für Website-Betreiber)
- Lösung 7: TTL-Werte erhöhen (Für Website-Betreiber)
- Öffentliche DNS-Server im Vergleich
- So überprüfen Sie, ob Ihr DNS schneller ist
- Häufig gestellte Fragen
Was ist die DNS-Abfragezeit und warum ist sie wichtig?
Die DNS-Abfragezeit ist die Dauer, die Ihr Gerät braucht, um einen Domainnamen (etwa example.com) in eine IP-Adresse umzuwandeln. Bis das erledigt ist, kann nichts anderes beginnen: keine Verbindung, kein TLS, kein Download.
Eine gecachte Antwort kommt aus dem Cache Ihres Routers in wenigen Millisekunden und von einem nahen öffentlichen Resolver in etwa 10 bis 30 ms. Ein Name, den der Resolver noch nie gesehen hat, braucht Dutzende Millisekunden oder mehr, weil er die eigenen Nameserver der Domain fragen muss. Eine Seite, die Dateien von vielen verschiedenen Domains lädt, zahlt diese Zeit für jede neue Domain.
Welcher DNS-Server ist an Ihrem Anschluss am schnellsten? Testen Sie es
Was verursacht langsame DNS-Abfragen?
Die üblichen Gründe, warum Abfragen auf einem Gerät oder in einem Netzwerk langsam sind:
- Ein langsamer oder überlasteter Resolver — der DNS-Server Ihres Providers oder Routers antwortet langsam, besonders bei Namen, die er nicht im Cache hat. (Antwortet er gar nicht, lesen Sie DNS-Server antwortet nicht.)
- Entfernung — ein im Netz weit entfernter Resolver fügt jeder Abfrage eine Round-Trip-Zeit hinzu.
- Ein Resolver ohne gecachte Antwort — Namen, die in der Nähe zuletzt niemand abgefragt hat, müssen von den eigenen Nameservern der Domain geholt werden.
- Lange CNAME-Ketten (Website-Betreiber) — jeder Alias, dem der Resolver folgen muss, kann eine weitere Abfrage bedeuten.
- Sehr niedrige TTLs (Website-Betreiber) — Antworten laufen schnell ab, daher fragen Resolver die Server der Domain öfter.
- Ein VPN oder Proxy — er kann Ihre Abfragen an einen Resolver weit weg von Ihnen schicken.
- Paketverlust im WLAN oder bei einem überlasteten Router — ein verlorenes DNS-Paket wartet auf einen erneuten Versuch, was eine Sekunde oder mehr kosten kann.
So messen Sie Ihre aktuelle DNS-Abfragezeit
Bevor Sie etwas ändern, messen Sie Ihre aktuelle DNS-Geschwindigkeit, damit Sie nachher vergleichen können. Hier sind drei schnelle Methoden, um Ihre DNS-Abfragezeit zu prüfen.
Methode 1: Mit dig (Mac/Linux)
Der Befehl dig zeigt die genaue DNS-Abfragezeit in Millisekunden an:
# Query your current DNS server
dig google.com

# Look for "Query time" at the bottom:
# ;; Query time: 24 msec

# Test a specific DNS server
dig @1.1.1.1 google.com
dig @8.8.8.8 google.com
dig @9.9.9.9 google.comMethode 2: Mit nslookup (Windows)
nslookup zeigt keine Abfragezeit an, aber PowerShell liefert einen ungefähren Wert. Fügen Sie -Server und -Type A hinzu, führen Sie den Befehl mehrmals aus und vergleichen Sie die Mediane:
# Approximate lookup time in PowerShell (times the whole command)
Measure-Command { Resolve-DnsName example.com -Type A } | Select-Object TotalMilliseconds

# Against a specific DNS server (skips Windows' own cache)
Measure-Command { Resolve-DnsName example.com -Type A -Server 1.1.1.1 } | Select-Object TotalMilliseconds
Methode 3: Mit Chrome DevTools
Chrome zeigt die DNS-Abfragezeit für jede Netzwerkanfrage an:
Öffnen Sie eine beliebige Website, drücken Sie F12 zum Öffnen der DevTools, gehen Sie zum Tab Network, klicken Sie auf eine beliebige Anfrage und schauen Sie den Bereich Timing an. Die Zeile DNS Lookup zeigt genau, wie lange die DNS-Auflösung für diese Domain gedauert hat.
Wenn Sie DNS-Abfragezeiten dauerhaft über 100ms sehen, ist Ihr DNS-Server langsam und die folgenden Lösungen werden helfen.
Lösung 1: Zum schnellsten DNS Server wechseln
Zeigt Ihre Messung, dass Ihr aktueller Resolver langsam ist, ist der Wechsel die größte einzelne Änderung. Wählen Sie den schnellsten Resolver für Ihren Anschluss, nicht den mit dem besten weltweiten Durchschnitt. So ändern Sie ihn auf jeder Plattform:
DNS unter Windows ändern
- Einstellungen öffnen → Netzwerk und Internet → WLAN → Bekannte Netzwerke verwalten → Ihr Netzwerk (bei Kabel: Ethernet → Ihr Netzwerk)
- Neben DNS-Serverzuweisung auf Bearbeiten klicken und auf Manuell umstellen
- Unter IPv4 den bevorzugten DNS auf
1.1.1.1und den alternativen DNS auf1.0.0.1setzen; unter IPv62606:4700:4700::1111und2606:4700:4700::1001 - Auf Speichern klicken und erneut mit
digoder PowerShell messen - Windows 10 hat in den Einstellungen keine eigene DNS-Option: Drücken Sie Win + R, führen Sie
ncpa.cplaus, klicken Sie mit der rechten Maustaste auf Ihren Adapter → Eigenschaften → Internetprotokoll, Version 4 (TCP/IPv4) → Eigenschaften → Folgende DNS-Serveradressen verwenden
DNS ändern unter macOS
- Systemeinstellungen öffnen → Netzwerk → WLAN (oder Ihre aktive Verbindung)
- Neben Ihrem verbundenen Netzwerk auf Details klicken
- In der Seitenleiste auf DNS klicken
- Vorhandene Einträge entfernen und
1.1.1.1sowie1.0.0.1hinzufügen (plus2606:4700:4700::1111, wenn Sie IPv6 nutzen) - Auf OK klicken
DNS ändern unter Linux
Bei Distributionen mit systemd-resolved (zum Beispiel Ubuntu- und Fedora-Desktops) legen Sie den DNS pro Verbindung in NetworkManager fest, oder mit resolvectl bis zur nächsten Neuverbindung. Ein DNS= in /etc/systemd/resolved.conf reicht nicht aus: Diese Server werden zusätzlich zu den Servern gefragt, die Ihr Netzwerk vorgibt.
# NetworkManager: replace "Home Wi-Fi" with your connection name (nmcli con show)
nmcli con mod "Home Wi-Fi" ipv4.dns "1.1.1.1 1.0.0.1" ipv4.ignore-auto-dns yes \
  ipv6.dns "2606:4700:4700::1111 2606:4700:4700::1001" ipv6.ignore-auto-dns yes
nmcli con up "Home Wi-Fi"

# systemd-resolved, until the next reconnect (replace wlan0 with your interface)
sudo resolvectl dns wlan0 1.1.1.1 1.0.0.1
resolvectl status wlan0Lösung 2: DNS-Cache leeren
Eine gecachte Fehlermeldung oder eine veraltete Antwort kostet Sie Zeit, bis sie abläuft. Das Leeren löscht alle gespeicherten Antworten, sodass die nächsten Abfragen frisch hinausgehen (ausführliche Anleitung: DNS-Cache leeren).
Führen Sie den Befehl für Ihr Betriebssystem aus:
# Windows (Command Prompt)
ipconfig /flushdns

# macOS
sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponder

# Linux (systemd-resolved)
sudo resolvectl flush-caches

# Verify cache is empty (Windows)
ipconfig /displaydnsLösung 3: DNS-Prefetching im Browser aktivieren
Browser können einen Namen auflösen, bevor Sie ihn brauchen: Firefox löst die Domains auf, auf die eine Seite verlinkt, Chrome kann (bei aktiviertem Vorladen von Seiten) Seiten auflösen und sich damit verbinden, die Sie wahrscheinlich als Nächstes öffnen, und Websites können dns-prefetch-Hinweise für Domains setzen, die sie verwenden. Chrome löst nicht mehr von sich aus die Domain jedes Links vorab auf; das geschieht automatisch nur auf einfachen http:-Seiten.
Diese Einstellungen sind standardmäßig aktiv, können aber ausgeschaltet worden sein. So prüfen Sie sie.
Chrome DNS-Prefetch-Einstellungen
In Chrome gehört das DNS-Prefetching zum Vorladen von Seiten:
- Chrome öffnen → Einstellungen → Leistung → Seiten vorab laden
- Einschalten (Standard-Vorabladen ist die Voreinstellung)
- Damit kann Chrome Seiten, die Sie wahrscheinlich als Nächstes öffnen, schon auflösen, sich damit verbinden und manchmal laden
Firefox DNS-Prefetch-Einstellungen
Firefox unterstützt DNS-Prefetching, es kann jedoch versehentlich deaktiviert werden:
- Geben Sie
about:configin die Adressleiste ein und drücken Sie die Eingabetaste - Suchen Sie nach
network.dns.disablePrefetch - Stellen Sie sicher, dass der Wert
falseist (false = Prefetching an; das ist der Standard) - Prüfen Sie außerdem
network.dns.disablePrefetchFromHTTPS:false, der Standard, lässt auch HTTPS-Seiten vorab auflösen
Lösung 4: Chromes eigenen DNS-Cache leeren (nur bei veralteten Antworten)
Chrome führt einen eigenen DNS-Cache, getrennt von dem Ihres Betriebssystems. Er macht Abfragen nicht langsam, und das Leeren ändert dauerhaft nichts an der Geschwindigkeit. Hält Chrome aber für eine Website eine veraltete oder fehlgeschlagene Antwort fest, behebt das Leeren des Systemcaches allein das Problem in Chrome nicht.
So leeren Sie den DNS-Cache von Chrome:
- Chrome öffnen und
chrome://net-internals/#dnsin die Adressleiste eingeben - "Clear host cache" klicken, um Chromes interne DNS-Einträge zu leeren
- Besuchen Sie auch
chrome://net-internals/#socketsund klicken Sie "Flush socket pools", um bestehende Verbindungen zu schließen - Chrome neu starten für einen komplett frischen DNS-Zustand
Lösung 5: DNS auf dem Router konfigurieren
Das Ändern von DNS auf Ihrem Router wendet den schnelleren DNS-Server auf jedes Gerät in Ihrem Netzwerk an -- Smartphones, Tablets, Smart-TVs, Spielekonsolen -- ohne jedes einzeln konfigurieren zu müssen.
So ändern Sie DNS auf den meisten Routern:
- Öffnen Sie die Admin-Seite Ihres Routers, meist
192.168.1.1oder192.168.0.1; unsere Router-Login-Anleitung nennt Adresse und Standardpasswort für über 80 Router und Provider - Melden Sie sich an mit den Admin-Zugangsdaten Ihres Routers (schauen Sie auf den Aufkleber am Router, falls Sie sie nicht geändert haben)
- Suchen Sie die DNS-Einstellungen — meist unter WAN-, Internet- oder DHCP-Einstellungen
- Ändern Sie den primären DNS auf
1.1.1.1und den sekundären DNS auf1.0.0.1 - Speichern und den Router neu starten, damit die Änderungen wirksam werden
Lösung 6: CNAME-Ketten reduzieren (Für Website-Betreiber)
Diese Lösung ist für Website-Betreiber und Entwickler. Jeder Alias (CNAME) kann eine zusätzliche Abfrage bedeuten, wenn er nicht im Cache liegt: Der Resolver muss der Kette folgen, bis er einen A- oder AAAA-Eintrag mit der tatsächlichen IP-Adresse erreicht.
Eine typische CNAME-Kette sieht so aus:
www.example.com   CNAME  example.com.cdn.example.net
example.com.cdn.example.net  CNAME  edge-123.cdn.example.net
edge-123.cdn.example.net     A      203.0.113.10

# Each alias may need its own lookup when it isn't cached,
# especially when the names sit on different DNS providers.
Um die Kette an der Spitze Ihrer Domain zu verkürzen, nutzen Sie CNAME-Flattening (auch ALIAS-Einträge genannt): Der DNS-Anbieter folgt der Kette selbst und liefert die endgültige IP-Adresse zurück. Cloudflare (CNAME-Flattening) und DNSimple (ALIAS) tun das für jedes Ziel; die Alias-Einträge von Route 53 funktionieren nur für AWS-Ressourcen und Einträge in derselben gehosteten Zone.
Der CNAME Lookup folgt der ganzen Kette für jeden Namen und zeigt jeden Hop.
Lösung 7: TTL-Werte erhöhen (Für Website-Betreiber)
Die TTL (Time to Live) legt fest, wie lange DNS-Resolver die Einträge Ihrer Domain zwischenspeichern. Bei einer TTL von 60 Sekunden fragt ein Resolver Ihre Nameserver höchstens einmal pro Minute, und nur wenn ihn jemand nach dem Namen fragt; bei 3600 Sekunden (1 Stunde) liefert er die gecachte Antwort eine Stunde lang aus.
Eine längere TTL bedeutet, dass Resolver Ihre Antwort länger behalten und Ihre Nameserver seltener fragen. Der Preis: Änderungen brauchen länger, bis sie alle erreichen.
| TTL-Wert | Cache-Dauer | Geeignet für |
|---|---|---|
| 60 | 1 Minute | Einträge, die sich oft ändern (Failover, Lastverteilung) |
| 300 | 5 Minuten | Einträge, die sich gelegentlich ändern |
| 3600 | 1 Stunde | Stabile Einträge |
| 86400 | 24 Stunden | Einträge, die sich selten ändern (MX, TXT) |
Öffentliche DNS-Server im Vergleich
Die großen öffentlichen Resolver mit dem weltweiten Durchschnitt von DNSPerf (abgerufen am 4. Oktober 2026) und den Angaben der Anbieter zur Protokollierung. Ihre eigenen Ergebnisse werden abweichen, also messen Sie selbst.
| DNS-Anbieter | Primär | Sekundär | DNSPerf weltweiter Durchschnitt | Protokollierung | Extras |
|---|---|---|---|---|---|
| Cloudflare | 1.1.1.1 | 1.0.0.1 | 13,63 ms | IP wird nicht auf Datenträger gespeichert (bis auf eine winzige Zufallsstichprobe) | DNSSEC, DoH, DoT |
| Google Public DNS | 8.8.8.8 | 8.8.4.4 | 19,47 ms | Vollständige IP 24 bis 48 Stunden gespeichert | DNSSEC, DoH, DoT |
| Quad9 | 9.9.9.9 | 149.112.112.112 | 21,62 ms | Keine IP-Adressen protokolliert | DNSSEC, DoH, DoT, Malware-Blockierung |
| OpenDNS | 208.67.222.222 | 208.67.220.220 | — | Nicht veröffentlicht | Phishing-Blockierung, Filterung |
Vollständige Adresslisten und Einrichtungsschritte: unsere Anleitung zu Cloudflare-DNS-Servern und die Anleitung zu Google-DNS-Servern.
Welcher bei Ihnen am schnellsten ist, zeigt der DNS-Geschwindigkeitstest von DNS Robot in Ihrem Browser. Oder vergleichen Sie dig @1.1.1.1 example.com und dig @8.8.8.8 example.com je ein paar Mal.
So überprüfen Sie, ob Ihr DNS schneller ist
Nachdem Sie die obigen Lösungen angewendet haben, messen Sie Ihre DNS-Geschwindigkeit erneut, um die Verbesserung zu bestätigen.
# Mac/Linux: Compare before and after
dig google.com      # Should show lower query time
dig amazon.com      # Test multiple domains
dig github.com

# Windows PowerShell
Measure-Command { Resolve-DnsName google.com } | Select-Object TotalMilliseconds

# Check Chrome DevTools
# Open any page → F12 → Network tab → look at DNS Lookup timing
Vergleichen Sie die neuen Zahlen mit Ihrer ersten Messung. Haben sie sich kaum geändert, war Ihr alter Resolver nicht das Problem: Prüfen Sie WLAN-Paketverlust, ein VPN oder die Websites selbst.
Welcher DNS-Server ist für Sie am schnellsten?
Der kostenlose DNS-Geschwindigkeitstest von DNS Robot misst Cloudflare, Google, Quad9 und neun weitere öffentliche Resolver in Ihrem Browser, reiht sie nach der Dauer gecachter Abfragen und vergleicht den Sieger mit Ihrem aktuellen DNS.
Quellen
- DNSPerf resolver ranking, DNSPerf
- Firefox prefs (network.dns.disablePrefetch), Mozilla
Häufig gestellte Fragen
Was ist eine gute DNS-Abfragezeit?
Wie behebe ich eine langsame DNS-Abfrage in Chrome?
Ist Cloudflare DNS (1.1.1.1) schneller als Google DNS (8.8.8.8)?
Warum ist mein DNS langsam, obwohl ich den Server gewechselt habe?
Macht ein DNS-Wechsel das Internet schneller?
Wie prüfe ich meine DNS-Abfragezeit unter Windows?
Was verursacht langsame DNS-Abfragen in Chrome DevTools?
Sollte ich DNS auf meinem Router oder auf jedem Gerät einzeln ändern?
Verlangsamt ein VPN die DNS-Abfragen?
Wie reduziere ich DNS-Abfragen auf meiner Website?
Über den Autor
Shaik VahidGründer von DNS Robot. Vahid hat jahrelang im Webhosting-Support Domains, DNS-Einträge, SSL-Zertifikate und E-Mail-Zustellung für Kunden in Ordnung gebracht. Er entwickelt die Tools von DNS Robot und schreibt diese Anleitungen über die Fehler, die Menschen wirklich sehen.
Verwandte Artikel
DNS-Server antwortet nicht — Lösung
DNS-Server antwortet nicht? Was die Meldung bedeutet, wie Sie den Fehler an PC, Mac, Handy und Spielekonsole beheben und wie Sie prüfen, ob DNS wieder läuft.

DNS_PROBE_FINISHED_NXDOMAIN: Was Es Bedeutet und Wie Sie Es Beheben
DNS_PROBE_FINISHED_NXDOMAIN bedeutet: Das DNS sagt, die Domain existiert nicht. Ein Test zeigt, ob Tippfehler, Ihr DNS, ein Filter oder die Website selbst schuld ist.
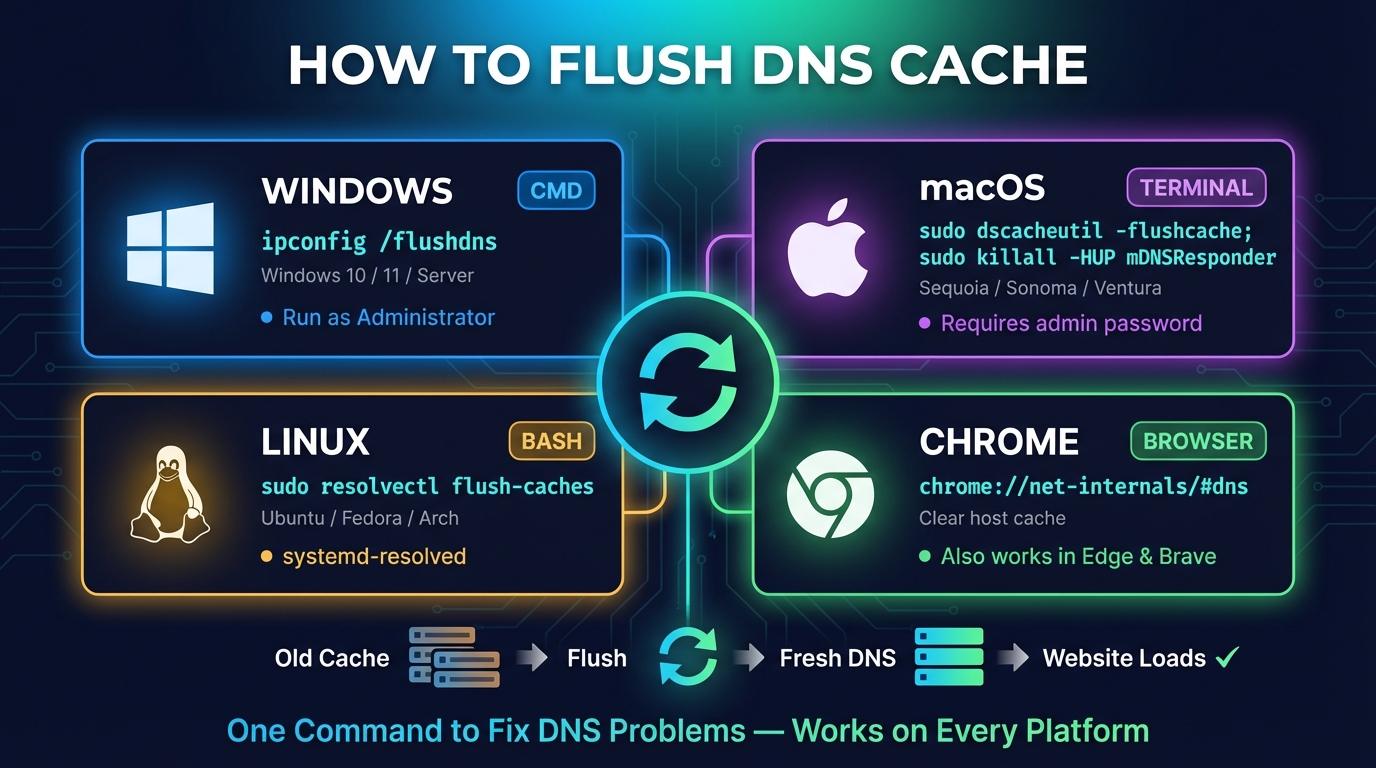
Flush DNS: DNS-Cache leeren – Windows, Mac, Linux & Chrome
DNS-Cache leeren (flush DNS): ipconfig /flushdns unter Windows, Befehle für macOS, Linux und Fedora, dazu Chrome, Firefox, Handy und Router – mit Prüfung.


