WHOIS домена: как узнать владельца и прочитать запись
Advertisement
Что такое WHOIS домена
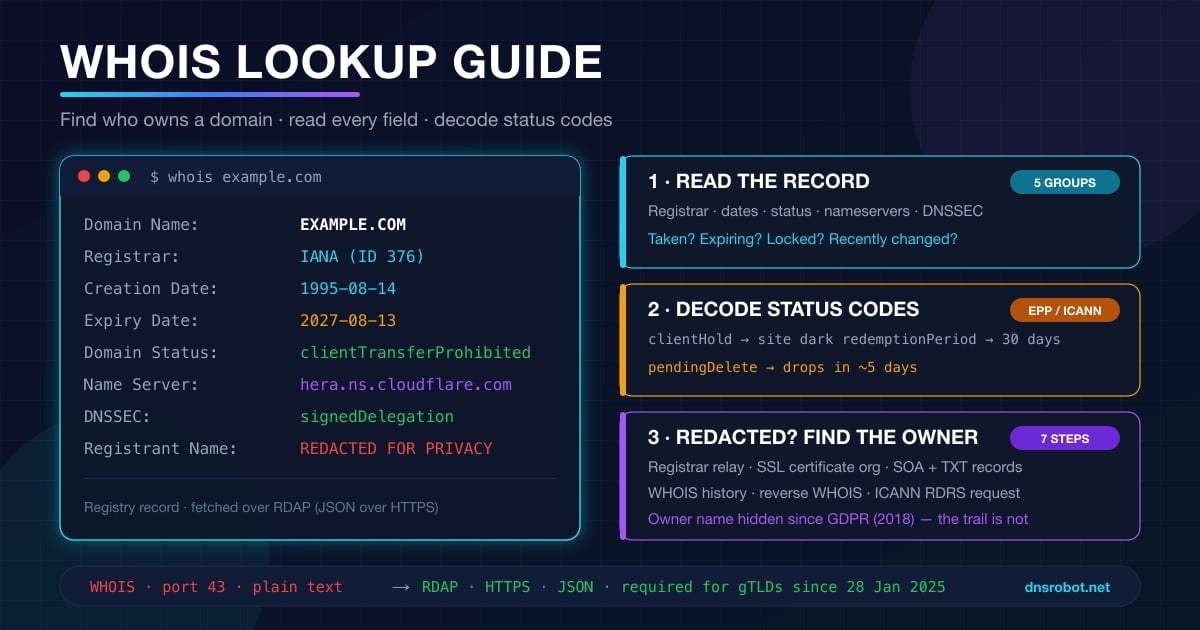
WHOIS домена — это запрос к публичной базе регистрационных данных доменного имени. У каждого домена в общей зоне верхнего уровня — .com, .net, .org — есть запись, которую ведут реестр и регистратор, и публичную часть этой записи может прочитать кто угодно. Запрос возвращает регистратора, дату регистрации, дату окончания срока, список NS-серверов и набор кодов статусов, которые говорят, заблокирован ли домен, снят ли он с делегирования и не готовится ли к удалению.
Название пришло от старой Unix-команды. В 1982 году справочник ARPANET можно было опросить, набрав whois и нужное имя, а RFC 3912 позже стандартизировал этот текстовый протокол на 43-м порту TCP. Слово осталось, хотя протокол под ним сменился: с 28 января 2025 года ICANN больше не требует от реестров и регистраторов gTLD поддерживать WHOIS на 43-м порту, и те же данные отдаются по RDAP — протоколу на базе JSON. Большинство сервисов, включая WHOIS Lookup от DNS Robot, сначала обращаются к RDAP, но результат по привычке называют WHOIS-записью.
Чего WHOIS домена сегодня, как правило, не возвращает — так это имени, адреса и e-mail владельца. После вступления GDPR в силу в мае 2018 года регистраторы по всему миру скрывают персональные контакты по умолчанию. Дальше разберём, что в записи осталось, как это читать и как связаться с владельцем, когда в контактных полях стоит REDACTED FOR PRIVACY.
Что содержит запись WHOIS
Ниже — реальная запись реестра для example.com, полученная сегодня командой whois на macOS. У всех записей gTLD одинаковая структура, так что, разобравшись с этой, вы прочитаете любую:
Идентификация —
Domain NameиRegistry Domain ID. Идентификатор — это внутренний ключ реестра, он не меняется никогда, даже когда домен переходит к другому владельцу.Регистратор — компания, которой платит владелец домена.
Registrar IANA ID— уникальный номер регистратора в списке регистраторов IANA;Registrar WHOIS Server— адрес, по которому лежат контактные поля, потому что для .com и .net сам реестр контакты не хранит.Даты —
Creation Date,Updated DateиRegistry Expiry Date. Все три указаны в UTC. Именно дату регистрации показывает проверка возраста домена.Статус — один или несколько кодов статусов EPP. Это самая полезная и чаще всего неправильно прочитанная часть записи; ей посвящён отдельный раздел ниже.
Делегирование — NS-серверы и признак DNSSEC. Это мост между WHOIS и DNS: смените здесь NS-серверы, и вместе с ними переедут все DNS-записи домена.
Domain Name: EXAMPLE.COM
Registry Domain ID: 2336799_DOMAIN_COM-VRSN
Registrar WHOIS Server: whois.iana.org
Registrar URL: http://res-dom.iana.org
Updated Date: 2026-08-14T08:01:43Z
Creation Date: 1995-08-14T04:00:00Z
Registry Expiry Date: 2027-08-13T04:00:00Z
Registrar: RESERVED-Internet Assigned Numbers Authority
Registrar IANA ID: 376
Domain Status: clientDeleteProhibited https://icann.org/epp#clientDeleteProhibited
Domain Status: clientTransferProhibited https://icann.org/epp#clientTransferProhibited
Domain Status: clientUpdateProhibited https://icann.org/epp#clientUpdateProhibited
Name Server: ELLIOTT.NS.CLOUDFLARE.COM
Name Server: HERA.NS.CLOUDFLARE.COM
DNSSEC: signedDelegation
DNSSEC DS Data: 2371 13 2 C988EC423E3880EB8DD8A46FE06CA230EE23F35B578D64E78B29C3E1C83D245A
>>> Last update of whois database: 2026-09-18T01:28:30Z <<<Запись делится на пять групп, и каждая отвечает на свой вопрос:
Advertisement
Как проверить домен через WHOIS
Запустить проверку можно тремя способами, и все они возвращают одни и те же данные. Выбирайте по тому, как часто это нужно и хотите ли вы видеть сырой вывод.
Способ 1: онлайн WHOIS-сервис
Откройте WHOIS Lookup от DNS Robot, введите голое доменное имя (example.com, а не https://www.example.com/page) и нажмите Enter. Сервис обращается напрямую к RDAP-серверу реестра для распространённых TLD, для остальных зон использует bootstrap rdap.org и показывает разобранную запись: регистратора вместе с контактом для жалоб, даты регистрации, изменения и окончания срока, коды статусов с расшифровкой на человеческом языке, NS-серверы, состояние DNSSEC и возраст домена. Запрос по dnsrobot.net в тесте вернулся за 387 мс.
ICANN Lookup — официальная альтернатива. Он авторитетен для любого gTLD, но для большинства национальных доменов не даёт ничего полезного: ни истории, ни массовых запросов, ни ссылок на DNS-данные. WHOIS-страницы есть и у регистраторов (GoDaddy, Namecheap, Cloudflare); они работают, но сделаны так, чтобы продать вам домен, если он свободен.
Способ 2: команда whois (macOS, Linux, Windows)
В macOS и почти в каждом дистрибутиве Linux уже есть клиент whois. Он работает по протоколу WHOIS на 43-м порту, сам переходит по отсылке от реестра к регистратору и печатает обе записи подряд:
# Обычный запрос (переходит по отсылке реестр -> регистратор)
whois example.com

# Запрос к конкретному серверу, без перехода по отсылке
whois -h whois.verisign-grs.com example.com

# Только те строки, которые обычно и нужны
whois example.com | grep -iE 'Registrar:|Creation Date|Expiry|Domain Status|Name Server'

# Debian/Ubuntu: установить, если команды нет
sudo apt install whois
Встроенной команды whois в Windows нет. Два аккуратных варианта — собственная утилита Microsoft из набора Sysinternals и запрос к RDAP через curl, который поставляется с Windows 10 и 11:
Windows: whois из Sysinternals или curl
Скачайте whois.exe из набора Sysinternals, положите его в PATH — синтаксис такой же, как в Unix. Если ставить ничего не хочется, спросите RDAP-сервер напрямую и дайте PowerShell разобрать JSON:
# whois из Sysinternals (после скачивания)
whois -v example.com

# Без установки: запрос к RDAP и читаемый вывод JSON
curl.exe -s -H "Accept: application/rdap+json" https://rdap.org/domain/example.com | ConvertFrom-Json | Select-Object ldhName, status, events, nameserversСпособ 3: прямой запрос к RDAP (для скриптов)
Если данные WHOIS нужны в скрипте, не разбирайте текст — обращайтесь к RDAP. Ответ приходит в JSON с фиксированной схемой, поэтому поля достаются без регулярных выражений. Реестр зоны .com отвечает на rdap.verisign.com; для любой другой зоны rdap.org находит нужный сервер по bootstrap-файлу IANA и перенаправляет запрос:
# Запись реестра для .com — напрямую от Verisign
curl -s -H 'Accept: application/rdap+json' \
  https://rdap.verisign.com/com/v1/domain/example.com | jq '{status, events, nameservers: [.nameservers[].ldhName]}'

# Любая зона: пусть rdap.org сам найдёт авторитетный сервер
curl -sL https://rdap.org/domain/example.org | jq '.events'

# Пример вывода
{
  "status": ["client delete prohibited", "client transfer prohibited", "client update prohibited"],
  "events": [
    { "eventAction": "registration", "eventDate": "1995-08-14T04:00:00Z" },
    { "eventAction": "expiration",   "eventDate": "2027-08-13T04:00:00Z" },
    { "eventAction": "last changed", "eventDate": "2026-08-14T08:01:43Z" }
  ],
  "nameservers": ["ELLIOTT.NS.CLOUDFLARE.COM", "HERA.NS.CLOUDFLARE.COM"]
}
Массив links в ответе реестра содержит ссылку related на RDAP-сервер самого регистратора. Перейдите по ней — и получите объекты контактов, скрытые или нет. Именно это хороший веб-сервис делает за вас в одном запросе. Если вы строите что-то поверх этих данных, шесть шагов из статьи как протестировать публичный API-эндпоинт применимы к RDAP-серверам ровно так же, как к любому другому JSON API.
Как читать результат: поле за полем
Обычно проверку запускают ради одного из четырёх вопросов. Вот где в записи лежат ответы.
Домен занят? Если запись вообще вернулась — да. У зарегистрированного домена всегда есть Creation Date. Если реестр отвечает No match for domain, а RDAP возвращает HTTP 404, имя не зарегистрировано — либо зарезервировано реестром, что часто бывает с короткими и словарными словами. Отличить одно от другого поможет проверка свободных доменов: она дополнительно проверяет имя через DNS.
Когда истекает срок и освободится ли домен? Смотрите Registry Expiry Date, а затем коды статусов. Домен с истёкшим сроком и статусом autoRenewPeriod или redemptionPeriod ещё не освобождён: владелец домена может его продлить. Только pendingDelete означает, что имя уйдёт в свободную регистрацию, и обычно на это нужно ещё пять дней. Весь таймлайн разобран ниже, в разделе о жизненном цикле.
Кто им управляет? Registrar — это компания, к которой нужно обращаться, а Registrar Abuse Contact Email и телефон публикуются даже тогда, когда всё остальное скрыто. Так задумано: Registration Data Policy от ICANN требует оставлять эти поля открытыми.
Менялось ли что-то недавно? Updated Date сдвигается при любом изменении со стороны регистратора: продление, смена NS-серверов, установка или снятие блокировки. Домен, у которого на прошлой неделе поменялись NS-серверы, а через месяц истекает срок, — это совсем другой профиль риска, чем домен, к которому не прикасались с 2015 года. Если NS-серверы сменились, NS lookup покажет, где теперь живёт DNS.
Advertisement
Коды статусов домена (EPP) простыми словами
Строка со статусами — самая ценная в записи WHOIS и чаще всего неправильно прочитанная. Коды определены протоколом EPP, и у каждого есть фиксированное значение, опубликованное ICANN. Код, который начинается с client, выставил регистратор — обычно по просьбе владельца домена; код, который начинается с server, выставил реестр, и снять его может только реестр.
| Код статуса | Кем выставлен | Что это значит для вас |
|---|---|---|
ok / active | Реестр | Блокировок и незавершённых операций нет. Норма для многих ccTLD; для gTLD встречается реже — там большинство регистраторов ставят блокировки по умолчанию. |
clientTransferProhibited | Регистратор | Блокировка регистратора. Домен нельзя перенести к другому регистратору, пока владелец её не снимет. Обычное состояние здорового домена. |
clientUpdateProhibited / clientDeleteProhibited | Регистратор | Нельзя менять NS-серверы и контакты, нельзя удалить домен. Вместе с блокировкой переноса эти три кода образуют стандартную защиту на стороне регистратора. |
serverTransferProhibited / serverUpdateProhibited / serverDeleteProhibited | Реестр | Блокировка на уровне реестра. Часто это платная защита дорогих имён (у cloudflare.com стоят все три), реже — судебное решение или спор. |
clientHold / serverHold | Регистратор / Реестр | Домен убран из зоны DNS и перестаёт открываться. clientHold обычно означает неоплаченное продление или непройденную верификацию контактов; serverHold — чаще всего действие по жалобе или требованию комплаенса. |
inactive | Реестр | Домен зарегистрирован, но NS-серверы не указаны, поэтому он не резолвится. Обычное дело сразу после покупки. |
pendingTransfer | Реестр | Идёт перенос к новому регистратору. Процедура занимает до 5 дней, если прежний регистратор её не отклонит. |
autoRenewPeriod | Реестр | Срок регистрации истёк, и реестр автоматически продлил домен; у регистратора есть льготный период (до 45 дней), чтобы оплатить продление или удалить домен. |
redemptionPeriod | Реестр | Регистратор удалил домен. В течение 30 дней прежний владелец может восстановить его за отдельную плату. Никому другому домен в это время недоступен. |
pendingDelete | Реестр | Период восстановления закончился. Примерно через 5 дней домен будет удалён и станет доступен всем. Это единственный статус, который действительно означает «вот-вот освободится». |
Схема, которую стоит запомнить: clientTransferProhibited + clientUpdateProhibited + clientDeleteProhibited — это здорово и скучно. Если домен вдруг перестал открываться и показывает clientHold, его владельцу нужно проверить почту, а не DNS. А если вы ждёте, пока кто-то упустит нужное вам имя, то всё, что идёт до pendingDelete, отслеживать бессмысленно.
Почему WHOIS показывает «REDACTED FOR PRIVACY»
До 2018 года в записи WHOIS для .com обычно было полное имя владельца домена, почтовый адрес, телефон и e-mail. Регистраторы продавали WHOIS-приватность как отдельную услугу, подменявшую эти поля данными прокси-сервиса. Затем 25 мая 2018 года вступил в силу европейский GDPR, ICANN за считаные дни выпустила Temporary Specification, и регистраторы начали скрывать персональные данные у всех подряд, вместо того чтобы разбираться, кто под регламент подпадает. Эту временную норму сменила Registration Data Policy от ICANN, которая полностью вступила в силу 21 августа 2025 года и сделала сокрытие данных постоянным.
Вот что RDAP-запись уровня регистратора для cloudflare.com отдаёт сегодня в блоке владельца:
{
  "objectClassName": "entity",
  "roles": ["registrant"],
  "vcardArray": ["vcard", [
    ["fn",  {}, "text", "DATA REDACTED"],
    ["org", {}, "text", "DATA REDACTED"],
    ["adr", {}, "text", ["DATA REDACTED", "DATA REDACTED", "DATA REDACTED"]]
  ]],
  "remarks": [{ "title": "REDACTED FOR PRIVACY",
                "description": ["Some of the data in this object has been removed."] }]
}В политике чётко перечислено, что остаётся публичным. Для домена в зоне gTLD всегда должны публиковаться: само доменное имя, название регистратора и его IANA ID, URL регистратора, e-mail и телефон регистратора для жалоб, дата регистрации, дата окончания срока, NS-серверы и коды статусов. Сокрытие к тому же не всегда полное: многие регистраторы по-прежнему показывают организацию владельца, если домен зарегистрирован на компанию (юридическое лицо GDPR не защищает), а также регион и страну владельца, — так что даже закрытая запись может подсказать, что перед вами компания из Делавэра или частное лицо из Баварии.
Чем приватность отличается от сокрытия на практике: платный сервис WHOIS-приватности пересылает письма, отправленные на его прокси-адрес, а простое сокрытие убирает e-mail и подставляет вместо него ссылку на форму обратной связи или анонимный адрес-пересылку — зависит от регистратора. В обоих случаях посторонний может написать владельцу, не узнав, кто он.
Advertisement
Как узнать владельца домена, если данные в WHOIS скрыты
Сокрытие закрыло парадный вход, но домен оставляет следы повсюду. Идите по списку по порядку: каждый шаг занимает минуту, и большинство владельцев определяются уже к третьему.
Прочитайте то, что не скрыто. Поля с организацией, регионом и страной часто остаются. Сам регистратор тоже сужает круг: домен у MarkMonitor или CSC принадлежит крупной корпорации, домен у Cloudflare Registrar — скорее разработчику или стартапу.
Воспользуйтесь пересылкой регистратора. Каждый регистратор обязан дать вам способ достучаться до владельца: анонимный адрес вроде
abc123@contact.gandi.netили веб-форму, ссылка на которую есть в выводе WHOIS. Нормальные письма доходят.Посмотрите SSL-сертификат. Сертификаты с проверкой организации (OV) и расширенной проверкой (EV) содержат юридическое название компании в поле
Subject. Прогоните домен через проверку SSL и посмотрите цепочку сертификатов; где именно в ней находится организация, показано в разборе цепочки SSL-сертификатов.Загляните в DNS. Поле
RNAMEв записи SOA — это e-mail администратора зоны, в котором@заменён точкой. TXT-записи выдают почтового провайдера, токены подтверждения для Google, Microsoft и Facebook, а иногда и прямо название компании. DNS-запрос поSOAиTXTзанимает секунды, а поиск поддоменов вытаскивает хосты видаmail.,crm.илиjira., по которым видно, какими сервисами пользуется компания.Проверьте историю WHOIS. Записи до мая 2018 года были публичными, и несколько коммерческих сервисов их архивировали. У домена, зарегистрированного в 2012 году, почти наверняка есть незакрытая историческая запись с именем первоначального владельца.
Обратный WHOIS. Если известна хотя бы одна деталь (название компании или уцелевший e-mail), сервисы обратного WHOIS найдут все домены, где она когда-либо указывалась. Дорого, но именно так команды по защите брендов раскладывают портфель киберсквоттера.
Подайте официальный запрос. Если есть юридическое основание — спор о товарном знаке, фишинг, мошенничество, — Registration Data Request Service (RDRS) от ICANN направит формальный запрос на раскрытие данных нужному регистратору. Сервис запустился 28 ноября 2023 года и работает только для gTLD; для большинства ccTLD аналога нет.
WHOIS против RDAP: что изменилось в 2025 году
RDAP (Registration Data Access Protocol) придумали в IETF, чтобы починить всё, что было сломано в WHOIS на 43-м порту, и именно им сегодня пользуется ваш сервис проверки. Различия важны, если вы строите что-то на этих данных:
| WHOIS (RFC 3912) | RDAP (RFC 7480 – 7484, 9082, 9083) | |
|---|---|---|
| Транспорт | Открытый текст по TCP на порту 43, без шифрования | HTTPS на порту 443, шифрование всегда |
| Формат | Произвольный текст; каждый реестр форматирует по-своему | JSON с фиксированной схемой и стандартными именами полей |
| Поиск нужного сервера | Наугад или по захардкоженному списку для каждого TLD | Bootstrap-файл IANA сопоставляет серверу каждый TLD (1202 TLD в 591 сервисе, обновлён 2026-09-16) |
| Интернационализированные имена | Как придётся; для доменов не в ASCII часто ломается | Нативная поддержка IDN и Unicode в контактных данных |
| Разграничение доступа | Нет; все видят один и тот же вывод | Можно аутентифицировать запрашивающего и отдавать аккредитованным пользователям больше данных |
| Ограничение частоты запросов | Жёсткие и недокументированные лимиты на один IP | Стандартный HTTP 429 с заголовком Retry-After |
| Статус | Для gTLD не обязателен с 28 января 2025 года (Verisign сохраняет его для .com, .net и .name) | Обязателен для всех реестров и регистраторов gTLD |
Два практических следствия. Во-первых, если у вас есть скрипт, который парсит текстовый вывод whois, его дни сочтены: реестры могут отключить сервис на 43-м порту в любой момент, а некоторые уже отключили — сервер whois.nic.google от Google Registry, обслуживавший .app и .dev, теперь даже не резолвится. Во-вторых, bootstrap в RDAP решает задачу, которую WHOIS так и не решил: получив example.museum, клиент один раз скачивает data.iana.org/rdap/dns.json, находит запись для museum и обращается к авторитетному серверу, ничего не зная о нём заранее. По данным ICANN, к декабрю 2024 года RDAP обрабатывал более 10 миллиардов запросов в месяц.
Advertisement
Национальные домены: у каждого реестра свои правила
Политики ICANN обязательны для gTLD. Национальные домены верхнего уровня, ccTLD (.ru, .de, .uk, .br, .jp и ещё около 300) устанавливают собственные правила, и WHOIS по такому домену может вернуть что угодно — от полностью проверенных данных владельца до почти ничего. Вот что сервер DENIC, реестра зоны .de, ответил сегодня на 43-м порту по example.de:
| Зона | Реестр | Что отдаёт публичный запрос |
|---|---|---|
.de | DENIC | На 43-м порту только NS-серверы и дату изменения; данные владельца — через веб-форму и только при заявленном законном интересе |
.uk | Nominet | Регистратор, даты регистрации и окончания срока, NS-серверы и имя владельца для компаний (частные лица могут отказаться от публикации). Nominet сверяет имена со сторонними данными |
.br | registro.br | Юридическое название владельца (owner), даты регистрации и окончания срока, NS-серверы с проверкой работоспособности и статус DNSSEC. Один из самых открытых реестров |
.jp | JPRS | Организация владельца, хэндл административного контакта, NS-серверы и даты; полные данные — только для .co.jp и других организационных доменов второго уровня |
.fr | AFNIC | Регистратор, даты, статус и NS-серверы; контакты скрыты для физических лиц и публикуются для юридических |
.au | auDA | Имя владельца и ABN/ACN для компаний, регистратор, статус и NS-серверы. Дата окончания срока не публикуется |
.io, .co, .me | Коммерческие операторы ccTLD | Работают по модели gTLD: RDAP со скрытием данных, потому что их реестры обслуживают и зоны gTLD по контракту с ICANN |
% The DENIC whois service on port 43 doesn't disclose any information concerning
% the domain holder, general request and abuse contact.
% This information can be obtained through use of our web-based whois service
% available at the DENIC website:
% https://webwhois.denic.de/?lang=en

Domain: example.de
Nserver: ns1078.ui-dns.biz
Nserver: ns1078.ui-dns.com
Nserver: ns1078.ui-dns.de
Nserver: ns1078.ui-dns.org
Status: connect
Changed: 2018-08-10T05:24:12+02:00Ни регистратора, ни дат, ни владельца, а словарь статусов (connect) у DENIC свой, а не EPP. Домены .ru и .рф координирует Координационный центр доменов .RU/.РФ. Другие реестры находятся в разных точках этой шкалы:
WHOIS по IP-адресу: кому принадлежит IP
Та же команда whois работает и с IP-адресом, но ответ приходит из другой базы. Доменными именами занимаются реестры и регистраторы, а блоки IP-адресов распределяют пять региональных интернет-реестров (ARIN — Северная Америка, RIPE NCC — Европа и Ближний Восток, APNIC — Азиатско-Тихоокеанский регион, LACNIC — Латинская Америка, AFRINIC — Африка). Запись WHOIS по IP показывает, какой организации выделен блок, его размер, страну назначения и контакт для жалоб — именно то, что нужно, когда с адреса ломятся к вам на сервер или шлют спам.
# WHOIS на 43-м порту: клиент сам находит нужный RIR
whois 1.1.1.1

# RDAP: rdap.org перенаправит в нужный RIR (здесь APNIC)
curl -sL https://rdap.org/ip/1.1.1.1 | jq '{name, handle, startAddress, endAddress, country, type}'

# Вывод
{
  "name": "APNIC-LABS",
  "handle": "1.1.1.0 - 1.1.1.255",
  "startAddress": "1.1.1.0",
  "endAddress": "1.1.1.255",
  "country": "AU",
  "type": "ASSIGNED PORTABLE"
}
Запись по IP никогда не скажет, какие сайты размещены на адресе: за одним облачным IP могут стоять тысячи доменов. Она также не показывает физическое местоположение пользователя — только то, где зарегистрирован блок. Если не хочется идти в командную строку, IP Lookup объединяет данные RIR с геолокацией, а ASN Lookup показывает, из какой сети анонсируется блок. Чтобы перейти от IP к имени хоста, используйте обратный DNS — он читает PTR-запись, а не WHOIS.
Как читать дату окончания срока: жизненный цикл домена
Коды статусов имеют смысл только на фоне таймлайна, по которому идёт домен gTLD после того, как владелец перестал платить. Expired Registration Recovery Policy от ICANN задаёт минимумы, реестры и регистраторы добавляют собственные запасы, и в итоге путь оказывается длиннее, чем принято думать:
Примерно за 30 дней и ещё раз примерно за 7 дней до окончания срока — регистратор обязан написать владельцу. Третье уведомление уходит в течение 5 дней после истечения срока.
День 0 (истечение срока) — реестр автоматически продлевает домен и ставит
autoRenewPeriod. У регистратора есть до 45 дней, чтобы оставить домен или удалить его. Минимум за 8 дней до удаления регистратор обязан прекратить разрешение домена в DNS, так что сайт гаснет; многие регистраторы вешают вместо него заглушку с сообщением, что срок регистрации истёк.Дни 1–45 (льготный период у регистратора) — владелец домена может продлить его по обычной цене. Большинство регистраторов сокращают этот срок до 30 дней и меньше.
Удаление → `redemptionPeriod` (30 дней) — регистратор удалил домен. Владелец всё ещё может его восстановить, обычно за 80–200 долларов сверх стоимости продления. Зарегистрировать домен в это время не может никто другой.
`pendingDelete` (5 дней) — восстановить домен уже нельзя. В конце этого окна, в момент, который реестр не анонсирует, имя удаляется и становится свободным.
Освобождение — домен можно регистрировать, и сервисы перехвата (drop-catching), которые всё это время опрашивали реестр, борются за него за считаные миллисекунды.
То есть домен, у которого в WHOIS срок истёк две недели назад, обычно освободится только через 60–75 дней, а может не освободиться вовсе: владелец способен вернуть его в любой момент вплоть до pendingDelete. Следите за строкой статуса, а не за датой окончания срока. Достаточно раз в день запускать WHOIS-запрос и отмечать смену статуса.
Для чего на практике используют WHOIS-сервисы
Кроме вопроса «свободно ли это имя», есть несколько задач, которые снова и снова всплывают в поддержке и в командах безопасности.
Проверить сайт, прежде чем ему доверять. Магазин, который рассказывает о десяти годах на рынке, а домен у него зарегистрирован три недели назад, уже всё о себе сказал. Дата регистрации, регистратор и NS-серверы проверяются за десять секунд, а подделать их в записи реестра невозможно.
Разобраться, почему сайт перестал открываться. Прежде чем трогать DNS, убедитесь, что срок регистрации не истёк и домен не стоит в clientHold: если стоит, никакие правки DNS не помогут. После переезда на новые NS-серверы строки Name Server в WHOIS подтверждают, что регистратор действительно применил изменение, — на распространение уходит до 48 часов.
Купить занятый домен. WHOIS покажет регистратора (у которого обычно есть брокерская услуга), стоит ли на домене блокировка, как давно им владеет нынешний владелец и не движется ли он к истечению срока.
Расследовать фишинг или злоупотребление. Поле Registrar Abuse Contact Email публикуется как раз для того, чтобы вы могли пожаловаться на вредоносный домен тому, кто способен его разделегировать. Дополните это контактом для жалоб из WHOIS по IP — он приведёт к хостеру.
Провести аудит собственного портфеля. Компании теряют домены из-за просроченных карт чаще, чем из-за хакеров. Ежеквартальная проверка WHOIS по всем своим доменам с контролем дат и блокировок — дешёвая страховка.
Справочник полей WHOIS
Краткий справочник по всем полям, которые встречаются в записи gTLD, с эквивалентами в RDAP — для тех, кто разбирает JSON:
| Поле WHOIS | Где искать в RDAP | Примечания |
|---|---|---|
| Domain Name | ldhName / unicodeName | LDH — это ASCII-форма (punycode), Unicode — форма для отображения IDN |
| Registry Domain ID | handle | Постоянный идентификатор реестра; переживает переносы и смену владельца |
| Registrar / Registrar IANA ID | entities[role=registrar] → handle и vCard fn | IANA ID 376 — собственный регистратор зарезервированных доменов IANA; 146 — GoDaddy, 1068 — Namecheap, 1910 — Cloudflare |
| Registrar WHOIS Server / URL | links[rel=related] | Где лежит запись уровня регистратора с контактами |
| Creation Date | events[eventAction=registration] | Не меняется при продлении и переносе; сбрасывается только при полном удалении и повторной регистрации |
| Updated Date | events[eventAction=last changed] | Любое изменение на стороне регистратора: продление, блокировка, правка NS-серверов или контактов |
| Registry Expiry Date | events[eventAction=expiration] | Дата, от которой отсчитывается весь жизненный цикл выше |
| Domain Status | status[] | Коды EPP; в RDAP они пишутся через пробелы |
| Name Server | nameservers[].ldhName | Делегирование; единственные данные WHOIS, которые напрямую влияют на разрешение домена |
| DNSSEC | secureDNS.delegationSigned + dsData[] | signedDelegation означает, что DS-записи опубликованы в реестре |
| Registrant / Admin / Tech | entities[role=…] vCard | Обычно REDACTED FOR PRIVACY; организация и страна часто остаются |
| Registrar Abuse Contact | vCard регистратора, email / tel с type=abuse | По политике ICANN всегда публично; используйте для жалоб на вредоносные домены |
Если запись, которую вы смотрите, не укладывается в эту таблицу, перед вами почти наверняка национальный домен — и справочником тогда служит документация его реестра.
Проверьте WHOIS любого домена
Бесплатный WHOIS Lookup от DNS Robot обращается к реестру по RDAP и показывает в одном окне регистратора, даты регистрации и окончания срока, коды статусов с расшифровкой, NS-серверы, состояние DNSSEC и возраст домена. Без регистрации и без лимитов.
Попробовать WHOIS LookupAdvertisement
WHOIS домена — частые вопросы
WHOIS домена — это запрос к публичной базе регистрационных данных доменного имени. В ответ приходят регистратор, даты регистрации, изменения и окончания срока, коды статусов, NS-серверы и состояние DNSSEC, а также те контактные данные, которые регистратор решил опубликовать, — с 2018 года они обычно скрыты.