WHOIS-Abfrage: Domaininhaber finden und den Eintrag lesen
Advertisement
Was ist eine WHOIS-Abfrage?
Eine WHOIS-Abfrage ist eine Anfrage an die öffentliche Registrierungsdatenbank eines Domainnamens. Jede Domain unter einer generischen Top-Level-Domain wie .com, .net oder .org muss einen Eintrag bei ihrer Registry und ihrem Registrar haben, und jeder darf den öffentlichen Teil dieses Eintrags lesen. Die Abfrage liefert, wer der Registrar ist, wann die Domain angelegt wurde, wann sie abläuft, welche Nameserver sie nutzt, und eine Reihe von Statuscodes, die verraten, ob sie gesperrt, stillgelegt oder kurz vor der Löschung ist.
Der Name stammt vom ursprünglichen Unix-Befehl. 1982 ließ sich das ARPANET-Verzeichnis abfragen, indem man whois gefolgt von einem Namen eintippte; RFC 3912 hat dieses reine Textprotokoll auf TCP-Port 43 später standardisiert. Der Begriff ist geblieben, obwohl sich das Protokoll darunter geändert hat: Seit dem 28. Januar 2025 verlangt ICANN von gTLD-Registries und Registraren nicht mehr, überhaupt einen WHOIS-Dienst auf Port 43 zu betreiben, und dieselben Daten werden über RDAP ausgeliefert, eine JSON-API. Die meisten Werkzeuge, darunter DNS Robots WHOIS Lookup, fragen zuerst RDAP ab und nennen das Ergebnis trotzdem WHOIS-Eintrag.
Was eine WHOIS-Abfrage in der Regel nicht mehr liefert, sind Name, Anschrift und E-Mail-Adresse des Inhabers. Seit die DSGVO (GDPR) im Mai 2018 in Kraft trat, schwärzen Registrare personenbezogene Kontaktdaten weltweit standardmäßig. Der Rest dieses Leitfadens zeigt, was trotzdem noch dasteht, wie Sie es lesen und wie Sie einen Inhaber erreichen, wenn in den Kontaktfeldern nur REDACTED FOR PRIVACY steht.
Was ein WHOIS-Eintrag enthält
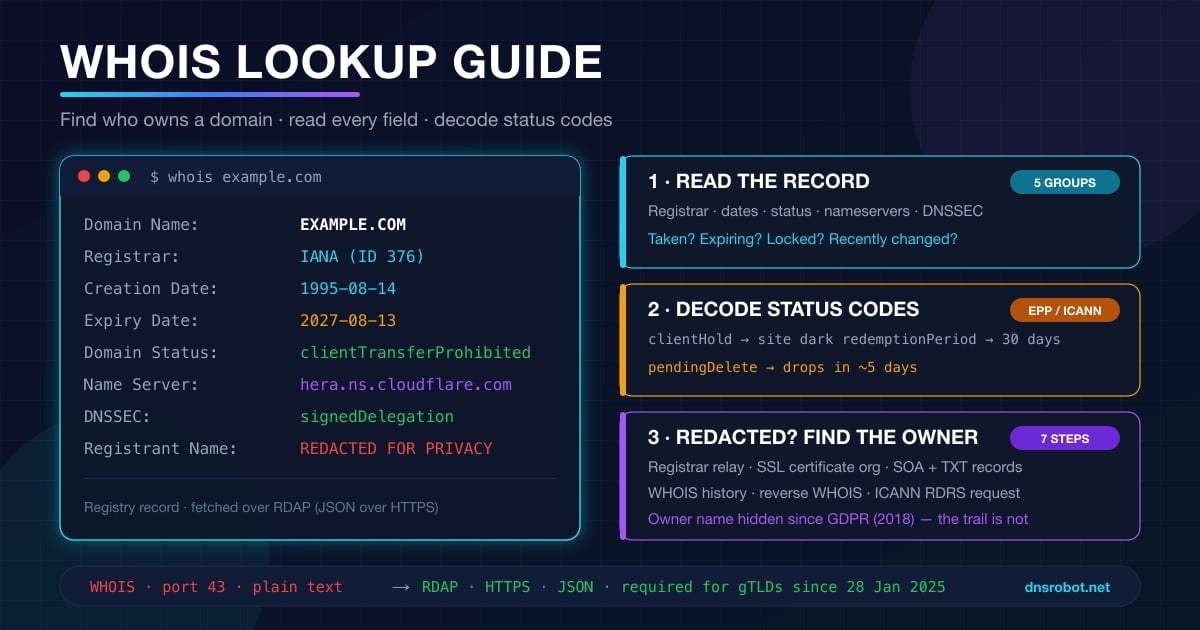
Hier ist ein echter Registry-Eintrag für example.com, heute mit dem Befehl whois unter macOS abgerufen. Jeder gTLD-Eintrag hat denselben Aufbau — wer diesen lesen kann, kann jeden lesen:
Identität —
Domain NameundRegistry Domain ID. Die ID ist der interne Schlüssel der Registry und ändert sich nie, auch nicht beim Besitzerwechsel.Registrar — das Unternehmen, an das der Domaininhaber zahlt.
Registrar IANA IDist die eindeutige Nummer des Registrars in der IANA-Registrarliste; imRegistrar WHOIS Serverliegen die Kontaktfelder, denn bei .com und .net speichert die Registry selbst keine Kontakte.Daten —
Creation Date,Updated DateundRegistry Expiry Date. Alle drei in UTC. Das Erstellungsdatum ist der Wert, den ein Domain-Alter-Checker ausgibt.Status — ein oder mehrere EPP-Statuscodes. Sie sind der nützlichste und zugleich der am häufigsten falsch gelesene Teil des Eintrags; weiter unten bekommen sie einen eigenen Abschnitt.
Delegation — die Nameserver und das DNSSEC-Kennzeichen. Das ist die Brücke zwischen WHOIS und DNS: Ändern Sie hier die Nameserver, wandert jeder DNS-Eintrag der Domain mit.
Domain Name: EXAMPLE.COM
Registry Domain ID: 2336799_DOMAIN_COM-VRSN
Registrar WHOIS Server: whois.iana.org
Registrar URL: http://res-dom.iana.org
Updated Date: 2026-08-14T08:01:43Z
Creation Date: 1995-08-14T04:00:00Z
Registry Expiry Date: 2027-08-13T04:00:00Z
Registrar: RESERVED-Internet Assigned Numbers Authority
Registrar IANA ID: 376
Domain Status: clientDeleteProhibited https://icann.org/epp#clientDeleteProhibited
Domain Status: clientTransferProhibited https://icann.org/epp#clientTransferProhibited
Domain Status: clientUpdateProhibited https://icann.org/epp#clientUpdateProhibited
Name Server: ELLIOTT.NS.CLOUDFLARE.COM
Name Server: HERA.NS.CLOUDFLARE.COM
DNSSEC: signedDelegation
DNSSEC DS Data: 2371 13 2 C988EC423E3880EB8DD8A46FE06CA230EE23F35B578D64E78B29C3E1C83D245A
>>> Last update of whois database: 2026-09-18T01:28:30Z <<<Der Eintrag zerfällt in fünf Gruppen, und jede beantwortet eine andere Frage:
Advertisement
So führen Sie eine WHOIS-Abfrage durch
Es gibt drei Wege, eine Abfrage zu starten, und alle drei liefern dieselben Daten. Wählen Sie danach, wie oft Sie sie brauchen und ob Sie die Rohausgabe sehen wollen.
Methode 1: Ein Online-WHOIS-Tool nutzen
Öffnen Sie DNS Robots WHOIS Lookup, tippen Sie die reine Domain ein (example.com, nicht https://www.example.com/page) und drücken Sie Enter. Das Tool fragt für gängige TLDs den RDAP-Server der Registry direkt ab, weicht für den Rest auf den Bootstrap von rdap.org aus und zeigt den aufbereiteten Eintrag: Registrar samt Abuse-Kontakt, Erstellungs-, Änderungs- und Ablaufdatum, Statuscodes mit verständlicher Erklärung, Nameserver, DNSSEC-Status und das Alter der Domain. Eine Abfrage für dnsrobot.net kam im Test nach 387 ms zurück.
ICANN Lookup ist die offizielle Alternative. Sie ist für jede gTLD maßgeblich, liefert aber für die meisten Länderdomains nichts Brauchbares und kennt weder Historie noch Massenabfragen noch Verweise auf DNS-Daten. Auch Registrar-Seiten (GoDaddy, Namecheap, Cloudflare) bieten WHOIS-Formulare an; sie funktionieren, sind aber darauf gebaut, Ihnen die Domain zu verkaufen, falls sie frei ist.
Methode 2: Der Befehl whois (macOS, Linux, Windows)
macOS und praktisch jede Linux-Distribution bringen einen whois-Client mit. Er spricht WHOIS über Port 43, folgt der Weiterleitung von der Registry zum Registrar automatisch und gibt beide Einträge nacheinander aus:
# Einfache Abfrage (folgt der Weiterleitung Registry -> Registrar)
whois example.com

# Einen bestimmten Server abfragen und die Weiterleitung überspringen
whois -h whois.verisign-grs.com example.com

# Nur die Zeilen, die meistens interessieren
whois example.com | grep -iE 'Registrar:|Creation Date|Expiry|Domain Status|Name Server'

# Debian/Ubuntu: installieren, falls nicht vorhanden
sudo apt install whois
Windows hat kein eingebautes whois. Die zwei sauberen Optionen sind Microsofts eigenes Sysinternals-Werkzeug und eine RDAP-Abfrage mit dem curl, das Windows 10 und 11 mitbringen:
Windows: Sysinternals whois oder curl
Laden Sie whois.exe aus der Sysinternals Suite herunter, legen Sie es in Ihren PATH, und die Syntax entspricht der unter Unix. Wenn Sie lieber nichts installieren, fragen Sie den RDAP-Server direkt ab und lassen PowerShell das JSON formatieren:
# Sysinternals whois (nach dem Download)
whois -v example.com

# Ohne Installation: RDAP abfragen und das JSON lesbar ausgeben
curl.exe -s -H "Accept: application/rdap+json" https://rdap.org/domain/example.com | ConvertFrom-Json | Select-Object ldhName, status, events, nameserversMethode 3: RDAP direkt abfragen (für Skripte)
Wenn Sie WHOIS-Daten in einem Skript brauchen, lassen Sie das Textformat weg und rufen RDAP auf. Die Antwort ist JSON mit festem Schema, Sie kommen also ohne reguläre Ausdrücke an die Felder. Die Registry für .com antwortet unter rdap.verisign.com; für jede andere TLD ermittelt rdap.org den richtigen Server aus der IANA-Bootstrap-Datei und leitet Sie dorthin weiter:
# Registry-Eintrag einer .com-Domain, direkt von Verisign
curl -s -H 'Accept: application/rdap+json' \
  https://rdap.verisign.com/com/v1/domain/example.com | jq '{status, events, nameservers: [.nameservers[].ldhName]}'

# Beliebige TLD: rdap.org den autoritativen Server finden lassen
curl -sL https://rdap.org/domain/example.org | jq '.events'

# Beispielausgabe
{
  "status": ["client delete prohibited", "client transfer prohibited", "client update prohibited"],
  "events": [
    { "eventAction": "registration", "eventDate": "1995-08-14T04:00:00Z" },
    { "eventAction": "expiration",   "eventDate": "2027-08-13T04:00:00Z" },
    { "eventAction": "last changed", "eventDate": "2026-08-14T08:01:43Z" }
  ],
  "nameservers": ["ELLIOTT.NS.CLOUDFLARE.COM", "HERA.NS.CLOUDFLARE.COM"]
}
Das Array links in einer Registry-Antwort enthält einen related-Link zum RDAP-Server des Registrars. Folgen Sie ihm, und Sie erhalten die Kontaktobjekte — geschwärzt oder nicht. Genau das erledigt ein gut gebautes Web-Tool in einem Zug für Sie. Wenn Sie darauf aufbauen: Die sechs Schritte aus So testen Sie einen öffentlichen API-Endpunkt gelten für RDAP-Server genauso wie für jede andere JSON-API.
So lesen Sie das Ergebnis (Feld für Feld)
Die meisten Menschen starten eine Abfrage, um eine von vier Fragen zu beantworten. Hier steht, wo die Antwort im Eintrag liegt.
Ist die Domain vergeben? Wenn überhaupt ein Eintrag zurückkommt: ja. Eine registrierte Domain hat immer ein Creation Date. Meldet die Registry No match for domain oder antwortet RDAP mit HTTP 404, ist der Name nicht registriert — oder von der Registry reserviert, was bei kurzen Namen und Wörterbuchbegriffen häufig vorkommt. Ein Domain-Verfügbarkeitscheck unterscheidet beides, weil er zusätzlich über DNS prüft.
Wann läuft sie ab, und wird sie frei? Lesen Sie das Registry Expiry Date und danach die Statuscodes. Eine Domain nach dem Ablaufdatum mit dem Status autoRenewPeriod oder redemptionPeriod ist nicht freigegeben; der Domaininhaber kann sie weiterhin verlängern. Nur pendingDelete bedeutet, dass sie freigegeben wird, und das dauert meist noch fünf Tage. Der Abschnitt zum Lebenszyklus weiter unten geht die komplette Zeitleiste durch.
Wer verwaltet sie? Registrar ist das Unternehmen, an das Sie sich wenden, und Registrar Abuse Contact Email samt Telefonnummer wird selbst dann veröffentlicht, wenn alles andere geschwärzt ist. Das ist Absicht: ICANNs Registration Data Policy schreibt vor, dass diese Felder öffentlich bleiben.
Hat sich zuletzt etwas geändert? Updated Date springt jedes Mal, wenn der Registrar eine Änderung durchreicht: eine Verlängerung, einen Nameserver-Wechsel, eine gesetzte oder entfernte Sperre. Eine Domain, die letzte Woche die Nameserver gewechselt hat und nächsten Monat abläuft, ist ein ganz anderes Risiko als eine, die seit 2015 unangetastet ist. Haben sich die Nameserver geändert, zeigt ein NS-Lookup, wo das DNS jetzt liegt.
Advertisement
Domain-Statuscodes erklärt (EPP)
Statuscodes sind die wertvollste Zeile eines WHOIS-Eintrags — und die, die am häufigsten falsch verstanden wird. Sie sind im EPP-Protokoll definiert, und jeder Code hat eine feste, von ICANN veröffentlichte Bedeutung. Ein Code, der mit client beginnt, wurde vom Registrar gesetzt, meist auf Wunsch des Domaininhabers; ein Code, der mit server beginnt, kommt von der Registry, und nur die Registry kann ihn wieder entfernen.
| Statuscode | Gesetzt von | Was das für Sie bedeutet |
|---|---|---|
ok / active | Registry | Keine Sperren, keine laufenden Vorgänge. Bei vielen ccTLDs normal, bei einer gTLD eher ungewöhnlich, weil die meisten Registrare dort standardmäßig Sperren setzen. |
clientTransferProhibited | Registrar | Registrar-Sperre. Die Domain lässt sich nicht zu einem anderen Registrar übertragen, solange der Domaininhaber sie nicht entsperrt. Der Normalzustand einer gesunden Domain. |
clientUpdateProhibited / clientDeleteProhibited | Registrar | Nameserver und Kontakte lassen sich nicht ändern, und die Domain kann nicht gelöscht werden. Zusammen mit der Transfersperre bilden diese drei den Standardschutz des Registrars. |
serverTransferProhibited / serverUpdateProhibited / serverDeleteProhibited | Registry | Registry-Sperre. Oft kostenpflichtiger Schutz für hochwertige Namen (cloudflare.com trägt alle drei), sonst ein Gerichtsbeschluss oder eine Sperre wegen eines Streitfalls. |
clientHold / serverHold | Registrar / Registry | Die Domain wird aus der DNS-Zone entfernt und löst nicht mehr auf. clientHold bedeutet meist eine unbezahlte Verlängerung oder eine fehlgeschlagene Kontaktprüfung; serverHold deutet oft auf eine Compliance- oder Missbrauchsmaßnahme hin. |
inactive | Registry | Registriert, aber ohne Nameserver, löst daher nicht auf. Direkt nach dem Kauf üblich. |
pendingTransfer | Registry | Ein Transfer zu einem neuen Registrar läuft. Er ist in bis zu 5 Tagen abgeschlossen, sofern der abgebende Registrar ihn nicht ablehnt. |
autoRenewPeriod | Registry | Die Domain hat ihr Ablaufdatum überschritten und die Registry hat sie automatisch verlängert; der Registrar hat eine Karenzzeit von bis zu 45 Tagen, um zu zahlen oder sie zu löschen. |
redemptionPeriod | Registry | Der Registrar hat die Domain gelöscht. 30 Tage lang kann der bisherige Domaininhaber sie gegen Gebühr wiederherstellen. Für alle anderen ist sie nicht verfügbar. |
pendingDelete | Registry | Die Wiederherstellungsfrist ist abgelaufen. Die Domain wird in rund 5 Tagen entfernt und öffentlich freigegeben. Das ist der einzige Status, der wirklich bedeutet: Sie wird gleich frei. |
Die Faustregel: clientTransferProhibited + clientUpdateProhibited + clientDeleteProhibited ist gesund und langweilig. Eine Domain, die plötzlich ins Leere zeigt und clientHold trägt, braucht einen Inhaber, der sein Postfach prüft — nicht sein DNS. Und wenn Sie darauf warten, eine verfallene Domain zu kaufen, lohnt vor pendingDelete kein einziger Blick.
Warum WHOIS "REDACTED FOR PRIVACY" anzeigt
Bis 2018 nannte ein WHOIS-Eintrag zu einer .com-Domain typischerweise den vollständigen Namen des Domaininhabers, seine Postanschrift, Telefonnummer und E-Mail-Adresse. Registrare verkauften WHOIS-Privacy als Zusatzleistung, die diese Felder durch die Daten eines Treuhanddienstes ersetzte. Dann trat am 25. Mai 2018 die DSGVO (GDPR) in Kraft, ICANN erließ binnen Tagen eine Temporary Specification, und die Registrare begannen, personenbezogene Daten für alle zu schwärzen, statt im Einzelfall zu entscheiden, wer überhaupt geschützt ist. Diese Übergangsregel wurde durch ICANNs Registration Data Policy ersetzt, die am 21. August 2025 vollständig in Kraft trat und die Schwärzung dauerhaft macht.
So sieht der RDAP-Eintrag auf Registrar-Ebene für cloudflare.com heute beim Registrant aus:
{
  "objectClassName": "entity",
  "roles": ["registrant"],
  "vcardArray": ["vcard", [
    ["fn",  {}, "text", "DATA REDACTED"],
    ["org", {}, "text", "DATA REDACTED"],
    ["adr", {}, "text", ["DATA REDACTED", "DATA REDACTED", "DATA REDACTED"]]
  ]],
  "remarks": [{ "title": "REDACTED FOR PRIVACY",
                "description": ["Some of the data in this object has been removed."] }]
}Die Richtlinie ist sehr genau darin, was öffentlich bleibt. Diese Felder müssen bei einer gTLD-Domain immer veröffentlicht werden: der Domainname, Name und IANA ID des Registrars, die Registrar-URL, Abuse-E-Mail und -Telefonnummer des Registrars, Erstellungsdatum, Ablaufdatum, Nameserver und Statuscodes. Die Schwärzung ist außerdem nicht immer vollständig: Viele Registrare veröffentlichen weiterhin den Organisationsnamen des Inhabers, wenn die Domain von einem Unternehmen registriert wurde (eine juristische Person, die die DSGVO nicht schützt), sowie Bundesland und Land des Inhabers. Ein geschwärzter Eintrag kann Ihnen also immer noch verraten, dass der Domaininhaber ein Unternehmen in Delaware oder eine Person in Bayern ist.
Der praktische Unterschied zwischen Privacy und Schwärzung: Ein bezahlter WHOIS-Privacy-Dienst leitet Post an seine Treuhandadresse weiterhin an den Inhaber weiter, während die reine Schwärzung die E-Mail-Adresse entfernt und sie je nach Registrar durch den Link zu einem Kontaktformular oder eine anonymisierte Weiterleitungsadresse ersetzt. So oder so bekommt ein Außenstehender einen Weg, dem Inhaber zu schreiben, ohne zu erfahren, wer er ist.
Advertisement
Wem gehört eine Domain? So finden Sie es trotz Schwärzung heraus
Die Schwärzung hat die Vordertür geschlossen, aber eine Domain hinterlässt überall sonst Spuren. Arbeiten Sie die folgenden Schritte der Reihe nach ab; jeder dauert eine Minute, und die meisten Domaininhaber sind spätestens bei Schritt drei identifiziert.
Lesen Sie, was nicht geschwärzt ist. Die Felder für Organisation, Bundesland und Land überleben häufig. Schon der Registrar grenzt ein: Eine Domain bei MarkMonitor oder CSC gehört einem Großkonzern, eine beim Cloudflare Registrar eher einem Entwickler oder Start-up.
Nutzen Sie das Kontakt-Relay des Registrars. Jeder Registrar muss Ihnen einen Weg zum Domaininhaber geben: eine anonymisierte Adresse wie
abc123@contact.gandi.netoder ein Webformular, das aus der WHOIS-Ausgabe heraus verlinkt ist. Seriöse Nachrichten werden weitergeleitet.Prüfen Sie das SSL-Zertifikat. Organisationsvalidierte (OV) und Extended-Validation-Zertifikate (EV) tragen den Namen der juristischen Person im Feld
Subject. Schicken Sie die Domain durch einen SSL-Checker und lesen Sie die Zertifikatskette; der Leitfaden zur SSL-Zertifikatskette zeigt, an welcher Stelle die Organisation steht.Schauen Sie ins DNS. Das Feld
RNAMEim SOA-Eintrag ist die E-Mail-Adresse der Zonenverwaltung, bei der das@durch einen Punkt ersetzt wurde. TXT-Einträge verraten den Mailanbieter, Verifizierungs-Token von Google, Microsoft und Facebook und manchmal direkt einen Firmennamen. Ein DNS-Lookup aufSOAundTXTdauert Sekunden, und ein Subdomain-Finder fördert Hostnamen wiemail.,crm.oderjira.zutage, die verraten, welche Werkzeuge ein Unternehmen betreibt.Prüfen Sie die WHOIS-Historie. Einträge von vor Mai 2018 waren öffentlich und wurden von mehreren kommerziellen Diensten archiviert. Eine 2012 registrierte Domain hat mit ziemlicher Sicherheit einen ungeschwärzten historischen Eintrag, der den ursprünglichen Domaininhaber nennt.
Reverse WHOIS. Wenn Sie ein einziges Detail kennen (einen Firmennamen oder eine erhalten gebliebene E-Mail-Adresse), durchsuchen Reverse-WHOIS-Dienste alle Domains, die es je aufgeführt haben. Teuer, aber genau so kartieren Markenschutz-Teams das Portfolio eines Domaingrabbers.
Stellen Sie einen Antrag. Bei einem rechtlichen Anlass wie einem Markenstreit, Phishing oder Betrug leitet ICANNs Registration Data Request Service (RDRS) einen förmlichen Auskunftsantrag an den Registrar weiter. Er startete am 28. November 2023 und funktioniert nur für gTLDs; für die meisten ccTLDs gibt es nichts Vergleichbares.
WHOIS vs. RDAP: Was sich 2025 geändert hat
RDAP (Registration Data Access Protocol) wurde von der IETF entworfen, um alles zu beheben, was an WHOIS auf Port 43 kaputt war — und es ist das, was Ihr Abfragewerkzeug heute tatsächlich nutzt. Die Unterschiede zählen, sobald Sie auf den Daten aufbauen:
| WHOIS (RFC 3912) | RDAP (RFC 7480 – 7484, 9082, 9083) | |
|---|---|---|
| Transport | Klartext über TCP-Port 43, keine Verschlüsselung | HTTPS auf Port 443, immer verschlüsselt |
| Format | Freier Text; jede Registry formatiert anders | JSON mit festem Schema und einheitlichen Feldnamen |
| Den richtigen Server finden | Raten oder eine fest hinterlegte Liste pro TLD | IANA-Bootstrap-Datei ordnet jeder TLD ihren Server zu (1.202 TLDs über 591 Dienste, Stand 2026-09-16) |
| Internationalisierte Namen | Ad hoc; bei Nicht-ASCII-Domains oft kaputt | Native Unterstützung für IDNs und Unicode-Kontaktdaten |
| Abgestufter Zugriff | Keiner; alle sehen dieselbe Ausgabe | Kann Anfragende authentifizieren und akkreditierten Nutzern mehr Daten liefern |
| Rate Limiting | Aggressive, undokumentierte Limits pro IP | Standardisiertes HTTP 429 mit Retry-After |
| Status | Für gTLDs seit dem 28. Januar 2025 nicht mehr vorgeschrieben (Verisign behält es für .com, .net und .name) | Pflicht für alle gTLD-Registries und Registrare |
Daraus folgen zwei Dinge für die Praxis. Erstens: Wenn eines Ihrer Skripte die Textausgabe von whois parst, lebt es auf Pump — Registries können ihren Dienst auf Port 43 jederzeit abschalten, und manche haben es bereits getan: whois.nic.google von Google Registry, das .app und .dev bediente, löst nicht einmal mehr auf. Zweitens löst der RDAP-Bootstrap das Problem, an dem WHOIS immer gescheitert ist: Bei example.museum lädt ein Client einmal data.iana.org/rdap/dns.json, findet den Eintrag für museum und fragt den autoritativen Server ab, ganz ohne fest hinterlegtes Wissen. ICANN meldete für Dezember 2024 mehr als 10 Milliarden RDAP-Abfragen pro Monat.
Advertisement
Länderdomains: Jede Registry macht es anders
ICANNs Richtlinien binden nur gTLDs. Länder-TLDs (.de, .uk, .br, .jp und rund 300 weitere) setzen ihre eigenen Regeln, und eine WHOIS-Abfrage auf eine ccTLD kann alles zurückgeben — von einer vollständig geprüften Identität bis zu so gut wie nichts. Das hier lieferte heute der Port-43-Server von DENIC, der Registry für .de, zu example.de:
| Endung | Registry | Was eine öffentliche Abfrage liefert |
|---|---|---|
.de | DENIC | Auf Port 43 nur Nameserver und das Änderungsdatum; Inhaberdaten ausschließlich über das Webformular und nur bei dargelegtem berechtigtem Interesse |
.uk | Nominet | Registrar, Registrierungs- und Ablaufdatum, Nameserver sowie den Inhabernamen bei Unternehmen (Privatpersonen können widersprechen). Nominet gleicht Namen mit Daten Dritter ab |
.br | registro.br | Vollständiger Name des Inhabers (owner), Erstellungs- und Ablaufdatum, Nameserver mit Funktionsprüfung und DNSSEC-Status. Eine der transparentesten Registries |
.jp | JPRS | Organisation des Inhabers, Handle des administrativen Kontakts, Nameserver und Daten; vollständige Angaben nur bei .co.jp und anderen organisatorischen Second-Level-Namen |
.fr | AFNIC | Registrar, Daten, Status und Nameserver; Kontaktdaten bei Privatpersonen geschwärzt, bei juristischen Personen veröffentlicht |
.au | auDA | Inhabername und ABN/ACN bei Unternehmen, Registrar, Status und Nameserver. Ein Ablaufdatum wird nicht veröffentlicht |
.io, .co, .me | Kommerzielle ccTLD-Betreiber | Folgen dem gTLD-Muster mit RDAP und Schwärzung, weil ihre Registries auch gTLDs unter ICANN-Vertrag betreiben |
% The DENIC whois service on port 43 doesn't disclose any information concerning
% the domain holder, general request and abuse contact.
% This information can be obtained through use of our web-based whois service
% available at the DENIC website:
% https://webwhois.denic.de/?lang=en

Domain: example.de
Nserver: ns1078.ui-dns.biz
Nserver: ns1078.ui-dns.com
Nserver: ns1078.ui-dns.de
Nserver: ns1078.ui-dns.org
Status: connect
Changed: 2018-08-10T05:24:12+02:00Kein Registrar, keine Daten, kein Inhaber, und das Statusvokabular (connect) ist DENICs eigenes statt EPP. Andere Registries liegen an anderen Punkten der Skala:
IP-WHOIS-Abfrage: Wem gehört eine IP-Adresse?
Derselbe Befehl whois funktioniert auch mit einer IP-Adresse, die Antwort kommt dann allerdings aus einer anderen Datenbank. Domainnamen verwalten Registries und Registrare; IP-Adressblöcke vergeben die fünf Regional Internet Registries (ARIN für Nordamerika, RIPE NCC für Europa und den Nahen Osten, APNIC für Asien-Pazifik, LACNIC für Lateinamerika und AFRINIC für Afrika). Ein IP-WHOIS-Eintrag nennt die Organisation, die den Block hält, dessen Größe, das Land der Zuweisung und den Abuse-Kontakt — genau das, was Sie brauchen, wenn eine Adresse Ihren Server angreift oder Ihnen Spam schickt.
# WHOIS über Port 43: Der Client findet die richtige RIR automatisch
whois 1.1.1.1

# RDAP: rdap.org leitet zur richtigen RIR weiter (hier APNIC)
curl -sL https://rdap.org/ip/1.1.1.1 | jq '{name, handle, startAddress, endAddress, country, type}'

# Ausgabe
{
  "name": "APNIC-LABS",
  "handle": "1.1.1.0 - 1.1.1.255",
  "startAddress": "1.1.1.0",
  "endAddress": "1.1.1.255",
  "country": "AU",
  "type": "ASSIGNED PORTABLE"
}
Ein IP-Eintrag verrät nie, welche Websites auf der Adresse liegen; eine einzelne Cloud-IP kann Tausende Domains bedienen. Er nennt auch nicht den Aufenthaltsort des Nutzers, sondern nur, wo der Block registriert wurde. Für eine schnelle Antwort ohne Kommandozeile kombiniert IP Lookup die RIR-Daten mit der Geolokalisierung, und ASN Lookup zeigt, aus welchem Netz der Block angekündigt wird. Um von einer IP zurück zum Hostnamen zu kommen, nutzen Sie Reverse DNS — das liest den PTR-Eintrag statt WHOIS.
Ablaufdaten lesen: der Lebenszyklus einer Domain
Die Statuscodes ergeben erst vor der Zeitleiste Sinn, die eine gTLD-Domain durchläuft, nachdem ihr Inhaber aufhört zu zahlen. ICANNs Expired Registration Recovery Policy setzt die Mindestfristen, Registries und Registrare legen eigene Puffer obendrauf, und heraus kommt ein längerer Weg, als die meisten erwarten:
Etwa 30 Tage und noch einmal etwa 7 Tage vor Ablauf — der Registrar muss den Domaininhaber per E-Mail benachrichtigen. Eine dritte Nachricht folgt innerhalb von 5 Tagen nach dem Ablauf.
Tag 0 (Ablauf) — die Registry verlängert die Domain automatisch und setzt
autoRenewPeriod. Der Registrar hat bis zu 45 Tage Zeit, sie zu behalten oder zu löschen. Er muss die DNS-Auflösung mindestens 8 Tage vor der Löschung unterbrechen, die Seite geht also offline; viele Registrare parken sie auf einer Seite mit dem Hinweis, dass die Domain abgelaufen ist.Tag 1–45 (Karenzzeit des Registrars) — der Domaininhaber kann zum normalen Preis verlängern. Die meisten Registrare kürzen diese Frist auf 30 Tage oder weniger.
Löschung → `redemptionPeriod` (30 Tage) — der Registrar hat die Domain gelöscht. Der Inhaber kann sie weiterhin zurückholen, üblicherweise gegen eine Gebühr von 80 bis 200 US-Dollar zusätzlich zur Verlängerung. Sonst kann sie niemand registrieren.
`pendingDelete` (5 Tage) — eine Wiederherstellung ist nicht mehr möglich. Am Ende dieses Fensters wird der Name zu einem Zeitpunkt, den die Registry nicht ankündigt, endgültig entfernt und damit verfügbar.
Freigabe — die Domain ist frei registrierbar, und Drop-Catching-Dienste, die die Registry laufend abfragen, konkurrieren im Millisekundenbereich um sie.
Eine Domain, deren WHOIS ein Ablaufdatum von vor zwei Wochen zeigt, ist also meist noch 60 bis 75 Tage davon entfernt, tatsächlich verfügbar zu sein — und vielleicht wird sie es nie: Der Inhaber kann sie bis pendingDelete jederzeit zurückholen. Behalten Sie deshalb die Statuszeile im Auge, nicht das Ablaufdatum. Einmal täglich eine WHOIS-Abfrage laufen zu lassen und den Statuswechsel zu notieren, genügt völlig.
Wofür WHOIS-Abfragen in der Praxis genutzt werden
Jenseits der Frage, ob ein Name noch frei ist, tauchen einige Aufgaben in Support-Warteschlangen und Security-Teams immer wieder auf.
Eine Website prüfen, bevor Sie ihr vertrauen. Ein Shop, der mit zehn Jahren Erfahrung wirbt, dessen Domain aber vor drei Wochen angelegt wurde, sagt damit einiges über sich. Erstellungsdatum, Registrar und Nameserver sind in zehn Sekunden geprüft und im Registry-Eintrag nicht fälschbar.
Eine Seite reparieren, die nicht mehr auflöst. Bevor Sie ans DNS gehen, stellen Sie sicher, dass die Domain nicht abgelaufen ist und nicht auf clientHold steht; wenn doch, hilft keine DNS-Änderung. Nach einer Nameserver-Migration bestätigen die Name Server-Zeilen im WHOIS, dass der Registrar die Änderung tatsächlich übernommen hat — das kann bis zu 48 Stunden dauern.
Eine bereits vergebene Domain kaufen. WHOIS nennt Ihnen den Registrar (der meist einen Brokerdienst anbietet), ob die Domain gesperrt ist, wie lange der aktuelle Domaininhaber sie schon hält und ob sie auf den Ablauf zusteuert.
Phishing oder Missbrauch untersuchen. Die Registrar Abuse Contact Email wird genau deshalb veröffentlicht, damit Sie eine bösartige Domain bei der Stelle melden können, die sie abschalten kann. Kombinieren Sie sie mit dem Abuse-Kontakt aus dem IP-WHOIS des Hosters.
Das eigene Portfolio prüfen. Unternehmen verlieren Domains häufiger an abgelaufene Kreditkarten als an Hacker. Ein vierteljährlicher WHOIS-Durchlauf über alle eigenen Domains, mit Blick auf Ablaufdatum und Sperrstatus, ist billige Versicherung.
WHOIS-Feldreferenz
Eine Kurzreferenz zu jedem Feld, das Ihnen in einem gTLD-Eintrag begegnet, samt RDAP-Entsprechung für alle, die das JSON parsen:
| WHOIS-Feld | Ort in RDAP | Hinweise |
|---|---|---|
| Domain Name | ldhName / unicodeName | LDH ist die ASCII-Form (Punycode), Unicode die Anzeigeform bei IDNs |
| Registry Domain ID | handle | Dauerhafte Kennung der Registry; übersteht Transfers und Inhaberwechsel |
| Registrar / Registrar IANA ID | entities[role=registrar] → handle und vCard fn | IANA ID 376 ist IANAs eigener Registrar für reservierte Domains; 146 ist GoDaddy, 1068 Namecheap, 1910 Cloudflare |
| Registrar WHOIS Server / URL | links[rel=related] | Dort liegt der Eintrag auf Registrar-Ebene mit den Kontaktdaten |
| Creation Date | events[eventAction=registration] | Ändert sich weder bei Verlängerung noch bei Transfer; nur eine vollständige Löschung mit Neuregistrierung setzt es zurück |
| Updated Date | events[eventAction=last changed] | Jede Änderung auf Registrar-Seite: Verlängerung, Sperre, Nameserver- oder Kontaktänderung |
| Registry Expiry Date | events[eventAction=expiration] | Das Datum, das den oben beschriebenen Lebenszyklus steuert |
| Domain Status | status[] | EPP-Codes; RDAP schreibt sie mit Leerzeichen |
| Name Server | nameservers[].ldhName | Delegation; die einzigen WHOIS-Daten, die direkt beeinflussen, wie die Domain auflöst |
| DNSSEC | secureDNS.delegationSigned + dsData[] | signedDelegation bedeutet, dass DS-Einträge bei der Registry hinterlegt sind |
| Registrant / Admin / Tech | entities[role=…]-vCard | Meist REDACTED FOR PRIVACY; Organisation und Land bleiben oft erhalten |
| Registrar Abuse Contact | vCard der Registrar-Entity, email / tel mit type=abuse | Nach ICANN-Richtlinie immer öffentlich; damit melden Sie bösartige Domains |
Passt ein Eintrag, den Sie vor sich haben, nicht in diese Tabelle, sehen Sie mit ziemlicher Sicherheit eine ccTLD — dann ist die Dokumentation der jeweiligen Registry die Referenz.
WHOIS-Abfrage für jede Domain starten
DNS Robots kostenloses WHOIS Lookup fragt die Registry über RDAP ab und zeigt Registrar, Erstellungs- und Ablaufdatum, Statuscodes mit verständlicher Erklärung, Nameserver, DNSSEC-Status und das Alter der Domain auf einen Blick. Ohne Anmeldung, ohne Limit.
Testen WHOIS LookupAdvertisement
Häufige Fragen zur WHOIS-Abfrage
Eine WHOIS-Abfrage ist eine Anfrage an die öffentliche Registrierungsdatenbank eines Domainnamens. Sie liefert den Registrar, Erstellungs-, Änderungs- und Ablaufdatum, die Statuscodes, die Nameserver und den DNSSEC-Status sowie die Kontaktdaten, die der Registrar veröffentlicht — und die sind seit 2018 in der Regel geschwärzt.