WHOIS Domain: Cara Cek Pemilik Domain dan Membaca Record-nya
Advertisement
Apa Itu WHOIS Domain?
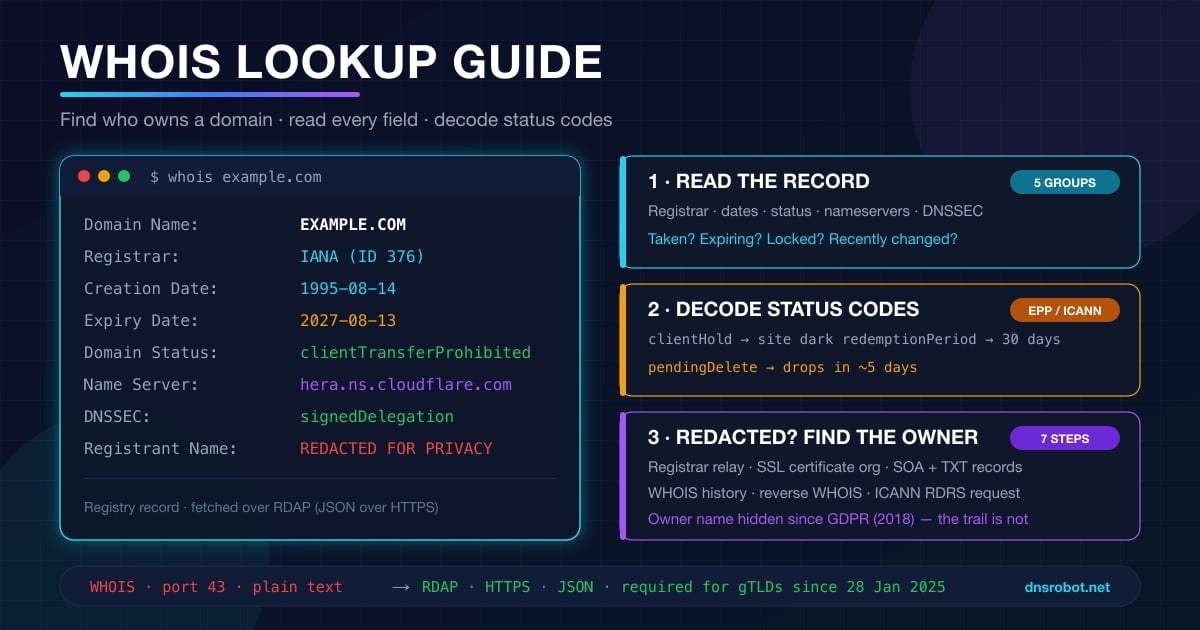
WHOIS domain adalah kueri ke basis data pendaftaran publik milik sebuah nama domain. Setiap domain di bawah top-level domain generik seperti .com, .net, atau .org wajib punya record yang disimpan registri dan registrar-nya, dan bagian publik record itu bisa dibaca siapa saja. Hasilnya menyebutkan siapa registrar-nya, kapan domain dibuat, kapan kedaluwarsa, nameserver mana yang dipakai, serta sekumpulan kode status yang menyatakan apakah domain terkunci, ditangguhkan, atau akan segera dihapus.
Namanya berasal dari perintah Unix yang asli. Pada 1982, direktori ARPANET bisa dikueri dengan mengetik whois diikuti sebuah nama, dan RFC 3912 kemudian membakukan protokol teks polos itu di TCP port 43. Istilahnya bertahan meski protokol di baliknya sudah berganti: sejak 28 Januari 2025, ICANN tidak lagi mewajibkan registri dan registrar gTLD menjalankan WHOIS port 43, dan data yang sama disajikan lewat RDAP, sebuah API JSON. Sebagian besar alat, termasuk WHOIS Lookup dari DNS Robot, mengueri RDAP lebih dulu dan tetap menyebut hasilnya sebagai record WHOIS.
Satu hal yang biasanya tidak lagi dikembalikan adalah nama, alamat, dan email pemilik domain. Sejak GDPR berlaku pada Mei 2018, registrar menyensor data kontak pribadi secara default di seluruh dunia. Sisa panduan ini menunjukkan apa saja yang masih tersisa, cara membacanya, dan cara menjangkau pemilik ketika kolom kontak hanya berisi REDACTED FOR PRIVACY.
Isi Sebuah Record WHOIS
Berikut record registri asli untuk example.com, diambil hari ini dengan perintah whois di macOS. Setiap record gTLD punya bentuk yang sama, jadi begitu Anda bisa membaca yang satu ini, Anda bisa membaca semuanya:
Identitas —
Domain NamedanRegistry Domain ID. ID itu adalah kunci internal registri dan tidak pernah berubah, bahkan ketika domain berpindah tangan.Registrar — perusahaan tempat pemiliknya membayar.
Registrar IANA IDadalah nomor unik registrar di daftar registrar IANA;Registrar WHOIS Serveradalah tempat kolom kontak berada, karena untuk .com dan .net registri sendiri tidak menyimpan data kontak.Tanggal —
Creation Date,Updated Date, danRegistry Expiry Date. Ketiganya dalam UTC. Creation date inilah yang dilaporkan domain age checker.Status — satu atau beberapa kode status EPP. Ini bagian paling berguna sekaligus paling sering salah dibaca; ada bagian khusus untuknya di bawah.
Delegasi — nameserver dan flag DNSSEC. Inilah jembatan antara WHOIS dan DNS: ubah nameserver di sini dan seluruh record DNS domain itu ikut berpindah.
Domain Name: EXAMPLE.COM
Registry Domain ID: 2336799_DOMAIN_COM-VRSN
Registrar WHOIS Server: whois.iana.org
Registrar URL: http://res-dom.iana.org
Updated Date: 2026-08-14T08:01:43Z
Creation Date: 1995-08-14T04:00:00Z
Registry Expiry Date: 2027-08-13T04:00:00Z
Registrar: RESERVED-Internet Assigned Numbers Authority
Registrar IANA ID: 376
Domain Status: clientDeleteProhibited https://icann.org/epp#clientDeleteProhibited
Domain Status: clientTransferProhibited https://icann.org/epp#clientTransferProhibited
Domain Status: clientUpdateProhibited https://icann.org/epp#clientUpdateProhibited
Name Server: ELLIOTT.NS.CLOUDFLARE.COM
Name Server: HERA.NS.CLOUDFLARE.COM
DNSSEC: signedDelegation
DNSSEC DS Data: 2371 13 2 C988EC423E3880EB8DD8A46FE06CA230EE23F35B578D64E78B29C3E1C83D245A
>>> Last update of whois database: 2026-09-18T01:28:30Z <<<Record itu terbagi menjadi lima kelompok, dan masing-masing menjawab pertanyaan yang berbeda:
Advertisement
Cara Cek WHOIS Domain
Ada tiga cara menjalankan pencarian, dan semuanya mengembalikan data dasar yang sama. Pilih berdasarkan seberapa sering Anda membutuhkannya dan apakah Anda ingin output mentah.
Metode 1: Pakai Alat WHOIS Online
Buka WHOIS Lookup dari DNS Robot, ketik nama domain polos (example.com, bukan https://www.example.com/page), lalu tekan Enter. Alat ini mengueri server RDAP registri secara langsung untuk TLD umum, jatuh ke bootstrap rdap.org untuk sisanya, dan menampilkan record yang sudah diurai: registrar beserta kontak abuse-nya, tanggal pembuatan, pembaruan, dan kedaluwarsa, kode status lengkap dengan artinya dalam bahasa sehari-hari, nameserver, status DNSSEC, serta usia domain. Dalam pengujian, pencarian untuk dnsrobot.net selesai dalam 387 ms.
ICANN Lookup adalah alternatif resminya. Ia otoritatif untuk setiap gTLD, tetapi nyaris tidak mengembalikan apa pun yang berguna untuk kebanyakan domain kode negara, serta tidak punya riwayat, mode massal, maupun tautan ke data DNS. Situs registrar (GoDaddy, Namecheap, Cloudflare) juga menyediakan halaman WHOIS; semuanya berfungsi, tetapi dibuat untuk menjual domain itu kepada Anda kalau ternyata masih kosong.
Metode 2: Perintah whois (macOS, Linux, Windows)
macOS dan hampir semua distribusi Linux menyertakan klien whois. Klien ini berbicara lewat WHOIS port 43, mengikuti rujukan dari registri ke registrar secara otomatis, lalu mencetak kedua record itu berurutan:
# Pencarian dasar (mengikuti rujukan registri -> registrar)
whois example.com

# Kueri satu server tertentu dan lewati rujukannya
whois -h whois.verisign-grs.com example.com

# Hanya baris yang biasanya Anda perlukan
whois example.com | grep -iE 'Registrar:|Creation Date|Expiry|Domain Status|Name Server'

# Debian/Ubuntu: pasang kalau belum tersedia
sudo apt install whois
Windows tidak punya whois bawaan. Dua opsi yang bersih adalah alat Sysinternals buatan Microsoft sendiri, atau mengueri RDAP dengan curl yang sudah tersedia di Windows 10 dan 11:
Windows: Sysinternals whois atau curl
Unduh whois.exe dari suite Sysinternals, taruh di PATH Anda, dan sintaksnya sama persis dengan versi Unix. Kalau Anda tidak ingin memasang apa pun, tanyakan langsung ke server RDAP dan biarkan PowerShell merapikan JSON-nya:
# Sysinternals whois (setelah diunduh)
whois -v example.com

# Tanpa instalasi: kueri RDAP lalu cetak JSON-nya dengan rapi
curl.exe -s -H "Accept: application/rdap+json" https://rdap.org/domain/example.com | ConvertFrom-Json | Select-Object ldhName, status, events, nameserversMetode 3: Kueri RDAP Langsung (untuk Skrip)
Kalau Anda butuh data WHOIS di dalam skrip, lupakan format teks dan panggil RDAP. Responsnya berupa JSON dengan skema tetap, jadi Anda bisa mengambil field tanpa regex. Registri .com menjawab di rdap.verisign.com; untuk TLD lain, rdap.org mencari server yang tepat dari file bootstrap IANA lalu mengalihkan Anda ke sana:
# Record registri untuk domain .com, langsung dari Verisign
curl -s -H 'Accept: application/rdap+json' \
  https://rdap.verisign.com/com/v1/domain/example.com | jq '{status, events, nameservers: [.nameservers[].ldhName]}'

# TLD apa pun: biarkan rdap.org menemukan server otoritatifnya
curl -sL https://rdap.org/domain/example.org | jq '.events'

# Contoh output
{
  "status": ["client delete prohibited", "client transfer prohibited", "client update prohibited"],
  "events": [
    { "eventAction": "registration", "eventDate": "1995-08-14T04:00:00Z" },
    { "eventAction": "expiration",   "eventDate": "2027-08-13T04:00:00Z" },
    { "eventAction": "last changed", "eventDate": "2026-08-14T08:01:43Z" }
  ],
  "nameservers": ["ELLIOTT.NS.CLOUDFLARE.COM", "HERA.NS.CLOUDFLARE.COM"]
}
Array links pada respons registri berisi tautan related ke server RDAP milik registrar. Ikuti tautan itu dan Anda mendapat objek kontaknya, tersensor maupun tidak. Itulah persis yang dikerjakan alat web yang dibangun dengan baik untuk Anda, dalam satu permintaan. Kalau Anda membangun sesuatu di atas data ini, metode enam langkah di cara menguji endpoint API publik berlaku untuk server RDAP sama seperti untuk API JSON mana pun.
Cara Membaca Hasilnya (Field per Field)
Kebanyakan orang menjalankan pencarian untuk menjawab salah satu dari empat pertanyaan. Berikut letak jawabannya di dalam record.
Apakah domainnya sudah terpakai? Kalau record-nya muncul sama sekali, berarti ya. Domain yang terdaftar selalu punya Creation Date. Kalau registri mengembalikan No match for domain atau RDAP mengembalikan HTTP 404, nama itu belum terdaftar — atau dicadangkan oleh registri, yang umum terjadi pada kata pendek dan kata kamus. Pakai cek ketersediaan domain untuk membedakan keduanya, karena alat itu juga memverifikasi lewat DNS.
Kapan kedaluwarsa, dan apakah akan dilepas? Baca Registry Expiry Date, lalu baca kode statusnya. Domain yang sudah lewat tanggal kedaluwarsa dengan status autoRenewPeriod atau redemptionPeriod belum dilepas; pemiliknya masih bisa memperpanjang. Hanya pendingDelete yang berarti domain akan dilepas, dan itu pun biasanya butuh lima hari lagi. Bagian siklus hidup kedaluwarsa di bawah membahas seluruh linimasanya.
Siapa yang mengelolanya? Registrar adalah perusahaan yang harus Anda hubungi, dan Registrar Abuse Contact Email beserta nomor teleponnya tetap dipublikasikan meski semua kolom lain disensor. Itu memang disengaja: Registration Data Policy dari ICANN mewajibkan kolom-kolom tersebut tetap publik.
Apakah baru saja berubah? Updated Date bergerak setiap kali registrar mendorong perubahan: perpanjangan, pergantian nameserver, atau kunci yang ditambah maupun dilepas. Domain yang mengganti nameserver minggu lalu dan kedaluwarsa bulan depan punya profil risiko yang jauh berbeda dari domain yang tidak tersentuh sejak 2015. Kalau nameserver-nya berubah, NS lookup menunjukkan di mana DNS-nya berada sekarang.
Advertisement
Penjelasan Kode Status Domain (EPP)
Kode status adalah baris paling berharga dalam sebuah record WHOIS, sekaligus yang paling sering disalahartikan. Kode ini didefinisikan protokol EPP, dan setiap kode punya arti baku yang dipublikasikan ICANN. Kode yang diawali client dipasang oleh registrar, biasanya atas permintaan pemiliknya; kode yang diawali server dipasang oleh registri, dan hanya registri yang bisa mencabutnya.
| Kode status | Dipasang oleh | Artinya bagi Anda |
|---|---|---|
ok / active | Registri | Tidak ada kunci, tidak ada operasi yang tertunda. Normal untuk banyak ccTLD; agak tidak biasa untuk gTLD, karena sebagian besar registrar memasang kunci secara default. |
clientTransferProhibited | Registrar | Kunci registrar. Domain tidak bisa dipindahkan ke registrar lain sampai pemiliknya membuka kunci. Ini kondisi default domain yang sehat. |
clientUpdateProhibited / clientDeleteProhibited | Registrar | Nameserver dan kontak tidak bisa diubah, dan domain tidak bisa dihapus. Bersama kunci transfer, ketiganya membentuk proteksi registrar standar. |
serverTransferProhibited / serverUpdateProhibited / serverDeleteProhibited | Registri | Kunci registri. Sering berupa proteksi berbayar untuk nama bernilai tinggi (cloudflare.com memakai ketiganya), atau akibat perintah pengadilan maupun penahanan karena sengketa. |
clientHold / serverHold | Registrar / Registri | Domain dikeluarkan dari zona DNS dan berhenti resolve. clientHold biasanya berarti perpanjangan belum dibayar atau verifikasi kontak gagal; serverHold sering berarti tindakan kepatuhan atau penanganan abuse. |
inactive | Registri | Terdaftar tetapi tanpa nameserver, jadi tidak resolve. Umum terjadi tepat setelah pembelian. |
pendingTransfer | Registri | Transfer ke registrar baru sedang berjalan. Selesai dalam maksimal 5 hari kecuali registrar lama menolaknya. |
autoRenewPeriod | Registri | Domain melewati tanggal kedaluwarsa dan registri memperpanjangnya otomatis; registrar punya masa tenggang (hingga 45 hari) untuk membayar atau menghapusnya. |
redemptionPeriod | Registri | Registrar sudah menghapus domain. Selama 30 hari mantan pemiliknya masih bisa memulihkannya dengan membayar biaya tertentu. Domain itu belum tersedia untuk orang lain. |
pendingDelete | Registri | Masa penebusan berakhir. Domain akan dibersihkan dan dilepas ke publik dalam kurang lebih 5 hari. Hanya status inilah yang benar-benar berarti "sebentar lagi dilepas". |
Pola yang perlu diingat: clientTransferProhibited + clientUpdateProhibited + clientDeleteProhibited itu sehat dan membosankan. Domain yang tiba-tiba tidak resolve dan menampilkan clientHold butuh pemiliknya memeriksa kotak masuk, bukan memeriksa DNS. Dan kalau Anda sedang menunggu membeli domain yang dibiarkan kedaluwarsa, tidak ada status sebelum pendingDelete yang layak dipantau.
Kenapa WHOIS Menampilkan "REDACTED FOR PRIVACY"
Sampai 2018, record WHOIS untuk domain .com biasanya mencantumkan nama lengkap, alamat pos, nomor telepon, dan email pendaftarnya. Registrar menjual WHOIS privacy sebagai layanan tambahan yang mengganti kolom-kolom itu dengan data sebuah layanan proksi. Lalu GDPR Uni Eropa berlaku pada 25 Mei 2018, ICANN menerbitkan Temporary Specification hanya dalam hitungan hari, dan registrar mulai menyensor data pribadi untuk semua orang alih-alih repot memilah siapa yang masuk cakupannya. Aturan sementara itu digantikan Registration Data Policy dari ICANN, yang berlaku penuh sejak 21 Agustus 2025 dan membuat penyensoran itu permanen.
Inilah yang dikembalikan record RDAP tingkat registrar untuk cloudflare.com pada bagian registrant-nya hari ini:
{
  "objectClassName": "entity",
  "roles": ["registrant"],
  "vcardArray": ["vcard", [
    ["fn",  {}, "text", "DATA REDACTED"],
    ["org", {}, "text", "DATA REDACTED"],
    ["adr", {}, "text", ["DATA REDACTED", "DATA REDACTED", "DATA REDACTED"]]
  ]],
  "remarks": [{ "title": "REDACTED FOR PRIVACY",
                "description": ["Some of the data in this object has been removed."] }]
}Kebijakan itu sangat tegas soal apa yang tetap publik. Field berikut wajib selalu dipublikasikan untuk domain gTLD: nama domain, nama registrar dan IANA ID-nya, URL registrar, email dan telepon abuse registrar, tanggal pembuatan, tanggal kedaluwarsa, nameserver, dan kode status. Penyensorannya pun tidak selalu total: banyak registrar masih memublikasikan nama organisasi pendaftar ketika domain didaftarkan oleh perusahaan (badan hukum, yang memang tidak dilindungi GDPR), serta provinsi dan negara pendaftar — sehingga record yang tersensor pun masih bisa memberi tahu Anda bahwa pemiliknya adalah perusahaan di Delaware atau seseorang di Bavaria.
Perbedaan praktis antara privacy dan penyensoran: layanan WHOIS privacy berbayar tetap meneruskan surat yang dikirim ke alamat proksinya, sedangkan penyensoran biasa menghapus email dan menggantinya dengan tautan formulir kontak atau alamat penerusan anonim, tergantung registrar-nya. Bagaimanapun caranya, orang luar tetap punya jalan untuk menulis kepada pemilik domain tanpa mengetahui siapa dia.
Advertisement
Cara Cek Pemilik Domain Ketika WHOIS Tersensor
Penyensoran menutup pintu depan, tetapi sebuah domain meninggalkan jejak di mana-mana. Kerjakan langkah berikut berurutan; masing-masing hanya butuh semenit, dan sebagian besar pemilik sudah teridentifikasi di langkah ketiga.
Baca yang tidak tersensor. Kolom organisasi, provinsi, dan negara sering selamat. Registrar-nya sendiri sudah mempersempit dugaan: domain di MarkMonitor atau CSC dipegang korporasi besar; yang di Cloudflare Registrar kemungkinan besar milik developer atau startup.
Pakai relay kontak registrar. Setiap registrar wajib memberi Anda jalan untuk menghubungi pendaftar: email anonim seperti
abc123@contact.gandi.net, atau formulir web yang ditautkan dari output WHOIS. Pesan yang wajar akan diteruskan.Periksa sertifikat SSL. Sertifikat organization-validated (OV) dan extended-validation (EV) memuat nama badan hukum perusahaan di field
Subject. Jalankan domainnya lewat SSL checker lalu baca rantai sertifikatnya; panduan rantai sertifikat SSL menunjukkan di mana nama organisasi itu berada.Lihat DNS-nya. Field
RNAMEpada record SOA adalah email administrator zona dengan@diganti titik. Record TXT membocorkan penyedia email, token verifikasi Google, Microsoft, dan Facebook, dan kadang nama perusahaan secara terang-terangan. DNS lookup untukSOAdanTXTcuma butuh beberapa detik, dan subdomain finder memunculkan hostname sepertimail.,crm., ataujira.yang menyebutkan alat-alat yang dipakai perusahaan itu.Cek riwayat WHOIS. Record sebelum Mei 2018 bersifat publik dan sudah diarsipkan beberapa layanan komersial. Domain yang didaftarkan pada 2012 hampir pasti punya record historis tanpa sensor yang menampilkan pendaftar aslinya.
Reverse WHOIS. Kalau Anda punya satu petunjuk pasti (nama perusahaan atau email yang lolos sensor), layanan reverse WHOIS mencari setiap domain yang pernah mencantumkannya. Mahal, tetapi begitulah tim brand protection memetakan portofolio seorang penyerobot domain.
Ajukan permintaan resmi. Untuk kebutuhan hukum seperti sengketa merek dagang, phishing, atau penipuan, Registration Data Request Service (RDRS) milik ICANN meneruskan permintaan pengungkapan formal ke registrar. Layanan ini diluncurkan pada 28 November 2023 dan hanya berlaku untuk gTLD; sebagian besar ccTLD tidak punya padanannya.
WHOIS vs RDAP: Apa yang Berubah pada 2025
RDAP (Registration Data Access Protocol) dirancang IETF untuk membereskan semua yang rusak pada WHOIS port 43, dan inilah yang sebenarnya dipakai alat pencarian Anda hari ini. Perbedaannya penting kalau Anda membangun sesuatu di atas datanya:
| WHOIS (RFC 3912) | RDAP (RFC 7480 – 7484, 9082, 9083) | |
|---|---|---|
| Transport | Teks polos lewat TCP port 43, tanpa enkripsi | HTTPS di port 443, selalu terenkripsi |
| Format | Teks bebas; setiap registri memformatnya berbeda | JSON dengan skema tetap dan nama field yang baku |
| Menemukan server yang tepat | Tebak-tebakan, atau daftar yang di-hardcode per TLD | File bootstrap IANA memetakan setiap TLD ke servernya (1.202 TLD di 591 layanan, diperbarui 2026-09-16) |
| Nama terinternasionalisasi | Seadanya; sering rusak untuk domain non-ASCII | Dukungan bawaan untuk IDN dan data kontak Unicode |
| Akses bertingkat | Tidak ada; semua orang melihat output yang sama | Bisa mengautentikasi peminta dan mengembalikan lebih banyak data ke pengguna terakreditasi |
| Pembatasan laju | Agresif, batas per IP tanpa dokumentasi | HTTP 429 standar dengan Retry-After |
| Status | Tidak lagi diwajibkan untuk gTLD sejak 28 Jan 2025 (Verisign tetap menjalankannya untuk .com, .net, dan .name) | Wajib untuk semua registri dan registrar gTLD |
Ada dua konsekuensi praktis. Pertama, kalau ada skrip Anda yang mengikis output teks whois, umurnya tinggal menghitung hari: registri bisa mematikan layanan port 43 kapan saja, dan sebagian sudah melakukannya — whois.nic.google milik Google Registry, yang dulu melayani .app dan .dev, kini bahkan tidak resolve lagi. Kedua, bootstrap RDAP menyelesaikan masalah yang tidak pernah dipecahkan WHOIS: untuk example.museum, sebuah klien cukup mengunduh data.iana.org/rdap/dns.json sekali, menemukan entri museum, lalu mengueri server otoritatifnya tanpa pengetahuan yang di-hardcode sama sekali. ICANN melaporkan RDAP menangani lebih dari 10 miliar kueri per bulan pada Desember 2024.
Advertisement
Domain Kode Negara: Setiap Registri Punya Aturan Sendiri
Kebijakan ICANN mengikat gTLD. TLD kode negara (.de, .uk, .br, .jp, .id, dan sekitar 300 lainnya) menetapkan aturannya sendiri — .id sendiri dikelola oleh PANDI — dan cek WHOIS pada sebuah ccTLD bisa mengembalikan apa saja, mulai dari identitas lengkap yang tervalidasi sampai nyaris tidak ada apa-apa. Berikut yang dikembalikan server port 43 milik DENIC, registri .de, hari ini untuk example.de:
| Ekstensi | Registri | Yang dikembalikan pencarian publik |
|---|---|---|
.de | DENIC | Hanya nameserver dan tanggal perubahan terakhir di port 43; data pemegang domain cuma lewat formulir web, dan hanya dengan alasan kepentingan sah yang dinyatakan |
.uk | Nominet | Registrar, tanggal pendaftaran dan kedaluwarsa, nameserver, serta nama pendaftar untuk perusahaan (individu bisa memilih keluar). Nominet memvalidasi nama terhadap data pihak ketiga |
.br | registro.br | Nama badan hukum pendaftar (owner), tanggal pembuatan dan kedaluwarsa, nameserver lengkap dengan pemeriksaan kesehatannya, dan status DNSSEC. Salah satu registri paling transparan |
.jp | JPRS | Organisasi pendaftar, handle kontak admin, nameserver, dan tanggal; detail lengkap hanya untuk .co.jp dan nama tingkat dua organisasional lainnya |
.fr | AFNIC | Registrar, tanggal, status, dan nameserver; data kontak disensor untuk individu, dipublikasikan untuk badan hukum |
.au | auDA | Nama pendaftar dan ABN/ACN untuk badan usaha, registrar, status, dan nameserver. Tanggal kedaluwarsa tidak dipublikasikan |
.io, .co, .me | Operator ccTLD komersial | Mengikuti RDAP bergaya gTLD lengkap dengan penyensoran, karena registrinya juga menjalankan gTLD di bawah kontrak ICANN |
% The DENIC whois service on port 43 doesn't disclose any information concerning
% the domain holder, general request and abuse contact.
% This information can be obtained through use of our web-based whois service
% available at the DENIC website:
% https://webwhois.denic.de/?lang=en

Domain: example.de
Nserver: ns1078.ui-dns.biz
Nserver: ns1078.ui-dns.com
Nserver: ns1078.ui-dns.de
Nserver: ns1078.ui-dns.org
Status: connect
Changed: 2018-08-10T05:24:12+02:00Tidak ada registrar, tidak ada tanggal, tidak ada pemilik, dan kosakata statusnya (connect) adalah milik DENIC sendiri, bukan EPP. Registri lain berada di titik yang berbeda pada skala ini:
WHOIS IP: Cek Pemilik Sebuah Alamat IP
Perintah whois yang sama juga bekerja pada alamat IP, tetapi jawabannya datang dari basis data yang berbeda. Nama domain dikelola registri dan registrar; blok alamat IP dialokasikan oleh lima Regional Internet Registry (ARIN untuk Amerika Utara, RIPE NCC untuk Eropa dan Timur Tengah, APNIC untuk Asia-Pasifik, LACNIC untuk Amerika Latin, dan AFRINIC untuk Afrika). Record WHOIS IP memberi tahu organisasi mana yang memegang blok tersebut, ukuran bloknya, negara penetapannya, dan kontak abuse-nya — persis yang Anda butuhkan ketika sebuah alamat menyerang server Anda atau mengirimi Anda spam.
# WHOIS port 43: klien menemukan RIR yang tepat secara otomatis
whois 1.1.1.1

# RDAP: rdap.org mengalihkan ke RIR yang tepat (APNIC dalam kasus ini)
curl -sL https://rdap.org/ip/1.1.1.1 | jq '{name, handle, startAddress, endAddress, country, type}'

# Output
{
  "name": "APNIC-LABS",
  "handle": "1.1.1.0 - 1.1.1.255",
  "startAddress": "1.1.1.0",
  "endAddress": "1.1.1.255",
  "country": "AU",
  "type": "ASSIGNED PORTABLE"
}
Record IP tidak pernah memberi tahu situs web mana yang di-hosting di alamat itu; satu IP cloud bisa menaungi ribuan domain. Ia juga tidak menyebutkan lokasi fisik penggunanya, hanya tempat blok itu didaftarkan. Untuk jawaban cepat tanpa command line, IP Lookup menggabungkan data RIR dengan geolokasi, dan ASN Lookup menunjukkan jaringan mana yang mengumumkan blok tersebut. Untuk membalik dari IP ke hostname, pakai reverse DNS, yang membaca record PTR, bukan WHOIS.
Membaca Tanggal Kedaluwarsa: Siklus Hidup Domain
Kode status baru masuk akal kalau dibaca bersama linimasa yang dilalui domain gTLD setelah pemiliknya berhenti membayar. Expired Registration Recovery Policy dari ICANN menetapkan batas minimumnya, registri dan registrar menambahkan marginnya sendiri, dan hasilnya adalah perjalanan yang jauh lebih panjang dari dugaan kebanyakan orang:
Sekitar 30 hari, lalu sekitar 7 hari sebelum kedaluwarsa — registrar wajib mengirim email ke pemiliknya. Pemberitahuan ketiga menyusul dalam 5 hari setelah tanggal kedaluwarsa.
Hari ke-0 (kedaluwarsa) — registri memperpanjang domain secara otomatis dan memasang
autoRenewPeriod. Registrar punya waktu hingga 45 hari untuk mempertahankan atau menghapusnya. Registrar wajib memutus resolusi DNS setidaknya 8 hari sebelum menghapus, jadi situsnya mati; banyak registrar memarkirnya di halaman yang menyatakan domain sudah kedaluwarsa.Hari 1–45 (masa tenggang registrar) — pemilik masih bisa memperpanjang dengan harga normal. Sebagian besar registrar memangkasnya jadi 30 hari atau kurang.
Penghapusan → `redemptionPeriod` (30 hari) — registrar sudah menghapusnya. Pemilik masih bisa memulihkannya, biasanya dengan biaya $80–$200 di luar biaya perpanjangan. Tidak ada orang lain yang bisa mendaftarkannya.
`pendingDelete` (5 hari) — pemulihan sudah tidak mungkin. Di akhir jendela ini, pada waktu yang tidak diumumkan registri, nama itu dibersihkan dan menjadi tersedia.
Dilepas (drop) — domain bebas didaftarkan, dan layanan drop-catching yang sejak awal memantau registri berebut merebutnya dalam hitungan milidetik.
Jadi domain yang WHOIS-nya menampilkan tanggal kedaluwarsa dua minggu lalu biasanya masih 60 sampai 75 hari lagi dari benar-benar tersedia — dan mungkin tidak pernah tersedia, karena pemiliknya bisa menariknya kembali kapan saja sampai pendingDelete. Pantau baris statusnya, bukan tanggal kedaluwarsanya. Menjalankan WHOIS lookup sekali sehari lalu mencatat perpindahan statusnya sudah cukup.
Untuk Apa Orang Sebenarnya Memakai WHOIS
Di luar pertanyaan "apakah nama ini masih kosong", ada sejumlah pekerjaan yang berulang kali muncul di antrean support dan di tim keamanan.
Memverifikasi situs web sebelum Anda memercayainya. Toko yang mengaku sudah sepuluh tahun berbisnis padahal domainnya dibuat tiga minggu lalu jelas sedang memberi tahu Anda sesuatu. Tanggal pembuatan, registrar, dan nameserver cuma butuh sepuluh detik untuk dicek, dan mustahil dipalsukan di record registri.
Menelusuri situs yang berhenti resolve. Sebelum menyentuh DNS, pastikan domainnya tidak kedaluwarsa atau kena clientHold; kalau iya, tidak ada perubahan DNS yang akan menolong. Setelah migrasi nameserver, baris Name Server di WHOIS memastikan registrar benar-benar menerapkan perubahannya, yang bisa butuh sampai 48 jam untuk menyebar.
Membeli domain yang sudah terpakai. WHOIS memberi tahu registrar-nya (yang biasanya punya layanan broker), apakah domainnya terkunci, sudah berapa lama dipegang pemilik saat ini, dan apakah ia sedang bergerak menuju kedaluwarsa.
Menyelidiki phishing atau abuse. Registrar Abuse Contact Email dipublikasikan justru agar Anda bisa melaporkan domain berbahaya ke pihak yang mampu menangguhkannya. Padukan dengan kontak abuse pada WHOIS IP milik penyedia hosting-nya.
Mengaudit portofolio Anda sendiri. Perusahaan lebih sering kehilangan domain karena kartu kredit kedaluwarsa ketimbang karena peretas. Menyisir WHOIS setiap kuartal untuk semua domain yang Anda miliki — mengecek tanggal kedaluwarsa dan status kuncinya — adalah asuransi yang murah.
Referensi Field WHOIS
Referensi singkat untuk setiap field yang akan Anda temui di record gTLD, lengkap dengan padanan RDAP-nya bagi siapa pun yang mengurai JSON:
| Field WHOIS | Lokasi di RDAP | Catatan |
|---|---|---|
| Domain Name | ldhName / unicodeName | LDH adalah bentuk ASCII (punycode); Unicode adalah bentuk tampilan untuk IDN |
| Registry Domain ID | handle | Pengenal permanen milik registri; bertahan melewati transfer dan pergantian kepemilikan |
| Registrar / Registrar IANA ID | entities[role=registrar] → handle dan vCard fn | IANA ID 376 adalah registrar domain cadangan milik IANA sendiri; 146 GoDaddy, 1068 Namecheap, 1910 Cloudflare |
| Registrar WHOIS Server / URL | links[rel=related] | Tempat record tingkat registrar (data kontak) berada |
| Creation Date | events[eventAction=registration] | Tidak pernah berubah saat perpanjangan atau transfer; hanya penghapusan penuh lalu pendaftaran ulang yang meresetnya |
| Updated Date | events[eventAction=last changed] | Perubahan apa pun di sisi registrar: perpanjangan, kunci, nameserver, atau penyuntingan kontak |
| Registry Expiry Date | events[eventAction=expiration] | Tanggal yang menggerakkan siklus hidup di atas |
| Domain Status | status[] | Kode EPP; RDAP menuliskannya dengan spasi |
| Name Server | nameservers[].ldhName | Delegasi; satu-satunya data WHOIS yang langsung memengaruhi cara domain resolve |
| DNSSEC | secureDNS.delegationSigned + dsData[] | signedDelegation berarti record DS sudah dipublikasikan di registri |
| Registrant / Admin / Tech | entities[role=…] vCard | Biasanya REDACTED FOR PRIVACY; organisasi dan negara sering tetap ada |
| Registrar Abuse Contact | vCard entitas registrar, email / tel dengan type=abuse | Selalu publik menurut kebijakan ICANN; pakai untuk melaporkan domain berbahaya |
Kalau record yang Anda lihat tidak cocok dengan tabel ini, hampir pasti Anda sedang melihat ccTLD, dan dokumentasi registri itu sendirilah rujukannya.
Cek WHOIS domain apa pun
WHOIS Lookup gratis dari DNS Robot mengueri registri lewat RDAP dan menampilkan registrar, tanggal pembuatan dan kedaluwarsa, kode status lengkap dengan artinya dalam bahasa sehari-hari, nameserver, status DNSSEC, serta usia domain dalam satu tampilan. Tanpa pendaftaran, tanpa batasan.
Coba WHOIS LookupAdvertisement
FAQ WHOIS Domain
WHOIS adalah basis data pendaftaran publik untuk nama domain, dan cek WHOIS domain adalah kueri ke basis data tersebut. Hasilnya menampilkan registrar, tanggal pembuatan, pembaruan, dan kedaluwarsa, kode status, nameserver, status DNSSEC, serta data kontak apa pun yang masih dipublikasikan registrar — yang sejak 2018 umumnya sudah disensor.