Whois domeny: jak sprawdzić właściciela i odczytać rekord
Advertisement
Co to jest whois domeny?
Whois domeny to zapytanie do publicznej bazy danych rejestracyjnych nazwy domeny. Każda domena w generycznej domenie najwyższego poziomu — .com, .net czy .org — musi mieć rekord prowadzony przez rejestr i rejestratora, a publiczną część tego rekordu może przeczytać każdy. Zapytanie zwraca, kto jest rejestratorem, kiedy domena powstała, kiedy wygasa, z jakich serwerów nazw korzysta oraz zestaw kodów statusu mówiących, czy jest zablokowana, wstrzymana czy bliska usunięcia.
Nazwa pochodzi od pierwotnego polecenia Uniksa. W 1982 roku katalog ARPANET-u można było odpytać, wpisując whois i nazwę, a RFC 3912 ustandaryzował później ten tekstowy protokół na porcie TCP 43. Słowo zostało, choć protokół pod spodem się zmienił: od 28 stycznia 2025 roku ICANN nie wymaga już od rejestrów i rejestratorów gTLD utrzymywania WHOIS na porcie 43, a te same dane serwuje RDAP — API w formacie JSON. Większość narzędzi, w tym WHOIS Lookup od DNS Robot, odpytuje najpierw RDAP i nadal nazywa wynik rekordem WHOIS.
Jednej rzeczy whois domeny zwykle już nie zwraca: imienia i nazwiska, adresu ani e-maila właściciela. Od wejścia w życie RODO (GDPR) w maju 2018 roku rejestratorzy domyślnie ukrywają dane osobowe na całym świecie. Reszta tego poradnika pokazuje, co w rekordzie zostało, jak to czytać i jak dotrzeć do właściciela, gdy pola kontaktowe pokazują REDACTED FOR PRIVACY.
Co zawiera rekord WHOIS
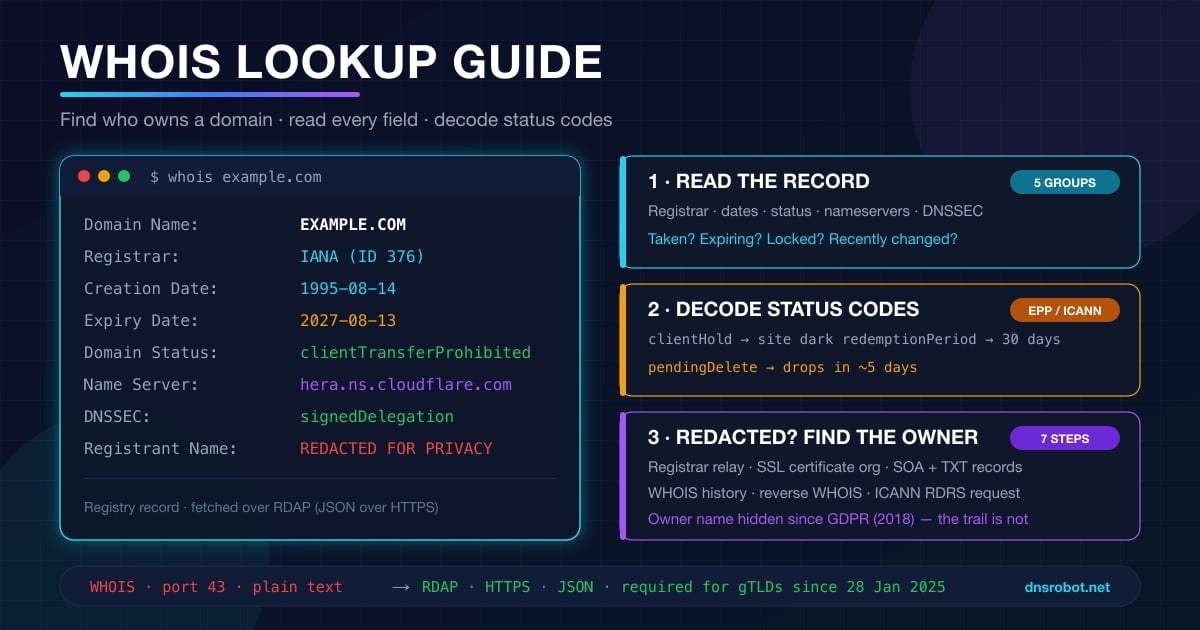
Oto prawdziwy rekord rejestru dla example.com, pobrany dziś poleceniem whois na macOS. Każdy rekord gTLD ma tę samą budowę, więc gdy nauczysz się czytać ten jeden, przeczytasz każdy inny:
Tożsamość —
Domain NameiRegistry Domain ID. Identyfikator to wewnętrzny klucz rejestru i nigdy się nie zmienia, nawet gdy domena zmienia właściciela.Rejestrator — firma, której płaci właściciel domeny.
Registrar IANA IDto unikalny numer rejestratora na liście rejestratorów IANA, aRegistrar WHOIS Serverwskazuje, gdzie leżą pola kontaktowe, bo dla .com i .net sam rejestr nie przechowuje żadnych kontaktów.Daty —
Creation Date,Updated DateiRegistry Expiry Date. Wszystkie trzy są w UTC. Datę utworzenia pokazuje sprawdzanie wieku domeny.Status — jeden lub więcej kodów statusu EPP. To najbardziej przydatna i najczęściej źle odczytywana część rekordu; ma niżej własną sekcję.
Delegacja — serwery nazw i flaga DNSSEC. To pomost między WHOIS a DNS: zmień tutaj serwery nazw, a przeniosą się za nimi wszystkie rekordy DNS domeny.
Domain Name: EXAMPLE.COM
Registry Domain ID: 2336799_DOMAIN_COM-VRSN
Registrar WHOIS Server: whois.iana.org
Registrar URL: http://res-dom.iana.org
Updated Date: 2026-08-14T08:01:43Z
Creation Date: 1995-08-14T04:00:00Z
Registry Expiry Date: 2027-08-13T04:00:00Z
Registrar: RESERVED-Internet Assigned Numbers Authority
Registrar IANA ID: 376
Domain Status: clientDeleteProhibited https://icann.org/epp#clientDeleteProhibited
Domain Status: clientTransferProhibited https://icann.org/epp#clientTransferProhibited
Domain Status: clientUpdateProhibited https://icann.org/epp#clientUpdateProhibited
Name Server: ELLIOTT.NS.CLOUDFLARE.COM
Name Server: HERA.NS.CLOUDFLARE.COM
DNSSEC: signedDelegation
DNSSEC DS Data: 2371 13 2 C988EC423E3880EB8DD8A46FE06CA230EE23F35B578D64E78B29C3E1C83D245A
>>> Last update of whois database: 2026-09-18T01:28:30Z <<<Rekord dzieli się na pięć grup, a każda odpowiada na inne pytanie:
Advertisement
Jak sprawdzić whois domeny
Zapytanie można wykonać na trzy sposoby, a każdy zwraca te same dane. Wybierz według tego, jak często go potrzebujesz i czy zależy Ci na surowym wyniku.
Sposób 1: narzędzie WHOIS online
Otwórz WHOIS Lookup od DNS Robot, wpisz samą domenę (example.com, a nie https://www.example.com/strona) i naciśnij Enter. Narzędzie odpytuje serwer RDAP rejestru bezpośrednio dla popularnych TLD, dla reszty sięga po bootstrap rdap.org i pokazuje sparsowany rekord: rejestratora wraz z kontaktem do zgłaszania nadużyć, daty utworzenia, aktualizacji i wygaśnięcia, kody statusu wyjaśnione po ludzku, serwery nazw, stan DNSSEC oraz wiek domeny. Sprawdzenie dnsrobot.net wróciło w testach w 387 ms.
ICANN Lookup to oficjalna alternatywa. Jest autorytatywny dla każdej domeny gTLD, ale dla większości domen krajowych nie zwraca nic użytecznego i nie ma historii, trybu zbiorczego ani odnośników do danych DNS. Wyszukiwarki WHOIS mają też strony rejestratorów (GoDaddy, Namecheap, Cloudflare) — działają, tylko że są zbudowane po to, by sprzedać Ci domenę, jeśli jest wolna.
Sposób 2: polecenie whois (macOS, Linux, Windows)
macOS i niemal każda dystrybucja Linuksa mają klienta whois. Rozmawia on z WHOIS na porcie 43, automatycznie podąża za odesłaniem z rejestru do rejestratora i wypisuje oba rekordy jeden po drugim:
# Podstawowe zapytanie (podąża za odesłaniem rejestr -> rejestrator)
whois example.com

# Odpytanie jednego konkretnego serwera, z pominięciem odesłania
whois -h whois.verisign-grs.com example.com

# Tylko te linie, które zwykle Cię interesują
whois example.com | grep -iE 'Registrar:|Creation Date|Expiry|Domain Status|Name Server'

# Debian/Ubuntu: instalacja, jeśli brakuje
sudo apt install whois
Windows nie ma wbudowanego whois. Dwie czyste opcje to własne narzędzie Microsoftu z pakietu Sysinternals oraz odpytanie RDAP przez curl, który jest dostępny w Windows 10 i 11:
Windows: whois z Sysinternals albo curl
Pobierz whois.exe z pakietu Sysinternals i dodaj go do zmiennej PATH — składnia jest taka sama jak w Uniksie. Jeśli wolisz niczego nie instalować, zapytaj serwer RDAP wprost i pozwól PowerShellowi sformatować JSON:
# whois z Sysinternals (po pobraniu)
whois -v example.com

# Bez instalacji: zapytanie do RDAP i czytelny wydruk JSON
curl.exe -s -H "Accept: application/rdap+json" https://rdap.org/domain/example.com | ConvertFrom-Json | Select-Object ldhName, status, events, nameserversSposób 3: zapytanie prosto do RDAP (do skryptów)
Jeśli potrzebujesz danych WHOIS w skrypcie, pomiń format tekstowy i sięgnij po RDAP. Odpowiedź to JSON o stałym schemacie, więc wyciągniesz z niej pola bez regexów. Rejestr .com odpowiada pod adresem rdap.verisign.com; dla każdego innego TLD serwis rdap.org znajdzie właściwy serwer w pliku bootstrap IANA i przekieruje zapytanie:
# Rekord rejestru dla domeny .com, prosto od Verisign
curl -s -H 'Accept: application/rdap+json' \
  https://rdap.verisign.com/com/v1/domain/example.com | jq '{status, events, nameservers: [.nameservers[].ldhName]}'

# Dowolny TLD: niech rdap.org znajdzie autorytatywny serwer
curl -sL https://rdap.org/domain/example.org | jq '.events'

# Przykładowy wynik
{
  "status": ["client delete prohibited", "client transfer prohibited", "client update prohibited"],
  "events": [
    { "eventAction": "registration", "eventDate": "1995-08-14T04:00:00Z" },
    { "eventAction": "expiration",   "eventDate": "2027-08-13T04:00:00Z" },
    { "eventAction": "last changed", "eventDate": "2026-08-14T08:01:43Z" }
  ],
  "nameservers": ["ELLIOTT.NS.CLOUDFLARE.COM", "HERA.NS.CLOUDFLARE.COM"]
}
Tablica links w odpowiedzi rejestru zawiera odnośnik related do serwera RDAP samego rejestratora. Podążasz za nim i dostajesz obiekty kontaktowe — ukryte albo nie. Dokładnie to robi za Ciebie w jednym żądaniu dobrze zbudowane narzędzie webowe. Jeśli budujesz coś na tych danych, sześciostopniowa metoda z poradnika jak przetestować publiczny endpoint API sprawdza się przy serwerach RDAP tak samo jak przy każdym innym API zwracającym JSON.
Jak czytać wynik — pole po polu
Większość osób uruchamia zapytanie, żeby odpowiedzieć na jedno z czterech pytań. Oto gdzie w rekordzie siedzi odpowiedź.
Czy domena jest zajęta? Jeśli rekord w ogóle wraca — tak. Zarejestrowana domena zawsze ma Creation Date. Jeśli rejestr zwraca No match for domain, a RDAP odpowiada kodem HTTP 404, nazwa jest wolna — albo zarezerwowana przez rejestr, co często zdarza się przy krótkich i słownikowych nazwach. Do rozróżnienia tych dwóch przypadków użyj sprawdzania dostępności domeny, bo weryfikuje ono nazwę dodatkowo przez DNS.
Kiedy wygasa i czy zostanie zwolniona? Przeczytaj Registry Expiry Date, a zaraz potem kody statusu. Domena po dacie wygaśnięcia ze statusem autoRenewPeriod albo redemptionPeriod nie została zwolniona — właściciel domeny wciąż może ją odnowić. Dopiero pendingDelete oznacza, że zostanie zwolniona, i zwykle trwa to jeszcze pięć dni. Sekcja o cyklu życia domeny niżej przechodzi przez całą oś czasu.
Kto nią zarządza? Registrar to firma, z którą się kontaktujesz, a Registrar Abuse Contact Email i telefon są publikowane nawet wtedy, gdy cała reszta jest ukryta. Tak to zaprojektowano: Registration Data Policy od ICANN wymaga, żeby te pola pozostały jawne.
Czy coś się ostatnio zmieniło? Updated Date przesuwa się przy każdej zmianie wprowadzonej przez rejestratora: odnowieniu, przełączeniu serwerów nazw, założeniu lub zdjęciu blokady. Domena, która w zeszłym tygodniu zmieniła serwery nazw i wygasa za miesiąc, to zupełnie inny profil ryzyka niż taka, której nikt nie ruszał od 2015 roku. Jeśli serwery nazw się zmieniły, NS lookup pokaże, gdzie teraz mieszka DNS.
Advertisement
Kody statusu domeny (EPP) — co naprawdę znaczą
Kody statusu to najcenniejsza linia w rekordzie WHOIS i zarazem najczęściej źle rozumiana. Definiuje je protokół EPP, a każdy kod ma stałe znaczenie opublikowane przez ICANN. Kod zaczynający się od client ustawił rejestrator, zwykle na życzenie właściciela; kod zaczynający się od server ustawił rejestr i tylko rejestr może go zdjąć.
| Kod statusu | Kto ustawia | Co to dla Ciebie znaczy |
|---|---|---|
ok / active | Rejestr | Brak blokad i operacji w toku. Normalne dla wielu ccTLD, ale nieco nietypowe dla gTLD, gdzie większość rejestratorów domyślnie zakłada blokady. |
clientTransferProhibited | Rejestrator | Blokada rejestratora. Domeny nie da się przenieść do innego rejestratora, dopóki właściciel jej nie odblokuje. Domyślny stan zdrowej domeny. |
clientUpdateProhibited / clientDeleteProhibited | Rejestrator | Nie można zmienić serwerów nazw ani kontaktów, nie można też usunąć domeny. Razem z blokadą transferu te trzy kody tworzą standardową ochronę u rejestratora. |
serverTransferProhibited / serverUpdateProhibited / serverDeleteProhibited | Rejestr | Blokada rejestru. Często płatna ochrona cennych nazw (cloudflare.com ma wszystkie trzy) albo skutek nakazu sądowego lub trwającego sporu. |
clientHold / serverHold | Rejestrator / Rejestr | Domena została usunięta ze strefy DNS i przestaje się rozwiązywać. clientHold zwykle oznacza nieopłacone odnowienie albo nieudaną weryfikację kontaktu, serverHold najczęściej działanie compliance lub reakcję na nadużycie. |
inactive | Rejestr | Zarejestrowana, ale bez serwerów nazw, więc się nie rozwiązuje. Częste zaraz po zakupie. |
pendingTransfer | Rejestr | Trwa przeniesienie do nowego rejestratora. Kończy się w ciągu maksymalnie 5 dni, chyba że dotychczasowy rejestrator je odrzuci. |
autoRenewPeriod | Rejestr | Domena minęła datę wygaśnięcia, a rejestr odnowił ją automatycznie; rejestrator ma okres karencji (do 45 dni), żeby za nią zapłacić albo ją usunąć. |
redemptionPeriod | Rejestr | Rejestrator usunął domenę. Przez 30 dni były właściciel może ją przywrócić za opłatą. Dla nikogo innego nie jest dostępna. |
pendingDelete | Rejestr | Okres przywracania się skończył. Domena zostanie wyczyszczona i zwolniona publicznie w ciągu mniej więcej 5 dni. To jedyny status, który naprawdę znaczy „zaraz zostanie wolna”. |
Wzorzec do zapamiętania: clientTransferProhibited + clientUpdateProhibited + clientDeleteProhibited to stan zdrowy i nudny. Domena, która nagle przestaje się otwierać i pokazuje clientHold, wymaga od właściciela zajrzenia do skrzynki e-mail, a nie do ustawień DNS. A jeśli czekasz na domenę, którą ktoś porzucił — nic przed pendingDelete nie jest warte obserwowania.
Dlaczego WHOIS pokazuje „REDACTED FOR PRIVACY”
Do 2018 roku rekord WHOIS domeny .com zwykle zawierał pełne imię i nazwisko właściciela, adres pocztowy, numer telefonu i e-mail. Rejestratorzy sprzedawali prywatność WHOIS jako dodatek, który podmieniał te pola na dane usługi proxy. Potem, 25 maja 2018 roku, weszło w życie unijne RODO (GDPR), ICANN w ciągu kilku dni wydał Temporary Specification, a rejestratorzy zaczęli ukrywać dane osobowe wszystkim, zamiast zastanawiać się, kogo przepisy obejmują. Tę tymczasową regułę zastąpiła Registration Data Policy od ICANN, która w pełni obowiązuje od 21 sierpnia 2025 roku i czyni ukrywanie danych trwałym.
Oto co dziś zwraca rekord RDAP na poziomie rejestratora dla cloudflare.com w części dotyczącej właściciela:
{
  "objectClassName": "entity",
  "roles": ["registrant"],
  "vcardArray": ["vcard", [
    ["fn",  {}, "text", "DATA REDACTED"],
    ["org", {}, "text", "DATA REDACTED"],
    ["adr", {}, "text", ["DATA REDACTED", "DATA REDACTED", "DATA REDACTED"]]
  ]],
  "remarks": [{ "title": "REDACTED FOR PRIVACY",
                "description": ["Some of the data in this object has been removed."] }]
}Polityka precyzyjnie określa, co pozostaje jawne. Dla domeny gTLD zawsze muszą być publikowane: nazwa domeny, nazwa rejestratora i jego IANA ID, adres URL rejestratora, e-mail i telefon do zgłaszania nadużyć, data utworzenia, data wygaśnięcia, serwery nazw i kody statusu. Ukrywanie nie zawsze jest też kompletne: wielu rejestratorów nadal publikuje nazwę organizacji, jeśli domenę zarejestrowała firma (osoba prawna, której RODO nie chroni), a także województwo lub stan oraz kraj właściciela. Zredagowany rekord wciąż potrafi więc powiedzieć, że właścicielem domeny jest spółka z Delaware albo osoba z Bawarii.
Praktyczna różnica między prywatnością a ukryciem danych: płatna usługa prywatności WHOIS nadal przekazuje pocztę wysłaną na adres proxy, natomiast zwykłe ukrycie usuwa e-mail i zastępuje go linkiem do formularza kontaktowego albo zanonimizowanym adresem przekierowującym — zależnie od rejestratora. Tak czy inaczej, osoba z zewnątrz dostaje sposób, żeby napisać do właściciela, nie dowiadując się, kim on jest.
Advertisement
Jak sprawdzić właściciela domeny, gdy WHOIS jest ukryty
Ukrywanie danych zamknęło drzwi frontowe, ale domena zostawia ślady wszędzie indziej. Przejdź te kroki po kolei — każdy zajmuje minutę, a większość właścicieli udaje się ustalić do trzeciego.
Przeczytaj to, czego nie ukryto. Pola organizacji, województwa i kraju często przeżywają redakcję. Sam rejestrator też zawęża pole: domena w MarkMonitor albo CSC należy do dużej korporacji, a domena w Cloudflare Registrar najpewniej do dewelopera lub startupu.
Skorzystaj z przekaźnika kontaktowego rejestratora. Każdy rejestrator musi dać Ci sposób dotarcia do właściciela: zanonimizowany adres w stylu
abc123@contact.gandi.netalbo formularz webowy podlinkowany z wyniku WHOIS. Sensowne wiadomości są przekazywane dalej.Sprawdź certyfikat SSL. Certyfikaty z walidacją organizacji (OV) i rozszerzoną (EV) niosą nazwę prawną firmy w polu
Subject. Przepuść domenę przez SSL checker i przejrzyj łańcuch certyfikatów; poradnik o łańcuchu certyfikatów SSL pokazuje, w którym miejscu siedzi nazwa organizacji.Zajrzyj do DNS. Pole
RNAMEw rekordzie SOA to e-mail administratora strefy z@zamienionym na kropkę. Rekordy TXT zdradzają dostawcę poczty, tokeny weryfikacyjne Google, Microsoftu i Facebooka, a czasem wprost nazwę firmy. DNS lookup dlaSOAiTXTtrwa kilka sekund, a wyszukiwarka subdomen wydobywa nazwy w rodzajumail.,crm.czyjira., które zdradzają, z jakich narzędzi firma korzysta.Sprawdź historię WHOIS. Rekordy sprzed maja 2018 roku były jawne i zostały zarchiwizowane przez kilka komercyjnych serwisów. Domena zarejestrowana w 2012 roku niemal na pewno ma nieukryty rekord historyczny z danymi pierwotnego właściciela.
Odwrotny WHOIS. Jeśli masz jeden pewny szczegół (nazwę firmy albo ocalały adres e-mail), usługi reverse WHOIS znajdą wszystkie domeny, które kiedykolwiek go podawały. Drogo, ale właśnie tak zespoły chroniące marki mapują portfel cybersquattera.
Złóż formalny wniosek. Przy potrzebie prawnej — sporze o znak towarowy, phishingu czy oszustwie — Registration Data Request Service (RDRS) od ICANN kieruje wniosek o ujawnienie danych wprost do rejestratora. Ruszył 28 listopada 2023 roku i działa tylko dla gTLD; dla większości ccTLD nie ma odpowiednika.
WHOIS kontra RDAP: co zmieniło się w 2025 roku
RDAP (Registration Data Access Protocol) zaprojektowano w IETF, żeby naprawić wszystko, co było zepsute w WHOIS na porcie 43 — i to właśnie z niego korzysta dziś Twoje narzędzie do sprawdzania domen. Różnice mają znaczenie, jeśli budujesz coś na tych danych:
| WHOIS (RFC 3912) | RDAP (RFC 7480 – 7484, 9082, 9083) | |
|---|---|---|
| Transport | Zwykły tekst przez TCP na porcie 43, bez szyfrowania | HTTPS na porcie 443, zawsze szyfrowany |
| Format | Dowolny tekst; każdy rejestr formatuje po swojemu | JSON o stałym schemacie i ze standardowymi nazwami pól |
| Znalezienie właściwego serwera | Zgadywanie albo lista zaszyta na sztywno dla każdego TLD | Plik bootstrap IANA mapuje każdy TLD na jego serwer (1202 TLD w 591 usługach, odświeżony 2026-09-16) |
| Nazwy międzynarodowe | Doraźnie; często zepsute dla domen spoza ASCII | Natywna obsługa IDN i danych kontaktowych w Unicode |
| Zróżnicowany dostęp | Brak; wszyscy widzą to samo | Może uwierzytelnić pytającego i zwrócić więcej danych akredytowanym użytkownikom |
| Limity zapytań | Agresywne, nieudokumentowane limity na adres IP | Standardowy HTTP 429 z nagłówkiem Retry-After |
| Status | Niewymagany dla gTLD od 28 stycznia 2025 (Verisign utrzymuje go dla .com, .net i .name) | Obowiązkowy dla wszystkich rejestrów i rejestratorów gTLD |
Stąd dwa praktyczne wnioski. Po pierwsze, jeśli któryś Twój skrypt parsuje tekstowy wynik whois, ma policzone dni: rejestry mogą wyłączyć usługę na porcie 43 w dowolnym momencie, a część już to zrobiła — whois.nic.google z Google Registry, który obsługiwał .app i .dev, dziś nawet się nie rozwiązuje. Po drugie, bootstrap RDAP rozwiązuje problem, z którym WHOIS nigdy sobie nie poradził: mając example.museum, klient raz pobiera data.iana.org/rdap/dns.json, znajduje wpis dla museum i odpytuje autorytatywny serwer bez żadnej wiedzy zaszytej na sztywno. ICANN podał, że w grudniu 2024 roku RDAP obsługiwał ponad 10 miliardów zapytań miesięcznie.
Advertisement
Domeny krajowe: każdy rejestr robi to po swojemu
Polityki ICANN wiążą domeny gTLD. Krajowe domeny najwyższego poziomu (.pl, .de, .uk, .br, .jp i około 300 innych) ustalają własne zasady, więc whois domeny krajowej może zwrócić wszystko — od pełnej, zweryfikowanej tożsamości po prawie nic. Oto co serwer DENIC na porcie 43, czyli rejestru .de, zwrócił dziś dla example.de:
| Rozszerzenie | Rejestr | Co zwraca publiczne zapytanie |
|---|---|---|
.de | DENIC | Na porcie 43 tylko serwery nazw i datę ostatniej zmiany; dane właściciela wyłącznie przez formularz webowy i tylko po wskazaniu uzasadnionego interesu |
.uk | Nominet | Rejestrator, daty rejestracji i wygaśnięcia, serwery nazw oraz nazwę właściciela w przypadku firm (osoby prywatne mogą się wypisać). Nominet weryfikuje nazwy w zewnętrznych bazach |
.br | registro.br | Nazwę prawną właściciela (owner), daty utworzenia i wygaśnięcia, serwery nazw wraz z testami sprawności oraz status DNSSEC. Jeden z najbardziej przejrzystych rejestrów |
.jp | JPRS | Organizację właściciela, uchwyt kontaktu administracyjnego, serwery nazw i daty; pełne dane tylko dla .co.jp i innych nazw drugiego poziomu dla organizacji |
.fr | AFNIC | Rejestratora, daty, status i serwery nazw; dane kontaktowe ukryte dla osób fizycznych, jawne dla osób prawnych |
.au | auDA | Nazwę właściciela oraz numer ABN/ACN dla firm, rejestratora, status i serwery nazw. Data wygaśnięcia nie jest publikowana |
.io, .co, .me | Komercyjni operatorzy ccTLD | Działają jak gTLD — RDAP z ukrywaniem danych, bo ich rejestry prowadzą też domeny gTLD na kontrakcie z ICANN |
% The DENIC whois service on port 43 doesn't disclose any information concerning
% the domain holder, general request and abuse contact.
% This information can be obtained through use of our web-based whois service
% available at the DENIC website:
% https://webwhois.denic.de/?lang=en

Domain: example.de
Nserver: ns1078.ui-dns.biz
Nserver: ns1078.ui-dns.com
Nserver: ns1078.ui-dns.de
Nserver: ns1078.ui-dns.org
Status: connect
Changed: 2018-08-10T05:24:12+02:00Ani rejestratora, ani dat, ani właściciela, a słownictwo statusów (connect) jest własnym pomysłem DENIC-a, nie EPP. Inne rejestry plasują się w różnych punktach tej skali — polski rejestr .pl prowadzi NASK:
WHOIS adresu IP: do kogo należy adres
To samo polecenie whois działa na adresie IP, tylko że odpowiedź pochodzi z zupełnie innej bazy. Nazwami domen zarządzają rejestry i rejestratorzy, a bloki adresów IP przydziela pięć regionalnych rejestrów internetowych (ARIN dla Ameryki Północnej, RIPE NCC dla Europy i Bliskiego Wschodu, APNIC dla Azji i Pacyfiku, LACNIC dla Ameryki Łacińskiej oraz AFRINIC dla Afryki). Rekord WHOIS adresu IP mówi, która organizacja trzyma blok, jaki jest jego rozmiar, w jakim kraju go przypisano i gdzie zgłaszać nadużycia — czyli dokładnie to, czego potrzebujesz, gdy jakiś adres atakuje Twój serwer albo zasypuje Cię spamem.
# WHOIS na porcie 43: klient sam znajduje właściwy RIR
whois 1.1.1.1

# RDAP: rdap.org przekierowuje do właściwego RIR (tutaj APNIC)
curl -sL https://rdap.org/ip/1.1.1.1 | jq '{name, handle, startAddress, endAddress, country, type}'

# Wynik
{
  "name": "APNIC-LABS",
  "handle": "1.1.1.0 - 1.1.1.255",
  "startAddress": "1.1.1.0",
  "endAddress": "1.1.1.255",
  "country": "AU",
  "type": "ASSIGNED PORTABLE"
}
Rekord IP nigdy nie powie Ci, jakie strony są hostowane pod danym adresem — jeden chmurowy adres IP potrafi obsługiwać tysiące domen. Nie zdradza też fizycznej lokalizacji użytkownika, a jedynie miejsce rejestracji bloku. Po szybką odpowiedź bez wiersza poleceń sięgnij po IP Lookup, które łączy dane RIR z geolokalizacją, oraz ASN Lookup, pokazujące, z jakiej sieci blok jest rozgłaszany. Żeby przejść z adresu IP z powrotem na nazwę hosta, użyj odwrotnego DNS, który odczytuje rekord PTR, a nie WHOIS.
Czytanie dat wygaśnięcia: cykl życia domeny
Kody statusu nabierają sensu dopiero na tle osi czasu, przez którą domena gTLD przechodzi po tym, jak właściciel przestaje płacić. Expired Registration Recovery Policy od ICANN ustala minima, rejestry i rejestratorzy dokładają własne marginesy, a w efekcie droga jest dłuższa, niż większość ludzi się spodziewa:
Około 30 dni i ponownie około 7 dni przed wygaśnięciem — rejestrator musi wysłać właścicielowi e-mail. Trzecie powiadomienie przychodzi w ciągu 5 dni po wygaśnięciu.
Dzień 0 (wygaśnięcie) — rejestr automatycznie odnawia domenę i ustawia
autoRenewPeriod. Rejestrator ma do 45 dni, żeby ją zatrzymać albo usunąć. Zanim ją usunie, musi przez co najmniej 8 dni przerwać rozwiązywanie DNS, więc strona gaśnie; wielu rejestratorów parkuje ją wtedy na stronie z informacją, że domena wygasła.Dzień 1–45 (karencja u rejestratora) — właściciel może odnowić domenę w normalnej cenie. Większość rejestratorów skraca ten okres do 30 dni lub mniej.
Usunięcie → `redemptionPeriod` (30 dni) — rejestrator usunął domenę. Właściciel wciąż może ją przywrócić, zwykle za opłatą 80–200 USD ponad cenę odnowienia. Nikt inny nie może jej w tym czasie zarejestrować.
`pendingDelete` (5 dni) — przywrócenie nie jest już możliwe. Na koniec tego okna, o godzinie, której rejestr nie zapowiada, nazwa zostaje wyczyszczona i staje się wolna.
Zwolnienie — domenę może zarejestrować każdy, a usługi drop-catchingu, które cały czas odpytywały rejestr, ścigają się o nią w ciągu milisekund.
Domena, której WHOIS pokazuje datę wygaśnięcia sprzed dwóch tygodni, jest więc zwykle 60–75 dni od faktycznej dostępności — i może nigdy wolna nie być, bo właściciel może ją odzyskać w każdej chwili aż do pendingDelete. Obserwuj linię statusu, a nie datę wygaśnięcia. Wystarczy raz dziennie uruchomić WHOIS lookup i zanotować zmianę statusu.
Do czego ludzie naprawdę używają WHOIS
Poza pytaniem „czy ta nazwa jest wolna” w kolejkach wsparcia i w zespołach bezpieczeństwa wraca kilka zadań.
Weryfikacja strony, zanim jej zaufasz. Sklep chwalący się dziesięcioma latami na rynku, którego domena powstała trzy tygodnie temu, mówi Ci coś istotnego. Data utworzenia, rejestrator i serwery nazw zajmują dziesięć sekund, a w rekordzie rejestru nie da się ich podrobić.
Diagnozowanie strony, która przestała się rozwiązywać. Zanim ruszysz DNS, upewnij się, że domena nie wygasła i nie ma statusu clientHold — jeśli ma, żadna zmiana w DNS nie pomoże. Po migracji serwerów nazw linie Name Server w WHOIS potwierdzają, że rejestrator faktycznie wprowadził zmianę, na której propagację trzeba czasem czekać do 48 godzin.
Kupowanie domeny, która jest zajęta. WHOIS mówi Ci, kto jest rejestratorem (a ci zwykle mają usługę brokerską), czy domena jest zablokowana, jak długo trzyma ją obecny właściciel i czy nie dryfuje w stronę wygaśnięcia.
Badanie phishingu i nadużyć. Registrar Abuse Contact Email jest publikowany właśnie po to, żeby dało się zgłosić złośliwą domenę tym, którzy mogą ją zawiesić. Połącz to z kontaktem do zgłaszania nadużyć z WHOIS adresu IP hostingodawcy.
Audyt własnego portfela domen. Firmy tracą domeny przez wygasłe karty płatnicze częściej niż przez hakerów. Kwartalny przegląd WHOIS wszystkich swoich domen, z kontrolą dat wygaśnięcia i blokad, to tania polisa.
Ściąga: pola rekordu WHOIS
Szybka ściąga do każdego pola, jakie zobaczysz w rekordzie gTLD, wraz z odpowiednikiem w RDAP dla tych, którzy parsują JSON:
| Pole WHOIS | Miejsce w RDAP | Uwagi |
|---|---|---|
| Domain Name | ldhName / unicodeName | LDH to postać ASCII (punycode); Unicode to forma wyświetlana dla IDN |
| Registry Domain ID | handle | Trwały identyfikator rejestru; przetrwa transfery i zmiany właściciela |
| Registrar / Registrar IANA ID | entities[role=registrar] → handle i vCard fn | IANA ID 376 to własny rejestrator IANA dla domen zarezerwowanych; 146 to GoDaddy, 1068 to Namecheap, 1910 to Cloudflare |
| Registrar WHOIS Server / URL | links[rel=related] | Miejsce, w którym leży rekord z danymi kontaktowymi po stronie rejestratora |
| Creation Date | events[eventAction=registration] | Nigdy nie zmienia się przy odnowieniu ani transferze; resetuje ją tylko pełne usunięcie i ponowna rejestracja |
| Updated Date | events[eventAction=last changed] | Dowolna zmiana po stronie rejestratora: odnowienie, blokada, edycja serwerów nazw lub kontaktów |
| Registry Expiry Date | events[eventAction=expiration] | Data, która napędza opisany wyżej cykl życia |
| Domain Status | status[] | Kody EPP; RDAP zapisuje je ze spacjami |
| Name Server | nameservers[].ldhName | Delegacja; jedyne dane WHOIS, które wprost wpływają na to, jak domena się rozwiązuje |
| DNSSEC | secureDNS.delegationSigned + dsData[] | signedDelegation oznacza, że rekordy DS są opublikowane w rejestrze |
| Registrant / Admin / Tech | entities[role=…] vCard | Zwykle REDACTED FOR PRIVACY; organizacja i kraj często zostają |
| Registrar Abuse Contact | vCard encji rejestratora, email / tel z type=abuse | Zawsze jawny zgodnie z polityką ICANN; użyj go do zgłaszania złośliwych domen |
Jeśli rekord, na który patrzysz, nie pasuje do tej tabeli, niemal na pewno masz przed sobą domenę krajową — a wtedy punktem odniesienia jest dokumentacja samego rejestru.
Sprawdź whois domeny w kilka sekund
Darmowe narzędzie WHOIS Lookup od DNS Robot odpytuje rejestr przez RDAP i pokazuje w jednym widoku rejestratora, daty utworzenia i wygaśnięcia, kody statusu wyjaśnione po ludzku, serwery nazw, stan DNSSEC oraz wiek domeny. Bez rejestracji i bez limitów.
Wypróbuj WHOIS LookupAdvertisement
Whois domeny — najczęstsze pytania
Whois domeny to zapytanie do publicznej bazy danych rejestracyjnych nazwy domeny. Zwraca rejestratora, daty utworzenia, aktualizacji i wygaśnięcia, kody statusu, serwery nazw i stan DNSSEC, a do tego te dane kontaktowe, które rejestrator zdecydował się opublikować — od 2018 roku zwykle ukryte.