WHOIS検索ガイド:ドメイン所有者の調べ方とWHOIS情報の見方
Advertisement
WHOIS検索とは?
WHOIS検索とは、ドメイン名の公開登録データベースに対する問い合わせのことです。.com、.net、.orgといった分野別トップレベルドメイン(gTLD)のドメインは、レジストリとレジストラが登録情報を保持することを義務づけられており、その公開部分は誰でも読めます。検索結果からは、レジストラがどこか、ドメインがいつ作成されいつ期限切れになるか、どのネームサーバーを使っているか、そしてロック中か・保留中か・削除が近いかを示すステータスコードが分かります。
名前の由来はもともとUnixのコマンドです。1982年、ARPANETのディレクトリはwhoisに続けて名前を入力すれば照会でき、後にRFC 3912がこのプレーンテキストのプロトコルをTCPポート43上で標準化しました。裏側のプロトコルは変わったのに、呼び名だけは残っています。2025年1月28日以降、ICANNはgTLDのレジストリとレジストラにポート43のWHOISの運用をもう求めておらず、同じデータはJSON APIであるRDAPで提供されています。DNS RobotのWHOIS Lookupをはじめ、ほとんどのツールはまずRDAPに問い合わせ、その結果を今でもWHOIS情報と呼んでいます。
一方、WHOIS検索で今はもう返ってこないのが、ドメイン所有者の氏名・住所・メールアドレスです。2018年5月にGDPRが施行されて以降、レジストラは世界中で個人の連絡先情報をデフォルトで伏せるようになりました。このガイドでは、それでも残っている情報、その読み方、そして連絡先欄がREDACTED FOR PRIVACYになっているときに所有者へ連絡する方法を解説します。
WHOIS情報に含まれる項目
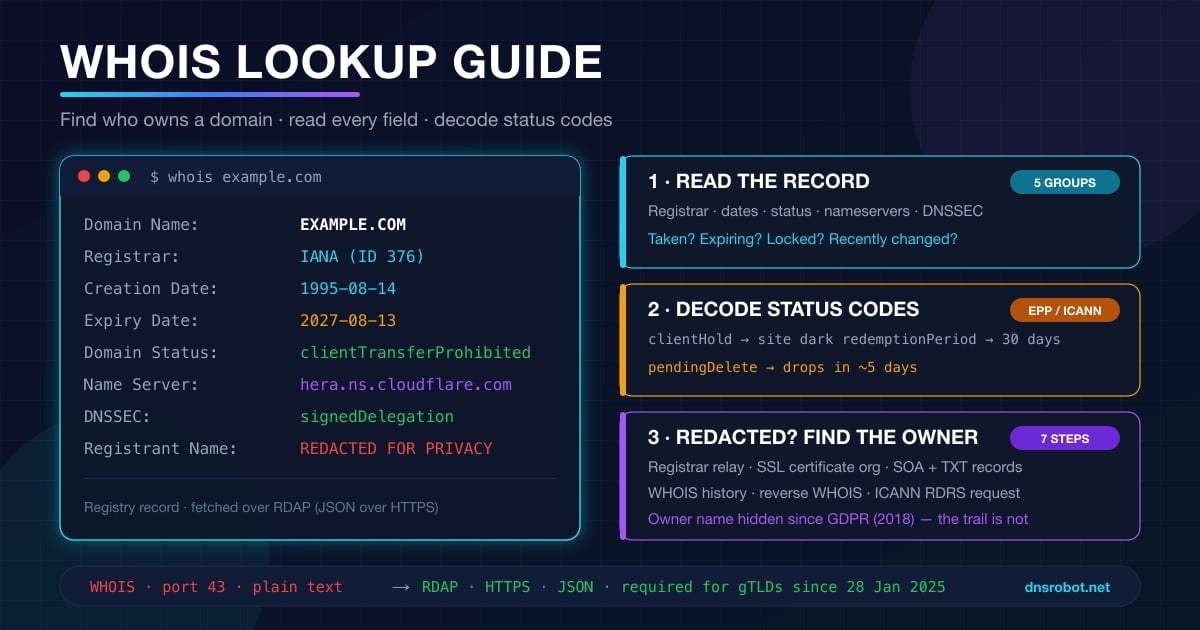
以下は、macOSのwhoisコマンドで本日取得したexample.comの実際のレジストリ情報です。gTLDのレコードはどれも同じ形をしているので、これが読めれば他のドメインも読めます。
識別情報 —
Domain NameとRegistry Domain ID。IDはレジストリ内部のキーで、ドメインの持ち主が変わっても変化しません。レジストラ — 所有者が料金を支払っている会社です。
Registrar IANA IDはIANAのレジストラ一覧における固有番号、Registrar WHOIS Serverは連絡先情報が置かれている場所を示します。.comと.netではレジストリ自身が連絡先を保持していないためです。日付 —
Creation Date、Updated Date、Registry Expiry Dateの3つ。いずれもUTCです。作成日はドメイン年齢チェッカーが表示する日付でもあります。ステータス — 1つ以上のEPPステータスコード。レコードの中で最も役に立ち、同時に最も誤読されやすい部分なので、後ろに専用のセクションを設けています。
委任情報 — ネームサーバーとDNSSECのフラグ。ここがWHOISとDNSの接点です。ここでネームサーバーを変えれば、そのドメインのDNSレコードはすべて新しいネームサーバー側へ移ります。
Domain Name: EXAMPLE.COM
Registry Domain ID: 2336799_DOMAIN_COM-VRSN
Registrar WHOIS Server: whois.iana.org
Registrar URL: http://res-dom.iana.org
Updated Date: 2026-08-14T08:01:43Z
Creation Date: 1995-08-14T04:00:00Z
Registry Expiry Date: 2027-08-13T04:00:00Z
Registrar: RESERVED-Internet Assigned Numbers Authority
Registrar IANA ID: 376
Domain Status: clientDeleteProhibited https://icann.org/epp#clientDeleteProhibited
Domain Status: clientTransferProhibited https://icann.org/epp#clientTransferProhibited
Domain Status: clientUpdateProhibited https://icann.org/epp#clientUpdateProhibited
Name Server: ELLIOTT.NS.CLOUDFLARE.COM
Name Server: HERA.NS.CLOUDFLARE.COM
DNSSEC: signedDelegation
DNSSEC DS Data: 2371 13 2 C988EC423E3880EB8DD8A46FE06CA230EE23F35B578D64E78B29C3E1C83D245A
>>> Last update of whois database: 2026-09-18T01:28:30Z <<<レコードは5つのグループに分かれ、それぞれ別の問いに答えます。
Advertisement
WHOIS検索のやり方
検索の方法は3つあり、返ってくるデータは同じです。どれくらいの頻度で使うか、生の出力が必要かどうかで選んでください。
方法1:オンラインのWHOISツールを使う
DNS RobotのWHOIS Lookupを開き、ドメイン名だけを入力して(https://www.example.com/pageではなくexample.com)Enterキーを押します。主要なTLDについてはレジストリのRDAPサーバーへ直接問い合わせ、それ以外はrdap.orgのブートストラップにフォールバックして、解析済みの情報を表示します。表示されるのは、レジストラと不正利用の報告先、作成日・更新日・有効期限、意味を平易に添えたステータスコード、ネームサーバー、DNSSECの状態、そしてドメインの経過年数です。テストではdnsrobot.netの検索が387msで返ってきました。
公式の代替手段はICANN Lookupです。すべてのgTLDについて権威がありますが、多くの国別ドメインでは役立つ情報が返らず、履歴も一括検索もDNSデータへのリンクもありません。レジストラのサイト(GoDaddy、Namecheap、Cloudflare)にもWHOISページがあります。動くには動きますが、ドメインが空いていればそのまま売り込む作りになっています。
方法2:whoisコマンド(macOS・Linux・Windows)
macOSとほぼすべてのLinuxディストリビューションにはwhoisクライアントが同梱されています。ポート43のWHOISで通信し、レジストリからレジストラへの参照(リファラル)を自動で辿って、両方のレコードを続けて表示します。
# 基本の検索(レジストリ -> レジストラの参照を自動で辿る)
whois example.com

# 特定のサーバーだけに問い合わせ、参照を辿らない
whois -h whois.verisign-grs.com example.com

# ふだん気になる行だけを抜き出す
whois example.com | grep -iE 'Registrar:|Creation Date|Expiry|Domain Status|Name Server'

# Debian/Ubuntu: 入っていなければインストール
sudo apt install whoisWindowsにはwhoisが標準で入っていません。すっきりした選択肢は2つ、Microsoft純正のSysinternalsツールを使うか、Windows 10・11に同梱のcurlでRDAPに問い合わせるかです。
Windows:Sysinternalsのwhoisまたはcurl
Sysinternalsスイートからwhois.exeをダウンロードしてPATHに置けば、構文はUnixと同じです。何もインストールしたくなければ、RDAPサーバーへ直接問い合わせて、PowerShellにJSONを整形させましょう。
# Sysinternalsのwhois(ダウンロード後)
whois -v example.com

# インストール不要: RDAPに問い合わせてJSONを整形表示
curl.exe -s -H "Accept: application/rdap+json" https://rdap.org/domain/example.com | ConvertFrom-Json | Select-Object ldhName, status, events, nameservers方法3:RDAPに直接問い合わせる(スクリプト向け)
スクリプトでWHOISのデータを扱うなら、テキスト形式ではなくRDAPを呼び出しましょう。応答はスキーマが決まったJSONなので、正規表現を書かずにフィールドを取り出せます。.comのレジストリはrdap.verisign.comが応答します。それ以外のTLDでは、rdap.orgがIANAのブートストラップファイルから正しいサーバーを探してリダイレクトしてくれます。
# .comのレジストリ情報をVerisignから直接取得
curl -s -H 'Accept: application/rdap+json' \
  https://rdap.verisign.com/com/v1/domain/example.com | jq '{status, events, nameservers: [.nameservers[].ldhName]}'

# 任意のTLD: rdap.orgに権威サーバーを探してもらう
curl -sL https://rdap.org/domain/example.org | jq '.events'

# 出力例
{
  "status": ["client delete prohibited", "client transfer prohibited", "client update prohibited"],
  "events": [
    { "eventAction": "registration", "eventDate": "1995-08-14T04:00:00Z" },
    { "eventAction": "expiration",   "eventDate": "2027-08-13T04:00:00Z" },
    { "eventAction": "last changed", "eventDate": "2026-08-14T08:01:43Z" }
  ],
  "nameservers": ["ELLIOTT.NS.CLOUDFLARE.COM", "HERA.NS.CLOUDFLARE.COM"]
}レジストリの応答に含まれるlinks配列には、レジストラ自身のRDAPサーバーへのrelatedリンクが入っています。これを辿ると、伏せられているかどうかはともかく、連絡先のオブジェクトが得られます。よくできたWebツールは、この一連の処理を1回のリクエストで肩代わりしてくれます。自分で組み込むなら、公開APIエンドポイントのテスト方法で紹介した6ステップの手順は、他のJSON APIと同じくRDAPサーバーにもそのまま当てはまります。
WHOIS情報の見方(フィールド別)
多くの人がWHOIS検索を実行する動機は、次の4つの疑問のどれかです。答えがレコードのどこにあるかを見ていきましょう。
そのドメインは取得済みか? レコードが返ってくれば、答えは「はい」です。登録済みのドメインには必ずCreation Dateがあります。レジストリがNo match for domainを返すか、RDAPがHTTP 404を返した場合、その名前は未登録——あるいはレジストリの予約名です。短い単語や辞書に載っている単語では予約がよくあります。両者を見分けるにはドメイン取得可否チェッカーを使ってください。DNSでも併せて確認してくれます。
いつ期限切れになり、開放されるのか? まずRegistry Expiry Dateを読み、次にステータスコードを読みます。有効期限を過ぎていても、ステータスがautoRenewPeriodやredemptionPeriodのドメインはまだ開放されていません。所有者は更新できます。開放されることを意味するのはpendingDeleteだけで、そこからさらに5日ほどかかります。全体の流れは後述のライフサイクルのセクションで追います。
誰が管理しているのか? 連絡すべき相手はRegistrarです。Registrar Abuse Contact Emailと電話番号は、他がすべて伏せられていても公開されています。これは意図した設計で、ICANNの登録データポリシーがこれらの項目を公開し続けるよう定めています。
最近変更されたか? Updated Dateは、レジストラが何らかの変更を反映するたびに動きます。更新、ネームサーバーの切り替え、ロックの追加や解除などです。先週ネームサーバーが変わり来月期限切れになるドメインと、2015年から何も触られていないドメインとでは、リスクの性格がまるで違います。ネームサーバーが変わっていたら、NSルックアップでDNSの現在地が分かります。
Advertisement
ドメインのステータスコード(EPP)を読み解く
ステータスコードは、WHOIS情報の中で最も価値のある行であり、同時に最も誤読される行でもあります。EPPプロトコルで定義され、各コードの意味はICANNが公開しています。clientで始まるコードはレジストラが設定したもの(通常は所有者の求めに応じて)、serverで始まるコードはレジストリが設定したもので、解除できるのはレジストリだけです。
| ステータスコード | 設定元 | 意味するところ |
|---|---|---|
ok / active | レジストリ | ロックも保留中の操作もありません。多くのccTLDでは普通の状態ですが、gTLDではやや珍しく、ほとんどのレジストラは既定でロックをかけます。 |
clientTransferProhibited | レジストラ | レジストラロックです。所有者が解除するまで他のレジストラへ移管できません。健全なドメインの標準的な状態です。 |
clientUpdateProhibited / clientDeleteProhibited | レジストラ | ネームサーバーと連絡先を変更できず、ドメインも削除できません。移管ロックと合わせたこの3つが、レジストラの標準的な保護です。 |
serverTransferProhibited / serverUpdateProhibited / serverDeleteProhibited | レジストリ | レジストリロックです。価値の高い名前向けの有料保護であることが多く(cloudflare.comは3つすべてを設定)、裁判所命令や紛争による保留の場合もあります。 |
clientHold / serverHold | レジストラ / レジストリ | ドメインがDNSゾーンから外され、名前解決できなくなります。clientHoldは更新料の未払いや連絡先の確認失敗、serverHoldはコンプライアンスや不正利用への対応であることが多いです。 |
inactive | レジストリ | 登録済みですがネームサーバーが設定されておらず、名前解決できません。購入直後によく見られます。 |
pendingTransfer | レジストリ | 他のレジストラへの移管が進行中です。移管元のレジストラが拒否しない限り、最長5日で完了します。 |
autoRenewPeriod | レジストリ | 有効期限を過ぎ、レジストリが自動更新した状態です。レジストラには、支払うか削除するかを決める猶予期間(最長45日)があります。 |
redemptionPeriod | レジストリ | レジストラがドメインを削除しました。30日間は、元の所有者が手数料を払えば復旧できます。その間、他の人は取得できません。 |
pendingDelete | レジストリ | 復旧期間が終わりました。おおむね5日後にドメインは消去され、一般に開放されます。「まもなく開放される」ことを意味するのは、このステータスだけです。 |
覚えておきたいパターンはこうです。clientTransferProhibited + clientUpdateProhibited + clientDeleteProhibitedは健全で退屈な状態。急に何も表示されなくなりclientHoldが出ているドメインは、DNSではなく所有者の受信トレイを確認すべき状態。そして誰かが手放したドメインの取得を狙っているなら、pendingDeleteより前の段階は見張る価値がありません。
WHOISに「REDACTED FOR PRIVACY」と出る理由
2018年までは、.comのWHOIS情報に登録者の氏名・住所・電話番号・メールアドレスがそのまま載っているのが普通でした。レジストラはWHOISプライバシーを有料オプションとして販売し、これらの項目を代理サービスの情報に置き換えていました。ところが2018年5月25日にEUのGDPRが施行されると、ICANNは数日のうちにTemporary Specification(暫定仕様)を発行し、レジストラは誰が対象かを判断するのではなく、全員の個人データを伏せる方向へ動きました。この暫定ルールはICANNの登録データポリシーに置き換えられ、2025年8月21日に完全施行されて、非表示は恒久的なものになりました。
現在、cloudflare.comのレジストラ側RDAPレコードが登録者について返すのは、次の内容です。
{
  "objectClassName": "entity",
  "roles": ["registrant"],
  "vcardArray": ["vcard", [
    ["fn",  {}, "text", "DATA REDACTED"],
    ["org", {}, "text", "DATA REDACTED"],
    ["adr", {}, "text", ["DATA REDACTED", "DATA REDACTED", "DATA REDACTED"]]
  ]],
  "remarks": [{ "title": "REDACTED FOR PRIVACY",
                "description": ["Some of the data in this object has been removed."] }]
}このポリシーは、何を公開し続けるかを細かく定めています。gTLDのドメインでは、ドメイン名、レジストラ名とIANA ID、レジストラのURL、レジストラの不正利用報告用メールアドレスと電話番号、作成日、有効期限、ネームサーバー、ステータスコードを必ず公開しなければなりません。また、非表示は必ずしも徹底されているわけではありません。法人が登録したドメインでは登録者の組織名を今も公開しているレジストラが多く(法人はGDPRの保護対象ではありません)、登録者の州・都道府県と国も残ることが多いため、伏せられたレコードからでも「所有者はデラウェア州の企業だ」「バイエルン在住の個人だ」程度は読み取れます。
プライバシーと非表示(redaction)の実務上の違いはこうです。有料のWHOISプライバシーサービスは、代理アドレス宛に届いたメールを所有者へ転送し続けます。一方、単なる非表示ではメールアドレスそのものが削除され、レジストラによって問い合わせフォームへのリンクか匿名の転送用アドレスに置き換わります。どちらにせよ、外部の人は相手が誰かを知らないまま所有者に連絡を取れます。
Advertisement
WHOISが伏せられているときにドメイン所有者を調べる方法
非表示によって正面玄関は閉じましたが、ドメインは他のあらゆる場所に痕跡を残します。上から順に試してください。1つあたり1分ほどで、たいていは3番目までに所有者の見当がつきます。
伏せられていない項目を読む。 組織名、州・都道府県、国の欄は残っていることがよくあります。レジストラ自体も手がかりです。MarkMonitorやCSCにあるドメインは大企業の保有で、Cloudflare Registrarにあるものは開発者やスタートアップである可能性が高いです。
レジストラの連絡リレーを使う。 レジストラは登録者へ連絡する手段を必ず用意しています。
abc123@contact.gandi.netのような匿名メールアドレスか、WHOISの出力からリンクされたWebフォームです。正当な内容であれば転送されます。SSL証明書を確認する。 企業実在認証(OV)と拡張認証(EV)の証明書には、
Subject欄に法人名が入っています。SSLチェッカーでドメインを調べ、証明書チェーンを読んでください。組織名がどこに入るかはSSL証明書チェーンの解説で説明しています。DNSを見る。 SOAレコードの
RNAME欄は、ゾーン管理者のメールアドレスの@をドットに置き換えたものです。TXTレコードからは、利用しているメールプロバイダー、Google・Microsoft・Facebookの所有権確認トークン、ときには社名そのものが読み取れます。SOAとTXTのDNSルックアップは数秒で終わり、サブドメイン検索を使えばmail.、crm.、jira.のように、その会社が使っているツールを物語るホスト名が見つかります。WHOIS履歴を調べる。 2018年5月より前のレコードは公開されており、複数の商用サービスがアーカイブしています。2012年に登録されたドメインなら、当初の登録者が写った非表示前の履歴がほぼ確実に残っています。
逆引きWHOIS。 社名や生き残ったメールアドレスなど、確かな手がかりが1つあれば、逆引きWHOISサービスがそれを登録情報に使ったことのあるドメインをすべて洗い出します。高価ですが、ブランド保護チームがスクワッターの保有ドメインを地図化するのはこの方法です。
開示請求を出す。 商標紛争、フィッシング、詐欺など法的な必要がある場合は、ICANNの登録データ請求サービス(RDRS)が正式な開示請求をレジストラへ取り次ぎます。2023年11月28日に開始され、対象はgTLDのみです。多くのccTLDには同等の仕組みがありません。
WHOISとRDAPの違い:2025年に何が変わったか
RDAP(Registration Data Access Protocol)は、ポート43のWHOISが抱えていた問題をすべて解消するためにIETFが設計したもので、いまのWHOIS検索ツールが実際に使っているのはこちらです。データを使って何かを作るなら、違いは押さえておく価値があります。
| WHOIS(RFC 3912) | RDAP(RFC 7480〜7484、9082、9083) | |
|---|---|---|
| 通信方式 | TCPポート43上のプレーンテキスト、暗号化なし | ポート443のHTTPS、常に暗号化 |
| フォーマット | 自由形式のテキスト。レジストリごとに書式がばらばら | スキーマとフィールド名が決まったJSON |
| 正しいサーバーの見つけ方 | 推測するか、TLDごとにリストをハードコードする | IANAのブートストラップファイルが全TLDとサーバーを対応づける(591サービスにまたがる1,202 TLD、2026年9月16日更新) |
| 国際化ドメイン名 | その場しのぎ。非ASCIIのドメインでは壊れることが多い | IDNとUnicodeの連絡先データをネイティブにサポート |
| アクセス権の区別 | なし。誰が見ても同じ出力 | リクエスト元を認証し、認定ユーザーにはより多くのデータを返せる |
| レート制限 | IP単位で厳しく、仕様も非公開 | 標準のHTTP 429とRetry-After |
| 現状 | 2025年1月28日以降、gTLDでは必須ではない(Verisignは.com・.net・.nameで継続) | すべてのgTLDレジストリとレジストラで必須 |
実務上の帰結は2つあります。1つめ、whoisのテキスト出力をスクレイピングしているスクリプトは、余命がそう長くありません。レジストリはいつポート43のサービスを止めてもおかしくなく、実際に止めた例もあります。.appと.devを提供していたGoogle Registryのwhois.nic.googleは、もはや名前解決すらできません。2つめ、RDAPのブートストラップは、WHOISがついに解けなかった問題を解決します。example.museumを調べたいとき、クライアントはdata.iana.org/rdap/dns.jsonを一度ダウンロードし、museumのエントリを見つけて、ハードコードされた知識なしに権威サーバーへ問い合わせられます。ICANNの報告によれば、2024年12月時点でRDAPは月100億件を超えるクエリを処理しています。
Advertisement
国別ドメイン:レジストリごとにルールが違う
ICANNのポリシーが及ぶのはgTLDです。国別コードTLD(.jp、.de、.uk、.brなど約300種類)は独自のルールを定めており、ccTLDのWHOIS検索では、検証済みの完全な身元情報からほぼ空っぽまで、何が返るか分かりません。.deのレジストリであるDENICのポート43サーバーが、本日example.deについて返した内容がこちらです。
| 拡張子 | レジストリ | 公開検索で返る内容 |
|---|---|---|
.jp | JPRS | 登録者の組織名、管理者連絡先のハンドル、ネームサーバーと各種日付。詳細まで出るのは.co.jpなど組織向けの第2レベルドメインに限られます |
.de | DENIC | ポート43ではネームサーバーと最終更新日のみ。保有者の情報はWebフォーム経由で、しかも正当な利益を申し立てた場合に限られます |
.uk | Nominet | レジストラ、登録日と有効期限、ネームサーバー、法人の場合は登録者名(個人はオプトアウト可)。Nominetは登録者名を第三者のデータと突き合わせて検証します |
.br | registro.br | 登録者の法律上の名称(owner)、作成日と有効期限、ヘルスチェック付きのネームサーバー、DNSSECの状態。最も透明性の高いレジストリの1つです |
.fr | AFNIC | レジストラ、日付、ステータス、ネームサーバー。連絡先は個人では非表示、法人では公開されます |
.au | auDA | 事業者の場合は登録者名とABN/ACN、レジストラ、ステータス、ネームサーバー。有効期限は公開されません |
.io、.co、.me | 商用ccTLD事業者 | レジストリがICANN契約下でgTLDも運営しているため、gTLDと同じくRDAPと非表示の運用に従います |
% The DENIC whois service on port 43 doesn't disclose any information concerning
% the domain holder, general request and abuse contact.
% This information can be obtained through use of our web-based whois service
% available at the DENIC website:
% https://webwhois.denic.de/?lang=en

Domain: example.de
Nserver: ns1078.ui-dns.biz
Nserver: ns1078.ui-dns.com
Nserver: ns1078.ui-dns.de
Nserver: ns1078.ui-dns.org
Status: connect
Changed: 2018-08-10T05:24:12+02:00レジストラも日付も所有者もなく、ステータスの語彙(connect)もEPPではなくDENIC独自のものです。他のレジストリは、この尺度の上でそれぞれ別の位置にいます。
IPのWHOIS検索:IPアドレスの保有者を調べる
同じwhoisコマンドはIPアドレスにも使えますが、答えが返ってくるデータベースは別物です。ドメイン名を管理するのはレジストリとレジストラですが、IPアドレスのブロックを割り当てているのは5つの地域インターネットレジストリ(RIR)——北米のARIN、欧州・中東のRIPE NCC、アジア太平洋のAPNIC、中南米のLACNIC、アフリカのAFRINIC——です。IPのWHOIS情報からは、そのブロックをどの組織が保有しているか、ブロックのサイズ、割り当て先の国、そして不正利用の報告先が分かります。サーバーを攻撃してくるアドレスやスパムの送信元を調べるときに必要になるのは、まさにこれです。
# ポート43のWHOIS: クライアントが適切なRIRを自動で見つける
whois 1.1.1.1

# RDAP: rdap.orgが適切なRIR(ここではAPNIC)へリダイレクトする
curl -sL https://rdap.org/ip/1.1.1.1 | jq '{name, handle, startAddress, endAddress, country, type}'

# 出力
{
  "name": "APNIC-LABS",
  "handle": "1.1.1.0 - 1.1.1.255",
  "startAddress": "1.1.1.0",
  "endAddress": "1.1.1.255",
  "country": "AU",
  "type": "ASSIGNED PORTABLE"
}
IPのレコードからは、そのアドレスでどのWebサイトがホストされているかは分かりません。クラウドのIP 1つが数千のドメインを受け持つこともあるからです。利用者の物理的な所在地も分からず、分かるのはブロックが登録された場所だけです。コマンドラインを使わずに手早く調べたいときは、IPルックアップがRIRのデータと位置情報をまとめて表示し、ASN検索ではそのブロックがどのネットワークから広告されているかが分かります。IPからホスト名を逆に辿るには、WHOISではなくPTRレコードを読む逆引きDNSを使ってください。
有効期限の読み方:ドメインのライフサイクル
ステータスコードは、所有者が支払いをやめた後にgTLDドメインが辿るタイムラインと合わせて見ないと意味が分かりません。ICANNの期限切れ登録回復ポリシーが最低ラインを定め、レジストリとレジストラがそれぞれ独自の余裕を上乗せするため、多くの人が思うよりずっと長い道のりになります。
有効期限の約30日前と、再び約7日前 — レジストラは所有者にメールで通知しなければなりません。期限切れから5日以内に3通目の通知が届きます。
0日目(有効期限) — レジストリがドメインを自動更新し、
autoRenewPeriodを設定します。レジストラは最長45日、保持するか削除するかを決められます。削除の前に少なくとも8日間はDNSでの名前解決を止めなければならないため、サイトは表示されなくなります。多くのレジストラは、期限切れを知らせるページにパークします。1〜45日目(レジストラの猶予期間) — 所有者は通常価格で更新できます。多くのレジストラはこの期間を30日以下に縮めています。
削除 → `redemptionPeriod`(30日) — レジストラが削除した状態です。所有者は更新料に加えて通常80〜200ドルの手数料を払えば復旧できます。他の誰も登録できません。
`pendingDelete`(5日) — 復旧はもうできません。この期間の終わりに、レジストリが公表しないタイミングで名前は消去され、取得できる状態になります。
ドロップ — ドメインは誰でも登録できる状態になり、レジストリをポーリングし続けてきたドロップキャッチ業者がミリ秒単位で奪い合います。
つまり、WHOISの有効期限が2週間前になっているドメインでも、実際に取得できるようになるのはたいてい60〜75日後で、しかもその日が永遠に来ないこともあります。所有者はpendingDeleteまでならいつでも引き戻せるからです。見張るべきは有効期限ではなくステータス行です。WHOIS検索を1日1回実行して、ステータスの遷移を記録しておけば十分です。
WHOIS検索は実際に何に使われているか
「この名前は空いているか」以外にも、サポート窓口やセキュリティチームで繰り返し出てくる用途がいくつかあります。
信頼していいサイトかどうかの確認。 創業10年をうたうショップのドメインが3週間前に作成されていたら、それは何かを物語っています。作成日、レジストラ、ネームサーバーの確認は10秒で済み、レジストリのレコードは偽装できません。
名前解決しなくなったサイトの切り分け。 DNSに触る前に、ドメインが期限切れでないか、clientHoldになっていないかを確認してください。そうなっていたら、DNSをどういじっても直りません。ネームサーバーを移行した後は、WHOISのName Server行を見れば、レジストラが実際に変更を反映したかどうかが分かります。反映には最大48時間かかることがあります。
取得済みドメインの買い取り。 WHOISからは、レジストラ(たいていブローカーサービスを持っています)、ドメインがロックされているか、現在の所有者がどれくらい長く保有しているか、期限切れに向かっていないかが分かります。
フィッシングや不正利用の調査。 Registrar Abuse Contact Emailが公開されているのは、悪意あるドメインを停止できる当事者に報告してもらうためです。ホスティング事業者については、IPのWHOISにある不正利用報告先と併せて使ってください。
自社ドメインの棚卸し。 企業がドメインを失う原因は、ハッカーよりもクレジットカードの期限切れの方が多いのが実情です。保有するすべてのドメインについて四半期に一度WHOISで有効期限とロック状態を確認しておけば、安上がりな保険になります。
WHOISフィールド早見表
gTLDのレコードで目にするすべてのフィールドと、JSONを解析する人向けにRDAPでの対応箇所をまとめました。
| WHOISのフィールド | RDAPでの位置 | メモ |
|---|---|---|
| Domain Name | ldhName / unicodeName | LDHはASCII(Punycode)形式、UnicodeはIDNの表示用形式 |
| Registry Domain ID | handle | レジストリの恒久的な識別子。移管や所有者の変更でも変わらない |
| Registrar / Registrar IANA ID | entities[role=registrar] → handleとvCardのfn | IANA ID 376はIANA自身の予約ドメイン用レジストラ、146はGoDaddy、1068はNamecheap、1910はCloudflare |
| Registrar WHOIS Server / URL | links[rel=related] | レジストラ側(連絡先を含む)のレコードがある場所 |
| Creation Date | events[eventAction=registration] | 更新や移管では変わらない。完全に削除して再登録した場合だけリセットされる |
| Updated Date | events[eventAction=last changed] | 更新、ロック、ネームサーバーや連絡先の編集など、レジストラ側の変更すべて |
| Registry Expiry Date | events[eventAction=expiration] | 上記のライフサイクルを動かす日付 |
| Domain Status | status[] | EPPコード。RDAPではスペース区切りで表記される |
| Name Server | nameservers[].ldhName | 委任情報。WHOISのデータの中で、名前解決に直接影響する唯一の項目 |
| DNSSEC | secureDNS.delegationSigned + dsData[] | signedDelegationはDSレコードがレジストリに公開されていることを示す |
| Registrant / Admin / Tech | entities[role=…]のvCard | 通常はREDACTED FOR PRIVACY。組織名と国は残ることが多い |
| Registrar Abuse Contact | レジストラのエンティティのvCard、type=abuseのemail / tel | ICANNのポリシーにより常に公開。悪意あるドメインの報告に使う |
目の前のレコードがこの表に当てはまらないなら、ほぼ間違いなくccTLDです。その場合は、レジストリ自身のドキュメントが拠り所になります。
任意のドメインをWHOIS検索する
DNS Robotの無料WHOIS Lookupは、RDAPでレジストリに問い合わせ、レジストラ、作成日と有効期限、意味を平易に添えたステータスコード、ネームサーバー、DNSSECの状態、ドメインの経過年数を1画面にまとめて表示します。登録不要、回数制限なし。
試す WHOIS LookupAdvertisement
WHOIS検索のよくある質問
WHOIS検索とは、ドメイン名の公開登録データベースへの問い合わせのことです。レジストラ、作成日・更新日・有効期限、ステータスコード、ネームサーバー、DNSSECの状態に加えて、レジストラが公開を選んだ連絡先情報が返ってきます。ただし2018年以降、連絡先はたいてい伏せられています。