DKIMレコードとは?
DKIM(DomainKeys Identified Mail、RFC 6376)は、サーバーが送信するすべてのメッセージにデジタル署名を付ける仕組みです。署名には、サーバー上に保管された秘密鍵が使われます。対応する公開鍵はDNSの selector._domainkey.yourdomain.com にTXTレコードとして公開され、受信側はそれを取得して、メッセージが本当にあなたのドメインから送られ、途中で改ざんされていないことを確認します。
セレクターは、default や s1 のように自由に決められるラベルです。1つのドメインで複数の鍵を同時に公開でき、サービスごとや鍵の世代ごとに使い分けられます。また、転送後などSPFのアライメントが合わない場合でも、自ドメインの有効なDKIM署名があればメールはDMARCに合格できます。
DKIM鍵を自分で生成する必要はある?
多くの場合、必要ありません。Google Workspaceは鍵を自動で作成します(管理コンソール、アプリ、Google Workspace、Gmail、メールの認証)。Microsoft 365は、Microsoftが管理する鍵を指す2つのCNAMEレコード selector1._domainkey と selector2._domainkey を使います。メルマガ配信やトランザクションメールのサービスも、ほとんどが独自のレコードを提供しています。
自分で鍵ペアを用意する必要があるのは、メールサーバーを自分で運用している場合(PostfixとOpenDKIMやrspamd、Eximなど)や、アプリやリレーから秘密鍵のアップロードを求められた場合です。このツールはそのためのものです。
Advertisement
DKIM鍵を生成してレコードを公開する方法
セレクターには英字、数字、ハイフンを自由に組み合わせて使えます。s2026 のように日付を使ったセレクターにすると、鍵のローテーションを管理しやすくなります。
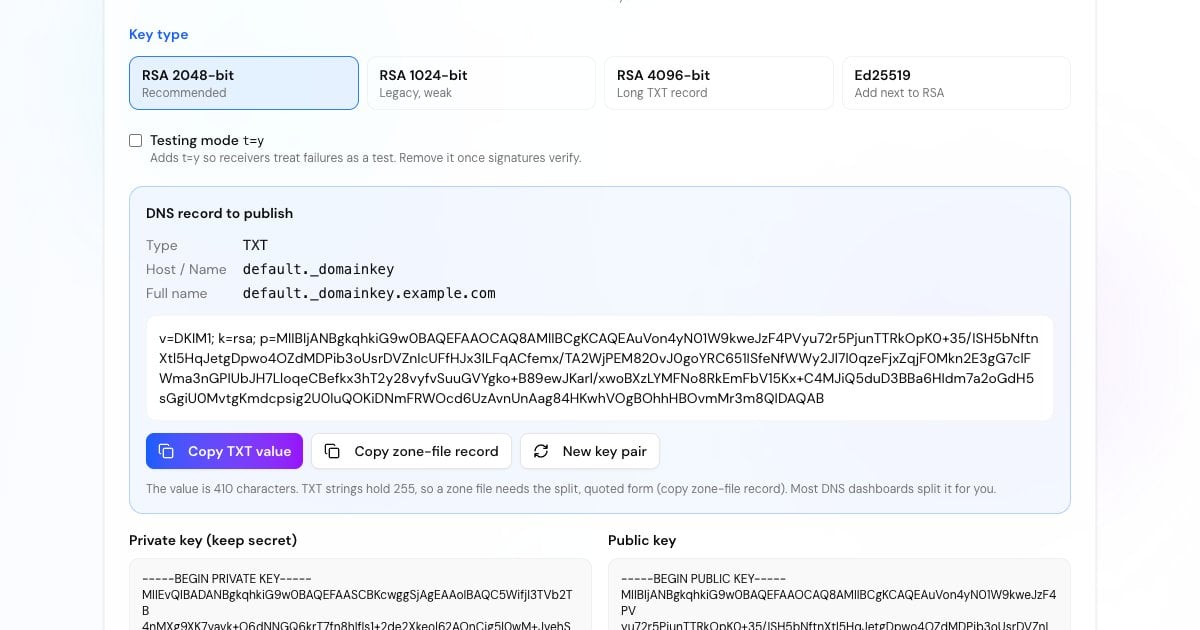
ほぼすべての人にとって、RSA 2048ビットが正しい選択です。鍵ペアはページを開いた時点でブラウザ内に作成され、種類を変更すると作り直されます。
ダウンロードしてメールサーバーにインストールします。秘密鍵はどこにも保存されないため、紛失した場合は新しい鍵ペアが必要になります。
ホストを selector._domainkey とし、生成された値を入れたTXTレコードを追加します。自分宛てにメッセージを送り、DKIMチェッカーで確認しましょう。
DKIMレコードの構文
DKIMの鍵レコードは、セミコロンで区切られた タグ=値 のペアのリストです。必須なのは p= だけですが、v と k も公開しておきましょう。
このレコードがDKIM鍵であることを示します。記述する場合は先頭に置く必要があります。
鍵のアルゴリズムです。このタグがない場合、デフォルトは rsa です。
base64形式の公開鍵です。p= が空の場合は鍵が失効しており、その鍵で作られた署名は失敗します。
このドメインがDKIMをテスト中であるとして扱うよう、受信側に求めます。署名の検証に成功したら削除してください。
厳格モードです。署名の i= の識別子には d= のドメインそのものを使う必要があり、そのサブドメインは認められません。
ハッシュアルゴリズム(h=sha256)や、鍵の用途となるサービス(s=email)を限定します。ほとんどのレコードでは省略されます。
Advertisement
RSA 2048・1024・4096とEd25519の比較
RSA 2048ビット:推奨サイズです。RFC 8301では、署名者は少なくとも2048ビットを使うべきとされています。TXT値は約410文字です。
RSA 1024ビット:現在も検証され、受信側が受け入れる最小サイズですが、今日の基準では脆弱です。これより短い鍵による署名は有効とみなされません。DNSホストが長い値を保存できない場合にだけ使いましょう。
RSA 4096ビット:受信側は4096ビットまでの鍵を検証する必要がありますが、値は約750文字になり、一部のDNS管理画面や古いシステムではうまく扱えません。2048ビットと比べたメリットはほとんどありません。
Ed25519:最新の、はるかに短い鍵です(レコード全体で約66文字、RFC 8463)。まだすべての受信側が検証できるわけではないため、別のセレクターでRSA鍵による署名も併用してください。
DKIMレコードが複数の文字列に分割されるのはなぜ?
1つのTXT文字列に入るのは最大255文字で、2048ビットのDKIM値はそれより長くなります。DNSでは、値を複数の引用符付き文字列として保存し、受信側がそれらを連結し直すことでこの問題を解決しています。
ほとんどのDNS管理画面は長い値をそのまま受け付け、自動で分割してくれます。Amazon Route 53とBINDのゾーンファイルでは分割した形を自分で入力する必要があり、ゾーンファイルのボタンでその形を取得できます(Route 53では、引用符付きの文字列だけを1行で貼り付けます)。鍵の途中にスペースや改行を入れたり、分割した値を別々のレコードにしたりしないでください。
Advertisement
メールサーバーに鍵を設定する
秘密鍵を default.private(自分のセレクター名で)として保存し、署名サービスだけが読み取れるようにしてから、署名プログラムにそのファイルを指定します。ドメインがexample.com、セレクターがdefaultの場合のOpenDKIMの例:
sudo mkdir -p /etc/opendkim/keys/example.com
sudo mv default.private /etc/opendkim/keys/example.com/
sudo chown opendkim:opendkim /etc/opendkim/keys/example.com/default.private
sudo chmod 600 /etc/opendkim/keys/example.com/default.privatedefault._domainkey.example.com example.com:default:/etc/opendkim/keys/example.com/default.private*@example.com default._domainkey.example.comopenssl genrsa -out default.private 2048
openssl rsa -in default.private -pubout -out default.publicopendkim-genkey -b 2048 -d example.com -s defaultDKIM鍵をローテーションする方法
新しいセレクター(例:s2027)で新しい鍵ペアを生成します。
新しいTXTレコードを公開し、どこからでも名前解決できるようになるまで待ちます。
メールサーバーの署名を新しいセレクターに切り替えます。
古い鍵で署名されたメールが配信・検証されるまで、古いレコードを1週間ほど残しておきます。
その後、古いレコードを削除するか、
p=を空にして公開し、鍵を失効させます。
Advertisement
その他のメール認証ツール
DKIMは、受信側がチェックする3つのレコードの1つです。残りもそろえましょう: