WHOIS nom de domaine : trouver le propriétaire et lire la fiche
Advertisement
Qu'est-ce qu'un WHOIS nom de domaine ?
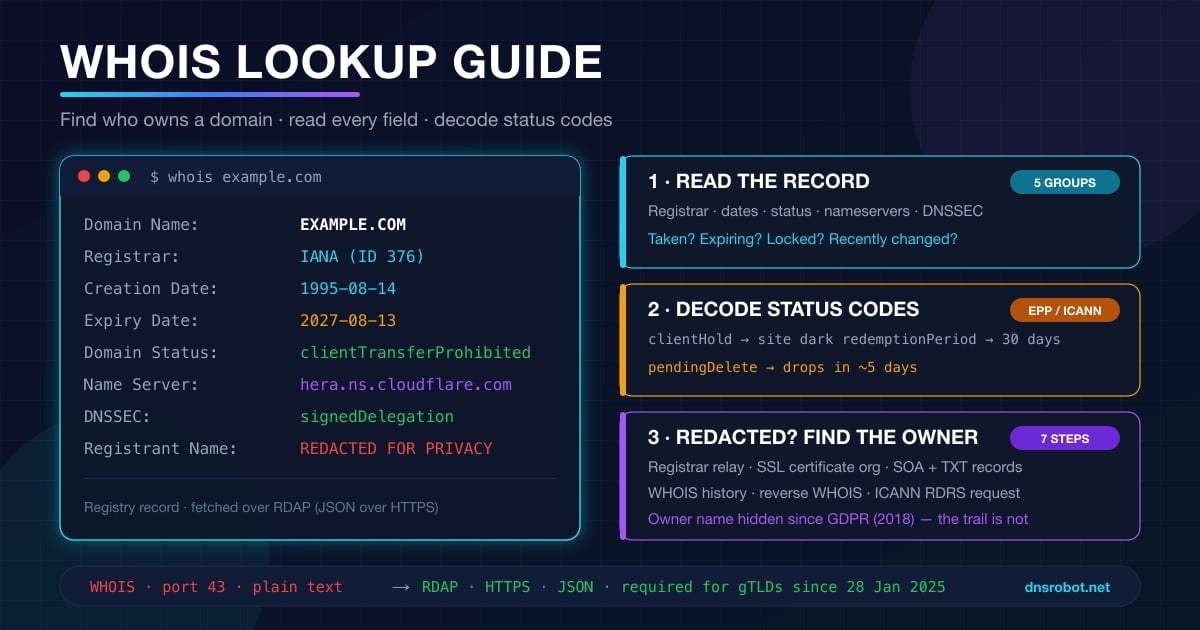
Un WHOIS nom de domaine est une requête envoyée à la base publique d'enregistrement d'un nom de domaine. Tout domaine déposé sous une extension générique comme .com, .net ou .org possède une fiche tenue par son registre et par son bureau d'enregistrement (registrar), et la partie publique de cette fiche est consultable par n'importe qui. La requête renvoie le registrar, la date de création du domaine, sa date d'expiration, les serveurs de noms qu'il utilise et une série de codes de statut qui indiquent s'il est verrouillé, suspendu ou sur le point d'être supprimé.
Le nom vient de la commande Unix d'origine. En 1982, on interrogeait l'annuaire ARPANET en tapant whois suivi d'un nom, et la RFC 3912 a plus tard normalisé ce protocole en texte brut sur le port TCP 43. Le mot est resté alors que le protocole sous-jacent a changé : depuis le 28 janvier 2025, l'ICANN n'impose plus aux registres et aux registrars de gTLD de faire tourner un WHOIS sur le port 43, et les mêmes données sont servies via RDAP, une API JSON. La plupart des outils, dont l'outil WHOIS Lookup de DNS Robot, interrogent RDAP en premier et continuent d'appeler le résultat une fiche WHOIS.
Ce qu'un WHOIS ne renvoie généralement plus, c'est le nom, l'adresse et l'e-mail du titulaire. Depuis l'entrée en application du RGPD (GDPR) en mai 2018, les registrars masquent par défaut les données de contact personnelles, partout dans le monde. La suite de ce guide vous montre ce qui reste visible, comment le lire, et comment joindre un propriétaire quand les champs de contact affichent REDACTED FOR PRIVACY.
Ce que contient une fiche WHOIS
Voici une vraie fiche de registre pour example.com, récupérée aujourd'hui avec la commande whois sous macOS. Toutes les fiches de gTLD ont la même structure : une fois que vous savez lire celle-ci, vous savez toutes les lire :
Identité —
Domain NameetRegistry Domain ID. L'identifiant est la clé interne du registre et ne change jamais, même quand le domaine change de mains.Registrar — la société à qui le propriétaire paie son domaine.
Registrar IANA IDest le numéro unique du registrar dans la liste des registrars de l'IANA ;Registrar WHOIS Serverindique où se trouvent les champs de contact, car pour .com et .net le registre lui-même ne stocke aucun contact.Dates —
Creation Date,Updated DateetRegistry Expiry Date. Les trois sont en UTC. La date de création est celle que remonte un vérificateur d'âge de domaine.Statut — un ou plusieurs codes de statut EPP. C'est la partie la plus utile de la fiche, et la plus mal interprétée ; elle a sa propre section plus bas.
Délégation — les serveurs de noms et l'indicateur DNSSEC. C'est le pont entre le WHOIS et le DNS : changez les serveurs de noms ici et tous les enregistrements DNS du domaine suivent.
Domain Name: EXAMPLE.COM
Registry Domain ID: 2336799_DOMAIN_COM-VRSN
Registrar WHOIS Server: whois.iana.org
Registrar URL: http://res-dom.iana.org
Updated Date: 2026-08-14T08:01:43Z
Creation Date: 1995-08-14T04:00:00Z
Registry Expiry Date: 2027-08-13T04:00:00Z
Registrar: RESERVED-Internet Assigned Numbers Authority
Registrar IANA ID: 376
Domain Status: clientDeleteProhibited https://icann.org/epp#clientDeleteProhibited
Domain Status: clientTransferProhibited https://icann.org/epp#clientTransferProhibited
Domain Status: clientUpdateProhibited https://icann.org/epp#clientUpdateProhibited
Name Server: ELLIOTT.NS.CLOUDFLARE.COM
Name Server: HERA.NS.CLOUDFLARE.COM
DNSSEC: signedDelegation
DNSSEC DS Data: 2371 13 2 C988EC423E3880EB8DD8A46FE06CA230EE23F35B578D64E78B29C3E1C83D245A
>>> Last update of whois database: 2026-09-18T01:28:30Z <<<La fiche se divise en cinq blocs, et chacun répond à une question différente :
Advertisement
Comment faire une recherche WHOIS
Il existe trois façons de lancer une requête, et elles renvoient les mêmes données de fond. Choisissez selon la fréquence de vos recherches et selon que vous voulez ou non la sortie brute.
Méthode 1 : utiliser un outil WHOIS en ligne
Ouvrez l'outil WHOIS Lookup de DNS Robot, saisissez le domaine nu (example.com, pas https://www.example.com/page) et appuyez sur Entrée. L'outil interroge directement le serveur RDAP du registre pour les TLD courants, bascule sur le bootstrap rdap.org pour les autres, et affiche la fiche déjà décodée : registrar et contact abuse, dates de création, de mise à jour et d'expiration, codes de statut traduits en clair, serveurs de noms, état DNSSEC et âge du domaine. Lors de nos tests, une requête sur dnsrobot.net est revenue en 387 ms.
ICANN Lookup est l'alternative officielle. Elle fait autorité pour tous les gTLD, mais ne renvoie presque rien d'utile pour la plupart des extensions nationales, et elle n'offre ni historique, ni traitement par lot, ni lien vers les données DNS. Les sites des registrars (GoDaddy, Namecheap, Cloudflare) proposent eux aussi des pages WHOIS : elles fonctionnent, mais elles sont conçues pour vous vendre le domaine s'il est libre.
Méthode 2 : la commande whois (macOS, Linux, Windows)
macOS et presque toutes les distributions Linux embarquent un client whois. Il parle le WHOIS du port 43, suit automatiquement la redirection du registre vers le registrar, et affiche les deux fiches à la suite :
# Requête de base (suit la redirection registre -> registrar)
whois example.com

# Interroger un serveur précis et ignorer la redirection
whois -h whois.verisign-grs.com example.com

# Seulement les lignes qui vous intéressent en général
whois example.com | grep -iE 'Registrar:|Creation Date|Expiry|Domain Status|Name Server'

# Debian/Ubuntu : installer le paquet s'il manque
sudo apt install whois
Windows n'a pas de whois intégré. Les deux options propres sont l'outil maison de Microsoft, Sysinternals, et une requête RDAP avec le curl livré avec Windows 10 et 11 :
Windows : whois de Sysinternals ou curl
Téléchargez whois.exe depuis la suite Sysinternals et placez-le dans votre PATH : la syntaxe est identique à celle d'Unix. Si vous préférez ne rien installer, interrogez directement le serveur RDAP et laissez PowerShell mettre en forme le JSON :
# whois de Sysinternals (une fois téléchargé)
whois -v example.com

# Sans rien installer : interroger RDAP et mettre en forme le JSON
curl.exe -s -H "Accept: application/rdap+json" https://rdap.org/domain/example.com | ConvertFrom-Json | Select-Object ldhName, status, events, nameserversMéthode 3 : interroger RDAP directement (pour vos scripts)
Si vous avez besoin des données WHOIS dans un script, laissez tomber le format texte et appelez RDAP. La réponse est du JSON au schéma fixe : vous extrayez les champs sans la moindre expression régulière. Le registre du .com répond sur rdap.verisign.com ; pour toute autre extension, rdap.org retrouve le bon serveur dans le fichier de bootstrap de l'IANA et vous y redirige :
# Fiche du registre pour un .com, directement chez Verisign
curl -s -H 'Accept: application/rdap+json' \
  https://rdap.verisign.com/com/v1/domain/example.com | jq '{status, events, nameservers: [.nameservers[].ldhName]}'

# N'importe quel TLD : rdap.org trouve le serveur faisant autorité
curl -sL https://rdap.org/domain/example.org | jq '.events'

# Exemple de sortie
{
  "status": ["client delete prohibited", "client transfer prohibited", "client update prohibited"],
  "events": [
    { "eventAction": "registration", "eventDate": "1995-08-14T04:00:00Z" },
    { "eventAction": "expiration",   "eventDate": "2027-08-13T04:00:00Z" },
    { "eventAction": "last changed", "eventDate": "2026-08-14T08:01:43Z" }
  ],
  "nameservers": ["ELLIOTT.NS.CLOUDFLARE.COM", "HERA.NS.CLOUDFLARE.COM"]
}
Le tableau links d'une réponse de registre contient un lien related vers le serveur RDAP du registrar. Suivez-le et vous obtenez les objets de contact, masqués ou non. C'est exactement ce qu'un bon outil web fait pour vous en une seule requête. Si vous construisez quelque chose là-dessus, la méthode en six étapes décrite dans comment tester un point d'entrée d'API publique s'applique aux serveurs RDAP comme à n'importe quelle autre API JSON.
Comment lire les résultats (champ par champ)
La plupart des gens lancent une requête pour répondre à l'une de ces quatre questions. Voici où se trouve la réponse dans la fiche.
Le domaine est-il pris ? Si une fiche revient, oui. Un domaine enregistré a toujours une Creation Date. Si le registre renvoie No match for domain ou si RDAP renvoie un HTTP 404, le nom est libre — ou réservé par le registre, ce qui est fréquent pour les mots courts et les mots du dictionnaire. Utilisez un vérificateur de disponibilité de domaine pour distinguer les deux cas, car il contrôle aussi par le DNS.
Quand expire-t-il, et va-t-il retomber dans le domaine public ? Lisez Registry Expiry Date, puis lisez les codes de statut. Un domaine dont la date d'expiration est passée mais qui affiche autoRenewPeriod ou redemptionPeriod n'a pas été libéré : son propriétaire peut encore le renouveler. Seul pendingDelete signifie qu'il va être remis en circulation, et cela prend en général cinq jours de plus. La section sur le cycle de vie, plus bas, déroule toute la chronologie.
Qui le gère ? Registrar désigne la société à contacter, et le Registrar Abuse Contact Email ainsi que le téléphone restent publics même quand tout le reste est masqué. C'est voulu : la Registration Data Policy de l'ICANN impose que ces champs restent accessibles.
A-t-il changé récemment ? Updated Date bouge à chaque modification poussée par le registrar : un renouvellement, un changement de serveurs de noms, un verrou ajouté ou retiré. Un domaine qui a changé de serveurs de noms la semaine dernière et qui expire le mois prochain n'a pas du tout le même profil de risque qu'un domaine intouché depuis 2015. Si les serveurs de noms ont changé, un NS lookup montre où le DNS est désormais hébergé.
Advertisement
Les codes de statut de domaine (EPP) expliqués
Les codes de statut sont la ligne la plus précieuse d'une fiche WHOIS, et la plus mal lue. Ils sont définis par le protocole EPP et chaque code a un sens fixe publié par l'ICANN. Un code qui commence par client a été posé par le registrar, en général à la demande du propriétaire ; un code qui commence par server a été posé par le registre, et lui seul peut le retirer.
| Code de statut | Posé par | Ce que cela signifie pour vous |
|---|---|---|
ok / active | Registre | Aucun verrou, aucune opération en attente. Normal pour beaucoup de ccTLD ; un peu inhabituel pour un gTLD, où la plupart des registrars appliquent des verrous par défaut. |
clientTransferProhibited | Registrar | Verrou du registrar. Le domaine ne peut pas être transféré vers un autre registrar tant que le propriétaire ne l'a pas déverrouillé. C'est l'état par défaut d'un domaine en bonne santé. |
clientUpdateProhibited / clientDeleteProhibited | Registrar | Les serveurs de noms et les contacts ne peuvent pas être modifiés, et le domaine ne peut pas être supprimé. Avec le verrou de transfert, ces trois codes forment la protection standard d'un registrar. |
serverTransferProhibited / serverUpdateProhibited / serverDeleteProhibited | Registre | Verrou du registre. Souvent une protection payante pour les noms à forte valeur (cloudflare.com porte les trois), ou la conséquence d'une décision de justice ou d'un litige en cours. |
clientHold / serverHold | Registrar / Registre | Le domaine est retiré de la zone DNS et ne résout plus. clientHold signale généralement un renouvellement impayé ou une vérification de contact échouée ; serverHold traduit souvent une action de conformité ou de lutte contre les abus. |
inactive | Registre | Enregistré mais sans aucun serveur de noms, donc il ne résout pas. Fréquent juste après l'achat. |
pendingTransfer | Registre | Un transfert vers un nouveau registrar est en cours. Il aboutit sous 5 jours au maximum, sauf si le registrar perdant le refuse. |
autoRenewPeriod | Registre | Le domaine a dépassé sa date d'expiration et le registre l'a renouvelé automatiquement ; le registrar dispose d'un délai de grâce (jusqu'à 45 jours) pour le payer ou le supprimer. |
redemptionPeriod | Registre | Le registrar a supprimé le domaine. Pendant 30 jours, l'ancien propriétaire peut encore le restaurer, moyennant des frais. Personne d'autre ne peut le prendre. |
pendingDelete | Registre | La période de rachat est terminée. Le domaine sera purgé et remis à la disposition du public sous 5 jours environ. C'est le seul statut qui signifie « il va bientôt tomber ». |
Le schéma à retenir : clientTransferProhibited + clientUpdateProhibited + clientDeleteProhibited, c'est sain et sans histoire. Un domaine qui ne résout soudain plus du tout et qui affiche clientHold a besoin que son propriétaire consulte sa boîte mail, pas son DNS. Et si vous guettez un domaine que quelqu'un a laissé expirer, rien avant pendingDelete ne mérite votre attention.
Pourquoi le WHOIS affiche « REDACTED FOR PRIVACY »
Jusqu'en 2018, la fiche WHOIS d'un .com affichait généralement le nom complet du titulaire, son adresse postale, son téléphone et son e-mail. Les registrars vendaient le WHOIS privacy en option : un service mandataire remplaçait alors ces champs par les siens. Puis le RGPD (GDPR) européen est entré en application le 25 mai 2018, l'ICANN a publié une Temporary Specification en quelques jours, et les registrars se sont mis à masquer les données personnelles de tout le monde plutôt que d'essayer de décider qui relevait du texte. Cette règle provisoire a été remplacée par la Registration Data Policy de l'ICANN, pleinement applicable depuis le 21 août 2025, qui rend le masquage définitif.
Voici ce que la fiche RDAP de cloudflare.com, au niveau du registrar, renvoie aujourd'hui pour son titulaire :
{
  "objectClassName": "entity",
  "roles": ["registrant"],
  "vcardArray": ["vcard", [
    ["fn",  {}, "text", "DATA REDACTED"],
    ["org", {}, "text", "DATA REDACTED"],
    ["adr", {}, "text", ["DATA REDACTED", "DATA REDACTED", "DATA REDACTED"]]
  ]],
  "remarks": [{ "title": "REDACTED FOR PRIVACY",
                "description": ["Some of the data in this object has been removed."] }]
}La politique est précise sur ce qui reste public. Ces champs doivent toujours être publiés pour un domaine en gTLD : le nom de domaine, le nom du registrar et son IANA ID, l'URL du registrar, l'e-mail et le téléphone abuse du registrar, la date de création, la date d'expiration, les serveurs de noms et les codes de statut. Le masquage n'est d'ailleurs pas toujours total : beaucoup de registrars publient encore le nom de l'organisation titulaire quand le domaine a été déposé par une société (une personne morale, que le RGPD ne protège pas), ainsi que la région et le pays du titulaire. Une fiche masquée peut donc quand même vous apprendre que le propriétaire est une société du Delaware ou un particulier en Bavière.
La différence pratique entre privacy et masquage : un service WHOIS privacy payant continue de faire suivre les messages envoyés à son adresse mandataire, alors que le simple masquage supprime l'e-mail et le remplace par un lien vers un formulaire de contact ou par une adresse de redirection anonymisée, selon le registrar. Dans les deux cas, un tiers dispose d'un moyen d'écrire au propriétaire sans apprendre qui il est.
Advertisement
Comment trouver le propriétaire d'un nom de domaine quand le WHOIS est masqué
Le masquage a fermé la porte d'entrée, mais un domaine laisse des empreintes partout ailleurs. Déroulez cette liste dans l'ordre : chaque étape prend une minute, et la plupart des propriétaires sont identifiés dès la troisième.
Lisez ce qui n'est pas masqué. Les champs organisation, région et pays survivent souvent. Le registrar lui-même restreint le champ des possibles : un domaine chez MarkMonitor ou CSC appartient à un grand groupe ; un domaine chez Cloudflare Registrar est plutôt le fait d'un développeur ou d'une startup.
Passez par le relais de contact du registrar. Tout registrar doit vous offrir un moyen de joindre le titulaire : une adresse anonymisée du type
abc123@contact.gandi.net, ou un formulaire web accessible depuis la sortie WHOIS. Les messages légitimes sont transmis.Regardez le certificat SSL. Les certificats à validation d'organisation (OV) et à validation étendue (EV) portent la raison sociale dans le champ
Subject. Passez le domaine dans un SSL checker et lisez la chaîne de certification ; le guide sur les chaînes de certificats SSL montre où se situe l'organisation.Fouillez le DNS. Le champ
RNAMEde l'enregistrement SOA est l'e-mail de l'administrateur de la zone, avec le@remplacé par un point. Les enregistrements TXT révèlent le fournisseur de messagerie, les jetons de vérification Google, Microsoft et Facebook, et parfois un nom d'entreprise en clair. Un DNS lookup surSOAetTXTprend quelques secondes, et un subdomain finder fait remonter des noms d'hôtes commemail.,crm.oujira.qui trahissent les outils utilisés par une société.Consultez l'historique WHOIS. Les fiches antérieures à mai 2018 étaient publiques et plusieurs services commerciaux les ont archivées. Un domaine déposé en 2012 a presque à coup sûr une fiche historique non masquée qui donne le titulaire d'origine.
Faites un WHOIS inversé. Si vous disposez d'un élément connu (un nom de société ou un e-mail resté visible), les services de WHOIS inversé cherchent tous les domaines qui l'ont un jour déclaré. C'est cher, mais c'est ainsi que les équipes de protection de marque cartographient le portefeuille d'un cybersquatteur.
Déposez une demande formelle. Pour un besoin juridique — litige de marque, phishing, fraude —, le Registration Data Request Service (RDRS) de l'ICANN achemine une demande de divulgation vers le registrar. Lancé le 28 novembre 2023, il ne fonctionne que pour les gTLD ; il n'existe pas d'équivalent pour la plupart des ccTLD.
WHOIS ou RDAP : ce qui a changé en 2025
RDAP (Registration Data Access Protocol) a été conçu par l'IETF pour corriger tout ce qui n'allait pas dans le WHOIS du port 43, et c'est ce que votre outil de recherche utilise réellement aujourd'hui. Les différences comptent dès que vous exploitez les données :
| WHOIS (RFC 3912) | RDAP (RFC 7480 – 7484, 9082, 9083) | |
|---|---|---|
| Transport | Texte brut sur le port TCP 43, sans chiffrement | HTTPS sur le port 443, toujours chiffré |
| Format | Texte libre ; chaque registre le met en forme à sa façon | JSON avec un schéma fixe et des noms de champs normalisés |
| Trouver le bon serveur | À deviner, ou via une liste codée en dur pour chaque TLD | Le fichier de bootstrap de l'IANA associe chaque TLD à son serveur (1 202 TLD répartis sur 591 services, mise à jour 2026-09-16) |
| Noms internationalisés | Bricolé ; souvent cassé pour les domaines non-ASCII | Prise en charge native des IDN et des données de contact en Unicode |
| Accès différencié | Aucun ; tout le monde voit la même sortie | Peut authentifier le demandeur et renvoyer davantage de données aux utilisateurs accrédités |
| Limitation de débit | Agressive, avec des quotas par IP non documentés | HTTP 429 standard avec Retry-After |
| Statut | Plus obligatoire pour les gTLD depuis le 28 janvier 2025 (Verisign le maintient pour .com, .net et .name) | Obligatoire pour tous les registres et registrars de gTLD |
Deux conséquences pratiques. D'abord, si l'un de vos scripts analyse la sortie texte de whois, il vit en sursis : les registres peuvent éteindre leur service sur le port 43 à tout moment, et certains l'ont déjà fait — le whois.nic.google de Google Registry, qui servait .app et .dev, ne résout même plus. Ensuite, le bootstrap RDAP règle le problème que le WHOIS n'a jamais résolu : pour example.museum, un client télécharge une fois data.iana.org/rdap/dns.json, y trouve l'entrée museum et interroge le serveur faisant autorité sans la moindre connaissance codée en dur. L'ICANN annonçait déjà plus de 10 milliards de requêtes RDAP par mois en décembre 2024.
Advertisement
Extensions nationales : chaque registre fait à sa façon
Les règles de l'ICANN ne lient que les gTLD. Les extensions nationales (.fr, .de, .uk, .br, .jp et environ 300 autres) fixent leurs propres règles, et un WHOIS sur un ccTLD peut aussi bien renvoyer une identité complète et vérifiée que presque rien. Voici ce que le serveur port 43 de DENIC, le registre du .de, a renvoyé aujourd'hui pour example.de :
| Extension | Registre | Ce que renvoie une requête publique |
|---|---|---|
.fr | AFNIC | Registrar, dates, statut et serveurs de noms ; données de contact masquées pour les particuliers, publiées pour les personnes morales. AFNIC expose ce WHOIS à la fois sur le port 43 et via un formulaire sur son site |
.de | DENIC | Serveurs de noms et date de dernière modification uniquement sur le port 43 ; données du titulaire seulement via le formulaire web, et seulement en justifiant d'un intérêt légitime |
.uk | Nominet | Registrar, dates d'enregistrement et d'expiration, serveurs de noms, et le nom du titulaire pour les sociétés (les particuliers peuvent s'y soustraire). Nominet recoupe les noms avec des données tierces |
.br | registro.br | Raison sociale du titulaire (owner), dates de création et d'expiration, serveurs de noms avec contrôles de santé, et état DNSSEC. L'un des registres les plus transparents |
.jp | JPRS | Organisation titulaire, identifiant du contact administratif, serveurs de noms et dates ; détails complets uniquement pour .co.jp et les autres noms de deuxième niveau réservés aux organisations |
.au | auDA | Nom du titulaire et numéro ABN/ACN pour les entreprises, registrar, statut et serveurs de noms. Aucune date d'expiration n'est publiée |
.io, .co, .me | Opérateurs commerciaux de ccTLD | Suivent un RDAP de style gTLD avec masquage, parce que leurs registres exploitent aussi des gTLD sous contrat ICANN |
% The DENIC whois service on port 43 doesn't disclose any information concerning
% the domain holder, general request and abuse contact.
% This information can be obtained through use of our web-based whois service
% available at the DENIC website:
% https://webwhois.denic.de/?lang=en

Domain: example.de
Nserver: ns1078.ui-dns.biz
Nserver: ns1078.ui-dns.com
Nserver: ns1078.ui-dns.de
Nserver: ns1078.ui-dns.org
Status: connect
Changed: 2018-08-10T05:24:12+02:00Aucun registrar, aucune date, aucun propriétaire, et le vocabulaire de statut (connect) est celui de DENIC plutôt que celui d'EPP. Les autres registres se placent à des endroits très différents de l'échelle :
WHOIS d'adresse IP : à qui appartient une IP
La même commande whois fonctionne sur une adresse IP, mais la réponse vient d'une tout autre base. Les noms de domaine sont gérés par des registres et des registrars ; les blocs d'adresses IP, eux, sont alloués par les cinq Regional Internet Registries (ARIN pour l'Amérique du Nord, RIPE NCC pour l'Europe et le Moyen-Orient, APNIC pour l'Asie-Pacifique, LACNIC pour l'Amérique latine et AFRINIC pour l'Afrique). Une fiche WHOIS d'IP vous dit quelle organisation détient le bloc, sa taille, le pays d'attribution et le contact abuse — exactement ce qu'il vous faut quand une adresse attaque votre serveur ou vous envoie du spam.
# WHOIS sur le port 43 : le client trouve automatiquement le bon RIR
whois 1.1.1.1

# RDAP : rdap.org redirige vers le bon RIR (APNIC ici)
curl -sL https://rdap.org/ip/1.1.1.1 | jq '{name, handle, startAddress, endAddress, country, type}'

# Sortie
{
  "name": "APNIC-LABS",
  "handle": "1.1.1.0 - 1.1.1.255",
  "startAddress": "1.1.1.0",
  "endAddress": "1.1.1.255",
  "country": "AU",
  "type": "ASSIGNED PORTABLE"
}
Une fiche IP ne vous dit jamais quels sites sont hébergés sur l'adresse : une seule IP de cloud peut servir de façade à des milliers de domaines. Elle ne donne pas non plus la position géographique de l'utilisateur, seulement l'endroit où le bloc a été enregistré. Pour une réponse rapide sans ligne de commande, IP Lookup combine les données du RIR avec la géolocalisation, et ASN Lookup montre depuis quel réseau le bloc est annoncé. Pour remonter d'une IP vers un nom d'hôte, utilisez le DNS inversé, qui lit l'enregistrement PTR et non le WHOIS.
Lire les dates d'expiration : le cycle de vie d'un domaine
Les codes de statut ne prennent tout leur sens que replacés dans la chronologie que suit un domaine en gTLD quand son propriétaire arrête de payer. L'Expired Registration Recovery Policy de l'ICANN fixe les minimums, les registres et les registrars ajoutent leurs propres marges, et le parcours est bien plus long que ce que la plupart des gens imaginent :
Environ 30 jours, puis environ 7 jours avant l'expiration — le registrar doit prévenir le propriétaire par e-mail. Un troisième avis suit dans les 5 jours après l'expiration.
Jour 0 (expiration) — le registre renouvelle automatiquement le domaine et pose
autoRenewPeriod. Le registrar a jusqu'à 45 jours pour le conserver ou le supprimer. Il doit couper la résolution DNS pendant au moins 8 jours avant la suppression, donc le site s'éteint ; beaucoup de registrars le redirigent vers une page indiquant que le domaine a expiré.Jours 1 à 45 (délai de grâce du registrar) — le propriétaire peut renouveler au tarif normal. La plupart des registrars réduisent ce délai à 30 jours ou moins.
Suppression → `redemptionPeriod` (30 jours) — le registrar a supprimé le domaine. Le propriétaire peut encore le restaurer, généralement moyennant 80 à 200 $ en plus du renouvellement. Personne d'autre ne peut l'enregistrer.
`pendingDelete` (5 jours) — la restauration n'est plus possible. À la fin de cette fenêtre, à une heure que le registre n'annonce pas, le nom est purgé et devient disponible.
La chute (drop) — le domaine est libre à l'enregistrement, et les services de drop-catching qui interrogeaient le registre en boucle se le disputent en quelques millisecondes.
Un domaine dont le WHOIS affiche une date d'expiration vieille de deux semaines est donc généralement à 60 ou 75 jours d'être réellement disponible — et il se peut qu'il ne le soit jamais, puisque le propriétaire peut le récupérer à tout moment jusqu'au pendingDelete. Surveillez la ligne de statut, pas la date d'expiration. Lancer un WHOIS lookup une fois par jour et noter le changement de statut suffit.
À quoi servent vraiment les recherches WHOIS
Au-delà du « ce nom est-il libre ? », quelques usages reviennent sans cesse dans les files de support et dans les équipes sécurité.
Vérifier un site avant de lui faire confiance. Une boutique qui se dit installée depuis dix ans mais dont le domaine a été créé il y a trois semaines vous dit quelque chose. Date de création, registrar et serveurs de noms prennent dix secondes à contrôler et sont impossibles à falsifier dans la fiche du registre.
Dépanner un site qui ne résout plus. Avant de toucher au DNS, vérifiez que le domaine n'est ni expiré ni en clientHold ; si c'est le cas, aucune modification DNS n'y changera quoi que ce soit. Après une migration de serveurs de noms, les lignes Name Server du WHOIS confirment que le registrar a bien appliqué le changement, ce qui peut mettre jusqu'à 48 heures à se propager.
Acheter un domaine déjà pris. Le WHOIS vous donne le registrar (qui propose en général un service de courtage), l'état de verrouillage du domaine, la durée de détention par le propriétaire actuel et sa dérive éventuelle vers l'expiration.
Enquêter sur du phishing ou des abus. Le Registrar Abuse Contact Email est publié précisément pour que vous puissiez signaler un domaine malveillant à la partie capable de le suspendre. Combinez-le avec le contact abuse du WHOIS d'IP pour remonter jusqu'à l'hébergeur.
Auditer votre propre portefeuille. Les entreprises perdent plus souvent des domaines à cause d'une carte bancaire expirée qu'à cause de pirates. Un passage WHOIS trimestriel sur tous vos domaines, dates d'expiration et état des verrous en main, est une assurance bon marché.
Référence des champs WHOIS
Un aide-mémoire pour tous les champs que vous croiserez dans une fiche de gTLD, avec leur équivalent RDAP si vous analysez le JSON :
| Champ WHOIS | Emplacement RDAP | Notes |
|---|---|---|
| Domain Name | ldhName / unicodeName | LDH est la forme ASCII (punycode) ; Unicode est la forme d'affichage pour les IDN |
| Registry Domain ID | handle | Identifiant permanent du registre ; il survit aux transferts et aux changements de propriétaire |
| Registrar / Registrar IANA ID | entities[role=registrar] → handle et vCard fn | L'IANA ID 376 est le registrar de domaines réservés de l'IANA ; 146 est GoDaddy, 1068 Namecheap et 1910 Cloudflare |
| Registrar WHOIS Server / URL | links[rel=related] | L'endroit où se trouve la fiche de contact, au niveau du registrar |
| Creation Date | events[eventAction=registration] | Ne change jamais lors d'un renouvellement ou d'un transfert ; seule une suppression totale suivie d'un nouveau dépôt la remet à zéro |
| Updated Date | events[eventAction=last changed] | Toute modification côté registrar : renouvellement, verrou, serveur de noms ou contact |
| Registry Expiry Date | events[eventAction=expiration] | La date qui pilote le cycle de vie décrit plus haut |
| Domain Status | status[] | Codes EPP ; RDAP les écrit avec des espaces |
| Name Server | nameservers[].ldhName | La délégation ; la seule donnée WHOIS qui agit directement sur la résolution du domaine |
| DNSSEC | secureDNS.delegationSigned + dsData[] | signedDelegation signifie que des enregistrements DS sont publiés au registre |
| Registrant / Admin / Tech | entities[role=…] vCard | Presque toujours REDACTED FOR PRIVACY ; l'organisation et le pays restent souvent visibles |
| Registrar Abuse Contact | vCard de l'entité registrar, email / tel avec type=abuse | Toujours public selon la politique ICANN ; à utiliser pour signaler un domaine malveillant |
Si une fiche que vous consultez ne colle pas à ce tableau, vous avez presque à coup sûr affaire à un ccTLD, et c'est la documentation du registre concerné qui fait référence.
Lancez un WHOIS sur n'importe quel nom de domaine
L'outil WHOIS Lookup gratuit de DNS Robot interroge le registre via RDAP et affiche en une seule vue le registrar, les dates de création et d'expiration, les codes de statut traduits en clair, les serveurs de noms, l'état DNSSEC et l'âge du domaine. Sans inscription et sans limite.
Essayer WHOIS LookupAdvertisement
FAQ — WHOIS nom de domaine
Un WHOIS nom de domaine est une requête envoyée à la base publique d'enregistrement d'un domaine. Elle renvoie le bureau d'enregistrement (registrar), les dates de création, de mise à jour et d'expiration, les codes de statut, les serveurs de noms et l'état DNSSEC, ainsi que les données de contact que le registrar a choisi de publier — c'est-à-dire, depuis 2018, presque toujours des champs masqués.