











Co to jest serwer DNS? Jak działa, rodzaje i przykłady
 Shaik Vahid11 min czytania
Kluczowy wniosek
Serwer DNS to komputer, który zamienia nazwy domen, takie jak google.com, na adresy IP, których komputery używają do łączenia się. Twoje urządzenie pyta resolver rekurencyjny (Twojego dostawcy internetu albo publiczny, np. 1.1.1.1 lub 8.8.8.8), a ten szuka odpowiedzi, pytając kolejno serwer główny (root), serwer TLD i autorytatywny serwer nazw domeny, po czym zapisuje wynik w cache. Gdy prześledziliśmy dnsrobot.net, cały ten łańcuch zajął około 300 ms; to samo zapytanie z cache trwało 26 ms. Swój serwer DNS sprawdzisz poleceniem ipconfig /all w Windows lub scutil --dns na Macu.
Sprawdź teraz
Otwórz Test Szybkości DNS
Zacznij czytać
- Co to jest serwer DNS?
- Jak serwer DNS znajduje adres IP, krok po kroku
- 4 rodzaje serwerów DNS
- Serwer DNS, serwer nazw i rekord DNS: różnice
- Jak sprawdzić adres swojego serwera DNS
- Popularne publiczne serwery DNS
- Czy warto zmienić serwer DNS?
- Porty DNS: 53, 853 i 443
- Gdy serwer DNS przestaje działać
- Często zadawane pytania
Co to jest serwer DNS?
Serwer DNS to serwer, który odpowiada na pytania o nazwy domen. Najczęstsze pytanie brzmi: „jaki jest adres IP tej nazwy?”, a serwery DNS odpowiadają na nie miliardy razy dziennie. Komputery łączą się ze sobą po adresach IP (np. 142.250.183.4), ale ludzie zapamiętują nazwy (np. google.com). DNS, czyli Domain Name System (system nazw domen), to katalog, który łączy jedno z drugim, a serwery DNS to maszyny, które przechowują i wyszukują jego wpisy.
Za każdym razem, gdy otwierasz stronę, wysyłasz e-mail lub uruchamiasz aplikację, Twoje urządzenie najpierw pyta serwer DNS, dokąd się połączyć. Jeśli serwer DNS jest wolny, wszystko wydaje się wolne. Jeśli przestaje odpowiadać, internet wygląda na „niedziałający”, choć samo łącze działa: Windows zgłasza serwer DNS nie odpowiada, a Chrome pokazuje DNS_PROBE_FINISHED_BAD_CONFIG.
Sprawdź rekordy DNS dowolnej domeny
- Wejście: nazwa domeny i typ rekordu, np.
dnsrobot.netiA(adres IPv4). - Wyjście: rekord, np.
104.21.0.129, oraz TTL, który określa, jak długo odpowiedź może być przechowywana w cache. - Protokół: klasyczny DNS działa na porcie 53 przez UDP (i TCP przy dużych odpowiedziach). Szyfrowany DNS używa portu 853 (DoT) lub 443 (DoH).
Jak serwer DNS znajduje adres IP, krok po kroku
Żaden pojedynczy serwer DNS nie zna wszystkich nazw w internecie. Zamiast tego resolver rekurencyjny przechodzi przez hierarchię serwerów, zaczynając od samej góry. Prześledziliśmy tę drogę dla własnej domeny poleceniem dig +trace, które samo wysyła każde zapytanie tak jak resolver, z domowego łącza w Indiach 5 października 2026 r. Oto rzeczywiste kroki i czasy:
- 1. Urządzenie pyta swój resolver. Przeglądarka sprawdza własny cache, potem cache systemu operacyjnego, a następnie wysyła pytanie do skonfigurowanego serwera DNS (np. 1.1.1.1).
- 2. Resolver pyta serwer główny (root), gdzie znajdują się nazwy
.net.e.root-servers.netodpowiedział w 28 ms listą serwerów TLD dla.net. - 3. Resolver pyta serwer TLD domeny .net, kto odpowiada za
dnsrobot.net.e.gtld-servers.netodpowiedział w 258 ms (najwolniejszy krok, najpewniej odległa kopia tego serwera), podając serwery nazw Cloudflare:sofia.ns.cloudflare.comiterin.ns.cloudflare.com. - 4. Resolver pyta autorytatywny serwer nazw.
terin.ns.cloudflare.comodpowiedział w 27 ms rekordami A104.21.0.129i172.67.150.248z TTL równym 300 sekund. - 5. Resolver zapisuje odpowiedź w cache i ją zwraca. Przez kolejne 300 sekund każdy, kto korzysta z tego resolvera, dostaje odpowiedź z cache bez powtarzania kroków od 2 do 4.
# Prześledź całą drogę samodzielnie (macOS, Linux lub Windows z narzędziami BIND)
dig +trace +nodnssec @1.1.1.1 dnsrobot.net A

# Skrócony wynik naszego testu z 5 października 2026 r.
net.           172800 IN NS a.gtld-servers.net.
;; Received 834 bytes from 192.203.230.10#53(e.root-servers.net) in 28 ms
dnsrobot.net.  172800 IN NS sofia.ns.cloudflare.com.
dnsrobot.net.  172800 IN NS terin.ns.cloudflare.com.
;; Received 98 bytes from 192.12.94.30#53(e.gtld-servers.net) in 258 ms
dnsrobot.net.  300    IN A  104.21.0.129
dnsrobot.net.  300    IN A  172.67.150.248
;; Received 73 bytes from 2a06:98c1:50::ac40:21ec#53(terin.ns.cloudflare.com) in 27 msW praktyce to cache sprawia, że wszystko działa szybko. To samo pytanie wysłane do 1.1.1.1 zajęło 198 ms za pierwszym razem i 26 ms, gdy odpowiedź była już w cache. Odpowiedzi serwerów głównych i TLD są przechowywane w cache nawet przez dwa dni (TTL 172800 sekund widoczny powyżej), więc większość rzeczywistych zapytań przechodzi od razu do kroku 4 albo w całości pochodzi z cache.
4 rodzaje serwerów DNS
Opisana wyżej droga przechodzi przez cztery rodzaje serwerów DNS. Każdy z nich ma jedno zadanie:
| Rodzaj | Co robi | Przykład | Kto go prowadzi |
|---|---|---|---|
| Resolver rekurencyjny | Przyjmuje Twoje pytanie, pyta inne serwery w Twoim imieniu i zapisuje odpowiedzi w cache | 1.1.1.1, 8.8.8.8, resolver Twojego dostawcy internetu | Dostawcy internetu, Cloudflare, Google, Quad9, firmy |
| Serwer główny (root) | Wskazuje właściwą domenę najwyższego poziomu (.com, .net, .org, .uk…) | od a.root-servers.net do m.root-servers.net | 12 organizacji, 13 nazwanych serwerów |
| Serwer TLD | Wskazuje serwery nazw każdej domeny w swojej domenie najwyższego poziomu | a.gtld-servers.net (.com i .net) | Rejestry, np. Verisign |
| Autorytatywny serwer nazw | Przechowuje faktyczne rekordy domeny i podaje ostateczną odpowiedź | sofia.ns.cloudflare.com | Twój hosting DNS: Cloudflare, rejestrator domeny, firma hostingowa |
Istnieje tylko 13 nazw serwerów głównych (od a do m), ale każda z nich to adres anycast obsługiwany z wielu miejsc. 26 października 2026 r. serwis root-servers.org wymieniał 2049 instancji serwerów głównych prowadzonych przez 12 niezależnych operatorów, więc serwer główny rzadko jest daleko.
Domowy router zwykle pełni jeszcze piątą rolę: serwera przekazującego DNS (DNS forwarder). Urządzenia w Twoim Wi-Fi wysyłają pytania do routera (często 192.168.1.1), a router przekazuje je do resolvera dostawcy internetu i zapisuje odpowiedzi w cache.
Serwer DNS, serwer nazw i rekord DNS: różnice
Te pojęcia ciągle się mylą, a różnica ma znaczenie, gdy coś naprawiasz:
- Serwer DNS to ogólne określenie każdego serwera, który obsługuje DNS: resolvery, serwery główne, serwery TLD i serwery autorytatywne to wszystko serwery DNS.
- Serwer nazw (nameserver) zwykle oznacza autorytatywny serwer domeny, czyli jeden z tych wymienionych w jej rekordach NS (np.
ns1.yourhost.com). Serwery nazw zmieniasz u rejestratora, gdy przenosisz hosting DNS. - Rekord DNS to pojedynczy wpis przechowywany na autorytatywnym serwerze nazw: rekord A (adres IPv4), AAAA (IPv6), MX (serwer pocztowy), CNAME (alias), TXT (weryfikacja, SPF) i tak dalej.
- „Serwer DNS” w ustawieniach Wi-Fi lub sieci oznacza resolver rekurencyjny, o który ma pytać Twoje urządzenie, np. 8.8.8.8.
Jak sprawdzić adres swojego serwera DNS
Urządzenie zwykle dostaje serwer DNS automatycznie z routera przez DHCP. Aby sprawdzić, którego używa:
# Windows (Wiersz polecenia): szukaj wiersza "Serwery DNS" (DNS Servers)
ipconfig /all

# Windows: pierwsze wiersze pokazują domyślny serwer
nslookup example.com

# macOS: lista używanych resolverów
scutil --dns | grep nameserver

# Linux z systemd-resolved
resolvectl status

# Inne dystrybucje Linuksa
cat /etc/resolv.confNa Androidzie otwórz Ustawienia → Sieć i internet → Internet, stuknij ikonę koła zębatego obok swojej sieci Wi-Fi i zajrzyj do sekcji Szczegóły sieci (nazwy menu różnią się w zależności od producenta telefonu). W Ustawienia → Sieć i internet → Prywatny DNS zobaczysz nazwę hosta, np. dns.google, jeśli jest ustawiona. Na iPhonie otwórz Ustawienia → Wi-Fi, stuknij (i) obok sieci i przewiń do Konfiguruj DNS: Automatycznie oznacza, że telefon używa serwera DNS, który rozdaje router.
Jeśli widzisz 192.168.x.x lub 10.x.x.x, to router działa jako serwer przekazujący; właściwy resolver ustawia się w panelu administracyjnym routera (zobacz nasz poradnik logowania do routera). W Linuksie 127.0.0.53 to lokalny stub systemd-resolved, a resolvectl status pokazuje serwery nadrzędne, które za nim stoją.
Popularne publiczne serwery DNS
Nie musisz korzystać z resolvera dostawcy internetu. Te darmowe publiczne serwery DNS działają w każdej sieci:
| Dostawca | Podstawowy | Zapasowy | Warto wiedzieć |
|---|---|---|---|
| Cloudflare | 1.1.1.1 | 1.0.0.1 | Nastawiony na prywatność, bez filtrowania. Pełny poradnik |
| Google Public DNS | 8.8.8.8 | 8.8.4.4 | Bez filtrowania, prowadzony przez Google. Pełny poradnik |
| Quad9 | 9.9.9.9 | 149.112.112.112 | Blokuje znane złośliwe domeny |
| OpenDNS (Cisco) | 208.67.222.222 | 208.67.220.220 | Blokuje phishing; FamilyShield (208.67.222.123) blokuje też strony dla dorosłych |
| AdGuard DNS | 94.140.14.14 | 94.140.15.15 | Domyślnie blokuje reklamy, trackery i phishing |
Dostawcy internetu publikują też adresy własnych resolverów, co przydaje się, gdy po zmianie DNS chcesz wrócić do poprzednich ustawień. Prowadzimy listy dla Spectrum, Comcast Xfinity, AT&T i Verizon.
Który jest najszybszy, zależy od tego, gdzie jesteś i gdzie odwiedzane przez Ciebie strony hostują swój DNS: na naszym własnym łączu testowym kolejność zmieniała się między nazwami z cache a zupełnie nowymi. Zmierz ich czasy na swoim łączu, zanim się przełączysz.
Czy warto zmienić serwer DNS?
Dla większości osób resolver dostawcy internetu działa bez zarzutu. Przejście na publiczny serwer DNS ma sens, gdy dotyczy Cię jedna z poniższych sytuacji:
- DNS dostawcy internetu jest wolny lub zawodny. Strony, które zawieszają się na komunikacie „Rozpoznawanie hosta” (Resolving host), albo częste błędy DNS to klasyczny objaw.
- Chcesz filtrowania. Quad9 blokuje domeny z malware, a AdGuard oraz rodzinne wersje Cloudflare i OpenDNS blokują reklamy lub treści dla dorosłych.
- Chcesz szyfrowanego DNS. Publiczne resolvery obsługują DNS over HTTPS i DNS over TLS, które ukrywają Twoje zapytania przed siecią lokalną. Zobacz, co robi Prywatny DNS.
- Dostawca internetu przekierowuje nieudane zapytania na strony z reklamami albo blokuje strony na poziomie DNS.
Są też wady. Niektóre sieci CDN wybierają serwer na podstawie lokalizacji Twojego resolvera, więc resolver daleko od Ciebie może skierować Cię do wolniejszej kopii strony. Sieci firmowe i szkolne często wymagają własnego DNS, aby działały nazwy wewnętrzne. A szybszy resolver przyspiesza tylko samo wyszukiwanie nazwy, zwykle o kilkadziesiąt milisekund przy każdej nowej stronie, a nie szybkość pobierania.
Porty DNS: 53, 853 i 443
Zwykły DNS używa portu 53 (RFC 1035). Większość zapytań idzie przez UDP, bo pytanie i odpowiedź zwykle mieszczą się w jednym pakiecie; zapytania przechodzą na TCP na porcie 53, gdy odpowiedź jest za duża dla UDP, oraz przy transferach stref między serwerami nazw.
| Protokół | Port | Szyfrowanie | Gdzie go spotkasz |
|---|---|---|---|
| DNS over UDP/TCP | 53 | Nie | Domyślnie na prawie każdym urządzeniu i routerze |
| DNS over TLS (DoT) | 853 | Tak | Prywatny DNS w Androidzie, niektóre routery |
| DNS over HTTPS (DoH) | 443 | Tak | Chrome, Firefox, Edge, Windows 11 |
Gdy serwer DNS przestaje działać
Awaria DNS wygląda jak awaria internetu: aplikacje nie mogą się połączyć, a przeglądarki pokazują błędy, choć ping na adres IP, np. 1.1.1.1, nadal działa. Najczęstsze komunikaty i sposoby naprawy:
- Serwer DNS nie odpowiada (DNS server not responding, narzędzie do rozwiązywania problemów w Windows): resolver w ogóle nie odpowiedział. Poradnik naprawy.
- DNS_PROBE_FINISHED_NXDOMAIN (Chrome): resolver stwierdził, że nazwa nie istnieje. Poradnik naprawy.
- ERR_NAME_NOT_RESOLVED: nie udało się rozpoznać nazwy, często z powodu literówki, błędu zapisanego w cache albo zablokowanego resolvera. Poradnik naprawy.
- Serwer DNS jest niedostępny (DNS server unavailable) lub brak internetu w Wi-Fi: często winny jest serwer przekazujący w routerze. Poradnik naprawy.
Najszybsze ogólne rozwiązania to wyczyszczenie cache DNS, restart routera i tymczasowe przełączenie urządzenia na publiczny resolver, np. 1.1.1.1 lub 8.8.8.8. Jeśli po zmianie strona działa, problem leżał w Twoim pierwotnym serwerze DNS.
Który serwer DNS jest dla Ciebie najszybszy?
Uruchom DNS Speed Test od DNS Robot we własnej przeglądarce. Mierzy czasy Cloudflare, Google, Quad9 i dziewięciu innych publicznych resolverów na Twoim łączu, szereguje je według czasu zapytań z cache i porównuje zwycięzcę z Twoim obecnym DNS na zupełnie nowych nazwach.
Źródła
- RFC 1035: Domain names, implementation and specification, IETF
- Root servers, root-servers.org
- 1.1.1.1 IP addresses, Cloudflare
Często zadawane pytania
Co to jest serwer DNS w prostych słowach?
Jak sprawdzić swój serwer DNS?
ipconfig /all i znajdź wiersz Serwery DNS. Na Macu uruchom scutil --dns, a w Linuksie resolvectl status lub cat /etc/resolv.conf.Czy 8.8.8.8 to serwer DNS?
Jaki serwer DNS jest najlepszy?
Czym różni się podstawowy DNS od zapasowego?
Czy zmiana serwera DNS przyspiesza internet?
Czy zmiana serwera DNS jest bezpieczna?
Ile jest serwerów głównych DNS?
Jakiego portu używa serwer DNS?
Czym różni się serwer DNS od serwera nazw?
O autorze
Shaik VahidZałożyciel DNS Robot. Vahid przez lata pracował we wsparciu hostingu, naprawiając klientom domeny, rekordy DNS, certyfikaty SSL i dostarczanie poczty. Tworzy narzędzia DNS Robot i pisze te poradniki na podstawie błędów, które ludzie naprawdę widzą.
Powiązane artykuły
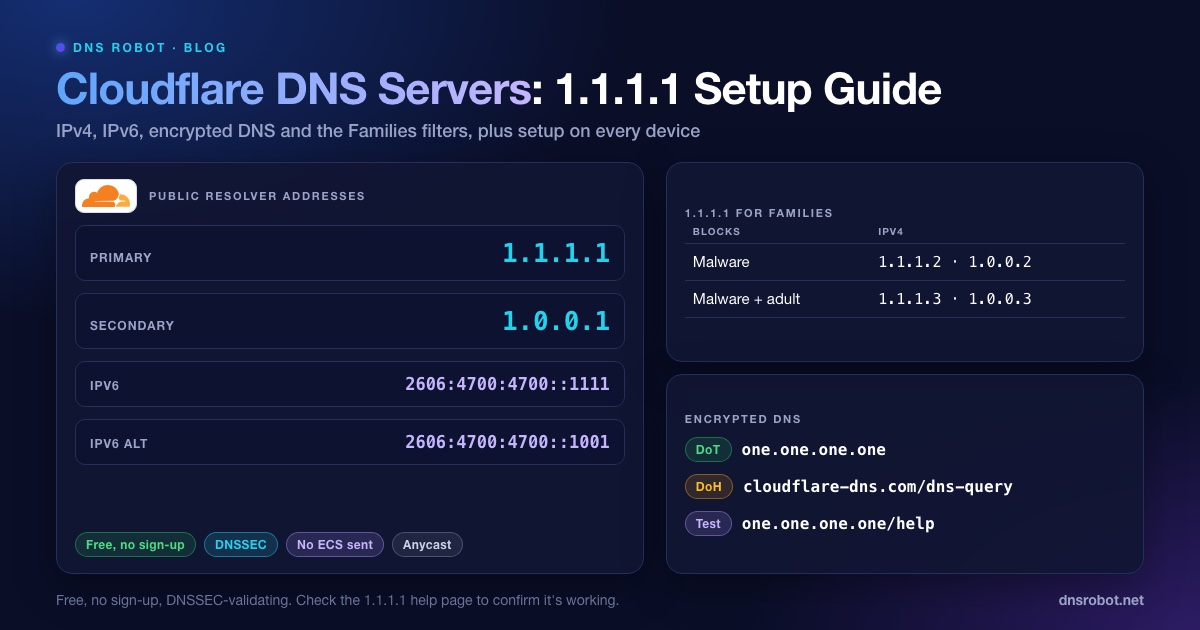
DNS Cloudflare: 1.1.1.1, 1.0.0.1, adresy IPv6 i ustawienia
DNS Cloudflare to 1.1.1.1 i 1.0.0.1 (IPv6: 2606:4700:4700::1111 i ::1001). Wszystkie adresy, filtry Families, DoH/DoT i ustawienia na każdym urządzeniu.
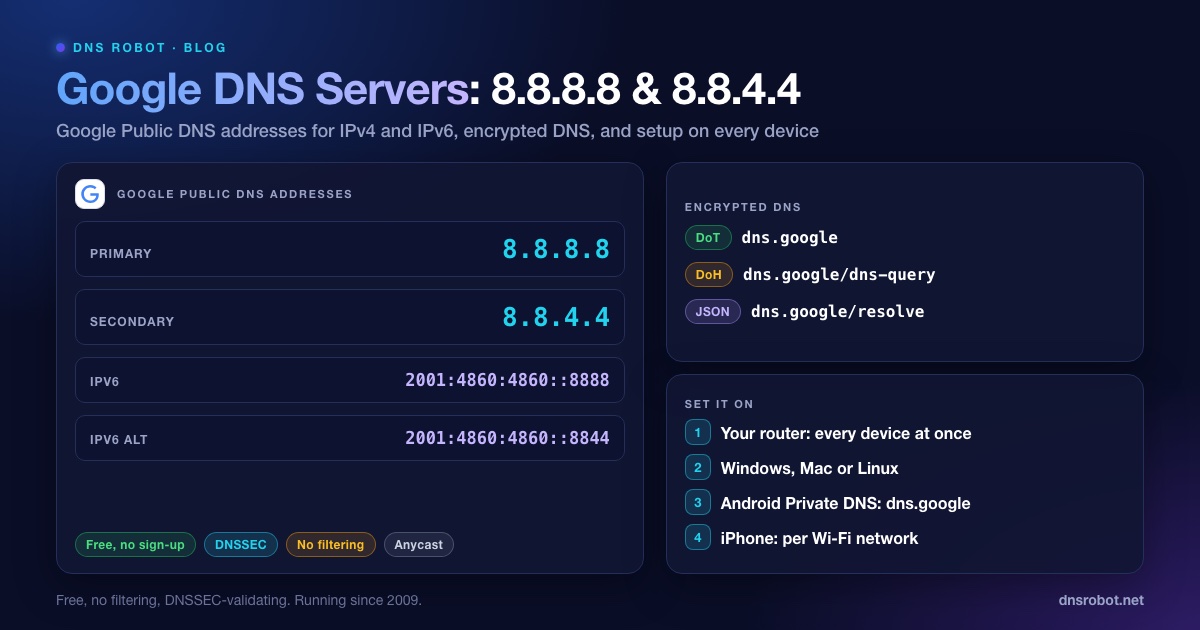
Serwery DNS Google: adresy 8.8.8.8, 8.8.4.4 i IPv6
Adresy DNS Google to 8.8.8.8 i 8.8.4.4 oraz 2001:4860:4860::8888 i 2001:4860:4860::8844 (IPv6). Adresy IPv6 innych resolverów, DoH, DoT, logi i ustawienia.

Serwer DNS nie odpowiada: jak naprawić (krok po kroku)
Napraw „serwer DNS nie odpowiada” na Windows, Macu, telefonie i konsoli: co oznacza ten komunikat, jakie szybkie rozwiązania działają i jak sprawdzić, że DNS znów odpowiada.


Powiązane narzędzia
Test Szybkości DNS
Zmierz Cloudflare 1.1.1.1, Google 8.8.8.8 i inne publiczne serwery DNS w swojej przeglądarce, porównaj z obecnym DNS i znajdź najszybszy
Wyszukiwanie DNS
Wszystkie rekordy DNS prosto z serwerów nazw domeny, obok pamięci podręcznej Google i Cloudflare
Wyszukiwanie NS
Odkryj serwery nazw dla dowolnej domeny z wykrywaniem dostawcy