







WHOIS Sorgulama
Ücretsiz domain WHOIS sorgulama: bir alan adını kimin hangi kayıt şirketi üzerinden kaydettiğini, ne zaman oluşturulduğunu ve ne zaman sona ereceğini, kilitli mi yoksa risk altında mı olduğunu, ad sunucularını ve sahibine nasıl ulaşacağınızı ya da kötüye kullanımı nasıl bildireceğinizi görün. Bilgi doğrudan kayıt kuruluşundan gelir: önce RDAP, RDAP sunmayan kayıt kuruluşlarında ise WHOIS (port 43).
WHOIS nedir, WHOIS sorgulama neyi gösterir?
WHOIS sorgulama, bir alan adının kayıt bilgisini o alan adının kayıt kuruluşundan (registry) ister: alan adını kimin, hangi kayıt şirketi (registrar) üzerinden ve ne zaman kaydettiği, ne zamana kadar ödendiği, durum kodları ve ad sunucuları. Domain sorgulama, WHOIS araması veya "who is" araması olarak da bilinir ve IP adresleri (IP WHOIS) ile AS numaraları için de çalışır.
Bu araç önce kayıt kuruluşunun RDAP sunucusuna sorar, kayıt kuruluşunun tutmadığı ayrıntılar için kayıt şirketinin kendi kaydına giden bağlantıyı izler (.com kayıt kuruluşu iletişim bilgisi tutmaz) ve RDAP sunmayan kayıt kuruluşlarında port 43 üzerinden klasik WHOIS'e geçer. Ardından kaydın sizin için ne anlama geldiğini açıklar.
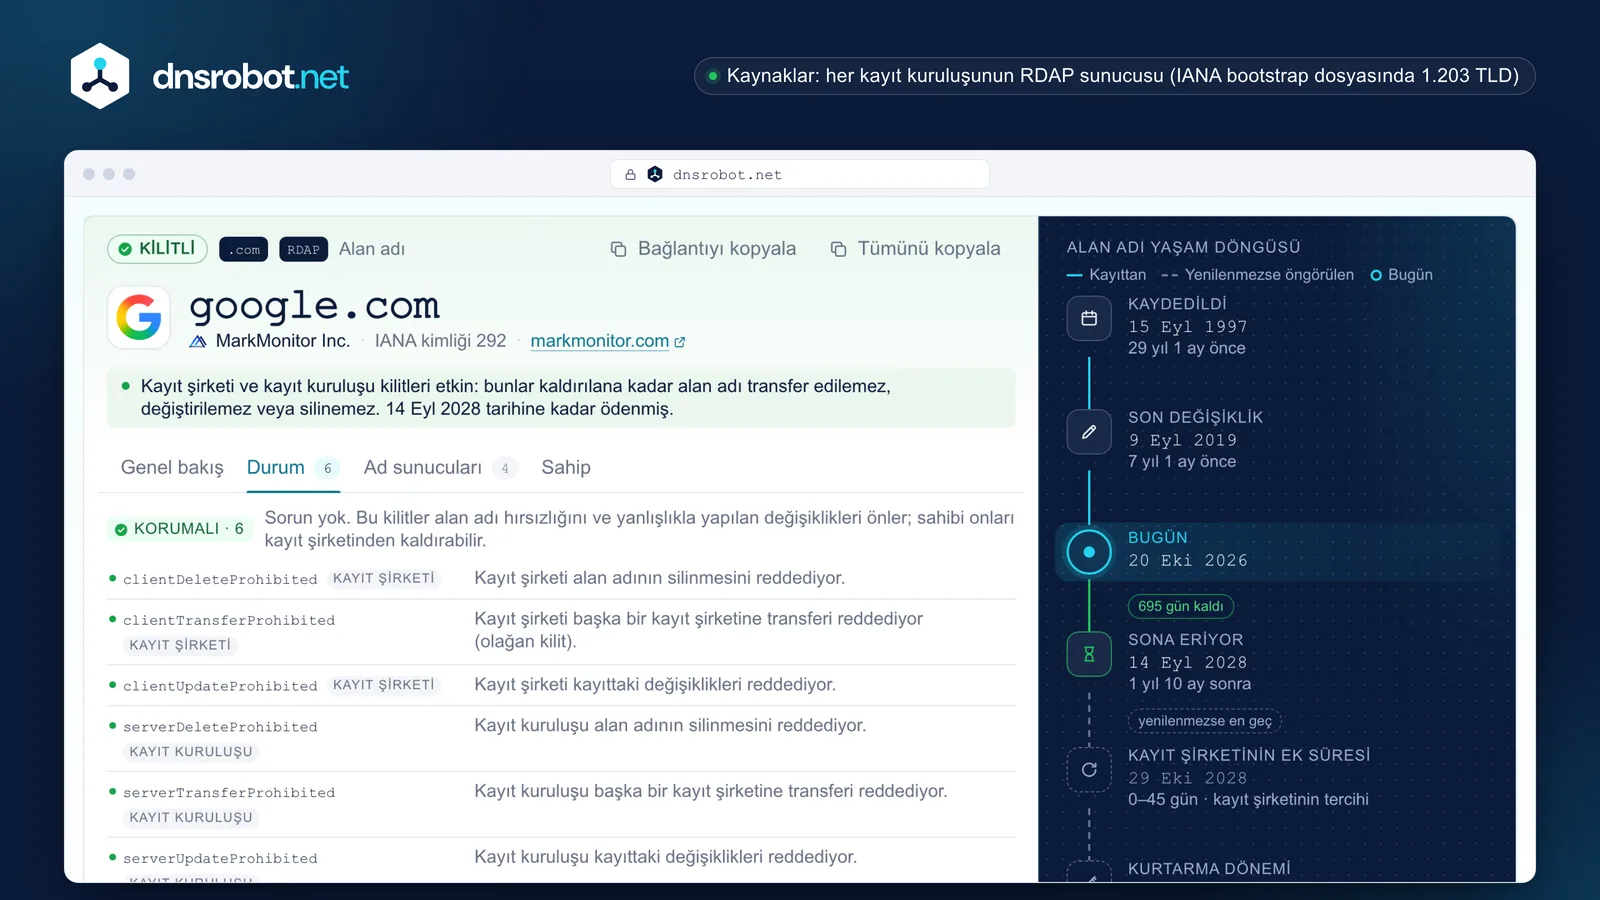
 Yaşam döngüsüKayıt, son değişiklik, bugün ve bitiş yukarıdan aşağıya tek bir zaman çizelgesinde, kalan günlerle birlikte.DurumAlan adının ne durumda olduğu tek kelimeyle: kilitli, aktif, süresi doluyor, süresi doldu, askıda veya siliniyor.Durum kodlarıHer kod anlaşılır bir dille, sizin için ne anlama geldiğine göre gruplanmış ve kimin koyduğuyla birlikte.YenilenmezseBitişten sonra her aşamanın en geç sona erebileceği tarih; yalnızca 30 günlük kurtarma dönemi garantilidir.
Alan adı durum kodları ne anlama gelir?
Her alan adı en az bir EPP durum kodu taşır. client ile başlayan kodları kayıt şirketi, server ile başlayanları kayıt kuruluşu koyar; ikisi birden varsa kayıt kuruluşununkiler geçerlidir. Çoğu iyi haberdir: prohibited kodları, alan adı hırsızlığına karşı kilitlerdir.
Üç grup önemlidir. Kilitler (transfer, update, delete prohibited) sorun değildir. Askılar (clientHold, serverHold) alan adını DNS'ten çıkarır, böylece web sitesi ve e-postası çalışmaz. Yaşam döngüsü kodları (redemptionPeriod, pendingDelete) alan adının silinmekte olduğunu gösterir.
RDAP aynı kodları kelimelerle yazar (client transfer prohibited); bu araç ikisi için tek bir yazım gösterir.
Alan adı internetten düşmüş ya da silinme yolunda. Sizinse hemen harekete geçin.
- clientHoldKayıt şirketiDNS'ten çıkarıldı: web sitesi ve e-posta çözümlenmiyor.
- serverHoldKayıt kuruluşuKayıt kuruluşu tarafından DNS'ten çıkarıldı: web sitesi ve e-posta çözümlenmiyor.
- inactiveKayıt kuruluşuAd sunucusu yok: alan adı çözümlenmiyor.
- redemptionPeriodKayıt kuruluşuSilindi; son sahibi 30 gün boyunca geri alabilir.
- pendingDeleteKayıt kuruluşuKalıcı olarak silinip serbest bırakılmak üzere.
Sorun yok. Bu kilitler alan adı hırsızlığını ve yanlışlıkla yapılan değişiklikleri önler; sahibi onları kayıt şirketinden kaldırabilir.
- clientTransferProhibitedKayıt şirketiBaşka bir kayıt şirketine transfer reddedilir: olağan kayıt şirketi kilidi.
- serverTransferProhibitedKayıt kuruluşuKayıt kuruluşu transferleri reddeder; bazen sahibin satın aldığı bir Registry Lock olarak.
- clientUpdateProhibitedKayıt şirketiKayıttaki bilgiler değiştirilemez.
- clientDeleteProhibitedKayıt şirketiAlan adı silinemez.
- clientRenewProhibitedKayıt şirketiAlan adı yenilenemez: çoğu zaman çözülmesi gereken bir anlaşmazlık veya ödenmemiş bir fatura vardır.
Aktif veya yeni yenilenmiş bir alan adının olağan durumları.
- autoRenewPeriodKayıt kuruluşuAz önce otomatik olarak yenilendi; kayıt şirketi bunu hâlâ iptal edebilir.
- okKayıt kuruluşuNormal, bekleyen işlem yok. RDAP bunu active olarak yazar.
Bir alan adının süresi dolunca ne olur?
Garanti edilen şey çoğu kişinin sandığından azdır. ICANN kuralları, kayıt şirketinin bitişten yaklaşık bir ay ve bir hafta önce ve bitişten sonra bir kez hatırlatma göndermesini zorunlu kılar; ancak kayıt şirketi süresi dolmuş bir .com, .org veya başka bir jenerik alan adını bitişten sonra herhangi bir zamanda silebilir.
Garantili tek güvenlik ağı silinmeden sonra gelir: yalnızca son sahibin, genellikle bir geri alma ücreti karşılığında adı kurtarabildiği 30 günlük kurtarma dönemi (redemption). Ardından 5 günlük silinme bekleme aşaması (pending delete) gelir ve ad herkesin kaydına açılır. .com için kayıt kuruluşu, kayıt şirketlerine ödenmemiş bir otomatik yenilemeyi silmek için 45 güne kadar süre tanır; böylece bir .com adı yaklaşık 80 gün boyunca kurtarılabilir kalabilir ya da çok daha kısa bir süre.
Ülke alan adları (.de, .uk, .jp…) kendi kayıt kuruluşlarının kurallarına uyar; bu yüzden bu araç bunların bitiş tarihini gösterir ama sonraki aşamaları öngörmez.
Alan adı bitiş tarihi nasıl kontrol edilir?
Alan adını yukarıda sorgulayın: yaşam döngüsü bitiş tarihini, kalan gün sayısını ve jenerik alan adları için silinebileceği en geç tarihi gösterir. Bir .com adının süresi dolar dolmaz, kayıt şirketi karar verirken kayıt kuruluşu onu otomatik olarak yeniler; bu yüzden kimse ödeme yapmadığı hâlde tarih bir yıl ileri atlayabilir: bu durumda durum kodlarında autoRenewPeriod görünür.
Alan adı yaşam döngüsü
- Kaydedildi26 Eki 20206 yıl önce
- Son değişiklik16 Kas 202511 ay 10 gün önce
- Bugün27 Eki 2026
- Sona eriyor17 Kas 202621 gün sonra
- Kayıt şirketinin ek süresi1 Oca 20270–45 gün · kayıt şirketinin tercihi
- Kurtarma dönemi31 Oca 202730 gün · garantili
- Silinme bekleniyor5 Şub 20275 gün
- Yeniden kayda açık5 Şub 2027veya daha erken
- 1
Bitiş · 0. gün
Öncesinde ve sonrasında hatırlatmalar; web sitesi bir süre çalışmaya devam edebilir.
- 2
Kayıt şirketinin ek süresi · 0–45 gün
Sahibin normal fiyatla ne kadar süre daha yenileyebileceğine kayıt şirketi karar verir.
- 3
Kurtarma dönemi · 30 gün
Silindi, DNS'ten çıktı. Yalnızca son sahibi, bir ücret karşılığında geri alabilir.
- 4
Silinme bekleniyor · 5 gün
Artık silinmeyi hiçbir şey durduramaz.
- 5
Yeniden kayda açık · ≈ en geç 80. gün (.com)
Herkes kaydedebilir; çoğu zaman da onu bekleyen bir backorder hizmeti kaydeder.
Alan adı sahibi sorgulama: bir domain kime ait?
Alan adını sorgulayın: sahibi bilgilerin yayımlanmasına onay verdiyse kayıtta kuruluş ve ülke görünür. Çoğu kayıtta ise artık REDACTED FOR PRIVACY yazar, çünkü GDPR (Mayıs 2018'den beri) ve ICANN'in Kayıt Verileri Politikası (Registration Data Policy, 21 Ağustos 2025'ten beri), kayıt şirketlerinin sahibin adını, adresini, telefonunu ve e-postasını gizlemesine izin verir.
Gizli olması ulaşılamaz olduğu anlamına gelmez. Gereken çabaya göre sırayla:
- 1
Kayıt şirketinin aktarma hizmetini kullanın
İletişim bilgileri gizlendiğinde kayıt şirketi, mesajınızı adresi açığa çıkarmadan sahibine ileten bir e-posta aktarma adresi veya web formu yayımlamak zorundadır.
- 2
Verileri talep edin
Meşru bir gerekçeyle sahibin bilgilerini kayıt şirketinden doğrudan ya da ICANN'in ücretsiz RDRS formu üzerinden isteyin. Kayıt şirketi talebi aldığını 2 iş günü içinde bildirmek ve 30 gün içinde yanıt vermek zorundadır; ret de geçerli bir yanıttır.
- 3
Ülke kayıt kuruluşuna bakın
ccTLD'lerin kendi kuralları vardır: .jp kural olarak kayıt sahiplerini yayımlar, DENIC'in web sorgusu da Aralık 2025'ten beri .de alan adlarının şirket sahiplerini gösterir.
- 4
İtiraz edin
Alan adı markanızı kötü niyetle kopyalıyorsa bir UDRP şikâyeti alan adının devredilmesini veya iptalini sağlayabilir; sahibin kimliği de süreç içinde ortaya çıkar.
2025'te neler değişti?
- ICANN'in Kayıt Verileri Politikası 21 Ağustos 2025'ten beri uygulanıyor: yönetici ve fatura iletişim kişileri kaldırıldı, teknik iletişim kişisi isteğe bağlı oldu.
- Her jenerik alan adı; kayıt şirketini, IANA kimliğini, abuse e-postasını ve telefonunu, tarihlerini, durumlarını, ad sunucularını ve sahibinin ülkesini yayımlamaya devam etmek zorunda.
- ICANN'in talep formu RDRS, iki yıllık pilot döneminde taleplerin %26'sını onayladı, %55'ini reddetti; artık yaklaşık 2027 sonuna kadar sürecek.
WHOIS ve RDAP: farkı nedir?
WHOIS (RFC 3912), port 43 üzerinde çalışan düz metin bir protokoldür: tek satırlık bir soru gider, karşılığında her kayıt kuruluşunun kendi belirlediği düzende bir sayfa serbest metin gelir. RDAP onun yerini alan protokoldür: tek bir standart biçimde JSON yanıt alınan bir HTTPS isteği; gizlenen alanlar ayrıca işaretlenir.
28 Ocak 2025'ten bu yana jenerik alan adlarının kayıt kuruluşları ve kayıt şirketleri WHOIS çalıştırmak zorunda değil; ICANN de kesin kaynağın artık RDAP olduğunu belirtiyor. İstisna .com: Verisign'ın sözleşmesi port 43'ü hâlâ zorunlu kılıyor. Birçok ülke kayıt kuruluşunda henüz RDAP yok; bu yüzden iyi bir sorgulama ikisini de gerektirir.
Domain Name: EXAMPLE.COM
Registry Domain ID: 2336799_DOMAIN_COM-VRSN
Registrar: RESERVED-Internet Assigned Numbers Authority
Registrar IANA ID: 376
Updated Date: 2026-08-14T08:01:43Z
Creation Date: 1995-08-14T04:00:00Z
Registry Expiry Date: 2027-08-13T04:00:00Z
Domain Status: clientDeleteProhibited https://icann.org/epp#clientDeleteProhibited
Domain Status: clientTransferProhibited https://icann.org/epp#clientTransferProhibited
Name Server: A.IANA-SERVERS.NET
Name Server: B.IANA-SERVERS.NET
DNSSEC: signedDelegation
{
  "objectClassName": "domain",
  "ldhName": "EXAMPLE.COM",
  "handle": "2336799_DOMAIN_COM-VRSN",
  "status": ["client delete prohibited",
             "client transfer prohibited"],
  "events": [
    { "eventAction": "registration", "eventDate": "1995-08-14T04:00:00Z" },
    { "eventAction": "expiration",   "eventDate": "2027-08-13T04:00:00Z" },
    { "eventAction": "last changed", "eventDate": "2026-08-14T08:01:43Z" }
  ],
  "secureDNS": { "delegationSigned": true },
  "nameservers": [{ "ldhName": "A.IANA-SERVERS.NET" }, …],
  "entities": [{ "roles": ["registrar"],
                 "publicIds": [{ "type": "IANA Registrar ID", "identifier": "376" }] }]
}| WHOIS (43 numaralı port) | RDAP | |
|---|---|---|
| Biçim | Serbest metin, her kayıt kuruluşunda farklı düzen | JSON, tek standart |
| Aktarım | Düz TCP, şifreleme yok | HTTPS |
| Gizlenen alanlar | Yer tutucu metin | Gizlendiği işaretlenir (RFC 9537) |
| Sunucuyu bulma | TLD başına bir liste | IANA'nın bootstrap dosyası |
| Jenerik alan adları | Ocak 2025'ten beri isteğe bağlı (.com için hâlâ zorunlu) | Zorunlu |
| Ülke alan adları | Her kayıt kuruluşu kendisi karar verir | IANA bootstrap dosyasında 248 koddan 72 tanesi |
Ülke alan adları: .de, .jp veya .es neden farklı görünür?
ICANN kuralları yalnızca jenerik alan adlarını bağlar. Her ülke kayıt kuruluşu kendi kurallarını belirler ve IANA'nın RDAP dosyası 248 iki harfli ülke kodundan yalnızca 72 tanesini listeler. Karşınıza çıkacak büyük uzantılar:
| Alan adı | Nasıl sorgulanır | Herkese açık kayıt neyi gösterir |
|---|---|---|
| .com, .net | RDAP + kayıt şirketinin kaydı | Kayıt kuruluşu: kayıt şirketi, tarihler, durumlar, ad sunucuları. İletişim bilgileri yalnızca kayıt şirketinde. |
 .de | RDAP (DENIC, IANA dosyasında yok) | Durum, ad sunucuları, DNSSEC ve son değişiklik. Sahip yok, tarih yok: bunlar DENIC'in web sorgusunda. |
 .jp | Port 43 üzerinden WHOIS (JPRS) | Kayıt sahibinin adı, tarihler ve durum; genel kullanımlı bir .jp adı 2014'ten beri kayıt sahibini gizleyebilir. |
 .eu | Port 43 üzerinden WHOIS (EURid) | Kayıt şirketi ve ad sunucuları; port 43 kayıt sahibini hiçbir zaman göstermez. |
 .uk | RDAP (Nominet) | Kayıt şirketi, tarihler, durumlar ve ad sunucuları. |
 .es | Kamuya yalnızca web üzerinden | Port 43 yalnızca Red.es nezdinde kayıtlı IP adreslerine yanıt verir, dakikada 10 sorguya kadar. |
 .vn | Yalnızca web | Herkese açık bir WHOIS sunucusu yayımlanmamış; VNNIC bir web sorgusu sunuyor. |
IP adresi veya AS numarası için WHOIS
IP adresleri ve AS numaraları kayıt şirketleri tarafından satılmaz: bunları beş bölgesel internet kayıt kuruluşu (ARIN, RIPE NCC, APNIC, LACNIC ve AFRINIC) dağıtır ve RDAP kayıtları sahibi, ağ bloğunu ve abuse iletişimini belirtir. Yukarıya bir adres veya AS numarası yazın; araç doğru kayıt kuruluşuna sorar.
Bir adresin nerede kullanıldığını ve ne tür bir bağlantı olduğunu öğrenmek için IP Sorgulama, bir ağın önekleri ve eşleri için ASN Sorgulama aracını kullanın.
WHOIS API'si
Aynı sorgu JSON olarak, ücretsiz ve tarayıcılar için CORS desteğiyle: bir alan adı, URL, IP veya AS numarası gönderin. Alanlar eski API'mizle uyumlu kalır; hatalar bir kod içerir ve kayıt kuruluşu yoğun olduğunda bir Retry-After başlığıyla gelir.
$ curl "https://dnsrobot.net/api/whois?q=google.com"
{
  "kind": "domain", "domain": "google.com",
  "registeredOn": "1997-09-15T04:00:00Z", "expiresOn": "2028-09-14T04:00:00Z",
  "registrar": { "name": "MarkMonitor Inc.", "ianaId": "292", "abuseEmail": "abusecomplaints@markmonitor.com", … },
  "status": ["clientDeleteProhibited", "clientTransferProhibited", …],
  "nameServers": ["ns1.google.com", …], "dnssec": "unsigned",
  "source": "rdap", "servers": ["https://rdap.verisign.com/com/v1/", "https://rdap.markmonitor.com/"], …
}$ curl -X POST https://dnsrobot.net/api/whois \
-H "Content-Type: application/json" -d '{"domain": "8.8.8.8"}'
{
"kind": "ip", "ip": "8.8.8.8", "name": "GOGL", "cidr": "8.8.8.0/24",
"organization": "Google LLC", "rir": "ARIN", "abuseEmail": "network-abuse@google.com", …
}WHOIS sorgulama hakkında sık sorulan sorular
WHOIS nedir, WHOIS sorgulama ne işe yarar?
Alan adı sahibi sorgulama nasıl yapılır?
WHOIS kaydında neden "REDACTED FOR PRIVACY" yazıyor?
Bir alan adının bitiş tarihini nasıl kontrol edebilirim?
clientTransferProhibited ne anlama gelir?
WHOIS ile RDAP arasındaki fark nedir?
WHOIS sorgulama, alan adı müsaitlik kontrolüyle aynı şey mi?
Bir IP adresi için WHOIS sorgulama yapılabilir mi?
Bir alan adını oltalama veya kötüye kullanım nedeniyle nasıl şikâyet ederim?
Alan adının yaşı neden olduğundan genç görünüyor?
Bu, ICANN WHOIS sorgulamasıyla aynı şey mi?
Bu domain WHOIS sorgulama aracı ücretsiz mi, sorguladıklarımı saklıyor musunuz?
Diğer alan adı araçları
Domain Sorgulama
Alan adının boş olup olmadığını ve 3 yıllık gerçek fiyatını görün
Alan Adı Yaş Kontrolü
WHOIS ile alan adı kayıt tarihi, yaşı, bitiş tarihi ve kayıtçı bilgilerini kontrol edin
DNS Sorgulama
Tüm DNS kayıtları alan adının kendi ad sunucularından, Google ve Cloudflare önbelleğiyle yan yana
IP Sorgulama
IP adresi konum bilgisi, ISP ve ağ ayrıntılarını anında sorgulayın
Alt Alan Adı Bulucu
Herhangi bir alan adının tüm alt alan adlarını keşfedin
SSL Sertifika Kontrolü
SSL sertifika geçerliliğini ve güvenlik ayrıntılarını doğrulayın