











DNS Sorgulama
Her alan adı, host veya IP için ücretsiz online DNS sorgulama: alan adının kendi ad sunucularındaki tüm DNS kayıtlarını Google ve Cloudflare önbelleğindekilerle yan yana görün ve bir değişikliğin herkese ne zaman ulaştığını anlayın.
Bir alan adı, ana makine, URL, e-posta adresi veya IP. Her sorgu sunuculara yeniden sorar: hiçbir şey bizim önbelleğimizden gelmez.
Nasıl sorguluyoruz 4 adım · yaklaşık 1 sn
- Kök13 kök sunucu
- TLDkayıt kuruluşunun sunucuları
- Ad sunucusualan adının kendi sunucuları
- Yanıttüm kayıt türleri
- Google8.8.8.8
- Cloudflare1.1.1.1
Her sorgu yolu kendisi yürür: bir kök sunucudan TLD'nin kayıt kuruluşuna, oradan kayıtların şu anki hâli için alan adının kendi ad sunucularına gider; ayrıca Google ve Cloudflare'e önbelleklerinde hâlâ ne tuttuklarını sorar.
DNS sorgulama neyi gösterir?
DNS sorgulama, Alan Adı Sistemi'ne (Domain Name System) bir ad için neler tuttuğunu sorar: bir web sitesinin IP adresleri (A ve AAAA), e-posta sunucuları (MX), ad sunucuları (NS), metin kayıtları (TXT) ve daha fazlası. Bu DNS kontrolü aynı anda üç yere sorar: güncel doğruyu tutan alan adının kendi yetkili ad sunucularına ve milyonlarca kişiye önbellek kopyaları sunan, dünyanın en yoğun iki genel çözümleyicisine, yani Google Public DNS ile Cloudflare 1.1.1.1'e.
Yanıtlar birbirini tutmuyorsa, bir DNS değişikliğinin "çalışmamasının" olağan nedenini bulmuşsunuz demektir: bir çözümleyici hâlâ eski yanıtı tutuyor ve kaydın TTL süresi dolana kadar da tutacak. Sonuç, bunun hangi çözümleyici olduğunu, hâlâ ne sunduğunu ve ne zaman yenileneceğini gösterir.
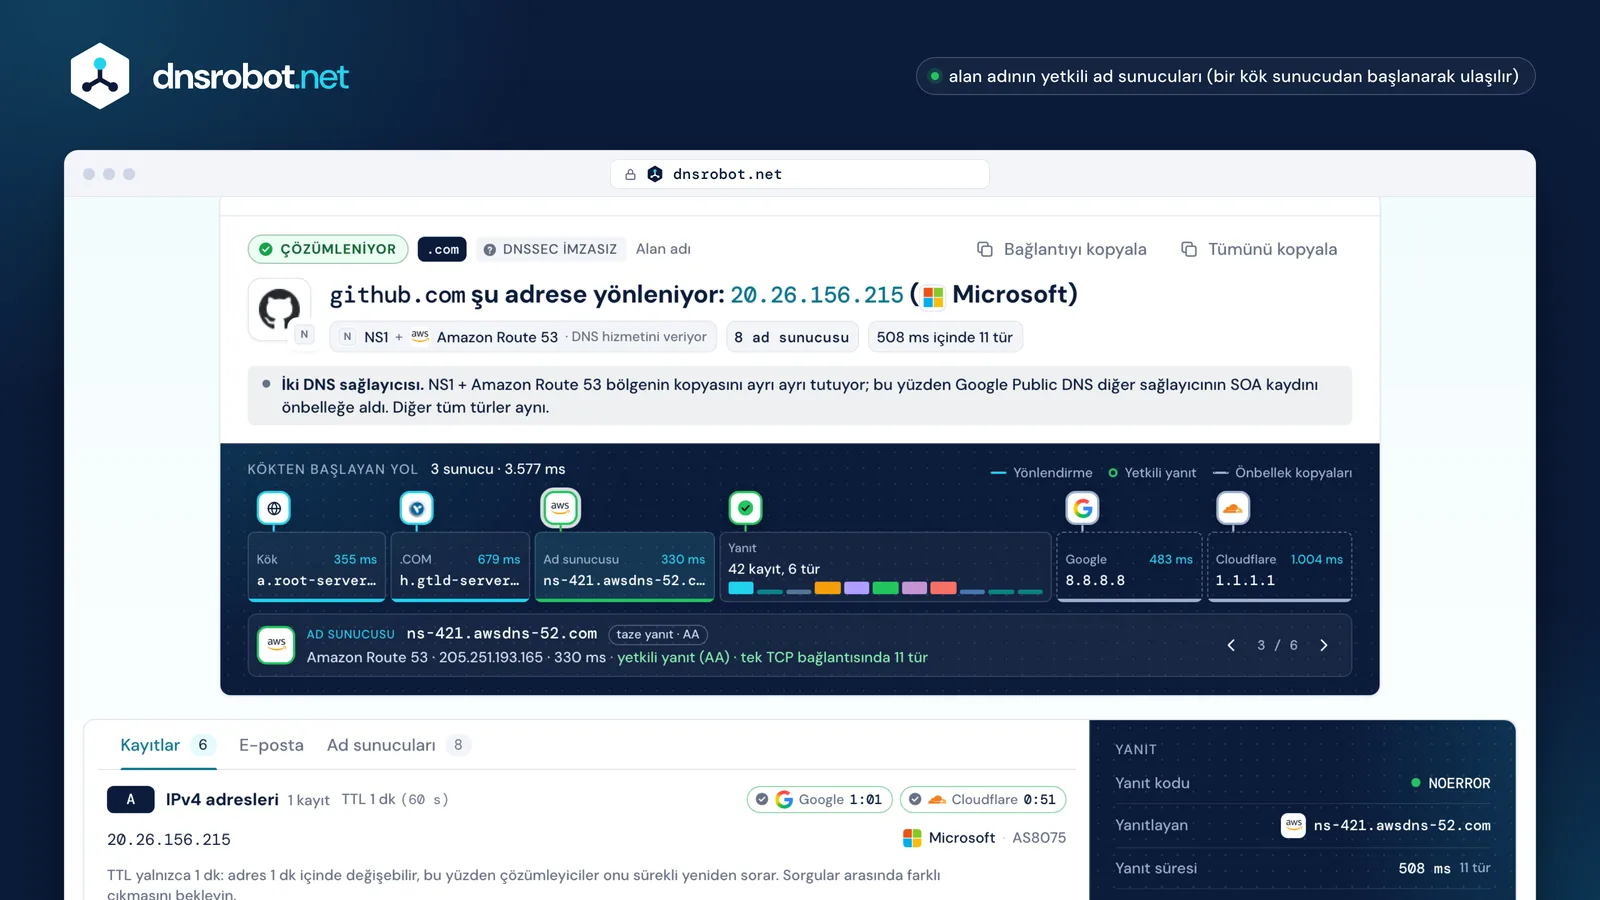
 YolBir kök sunucudan alan adının TLD'sine ve kendi ad sunucularına; her birinin ne yanıt verdiği ve ne kadar hızlı olduğu.Taze yanıt ve önbellekAlan adının ad sunucularından gelen her kayıt türü, Google ve Cloudflare'deki kopyanın ve kalan süresinin yanında.Her kayıt açıklamalıBir değerin ne anlama geldiği kelimelerle: e-posta önceliği, SOA zamanlayıcıları, CAA kuralları, bir TXT belirtecinin arkasındaki hizmet.DNSSEC ve e-postaYanıtların imzalı ve doğrulanmış olup olmadığı, alan adının MX, SPF ve DMARC yapılandırması.
DNS kayıt türleri ve anlamları
Bir alan adının bölgesi farklı türlerde kayıtlar tutar; her birinin bir adı, bir TTL'si ve bir değeri vardır. DNS kaydı sorgulamada görecekleriniz şunlardır:
| Tür | Ne tutar | Örnek değer |
|---|---|---|
| A | Adın IPv4 adresi: tarayıcıların bağlandığı yer. | 203.0.113.20 |
| AAAA | Adın IPv6 adresi. | 2001:db8::20 |
| CNAME | Bir takma ad: bu ad aslında başka bir addır, onun yerine o sorgulanır. Başka kayıtların yanında bulunamaz, bu yüzden alan adının kökünde (apex) kullanılamaz. | www.example.com → example.com |
| MX | Alan adının e-posta sunucusu ve tercih değeri: en düşük sayı önce denenir. 0 değerli ve "." hedefli tek bir MX, alan adının e-posta kabul etmediği anlamına gelir. | 10 mail.example.com |
| NS | Alan adının kayıtlarını tutan ad sunucuları. | ns1.example.net |
| TXT | Serbest metin: e-posta için SPF, DMARC ve DKIM; ayrıca alan adının sahipliğini Google, Microsoft ve diğerlerine kanıtlayan belirteçler. | v=spf1 include:_spf.example.net -all |
| SOA | Bölgenin yetki başlangıcı (start of authority): birincil sunucusu, iletişim adresi, seri numarası ve yenileme, yeniden deneme, sona erme ve negatif önbellek zamanlayıcıları. | ns1.example.com hostmaster.example.com 2026102001 7200 3600 1209600 300 |
| CAA | Alan adı için hangi sertifika otoritelerinin sertifika verebileceği. | 0 issue "letsencrypt.org" |
| HTTPS | İlk istekten önce nasıl bağlanılacağı: HTTP/3 desteği, portlar ve adres ipuçları. Chrome, Firefox ve Apple sistemleri bu kaydı sorgular. | 1 . alpn=h3,h2 |
| SRV | Bir hizmetin nerede çalıştığı (öncelik, ağırlık, port, host); _sip._tcp gibi adlar altında. | 10 5 5060 sip.example.com |
| PTR | Bir IP adresinin arkasındaki ad: ters DNS. | 20.113.0.203.in-addr.arpa → host.example.com |
| DSDNSKEY | DNSSEC: bölgenin açık anahtarları (DNSKEY) ve üst bölgedeki parmak izleri (DS); bunlar imzaları köke kadar zincirler. | 2371 13 2 3299… |
DNS sorgusu nasıl çalışır?
Cihazınız tüm interneti taramaz. Tek bir çözümleyiciye sorar; bu genellikle İSS'nizin çözümleyicisi ya da Google veya Cloudflare gibi genel bir çözümleyicidir. Çözümleyici de yanıtı tutan bir sunucu cevap verene kadar ad boyunca aşağı doğru yönlendirmeleri izler:
- 1
Kök sunucuya sorulur
Önbelleğinde hiçbir şey yoksa çözümleyici, 12 kuruluşun işlettiği, a'dan m'ye 13 kök sunucudan biriyle başlar. Kök, example.com'u bilmez ama .com'u kimin işlettiğini bilir. Yoğun bir çözümleyici bunu zaten bildiği için bu adımı atlar.
- 2
TLD'nin yönlendirmesi izlenir
.com sunucuları da example.com'un kayıtlarını tutmaz. Çözümleyiciyi alan adının kendi ad sunucularına, yani NS kayıtlarındaki sunuculara yönlendirirler.
- 3
Yetkili yanıt alınır
Alan adının ad sunucuları AA (authoritative answer, yetkili yanıt) bayrağı ayarlı olarak yanıt verir: bu, kaydın sahibinin yayımladığı hâlidir.
- 4
TTL boyunca önbelleğe alınır
Çözümleyici yanıtı TTL'nin belirttiği süre boyunca saklar ve süre dolana kadar soran herkese aynı kopyayı, TTL'si geri sayarken verir.
Bu araç aynı yolu Cloudflare'in ağından kendisi izler, böylece her adımı görürsünüz. Ardından Google ve Cloudflare'e önbelleklerinde ne olduğunu sorar.
Kökten başlayan yol
- Köka.root-servers.net16 ms · yönlendirme: 13 adet .com sunucusu
- .COMa.gtld-servers.netVerisign · 150 ms · yönlendirme: ns1–ns2.example.com
- Ad sunucusuns1.example.comexample.com · 203.0.113.53 · 20 msyetkili yanıt (AA) · tek TCP bağlantısında 11 tür
- Yanıt8 kayıt, 7 türNOERROR · 31 ms içinde · 4 tür boş (CNAME, HTTPS, DNSKEY, DS)
- Google Public DNS8.8.8.8aynı kayıtlar · en eski kopya sonra yenilenir 2:58
- Cloudflare DNS1.1.1.1aynı kayıtlar · en eski kopya sonra yenilenir 4:04


Neden hâlâ eski DNS kaydını görüyorum?
Çünkü bir çözümleyici onu önbelleğe aldı. Her kayıt saniye cinsinden bir TTL (time to live, yaşam süresi) taşır; kaydı getiren çözümleyici bu süre dolana kadar kopyasını sunmaya devam eder, sonra yeniden sorar. Kaydı DNS sağlayıcınızda değiştirmek yetkili yanıtı hemen değiştirir; eskisini zaten tutan çözümleyiciler ise süresi dolana kadar onu saklar.
Yani bir değişiklik sabit 24 ila 48 saat değil, eski kaydın TTL'si kadar sürer, çoğu zaman da daha kısa: TTL bir üst sınırdır ve Google Public DNS kayıtları en fazla yaklaşık altı saat tutar. Eksik bir kayıt da önbelleğe alınır: "böyle bir ad yok" veya "bu türde kayıt yok" yanıtı, SOA kaydının TTL'si ile son alanı olan MINIMUM'dan hangisi küçükse o kadar saklanır. Bir hata bile önbelleğe alınır: en fazla 5 dakika.
Neler yapabilirsiniz?
- Yetkili yanıtı burada kontrol edin. Alan adının kendi ad sunucuları yeni değeri gösteriyorsa değişiklik tamamdır; yalnızca önbellekler geride kalmıştır.
- Planlı bir değişiklikten önce TTL'yi düşürün, en az bir eski TTL süresi kadar önceden; böylece önbellekler eski değeri hızla bırakır. Sonra yeniden yükseltin.
- Google ve Cloudflare'den kopyalarını silmelerini isteyin: ikisinin de bir adı önbelleklerinde yenileyen herkese açık bir sayfası var (Google, Cloudflare).
- Bilgisayarınızın önbelleğini temizleyin: Windows'ta
ipconfig /flushdnskomutunu çalıştırın.
- Yetkilins1.example.com · AA bayrağı
Alan adının kendi ad sunucusu. Ne yanıt veriyorsa güncel kayıt odur: burada değiştirin, gerisi takip eder.
- Önbellekte8.8.8.8 · TTL geri sayıyor
Bir çözümleyicinin kopyası; TTL süresi dolana kadar sunulur. Dünyanın çoğu bunu görür ve bir değişiklik bu yüzden "çalışmıyor" gibi görünür.
- Kendi önbelleğinizbilgisayarınız · yönlendiriciniz
Bilgisayarınız ve yönlendiriciniz (router) de kopya tutar. Temizleme ilkini siler; yönlendiricideki kopyanın süresi kendiliğinden dolar.
nslookup ve dig: DNS sorgu komutları
Aynı sorgular terminalden: nslookup Windows, macOS ve Linux ile, dig macOS ve çoğu Linux sistemiyle, Resolve-DnsName ise Windows'ta PowerShell ile birlikte gelir. Yukarıdaki sonuç, yaptığınız sorgunun tam komutlarını verir.
| Sorgulanacak | nslookup | dig |
|---|---|---|
| A kayıtları | nslookup example.com | dig example.com |
| E-posta sunucuları | nslookup -type=MX example.com | dig example.com MX |
| Metin kayıtları | nslookup -type=TXT example.com | dig example.com TXT |
| Belirli bir çözümleyiciye sorma | nslookup example.com 8.8.8.8 | dig @8.8.8.8 example.com |
| Ters DNS | nslookup 8.8.8.8 | dig -x 8.8.8.8 |
| Yalnızca değerler | — | dig +short example.com |
| Kökten başlayan yol | — | dig +trace example.com |
nslookup çıktısındaki "Non-authoritative answer" (yetkili olmayan yanıt), yanıtın alan adının kendi ad sunucularından değil, bir çözümleyiciden geldiği anlamına gelir. Yetkili yanıtı almak için sunucu olarak alan adının ad sunucularından birini belirtin: nslookup example.com ns1.example.net.
ANY tüm kayıtlar anlamına gelmez: bir sunucu tek bir türle ya da yalnızca "RFC8482" yazan bir yer tutucuyla yanıt verebilir; 1.1.1.1 ise bunu reddeder. Bu araç her türü ayrı ayrı sorar. macOS ile gelen dig, HTTPS kayıtlarını tanımaz: bunun yerine TYPE65 sorgulayın.
DNS hataları: NXDOMAIN, SERVFAIL ve REFUSED
Her DNS yanıtı bir yanıt kodu taşır. Boş bir sonuç her zaman hata değildir; kod nereye bakmanız gerektiğini söyler:
| Yanıt | Anlamı | Kontrol edilecekler |
|---|---|---|
| NOERROR | Ad var ve bu türdeki kayıtlar geldi. | Hiçbir şey; değerleri karşılaştırın. |
| NODATA | Ad var, ancak bu türde kaydı yok: ayrı bir kod değil, boş yanıtlı NOERROR. | Olması gerekiyorsa kaydı DNS sağlayıcınızda ekleyin. |
| NXDOMAIN | Ad hiç yok; altındaki hiçbir ad da yok. | Yazım, alan adının kayıtlı ve süresinin dolmamış olması; alt alan adıysa oluşturulmuş olması. |
| SERVFAIL | Çözümleyici geçerli bir yanıt alamadı: ad sunucuları ya da DNSSEC doğrulaması başarısız oldu. | DNSSEC kararı ve alan adının ad sunucularının yanıt verip vermediği. |
| REFUSED | Sunucu bu soruyu yanıtlamıyor: alan adı için yetkili değil ve sizin için özyinelemeli sorgu yapmıyor. | NS kayıtlarının bölgeyi barındıran sunuculara işaret edip etmediği. |
| Timeout | Hiç yanıt yok. | Ad sunucuları çalışmıyor, engelleniyor ya da adresleri yanlış. |
DNSSEC: güvenli mi, imzasız mı, bozuk mu?
DNSSEC, bir bölgenin kayıtlarını imzalar; böylece çözümleyici bunların sahte olmadığını kanıtlayabilir. Üst bölge, alan adının anahtarının parmak izi olan bir DS kaydı yayımlar, alan adı da anahtarlarını DNSKEY kayıtlarında yayımlar; böylece imzalar köke kadar zincirlenir. Google Public DNS ve Cloudflare 1.1.1.1'in ikisi de DNSSEC doğrulaması yapar.
- DNSSEC güvenli
Güvenli
İmzalı ve Google'ın doğrulama yapan çözümleyicisi imzaları kontrol etti: yanıtında AD (authenticated data, doğrulanmış veri) biti vardı; bu, yanıtın doğrulandığına dair beyanıdır.
- DNSSEC imzasız
İmzasız
Üst bölgede DS kaydı yok: bölge imzalı değil. Normal şekilde çözümlenir; yalnızca yanıtlarının gerçek olduğu kanıtlanamaz.
- DNSSEC bozuk
Bozuk
Doğrulama başarısız olur, bu yüzden doğrulama yapan çözümleyiciler SERVFAIL yanıtı verir ve alan adına onların kullanıcıları ulaşamaz; oysa kontrol devre dışı bırakıldığında veriler oradadır. Tipik bir neden, yeni bir DNS sağlayıcısına geçişten sonra üst bölgede kalan ve bölgenin hiçbir anahtarıyla eşleşmeyen bir DS kaydıdır.
DNS sorgusunda e-posta kayıtları
Bir alan adına gelen e-posta onun MX sunucularına gider; alıcılar da e-postaya güvenmeden önce TXT kayıtlarını kontrol eder: SPF, alan adı adına göndermeye yetkili sunucuları en fazla 10 DNS sorgusuna yol açabilecek tek bir kayıtta listeler; _dmarc altındaki DMARC, doğrulamadan geçemeyen e-postayla ne yapılacağını söyler ve bir alt alan adında yoksa ad boyunca yukarı çıkılarak bulunur (RFC 9989, Mayıs 2026'dan beri); _mta-sts altındaki MTA-STS, göndericilerden e-postayı TLS üzerinden teslim etmelerini ister. Sonuç bunların hepsini okur ve MX sunucularının arkasındaki e-posta sağlayıcısını belirtir.
Tek bir kaydı daha ayrıntılı kontrol etmek için MX sorgulama, SPF kontrolü ve DMARC kontrolü araçlarını kullanın.
DNS sorgulama API'si
Tarayıcılar için CORS destekli iki ücretsiz uç nokta. /api/dns-query tek bir çözümleyiciye tek bir türü sorar ve eski API'mizin alanlarını korur; /api/dns-lookup ise bu sayfanın tam sorgusunu JSON satırları olarak akış hâlinde gönderir.
$ curl -X POST https://dnsrobot.net/api/dns-query \
    -H "Content-Type: application/json" \
    -d '{"domain": "google.com", "recordType": "MX", "dnsServer": "8.8.8.8"}'
{
  "status": "success", "responseTime": 4,
  "resolvedIPs": ["10 smtp.google.com"],
  "dnsServer": "8.8.8.8", "recordType": "MX", "domain": "google.com", …
}$ curl "https://dnsrobot.net/api/dns-lookup?domain=google.com"
{"t":"start","name":"google.com","kind":"name","types":["A","AAAA","CNAME","MX",…]}
{"t":"hop","hop":{"zone":".","server":"a.root-servers.net","ms":16,"outcome":"referral",…}}
{"t":"answers","source":"google","server":"dns.google","sets":[{"type":"A",…}]}
{"t":"answers","source":"auth","server":"ns1.google.com","sets":[…]}
{"t":"dnssec","verdict":"unsigned",…}
{"t":"done","ms":57}DNS sorgulama hakkında sık sorulan sorular
DNS sorgulama nedir?
DNS kaydı sorgulama nasıl yapılır?
nslookup online olarak yapılabilir mi?
Bir DNS değişikliğinin görünmesi ne kadar sürer?
Non-authoritative answer (yetkili olmayan yanıt) ne demek?
NXDOMAIN ne anlama gelir?
SERVFAIL ne anlama gelir?
DNS'te TTL nedir?
Ters DNS sorgulama nasıl yapılır?
Bir alan adının ad sunucuları nasıl bulunur?
DNS sorgulama ile DNS yayılım kontrolü arasındaki fark nedir?
Bu online DNS sorgulama aracı ücretsiz mi, sorguladıklarımı saklıyor musunuz?
Diğer DNS araçları
WHOIS Sorgulama
RDAP ile alan adı kayıt bilgileri, kayıtçı ve sahip bilgilerini sorgulayın
MX Sorgulama
Posta değişim kayıtlarını ve posta sunucusu ayrıntılarını bulun
NS Sorgulama
Sağlayıcı algılama ile alan adının ad sunucularını keşfedin
Ters DNS Sorgulama
PTR kayıtları ile IP adresine bağlı ana bilgisayar adlarını bulun
SPF Kayıt Kontrolü
SPF kayıtlarını doğrulayın ve RFC 7208'e göre DNS sorgu sayısını kontrol edin
DMARC Sorgulama
Alan adının DMARC politikası ve hizalama ayarlarını kontrol edin