











MX 조회 — 메일 서버 레코드 확인
MX 레코드 조회로 모든 도메인의 MX 레코드를 확인하세요: 전달 순서대로 정렬된 메일 서버, 운영 주체, IPv4·IPv6 주소, STARTTLS 응답 여부까지 보여 줍니다. 도메인 자체 네임서버에서 직접 가져와 Google과 Cloudflare의 캐시된 사본과 나란히 표시합니다.
입력한 이름을 그대로 조회합니다: www.나 서브도메인도 다른 이름으로 바꾸지 않습니다.
MX 레코드란?
MX(mail exchange, 메일 교환) 레코드는 도메인의 이메일을 받는 서버를 지정하며, 각 서버에는 우선순위 숫자가 붙습니다: 발신 측은 가장 낮은 숫자부터 시도합니다.
누군가 name@airbnb.com으로 메일을 보내면, 그 사람의 메일 서버가 DNS에 airbnb.com의 MX 레코드를 묻고, 숫자가 가장 낮은 서버를 골라 포트 25에서 SMTP로 전달합니다. 레코드에는 IP 주소가 아닌 호스트 이름이 들어가며, 그 이름에는 자체 A 또는 AAAA 레코드가 있어야 합니다: 별칭(CNAME, RFC 2181 §10.3)이어서는 안 됩니다.
MX 레코드 조회는 이 레코드를 읽고 각 서버를 주소, 네트워크, 그 뒤의 제공업체까지 따라갑니다. MX는 들어오는 메일의 방향만 정합니다: 누가 이 도메인으로 메일을 보낼 수 있는지는 SPF, DKIM, DMARC가 정합니다.
MX 레코드 확인 방법
위에 도메인을 입력하고 MX 조회를 누르거나, 터미널에서 DNS에 질의하세요: macOS와 Linux에서는 dig example.com MX, 모든 시스템에서 nslookup -type=mx example.com, Windows PowerShell에서는 Resolve-DnsName example.com -Type MX입니다.
응답의 각 줄이 서버 하나이며, 우선순위 다음에 호스트 이름이 옵니다. IN 앞의 숫자는 TTL로, 리졸버가 이 사본을 계속 제공할 수 있는 초 단위 시간입니다. @ 기호와 네임서버를 추가하면(dig @dns1.p08.nsone.net airbnb.com MX) 캐시 대신 존 자체의 응답을 읽을 수 있습니다.
dig example.com MX +short각 줄은 우선순위, 메일 서버 순입니다. 캐시를 건너뛰려면 @와 네임서버를 추가하세요.
$ dig airbnb.com MX
;; ->>HEADER<<- opcode: QUERY, status: NOERROR1
;; flags: qr rd ra; QUERY: 1, ANSWER: 5

;; ANSWER SECTION:
airbnb.com.    3002  IN  MX   13 aspmx.l.google.com.4
airbnb.com.    300   IN  MX   5 alt1.aspmx.l.google.com.
airbnb.com.    300   IN  MX   5 alt2.aspmx.l.google.com.
airbnb.com.    300   IN  MX  10 alt3.aspmx.l.google.com.
airbnb.com.    300   IN  MX  10 alt4.aspmx.l.google.com.

;; SERVER: 8.8.8.8#53(8.8.8.8)5
- 상태: 응답이 있는 NOERROR. NXDOMAIN은 이름이 없다는 뜻이고, 응답이 없는 NOERROR는 MX가 없다는 뜻입니다.
- TTL: 이 사본을 앞으로 제공할 수 있는 초 단위 시간: 원본에서는 300이며 캐시에서는 줄어듭니다.
- 우선순위: 발신 측이 시도하는 순서로, 낮은 숫자부터입니다.
- 메일 서버: 포트 25로 연결할 호스트이며, 끝의 점이 이름을 끝맺습니다.
- 응답한 서버: 8.8.8.8은 캐시입니다.
@dns1.p08.nsone.net은 존 자체에 묻습니다.
MX 레코드 조회 결과 읽는 법
맨 위의 한 문장은 도메인의 메일을 누가 받는지, 그 뒤에 서버가 몇 대 있는지 제공업체 로고와 함께 알려 줍니다. 그 아래 색이 칠해진 행이 중요한 발견 사항입니다.
서버 보기는 모든 MX 호스트를 우선순위 순으로 주소, 네트워크, 역방향 DNS와 함께 보여 줍니다. 첫 번째 서버는 포트 25에서 자동으로 테스트하고, 나머지는 요청하면 테스트합니다. 오른쪽의 전달 경로는 발신 측이 이 응답으로 무엇을 하는지 그림으로 보여 줍니다.
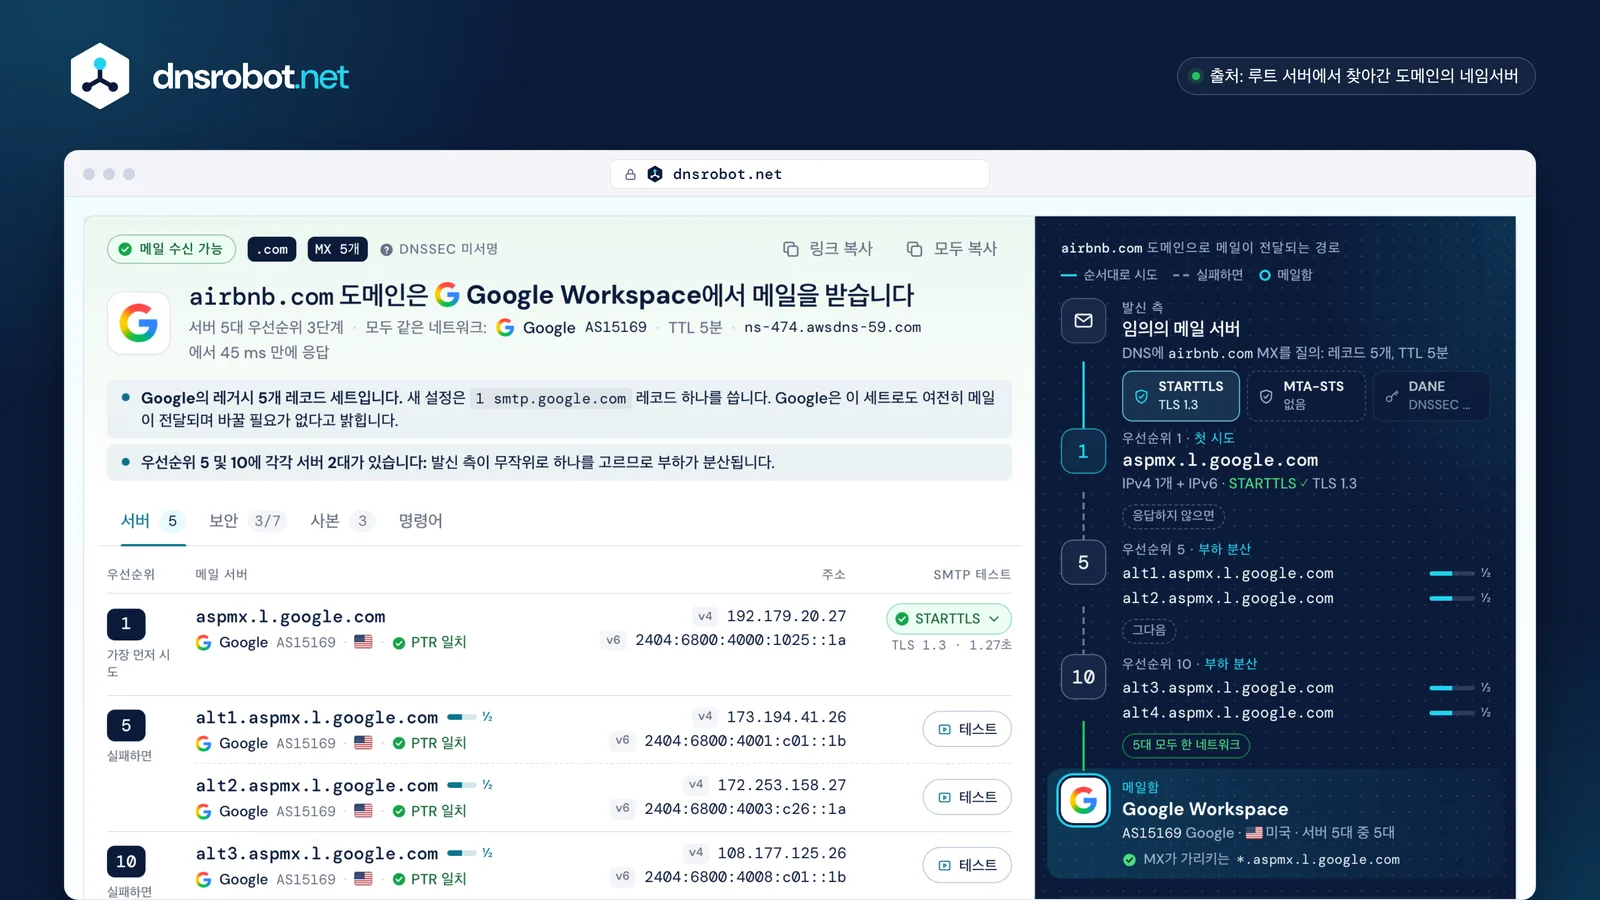
 판정메일을 받는 곳, 서버와 우선순위 단계, 네트워크, TTL, 응답한 네임서버.서버우선순위별 각 MX 호스트와 IPv4·IPv6 주소, AS 번호, 정방향 확인된 PTR.SMTP 테스트저희 서버에서 포트 25로 확인한 STARTTLS와 TLS 버전. 행을 열면 전체 대화를 볼 수 있습니다.전달 경로발신 측, 첫 구간의 보호 장치, 각 우선순위 단계, 그리고 메일함과 그 근거.
MX 우선순위란?
우선순위(RFC 5321에서는 preference라고 부릅니다)는 순서를 정합니다: 발신 측은 가장 낮은 숫자부터 시도하며, 그 서버가 응답하지 않거나 일시적인 4xx 응답으로 메시지를 미룰 때만 다음으로 넘어갑니다.
숫자가 같은 서버는 부하를 나눕니다: 발신 측이 그중 하나를 무작위로 고릅니다. 중요한 것은 순서뿐이며 간격은 상관없고, 0도 유효한 숫자입니다. Microsoft 365나 Mimecast처럼 그 이름 뒤에 서버가 많이 분산되어 있다면 MX 레코드 하나로 충분합니다.
백업 MX에 대한 저희의 조언: 기본 서버보다 필터링이 약한 다른 회사의 백업은 잘 알려진 스팸 경로이며, 호스팅형 제공업체는 이미 MX 이름 하나 뒤에 이중화된 서버를 운영합니다. 백업을 둔다면 기본 서버와 같은 SPF 및 스팸 검사를 적용해야 합니다(RFC 7208, 부록 F).
응답이 없거나 4xx로 응답할 때만
그다음
Google Workspace MX 레코드
새 Google Workspace 도메인에는 MX 레코드 하나만 있으면 됩니다: 우선순위 1의 smtp.google.com입니다. 2023년 이전에 설정한 도메인은 aspmx.l.google.com으로 시작하는 5개 레코드 세트를 아직 게시하는 경우가 많습니다. Google은 둘 다 작동하며, 잘 작동하는 설정은 바꿀 필요가 없다고 밝힙니다.
이 도구는 두 세트 모두 Google Workspace로 표시하고, 이전 세트는 레거시로 표시할 뿐 오류로 다루지 않습니다. MX와 함께 SPF include:_spf.google.com과 관리 콘솔에서 설정하는 DKIM을 갖추세요. Google은 새 MX 레코드가 모든 곳에 보이기까지 최대 72시간을 잡습니다.

Microsoft 365 MX 레코드
Microsoft 365는 각 도메인에 mail.protection.outlook.com 아래의 MX 레코드 하나를 부여합니다. 예를 들면 microsoft-com.mail.protection.outlook.com이며, 우선순위는 보통 0입니다. 앞부분은 Microsoft 365 관리 센터에서 복사하는 토큰으로, 도메인의 점을 대시로 바꾼 모양인 경우가 많지만 항상 그렇지는 않습니다.
인바운드 SMTP DANE을 켠 도메인은 대신 mx.microsoft 아래의 호스트를 받습니다. 예를 들면 siemens-com.h-v1.mx.microsoft입니다. 이 존은 DNSSEC로 서명되어 있어 발신 측이 DANE으로 서버 인증서를 확인할 수 있습니다. 전환하는 동안에는 두 레코드가 모두 활성 상태이며, 새 레코드가 처음에는 기존 레코드 뒤에, 그다음에는 앞에 놓이고, 마지막으로 기존 레코드가 삭제됩니다. Microsoft는 mail.protection.outlook.com에 서명할 계획이 없으므로, 레거시 호스트가 낡은 것은 아닙니다.

MX 레코드가 없거나 null MX이면 어떻게 되나요?
MX 레코드가 없는 도메인도 메일을 받을 수 있습니다: 발신 측은 도메인 자체의 A 또는 AAAA 주소로 대신 전달합니다(RFC 5321 §5.1). 도메인이 메일을 받지 않는다는 것을 모든 발신 측에 알리는 것은 null MX, 즉 0 . 레코드 하나뿐입니다(RFC 7505).
그래서 이메일을 전혀 받지 않는 도메인에는 null MX가 알맞은 레코드입니다: 발신 측은 며칠 동안 재시도하는 대신 556 5.1.10으로 즉시 반송합니다. example.com처럼 v=spf1 -all과 DMARC p=reject도 추가해 누구도 이 도메인으로 메일을 보낼 수 없게 하세요. MX 레코드는 이름 하나에만 속합니다: www.example.com은 example.com의 MX를 상속하지 않습니다.
.cmo가 없으므로 그 아래의 어떤 이름도 존재하지 않습니다.반송됨5.1.2메일을 보내지도 받지도 않는 도메인:MX 0 .v=spf1 -all_dmarc p=reject
메일이 도착하지 않나요? 문제 해결에서 MX의 위치
먼저 반송 메일을 읽으세요: 상태 코드가 어느 단계에서 실패했는지 알려 줍니다. MX 문제는 "host not found"(호스트를 찾을 수 없음)나 긴 지연으로 나타납니다. 메일함이 없으면 5.1.1, 인증 실패는 5.7.x 거부입니다.
목록을 차례로 확인하세요: 도메인이 존재해야 하고, MX가 사용 중인 제공업체를 가리켜야 하며, 각 MX 호스트가 해석되고 포트 25에서 응답해야 합니다. 그다음에야 SPF, DKIM, DMARC와 블랙리스트가 메시지가 어디에 도착할지를 결정합니다.
메일 서버의 MTA-STS, DANE, TLS
메일 서버는 양쪽 모두 STARTTLS를 제공할 때만 암호화하므로, 경로 중간의 누군가가 그 제안을 제거하면 메시지를 읽을 수 있습니다. MTA-STS와 DANE을 사용하면 도메인이 발신 측에 TLS를 요구할 수 있습니다.
MTA-STS는 허용된 MX 호스트와 모드를 나열한 정책을 HTTPS로 게시합니다(https://mta-sts.<domain>/.well-known/mta-sts.txt). enforce 모드에서는 발신 측이 그 호스트에 유효한 TLS로만 전달합니다(RFC 8461). DANE은 서버의 키를 _25._tcp.<mx host>의 TLSA 레코드에 넣으며, 이는 DNSSEC가 그 존에 서명한 경우에만 의미가 있습니다(RFC 7672). TLS-RPT는 발신 측에 실패를 보고하도록 요청합니다(RFC 8460). 이 도구는 모든 실제 MX가 정책의 mx: 줄과 일치하는지 확인합니다.
250-STARTTLS가 응답에서 그냥 사라집니다.
v=TLSRPTv1; rua=https://reports.proton.me/reports/smtptls. 이 도구는 저희 서버에서 STARTTLS를 테스트하며, MTA-STS와 DANE은 DNS와 정책 파일에서 읽습니다.주요 제공업체의 MX 호스트
대부분의 도메인은 수십 곳의 제공업체 중 하나로 MX를 지정하며, 각 제공업체는 알아보기 쉬운 호스트 이름을 게시합니다. 이 도구는 이를 바탕으로 도메인의 메일 제공업체를 알려 주며, 사용자도 설정을 제공업체 자체의 값과 대조할 수 있습니다.
Mimecast, Proofpoint, Barracuda 같은 게이트웨이는 메일함 호스트 앞에 놓입니다. 이 경우 도구는 SPF와 Autodiscover를 읽어 그 뒤에 있을 가능성이 높은 메일함을 알려 줍니다.
| 제공업체 | MX(우선순위 호스트) | SPF |
|---|---|---|
| Google Workspace | 1smtp.google.com또는 1 aspmx.l.google.com + 4 alt | include: |
| Microsoft 365 | 0<token>.mail.protection.outlook.com또는 <token>.<x>-v1.mx.microsoft | include: |
| Zoho MailTLD로 지역 구분 | 10mx.zoho.com20mx2.zoho.com · 50 mx3.zoho.com | include: |
| Proton Mail | 10mail.protonmail.ch20mailsec.protonmail.ch | include: |
| iCloud Mail | 10mx01.mail.icloud.com10mx02.mail.icloud.com | include: |
| Fastmail | 10in1-smtp.messagingengine.com20in2-smtp.messagingengine.com | include: |
| Yandex 360 | 10mx.yandex.net | redirect=_spf. |
| Titan Email | 10mx1.titan.email20mx2.titan.email | include: |
| GoDaddy Professional Email | 0smtp.secureserver.net10mailstore1.secureserver.net | include: |
| Namecheap Private Email | 10mx1.privateemail.com10mx2.privateemail.com | include: |
| Cloudflare Email Routing포워딩 | route1/2/3.mx.cloudflare.net우선순위는 도메인마다 설정 | include: |
| Amazon SESWorkMail과 공유 | 10inbound-smtp.<region>.amazonaws.com | include: |
| Mimecast게이트웨이 | 10<region>-smtp-inbound-1.mimecast.com10<region>-smtp-inbound-2.mimecast.com | include: |
| Proofpoint게이트웨이 | mx0a-<id>.pphosted.com · mx0b-<id>또는 mx1-us1.ppe-hosted.com (Essentials) | a: |
| Barracuda게이트웨이 | 1<id>.ess.barracudanetworks.com10<id>.ess.barracudanetworks.com | include: |
| NAVER WORKS한국 | 10kr1-aspmx1.worksmobile.com20kr1-aspmx2.worksmobile.com | include: |




MX 레코드 조회 자주 묻는 질문
MX 레코드 조회는 어디에 쓰나요?
nslookup으로 MX 레코드를 확인하려면 어떻게 하나요?
한 도메인에 MX 레코드를 여러 개 둘 수 있나요?
MX 레코드가 IP 주소나 CNAME을 가리킬 수 있나요?
MX 레코드 변경은 반영되기까지 얼마나 걸리나요?
null MX 레코드란 무엇인가요?
도메인에 MX 레코드가 없으면 어떻게 되나요?
MX 레코드가 하나뿐이면 문제가 되나요?
MX에 예상과 다른 제공업체가 표시되는 이유는 무엇인가요?
MX 레코드는 공개되어 있나요?
MX 레코드가 이메일 발송에 영향을 주나요?
내 컴퓨터에서 포트 25에 연결할 수 없는 이유는 무엇인가요?
부족한 점이 있습니까?기능 또는 새 도구 제안하기
더 많은 DNS 및 이메일 도구
DNS 조회
도메인 자체 네임서버의 모든 DNS 레코드를 Google·Cloudflare 캐시와 나란히 확인
SPF 레코드 확인
SPF 레코드 검증 및 RFC 7208에 따른 DNS 조회 수 확인
DMARC 레코드 확인
도메인의 DMARC 정책 및 정렬 설정 확인
IP 블랙리스트 확인
IP 주소가 스팸 또는 악성코드 블랙리스트에 등록되었는지 확인
SMTP 테스트 도구
모든 메일 서버 테스트: STARTTLS, 인증서, AUTH, 오픈 릴레이
이메일 주소 확인
메일을 보내지 않고 메일 서버에 물어 이메일 주소를 확인하거나, 테스트 이메일을 보내 스팸 및 전달 가능성 보고서를 받으세요
호스팅 확인 도구
모든 웹사이트의 호스팅 업체 확인: 호스트, CDN, CMS, 이메일 제공업체, 등록 대행자, SSL 발급 기관
역방향 DNS 조회
PTR 레코드로 IP 주소에 연결된 호스트 이름 검색