











NS Sorgulama — Ad Sunucusu Kontrolü
Her alan adı için NS sorgulama ve NS kontrolü: kayıt kuruluşunun verdiği NS kayıtlarını glue ve TTL ile, her ad sunucusunun kendi söylediğinin yanında görün. Lame sunucular, uyuşmazlıklar ve eski glue kayıtları çözümüyle birlikte belirtilir.
Önce kayıt kuruluşuna, sonra onun adını verdiği her ad sunucusuna sorar. URL, e-posta adresi veya alt alan adı da olur.
NS kaydı nedir?
NS kaydı, bir bölgeyi tutan sunucunun adını verir: alan adının kayıtlarının bulunduğu yer. Bir bölge, her sunucu için bir NS kaydı listeler; bu yüzden google.com alan adının dört kaydı vardır: ns1'den ns4.google.com'a (RFC 1035 §3.3.11).
Aynı NS kayıtları iki kez bulunur. Üst bölge, burada .com, yönlendirme noktasında bir kopya tutar ve çözümleyicileri yönlendirmek için kullanır; bu kopya yetkili değildir. Bölge kendi kopyasını en üstünde tutar ve yetkili olan odur (RFC 1034 §4.2.1, RFC 2181 §6.1). İkisinin tamamen aynı olması gerekir.
Değer her zaman bir host adıdır; asla bir adres, asla bir takma ad değildir: adın kendi A veya AAAA kayıtları olmalıdır (RFC 2181 §10.3).


NS kontrolü: bir alan adının ad sunucuları nasıl kontrol edilir
Yukarıya alan adını yazın ve Ad sunucularını kontrol et düğmesine basın: önce kayıt kuruluşuna, sonra onun adını verdiği ve sunucumuzun ulaşabildiği her sunucuya sorarız. Terminalden: macOS ve Linux'ta dig NS example.com, Windows'ta nslookup -type=ns example.com, PowerShell'de Resolve-DnsName -Name example.com -Type NS.
Bu üçü kendi çözümleyicinize sorar, bu yüzden önbellekteki bir kopyayı gösterir. Kayıt kuruluşunun listesini görmek için sunucusuna özyineleme kapalıyken sorun: dig @a.gtld-servers.net example.com NS +norec. Tek bir ad sunucusunu test etmek için ondan +norec ile SOA isteyin ve bayraklarda aa arayın. whois de bölgenin değil, kayıt kuruluşunun listesini gösterir.
dig NS example.com +shortÇözümleyicinizin kopyası, her satırda bir ad sunucusu. .com kayıt kuruluşunun kendi listesi için @a.gtld-servers.net ve +norec ekleyin.
$ dig @l.gtld-servers.net google.com NS +norec
;; ->>HEADER<<- opcode: QUERY, status: NOERROR
;; flags: qr; QUERY: 1, ANSWER: 0, AUTHORITY: 4, ADDITIONAL: 91
;; AUTHORITY SECTION:
google.com.       172800  IN  NS  ns2.google.com.2
google.com.       172800  IN  NS  ns1.google.com.
…
;; ADDITIONAL SECTION:
ns1.google.com.   172800  IN  A   216.239.32.103
…

$ dig @216.239.32.10 google.com NS +norec
;; flags: qr aa; QUERY: 1, ANSWER: 4, AUTHORITY: 04
google.com.       345600  IN  NS  ns1.google.com.5
…
- aa yok: bir yönlendirme. Kayıt kuruluşu google.com alan adına hizmet vermez; nereye gidileceğini söyler.
- Üst bölgenin listesi ve TTL'i: 2 gün, .com kayıt kuruluşu tarafından belirlenir.
- Glue: ns1.google.com sunucusu google.com içinde olduğundan .com onun adresini verir.
- aa: bölgenin kendisi. Sunucudan yetkili bir yanıt.
- Bölgenin kendi TTL'i: 4 gün, kayıt kuruluşu değil Google tarafından belirlenir.
$ nslookup -type=ns google.com 8.8.8.8
Server:   8.8.8.8
Address:  8.8.8.8#53

Non-authoritative answer:
google.com  nameserver = ns3.google.com.
google.com  nameserver = ns1.google.com.
…

# çözümleyicinizin kopyası
PS> Resolve-DnsName -Name google.com -Type NS

# tek sunucu, özyineleme kapalı
PS> Resolve-DnsName -Name google.com -Type SOA -Server ns1.google.com -NoRecursion
$ whois google.com
Registrar: MarkMonitor Inc.
Name Server: NS1.GOOGLE.COM
…
DNSSEC: unsigned
NS sorgulama sonucunu okumak
Karar, DNS host'unu ve kayıt şirketini belirtir; Yetki devri görünümü kayıt kuruluşunun listesini bölgeninkiyle sunucu sunucu yan yana koyar, her birinin yanıtı ve TCP üzerindeki süresiyle (bağlantı kurulumu dahil, yani yaklaşık iki gidiş-dönüş).
Lacivert sütun, bir çözümleyicinin izlediği yoldur: kök, TTL ve DS'iyle kayıt kuruluşu, ardından her ad sunucusu. Bölgeye hizmet vermeyen bir sunucu kopuk gösterilir.
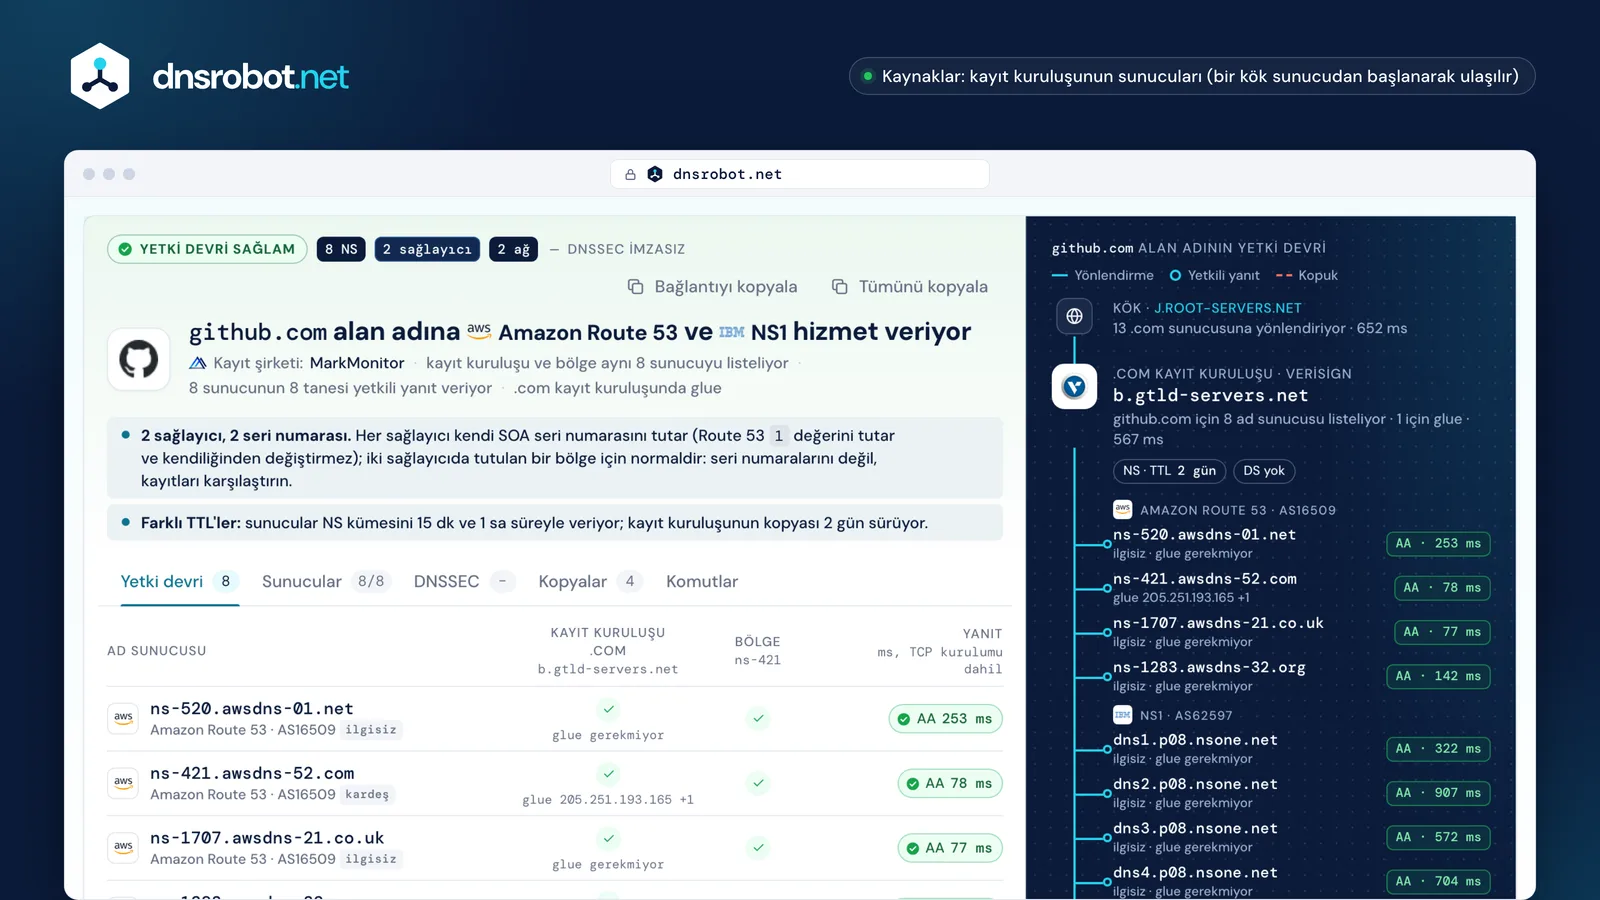
 KararBölgeye kimin hizmet verdiği, kimin kaydettiği ve kayıt kuruluşuyla bölgenin uyuşup uyuşmadığı.Kayıt kuruluşu ve bölge yan yanaKayıt kuruluşunun listesindeki ve bölgenin kendi listesindeki her ad, glue ve yanıtla.Her sunucunun yanıtıAA ve TCP üzerindeki süresi, reddeden bir sunucunun gönderdiği kod ya da sunucumuzun bağlanamadığı yerlerde 1.1.1.1 üzerinden.Yetki devriKök, kayıt kuruluşu, ardından her sunucunun kendi yanıtı; bir çözümleyicinin yürüdüğü gibi.
Üst bölge ve alt bölge ad sunucuları: neden farklılar
İki listeyi iki farklı taraf tutar. Kayıt kuruluşu, kayıt şirketiniz söylediğinde üst bölgenin listesini yayımlar; DNS host'unuz bölgenin kendi listesini sunar. Birini diğerinden bağımsız değiştirirseniz ikisi birbirinden ayrışır.
Çözümleyiciler bölgenin kendi yanıtına yönlendirmeden daha çok güvenir (RFC 2181 §5.4.1); bu yüzden bölgeye bir kez sorduktan sonra onun listesini ve TTL'ini tutarlar. 2026-10-23 tarihinde Cloudflare'in çözümleyicisi google.com'un NS kümesini 340.859 sn kalmış olarak tutuyordu: .com'un 172.800 değerinden fazla, yani kopya bölgenin 4 günlük TTL'inden geliyordu.
Yalnızca kayıt kuruluşunun listesinde olan bir ad, sıfırdan başlayan çözümleyicilerden yine trafik alır. Yalnızca bölgede olan ad onlara görünmez. İkisi de düzeltilmeye değer; hiçbiri tek başına bir kesinti değildir.

Kayıt kuruluşu .jp1 gün

- ns1.xserver.jp
- ns2.xserver.jp
- ns3.xserver.jp
- ns4.xserver.jpyalnızca kayıt kuruluşunda
- ns5.xserver.jpyalnızca kayıt kuruluşunda
Bölge1 sa.
- ns1.xserver.jp
- ns2.xserver.jp
- ns3.xserver.jp
ns4.xserver.jp ve ns5.xserver.jp yalnızca kayıt kuruluşunda. İkisi de yetkili yanıt veriyor, bu yüzden bir şey bozulmuyor; listeler yine de farklı.


Kayıt kuruluşu .com2 gün
- dns1.p08.nsone.net
- dns2.p08.nsone.net
- dns3.p08.nsone.net
- dns4.p08.nsone.net
- ns-1283.awsdns-32.org
- ns-1707.awsdns-21.co.uk
- ns-421.awsdns-52.com
- ns-520.awsdns-01.net


Bölge15 dk. · 1 sa.
- dns1.p08.nsone.net
- dns2.p08.nsone.net
- dns3.p08.nsone.net
- dns4.p08.nsone.net
- ns-1283.awsdns-32.org
- ns-1707.awsdns-21.co.uk
- ns-421.awsdns-52.com
- ns-520.awsdns-01.net
Aynı adlar, farklı saatler: kayıt kuruluşunun kopyası 2 gün, Route 53'ünki 15 dakika, NS1'inki 1 saat sürüyor.
Kayıt kuruluşu .net2 gün
- ns1.domaindirect.comyalnızca kayıt kuruluşunda
- ns2.domaindirect.comREFUSED
- ns3.domaindirect.comyalnızca kayıt kuruluşunda
Bölge15 dk.

- ns1.hover.comyalnızca bölgede
- ns2.hover.comyalnızca bölgede
Kayıt kuruluşu hâlâ eski adları listeliyor. Bunlardan ikisi Hover'ın sunucularıyla adres paylaşıyor ve yanıt veriyor; üçüncüsü reddediyor.
Glue kaydı nedir?
Glue, üst bölgenin yönlendirmesiyle birlikte verdiği bir adrestir; böylece bir çözümleyici, adı hizmet verdiği bölgenin içinde olan bir ad sunucusuna ulaşabilir. Glue olmasaydı ns1.google.com sunucusunu bulmak için google.com'un sunucularına sormak gerekirdi; bu da başladığınız sorunun ta kendisi (RFC 1034 §4.2.1).
RFC 9471 bunu kural yapar: bir yönlendirme her alan içi sunucunun glue kaydını taşımalıdır (MUST; google.com için ns1.google.com), aynı üst bölgenin altındaki kardeş sunucular için de taşıması önerilir (SHOULD; github.com için ns-421.awsdns-52.com). ns-520.awsdns-01.net gibi ilgisiz bir ad ise kendi başına sorgulanır.
Glue kayıt şirketinde host kayıtları, alt ad sunucuları veya kişisel DNS sunucuları olarak ayarlanır. Bir sunucu taşındığında glue da taşınmalıdır: eski glue, çözümleyicileri artık yanıt vermeyen bir adrese gönderir.
Alan içi · google.com
- .com: ns1.google.com sunucularına sor
- Adresi google.com içinde bulunuyor
- glue olmadan arama döngüye girer
- Bu yüzden .com şunu ekler: ns1.google.com A 216.239.32.10 · MUST: zorunlu
Kardeş ve ilgisiz · github.com
- .com: ns-421.awsdns-52.com, ns-520.awsdns-01.net, … sunucularına sor
- awsdns-52.com da .com altında: glue 205.251.193.165 · SHOULD: eklenir
- awsdns-01.net başka bir yerde: çözümleyici onu .net içinde arar · glue yok
Lame delegation nedir ve nasıl düzeltilir
Üst bölge çözümleyicileri bölgeye hizmet vermeyen bir sunucuya gönderiyorsa yetki devri lame'dir: sunucu reddeder, hiçbir şey söylemez ya da yetkisiz yanıt verir. Listelenen her sunucu lame ise alan adı çözümlenmez; birkaçından biri lame ise çözümleyiciler yeniden denerken sorgular yavaşlar.
RFC 9499, "lame delegation" teriminin birkaç farklı arızayı kapsar hale geldiğini belirtir; bu yüzden araç her birini adlandırır: bölgeyi reddediyor (REFUSED), yanıt yok (iki kez soruldu), yetkisiz yanıt veriyor (aa yok), sunucu hatası (SERVFAIL). Yalnızca TCP üzerindeki sessizlik, Google ve Cloudflare alan adını hâlâ çözümlüyorsa lame sayılmaz: sunucu UDP üzerinden yanıt verebileceği için TCP yanıtı yok olarak adlandırılır.
Çözüm her zaman iki taraftan birindedir: bölgeyi kayıt kuruluşunun işaret ettiği DNS host'unda ekleyin ya da kayıt kuruluşunu bölgeye sahip host'a yönlendirin. Çözümleyiciler düzeltmeden sonra hatayı 5 dakikaya kadar hatırlayabilir (RFC 9520).
Bölgeyi reddediyor
ns63 · ns64.domaincontrol.com

.com tarafından adı verilen iki GoDaddy sunucusu da REFUSED yanıtı veriyor: bölge orada kurulu değil.
$ dig @ns63.domaincontrol.com \
    example.com SOA +norec
;; … status: REFUSED
;; flags: qr; … ANSWER: 0
Zaman aşımı, sonra REFUSED
ns1 · ns2.eftydns.com

Bir sunucu bir kez zaman aşımına uğradı, yeniden sorulunca REFUSED yanıtı verdi. Tek bir zaman aşımı hüküm değildir: araç bir durum adlandırmadan önce yeniden sorar.
$ dig @ns1.eftydns.com \
    example.com SOA +norec
;; connection timed out
# yeniden soruldu
;; … status: REFUSED
Üçten biri
ns1 · ns2 · ns3.domaindirect.com

İki sunucu yetkili yanıt veriyor; üçüncüsü reddediyor. Alan adı çalışıyor, ama daha yavaş.
$ dig @ns2.domaindirect.com \
    example.net SOA +norec
;; … status: REFUSED
# ns1, ns3: NOERROR, flags qr aa
- Kayıt kuruluşunun nereyi işaret ettiğine bakınYetki devri görünümü kayıt kuruluşunun sunucularını ve her birinin yanıtını listeler.
- Bir tarafı düzeltinBölgeyi o host'ta ekleyin ya da ad sunucularını kayıt şirketinde değiştirin.
- Yeniden kontrol edinYanıtlar hemen döner; önbellekteki bir hata 5 dakika kadar sürebilir.
Her sunucu lame olduğunda ziyaretçilerin gördüğü:Google SERVFAILCloudflare SERVFAIL

Kaç ad sunucusu gerekir?
En az iki: "DNS belirtimi ve alan adı kayıt kuralları her bölge için en az iki sunucu gerektirir" (RFC 2182 §5, BCP 16). Aynı bölüm çoğu kuruluş için üç sunucu önerir, bunlardan biri diğerlerinden iyice uzakta olmalı; güvenilirliğin daha önemli olduğu yerlerde dört veya beş.
Adları değil, ağları sayın. Sunucular tek bir arızanın hepsine ulaşamayacağı yerlere konmalıdır (RFC 2182 §3.1): tek bir /22 içindeki altı sunucu aynı yönlendirme kaderini paylaşır. Anycast tek bir adresi birçok noktaya yayar ve olağan çözümdür, ama yine de tek işletmecidir; ikinci bir sağlayıcı o işletmecinin kesintisinden sağ çıkar (RFC 8901).
Daha fazlası sorun değil. RFC 1912'nin eski yedi sınırı 512 baytlık UDP yanıtlarından geliyordu; büyük bölgeler bugün sekiz sunucu çalıştırıyor (github.com, bbc.co.uk).
| Alan adı | Ağa göre sunucular | NS | Ağlar | Değerlendirme |
|---|---|---|---|---|
| google.com | Google · AS15169 · anycast | 4 | 1 | Anycast, tek işletmeci |
| github.com | NS1 · AS62597Route 53 · AS16509 · anycast | 8 | 2 | İki sağlayıcı |
| bbc.co.uk | NetActuate · AS63911NS1 · AS62597 | 8 | 2 | İki ağ |
| xserver.ne.jp | Xserver · AS131965Amazon · AS16509 | 5 | 2 | İki ağ |
| craigslist.org | craigslist · AS22414 | 6 | 1 | Tek /22 |





"Çoğu kuruluş düzeyindeki bölge için üç sunucu sağlanması önerilir; bunlardan en az biri diğerlerinden iyice uzakta olmalıdır."
RFC 2182 §5 · BCP 16, Temmuz 1997 · ikisi zorunlu, üçü önerilir
Ad sunucuları nasıl değiştirilir ve ne kadar sürer
Alan adının kayıtlı olduğu yerde değiştirin, DNS host'unda değil: kayıt şirketi yeni listeyi kayıt kuruluşuna gönderir, kayıt kuruluşu da yayımlar. Önce bölgeyi yeni host'ta tüm kayıtlarıyla ekleyin; böylece yeni sunucular adı verildiği anda yanıt verir.
Sonra iki saat işler. Kayıt kuruluşunun yönlendirmesini önbelleğe almış çözümleyiciler eski listeyi üst bölge TTL'ine kadar tutar: .com'da 2 gün, .de ve .jp'de 1 gün, .org'da 1 saat. Bölgeye zaten sormuş çözümleyiciler eski bölgenin kendi NS kümesini onun TTL'i kadar tutar; bu daha uzun olabilir: google.com'unki 4 gün. Google Public DNS NS'i en fazla 6 saat tutar.
Yani bu hiçbir zaman sabit bir "24–48 saat" değildir. Eski DNS host'unu, uzun olan saat bitene kadar aynı kayıtları yanıtlar halde tutun; imzalı bir alan adında taşımadan önce DS'i kaldırın (RFC 6781).
Kayıt şirketinde: her birinin kendi rehberi
- GoDaddyDNS → Nameservers
- NamecheapDomain List → Manage → Nameservers
- Squarespace DomainsDNS → Domain Nameservers
- PorkbunDetails → Nameservers
- Onamae.comネームサーバー/DNS → ネームサーバー設定
- XServer Domainネームサーバー設定
- MuuMuu Domainドメイン管理 → ネームサーバー設定変更
- Cloudflare RegistrarCloudflare'in ad sunucularında kalır


Kayıt kuruluşunun kopyası ne kadar sürer (üst bölge NS TTL'i)
- .ru4 gün345.600 s
- .com2 gün172.800 s
- .uk2 gün172.800 s
- .de1 gün86.400 s
- .jp1 gün86.400 s
- .tr12 saat43.200 s
- .dev3 saat10.800 s
- .org1 saat3.600 s
- .io1 saat3.600 s
- .in15 dakika900 s
Değişiklikten sonraki saatler
- Önbelleklerdeki eski yönlendirmeüst bölge TTL'i.com: en fazla 2 gün
- Önbelleklerdeki eski bölge NS kümesieski bölgenin TTL'igoogle.com: en fazla 4 gün
- Google Public DNSNS için üst sınırıen fazla 6 saat
NS, SOA ve glue kayıtları
Üç kayıt bir yetki devri noktasında buluşur. NS sunucuları adlandırır: üst bölgenin kopyası yolu gösterir, bölgenin kopyası yetkidir. Glue, üst bölgenin yalnızca bölgenin içinde adlandırılmış sunucular için tuttuğu bir A veya AAAA kaydıdır. SOA her bölgede bir kez, en üstte bulunur: birincil sunucu, bir iletişim adresi, seri numarası ve süreler.
SOA'yı aa bayrağıyla yanıtlayan bir sunucu bölgeyi tutuyordur; araç bu yüzden her sunucudan onu ister. Seri numarası, sunucuların aynı sürüme sahip olup olmadığını söyler; Route 53 1'den başlar ve kendiliğinden hiç değiştirmez, iki sağlayıcıdaki bir bölge de iki seri numarası taşır; ikisi de normaldir.
.com bölgesiişleten: Verisign
- NSgoogle.com. 172800 NS ns1.google.com.Yetki devri: sonraki durak · yetkili değil
- Ans1.google.com. 172800 A 216.239.32.10Glue: sunucunun adresi, ona ulaşılabilsin diye
- DSDS yok: google.com imzasızDS: alt bölgenin imza anahtarını gösterir; yalnızca imzalı bölgelerde (cloudflare.com DS 2371 13 2)
bölge kesiti · google.com
google.com bölgesiişleten: Google
- NSgoogle.com. 345600 NS ns1.google.com.Bölgenin kendi listesi · yetkili
- SOAns1.google.com. dns-admin.google.com. 1003797344 900 900 1800 60Bölge başına bir tane: birincil sunucu, iletişim, seri numarası, süreler
- Ans1.google.com. 345600 A 216.239.32.10Sunucunun kendi adresi: glue ile eşleşmeli
NS sorgulama ve nslookup komutu
İnsanlar "ns lookup" ifadesini iki şey için arar: bir alan adının ad sunucuları ve Windows, macOS ve Linux ile gelen nslookup komutu. nslookup çözümleyicinize sorar ve onun önbelleğinde olanı yazdırır; -type=ns ile bölgenin NS kümesini çözümleyicinizin tuttuğu haliyle listeler.
Bu kopya saatlerce eski olabilir ve kayıt kuruluşunun listesini, glue kayıtlarını ya da her sunucunun bölgeyi tutup tutmadığını hiçbir zaman göstermez. Bu sayfa, ulaşabildiği her birine doğrudan sorar.
| Bu NS Sorgulamadnsrobot.net | nslookup-type=ns | digNS · +norec | |
|---|---|---|---|
| Sorduğu yer | kayıt kuruluşu, sonra her sunucu | çözümleyiciniz | adını verdiğiniz herhangi bir sunucu |
| Kayıt kuruluşu ve bölge | ikisi de, ad ad | önbellekteki kopya | komut başına bir liste |
| Her sunucunun aa'sı | her IPv4 adresi (A ve glue) | Hayır | komut başına bir sunucu |
| Glue ve TTL'ler | iki TTL de | -debug ile | çıktıda |
| Teşhis | adlandırılmış, çözümüyle | Hayır | Hayır |
| Çalıştığı yer | herhangi bir tarayıcı | WindowsmacOSLinux | macOSLinux |


NS sorgulama: sık sorulan sorular
NS sorgulama nedir?
DNS sağlayıcımın kim olduğunu nasıl öğrenirim?
Kayıt kuruluşu ve bölge neden farklı ad sunucuları listeliyor?
Lame delegation nedir?
Ad sunucusu değişiklikleri yayılmak ne kadar sürer?
Bir alan adının kaç ad sunucusu olmalı?
Glue kayıtları nedir ve ne zaman gerekir?
Farklı araçlar neden farklı ad sunucuları gösteriyor?
"Doğrudan sorgulanmadı" ne demek?
NS sorgulama nslookup ile aynı şey mi?
Ad sunucusu değişikliğim neden hâlâ görünmüyor?
Ad sunucularını değiştirmeden önce DNSSEC'i kaldırmalı mıyım?
İlgili DNS araçları
DNS Sorgulama
Tüm DNS kayıtları alan adının kendi ad sunucularından, Google ve Cloudflare önbelleğiyle yan yana
WHOIS Sorgulama
RDAP ile alan adı kayıt bilgileri, kayıtçı ve sahip bilgilerini sorgulayın
Hosting Sorgulama
Herhangi bir sitenin nerede barındırıldığını bulun: hosting, CDN, CMS, e-posta sağlayıcısı, kayıt şirketi ve SSL sağlayıcısı
MX Sorgulama
Posta değişim kayıtlarını ve posta sunucusu ayrıntılarını bulun
Alan Adından IP'ye
Alan adını IP adresine dönüştürün — konum bilgisi ve CDN algılama dahil
Ters DNS Sorgulama
PTR kayıtları ile IP adresine bağlı ana bilgisayar adlarını bulun
Alt Alan Adı Bulucu
Herhangi bir alan adının tüm alt alan adlarını keşfedin
Alan Adı Yaş Kontrolü
WHOIS ile alan adı kayıt tarihi, yaşı, bitiş tarihi ve kayıtçı bilgilerini kontrol edin