











SMTP 테스트: 메일 서버 확인
무료 SMTP 서버 테스트 도구입니다. 25, 587, 465, 2525번 포트의 메일 서버에 실시간으로 접속해 인사말, TLS와 인증서, 그리고 낯선 상대의 메일을 중계하는지 확인합니다. 비밀번호는 필요 없고, 메일도 발송하지 않습니다.
25번 포트: 서버끼리 메일을 전달하는 포트입니다. 도메인이나 이메일 주소를 입력하면 해당 MX 서버를 테스트합니다.



- 연결
- 인사말
- EHLO
- STARTTLS
- 인증서
- TLS 후 EHLO
- 비밀번호 로그인
- 릴레이 확인
저희 테스트 서버에서 SMTP 세션을 한 번 진행합니다. 비밀번호도 DATA도 보내지 않으며 메일은 발송되지 않습니다. 반복 테스트가 빠르도록 응답을 2분간 보관하며, 테스트한 내용의 로그는 남기지 않습니다.
SMTP 테스트는 무엇을 확인하나요?
SMTP 테스트는 발신 서버와 똑같은 대화를 합니다. 연결하고, 220 인사말을 기다리고, EHLO로 자기소개를 하고, STARTTLS로 TLS로 전환하고, 인증서를 확인하고, EHLO를 다시 보내고, 25번 포트에서는 낯선 사람의 도메인으로 전달해 달라고 요청합니다. 각 단계는 세 자리 코드로 응답하며, 그 답을 보면 무엇이 작동하는지 알 수 있습니다.
메일이 나가기 직전에 멈춥니다: 비밀번호도 DATA도 보내지 않으므로 이메일은 한 통도 발송되지 않습니다. 각 단계는 저마다 다른 방식으로 실패하며, 실패하는 방식이 누가 고쳐야 하는지를 알려 줍니다.
- 1연결3 ms필터링됨 · 닫힘
- 2인사말220 · 236 ms421 · 554 · 무응답
- 3EHLO250 · 245 ms500 → HELO
- 4STARTTLS220 · 233 ms454 · 제공 안 함
- 5TLS1.3 · 6 ms오래된 TLS · 공통 암호 없음
- 6인증서유효 · 58일만료 · 자체 서명 · 이름 불일치
- 7EHLO 재전송250 · 237 msTLS 전 AUTH
- 8릴레이 확인550 · 475 ms250 = 오픈 릴레이
 하나의 판정정상, 문제 있음(작동 중), 오픈 릴레이, 거부됨, 접속 불가: 답을 한 문장으로, 그 근거와 함께 보여 줍니다.핵심 사실주소, 네트워크, 역방향 DNS 이름, 암호화, 인증서, 블랙리스트를 한눈에 보여 줍니다.단계별 결과연결, 인사말, EHLO, STARTTLS, 인증서, EHLO 재전송, 로그인, 릴레이 확인까지 세션의 모든 단계와 서버의 대기 시간을 보여 줍니다.TLS가 시작되는 지점대화 전체를 한 줄씩 보여 줍니다. 경계선 위는 중간에서 읽을 수 있고, 아래는 암호화되어 있습니다.
SMTP 포트는 무엇을 써야 하나요? 25, 587, 465, 2525
25번 포트는 서버끼리 메일을 전달하는 포트로, 도메인의 MX 서버가 대기하는 곳이며 로그인하지 않습니다. 587번 포트는 메일 앱이 STARTTLS와 비밀번호를 거쳐 제공업체에 메시지를 넘기는 곳입니다(RFC 6409). 465번 포트는 같은 일을 첫 바이트부터 TLS로 합니다.
2525번 포트는 IANA 레지스트리에서는 메일 포트가 아니며 'ms-v-worlds'의 것입니다. 일부 네트워크가 587을 막기 때문에 SendGrid, Mailgun, Postmark가 이 포트를 열어 둡니다. 또 예전에 감염된 가정용 컴퓨터에서 스팸이 쏟아졌기 때문에, 대부분의 클라우드와 많은 가정용 제공업체가 발신 25번 포트를 기본으로 막습니다.
- 587STARTTLS, 그다음 로그인
- 465TLS 먼저, 그다음 로그인
- 2525587이 막힌 곳용
- 25서버 간, 로그인 없음
| 제공업체 | 25 | 587 | 465 | 2525 |
|---|---|---|---|---|
| Gmail / Google Workspacesmtp.gmail.com | –– | ✓ | ✓ | –– |
| Microsoft 365smtp.office365.com | ✓ | 권장✓ | 없음✕ | –– |
| SendGridsmtp.sendgrid.net | ✓ | 권장✓ | ✓ | ✓ |
| Mailgunsmtp.mailgun.org | ✓ | ✓ | ✓ | ✓ |
| Postmarksmtp.postmarkapp.com | ✓ | ✓ | –– | ✓ |


기본으로 발신 25번 포트 차단: AWS · Google Cloud · Azure · Comcast. 587번 포트는 열려 있어야 합니다(RFC 5068).




SMTP 응답 코드: 220, 250, 421, 550, 554의 의미
모든 SMTP 응답은 세 자리 숫자로 시작합니다. 첫 자리는 무엇을 해야 하는지 알려 줍니다: 2는 완료, 3은 더 보내기, 4는 나중에 다시, 5는 재시도하지 않기. 둘째 자리는 주제 분류(0은 문법, 2는 연결, 5는 메일 시스템)이고, 셋째 자리는 상세입니다.
대부분의 서버는 그 뒤에 5.1.1 같은 확장 상태 코드를 덧붙입니다(ENHANCEDSTATUSCODES를 제공하는 경우): 클래스, 주제(1은 주소 지정, 7은 보안 또는 정책), 상세 순서입니다. 코드 뒤의 문장은 사람을 위한 것이고 서버마다 다르므로, 숫자를 먼저 읽으세요.
- 5영구적: 재시도 안 함
- 5메일 시스템 관련
- 0상세
- 5.영구적
- .1.주소 지정
- .1없는 사서함
5505.1.1 The email account that you tried to reach does not exist. Gmail이 저희 릴레이 확인에 보낸 응답
- 220서비스 준비됨인사말 · STARTTLS 이후
- 221연결을 닫습니다QUIT 이후
- 250OK, 완료EHLO · MAIL · RCPT · RSET
- 354메시지 전송 시작DATA 이후: 저희는 여기까지 가지 않습니다
- 421지금은 사용 불가, 연결 종료인사말: 혼잡 또는 제한
- 451나중에 다시 시도RCPT: 그레이리스팅
- 454지금은 TLS를 사용할 수 없음STARTTLS
- 530먼저 로그인하세요587번 포트의 MAIL
- 535사용자 이름 또는 비밀번호가 틀림AUTH: 저희는 보내지 않습니다
- 550사서함을 쓸 수 없거나 허용되지 않음RCPT: 릴레이 확인
- 554여기에는 SMTP 서비스가 없음인사말: 거부
STARTTLS와 암시적 TLS: 587번 포트와 465번 포트 중 무엇을?
STARTTLS(587번 포트, 그리고 서버 간의 25번 포트)에서는 대화가 평문으로 시작해 중간에 TLS로 전환됩니다. 전환 전까지는 경로상의 누구나 읽을 수 있고, 서버의 목록에서 STARTTLS를 슬쩍 지울 수도 있습니다. MTA-STS나 DANE가 없는 발신 측은 그대로 암호화 없이 진행합니다.
암시적 TLS(465번 포트)에서는 서버가 아무 말도 하기 전에 TLS 핸드셰이크가 먼저 이루어집니다. RFC 8314(2018년)는 메일 앱이 이쪽을 우선하도록 권장하지만, 제대로 설정하면 둘 다 똑같이 안전합니다. 25번 포트의 서버 간 통신에는 STARTTLS만 있습니다.
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · 8BITMIME · STARTTLS · …
- →STARTTLS
- ←2202.0.0 Ready to start TLS
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (내 앱)
처음 다섯 줄은 읽을 수 있는 상태로 지나갑니다: 공격자가 여기서 STARTTLS를 제거할 수 있습니다.
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (내 앱)
읽을 수 있는 상태로 지나가는 것이 없습니다: 제거할 STARTTLS가 없습니다.
EHLO: 서버의 확장 기능 목록이 뜻하는 것
클라이언트는 EHLO와 자기 이름으로 시작하고, 서버는 250과 함께 지원하는 확장 기능을 한 줄씩 나열해 답합니다. 이 목록이 서버의 메뉴입니다: 최대 메시지 크기, TLS로 전환할 수 있는지, 어떤 로그인 방식을 받는지.
STARTTLS 이후 클라이언트는 목록을 잊고 다시 물어야 합니다(RFC 3207). 잘 설정된 서버는 그때 STARTTLS를 빼고 흔히 AUTH를 추가하므로, 비밀번호는 TLS 안에서만 제공됩니다. TLS 이전 목록에 AUTH PLAIN이나 LOGIN이 있으면 점검 결과로 표시됩니다: 앱이 비밀번호를 평문으로 보낼 수 있습니다.
- SIZE 35882577최대 메시지 크기: 34.2 MBSIZE 35882577
- 8BITMIME악센트 문자와 비라틴 텍스트가 그대로 통과8BITMIME
- STARTTLSTLS로 전환 가능: TLS 이전에만 제공사라짐
- 아직비밀번호 또는 OAuth 로그인: TLS 안에서만 제공AUTH LOGIN PLAIN XOAUTH2 …
- ENHANCEDSTATUSCODES응답에 5.1.1 같은 코드가 붙음ENHANCEDSTATUSCODES
- PIPELINING여러 명령을 한꺼번에PIPELINING
- CHUNKING크기가 정해진 조각(BDAT)으로 메시지 전송CHUNKING
- SMTPUTF8ü@example.com 같은 주소SMTPUTF8
그 밖에 보이는 것: DSN 배달 보고서 · VRFY '이 사용자가 존재합니까?'(꺼 두는 경우가 많음) · REQUIRETLS 모든 구간에서 TLS · BINARYMIME CHUNKING과 함께 쓰는 원시 바이너리 · ETRN 백업 서버가 쌓인 메일을 가져감
SMTP 릴레이 테스트: 내 메일 서버는 오픈 릴레이인가요?
오픈 릴레이는 누구의 메일이든 어디로든 전달해 주므로 스패머가 찾아다니고 블랙리스트에도 오릅니다. RFC 2505는 1999년부터 메일 서버가 이를 거부하도록 권고해 왔고, 제출 서버는 로그인 없이 중계해서는 안 됩니다(RFC 5068).
25번 포트에서는 낯선 상대로서 다른 사람의 도메인으로 전달해 달라고 요청합니다: 저희 테스트 주소로 MAIL FROM을 보낸 다음 RCPT TO:<relay-test@example.com>을 보냅니다. 4xx 또는 5xx는 거부로 좋은 결과입니다. 250은 수락으로 오픈 릴레이의 강한 징후이지만, 일부 서버는 DATA 이후에야 거부합니다. 저희는 DATA를 보내지 않으므로 어느 쪽이든 아무것도 전달되지 않습니다.
- MAIL FROM
- RCPT TO ?
- RSET
DATA보내지 않음- QUIT
이 서버는 이 낯선 상대가 이 도메인으로 보내는 메일을 중계하지 않는다는 점입니다. Gmail은 550 5.1.1로 답했습니다: example.com 주소의 메일은 아예 받지 않습니다.
모두에게 거부한다는 점(일부 네트워크를 신뢰할 수 있습니다), 그리고 250이라고 해서 메일이 실제로 나간다는 점입니다. 일부 서버는 DATA 이후에 거부합니다.
메일 서버의 인증서: MTA-STS와 DANE
메일 서버 사이에서는 수신 도메인이 요구할 때만 인증서를 확인합니다. 정책이 없으면 발신 측은 만료된 인증서를 포함해 어떤 인증서든 받아들이고, STARTTLS가 실패하면 평문으로 되돌아갑니다.
MTA-STS는 HTTPS로 정책을 게시합니다: TLS로만, 이 MX 이름으로, 유효한 인증서와 함께 전달할 것. DANE는 서버의 키를 DNS(TLSA 레코드)에 고정하며 DNSSEC가 필요합니다. 저희 테스트는 MTA-STS 방식으로, 즉 서버 자신의 이름을 기준으로 인증서를 확인하고, 그 도메인의 정책을 옆에 함께 보여 줍니다.
| 이름이 MX와 일치 | 만료되지 않음 | 신뢰하는 CA | DNSSEC 필요 | 다운그레이드 불가 | |
|---|---|---|---|---|---|
| 기회적 STARTTLS정책 없음 | – | – | – | – | – |
| MTA-STSmta-sts.<domain>/.well-known/mta-sts.txt | – | ||||
| DANE_25._tcp.<mx> TLSA, 서명된 영역 | 키 일치 | 키 일치 | 필요 없음 |
version: STSv1
mode: enforce
mx: smtp.google.com
mx: gmail-smtp-in.l.google.com
mx: *.gmail-smtp-in.l.google.com
max_age: 86400

mx.google.com
smtp.google.com
aspmx.l.google.com
gmail-smtp-in.l.google.com
alt1.gmail-smtp-in.l.google.com
… alt4, gmr-smtp-in, mx1.smtp.goog
2026년 12월 21일까지 유효 · Google Trust Services WE2
내 컴퓨터에서 SMTP 서버를 테스트하는 방법
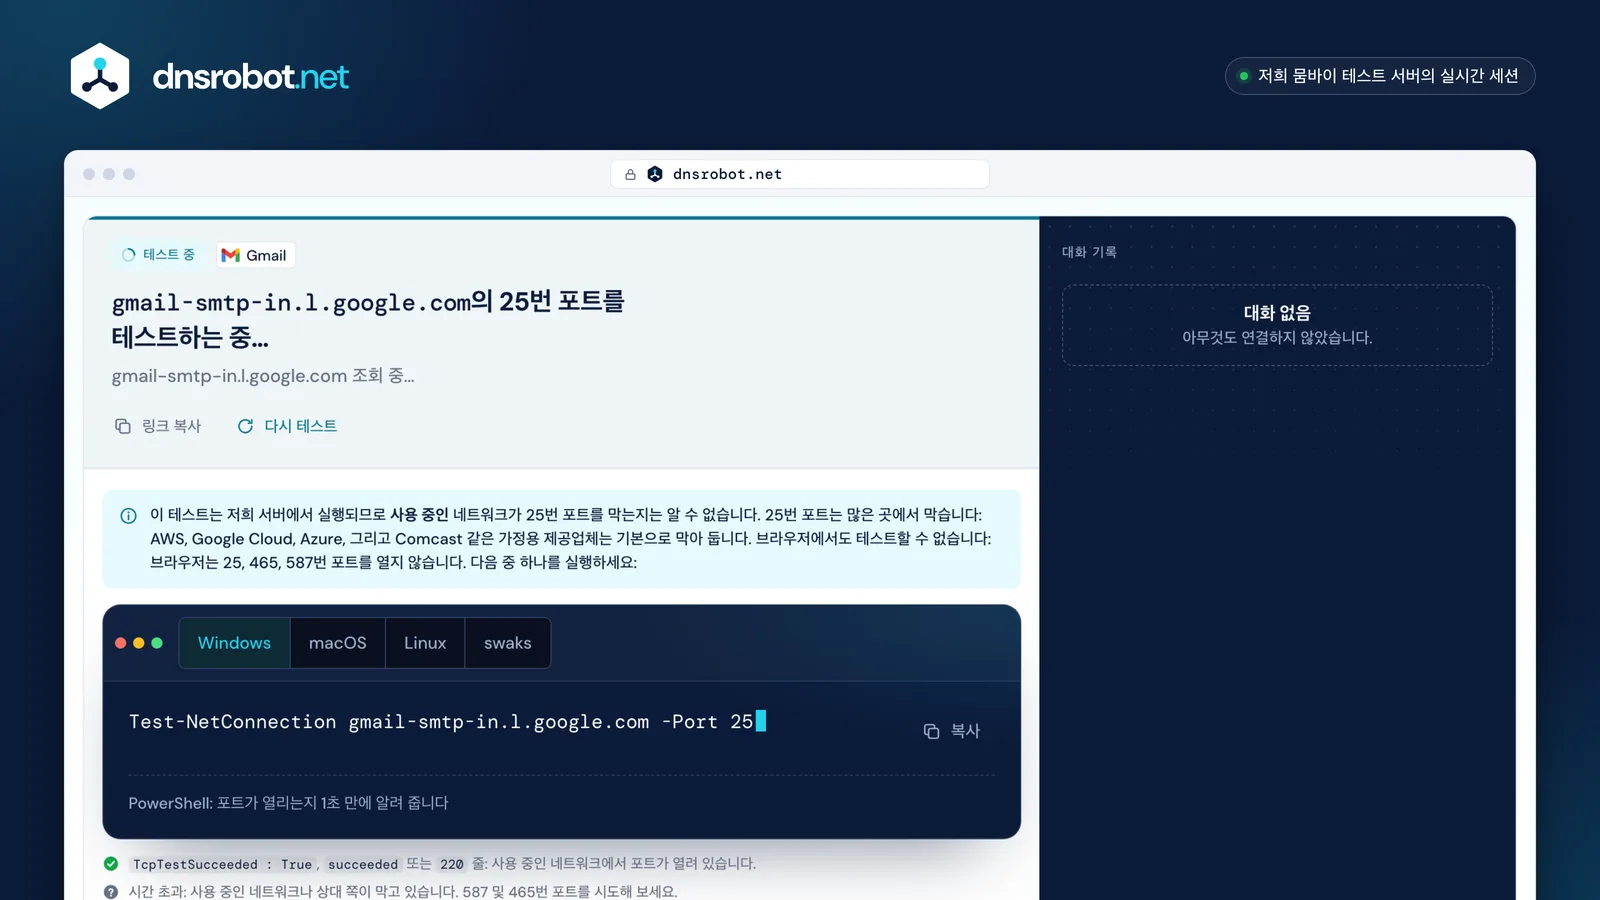
저희 테스트는 저희 서버에서 실행되므로 인터넷이 보는 모습을 보여 줍니다. 내 네트워크가 25번이나 587번 포트로 나갈 수 있는지는 다른 문제이며 웹 페이지는 답할 수 없습니다: 브라우저는 25, 465, 587번 포트를 아예 열지 않습니다(Fetch 표준의 'bad ports').
내 컴퓨터에서 다음 중 하나를 실행하세요. Windows에서는 Test-NetConnection이 1초 만에 답합니다. macOS와 Linux에서는 openssl s_client가 STARTTLS 전환을 대신해 주고 인증서도 보여 주며, 이어서 EHLO test를 입력하면 SMTP로 대화하게 됩니다. swaks는 세션 전체를 스크립트로 실행합니다.


메일 서버가 SMTP 테스트를 거부하는 이유
거부당했다고 해서 항상 서버가 고장 난 것은 아닙니다. 메일 서버는 스스로를 방어합니다: 블랙리스트에 오른 주소를 돌려보내고, 낯선 상대를 늦추거나 지연시키고, 한 발신 측이 여는 연결 수를 제한합니다. 저희 테스트는 접속하는 모든 서버에게 낯선 상대이므로 이런 방어를 가장 먼저 만납니다.
첫 응답을 읽어 보세요. 4xx는 일시적이며 실제 발신 측은 재시도합니다. 인사말 단계의 554나 RCPT의 5xx는 발신 측에 대한 정책 판단으로, 여러분의 발신 측에는 해당하지 않을 수 있습니다. 아무 응답도 없다면 SMTP가 아니라 네트워크의 문제입니다.
- 저희 주소가 정책으로 차단됨
5545.7.1 Service unavailable; client host blocked저희 테스트 서버를, 어쩌면 여러분의 서버도 돌려보냅니다. 서버의 블랙리스트와 허용 목록을 확인하세요.
- 너무 바쁘거나 속도 제한
4214.7.0 Too many concurrent SMTP connections일시적: 발신 측은 421을 몇 시간 동안 재시도합니다. 몇 분 뒤에 다시 테스트하세요.
- 그레이리스팅
4514.7.1 Greylisted, please try again later모르는 발신 측에는 나중에 다시 오라고 합니다. 실제 서버는 다시 보내므로 메일은 늦게 도착할 뿐 유실되지 않습니다.
- 느린 인사말(타르핏)
… 18초 동안 무응답 … 220mail.example.netRFC 5321은 발신 측이 5분을 기다리도록 허용합니다. 저희 테스트는 15초를 기다리고 그렇게 알려 드립니다.
- 발신 측에 역방향 DNS가 없음
5505.7.25 The IP address sending this message does not have a PTR recordPTR 레코드가 없는 발신 측에 대한 Gmail의 응답입니다. 저희 테스트 서버에는 PTR이 있습니다.
- 방화벽이 연결을 버림
10초 동안 응답 없음(필터링됨)포트가 아는 발신 측만 들여보내거나, 중간의 네트워크가 막고 있습니다.
SMTP 인증: 이 SMTP 테스트가 비밀번호를 묻지 않는 이유
많은 SMTP 테스트 도구는 사용자 이름과 비밀번호를 요구하고 실제 이메일을 보냅니다. 저희는 그러지 않습니다: 남의 웹사이트에 입력한 비밀번호는 바꿔야 하는 비밀번호가 되기 때문입니다. 이 테스트는 비밀번호 없이도 필요한 정보를 보여 줍니다: 서버가 로그인을 제공하는지, 어떤 방식인지, 그리고 TLS 안에서만 제공하는지.
비밀번호는 어차피 사라져 가고 있습니다. Google은 이미 비밀번호만으로 앱이 Gmail에 로그인하는 것을 허용하지 않으며, Microsoft는 기존 테넌트의 SMTP AUTH Basic 인증을 2026년 12월 말에 기본값으로 끕니다. 앱이 아직 비밀번호로 로그인한다면, 앱 안에서 앱 비밀번호로 테스트하세요.
PLAIN일반적OAUTHBEARER일반적SCRAM-SHA-256일반적CRAM-MD5제한적LOGIN폐기됨XOAUTH2폐기됨DIGEST-MD5폐기됨
XOAUTH2는 '폐기됨'으로 표시되어 있지만, 오늘날 Gmail과 Microsoft 365 앱이 쓰는 것이 바로 이것입니다.
Microsoft는 최종 제거일을 2027년 하반기에 발표할 예정입니다. Google의 공식 페이지에는 Workspace에 대해 두 개의 날짜가 나와 있습니다.
SMTP 테스트: 자주 묻는 질문
SMTP 테스트란 무엇이며, SMTP 검사기는 무엇을 보여 주나요?
SMTP 서버는 어떻게 테스트하나요?
어떤 포트를 써야 하나요? 25, 587, 465, 2525
내 ISP가 25번이나 587번 포트를 막고 있나요?
SMTP 테스트에서 220, 421, 554는 무슨 뜻인가요?
STARTTLS란 무엇이며 필수인가요?
SMTP 테스트가 시간 초과되는 이유는 무엇인가요?
사용자 이름과 비밀번호로 SMTP 인증을 테스트할 수 있나요?
오픈 릴레이 테스트는 어떻게 작동하나요?
EHLO와 HELO의 차이는 무엇인가요?
SMTP 테스트가 이메일을 보내나요?
Gmail과 Outlook의 SMTP 설정은 무엇인가요?
부족한 점이 있습니까?기능 또는 새 도구 제안하기