











MX Sorgulama — E-posta Sunucu Kontrolü
Ücretsiz MX sorgulama ve MX kontrolü: her alan adının e-posta sunucularını teslim sırasıyla, onları kimin işlettiğini, IPv4 ve IPv6 adreslerini ve STARTTLS ile yanıt verip vermediklerini görün. Yanıtlar doğrudan alan adının kendi ad sunucularından gelir; Google ve Cloudflare'in önbellek kopyalarıyla yan yana.
Tam olarak yazdığınız ad sorgulanır: www. veya bir alt alan adı olduğu gibi sorgulanır, asla değiştirilmez.
MX kaydı nedir?
MX (mail exchange, posta değişimi) kaydı, bir alan adı için e-posta alan sunucuları her birinin öncelik numarasıyla birlikte belirtir: gönderen sunucular önce en düşük numarayı dener.
Biri name@airbnb.com adresine yazdığında, e-posta sunucusu DNS'e airbnb.com alan adının MX kayıtlarını sorar, numarası en düşük sunucuyu seçer ve e-postayı port 25 üzerinden SMTP ile teslim eder. Kayıt bir IP adresi değil, her zaman bir host adı tutar ve bu adın kendi A veya AAAA kaydı olmalıdır: bir takma ad (CNAME, RFC 2181 §10.3) olamaz.
MX sorgulama bu kayıtları okur ve her sunucuyu adreslerine, ağına ve arkasındaki sağlayıcıya kadar izler. MX yalnızca gelen e-postayı yönlendirir: alan adı adına kimin gönderebileceği SPF, DKIM ve DMARC'ın işidir.
MX kaydı sorgulama nasıl yapılır?
Alan adını yukarıya yazıp MX sorgula düğmesine basın ya da DNS'e terminalden sorun: macOS ve Linux'ta dig example.com MX, her sistemde nslookup -type=mx example.com, Windows PowerShell'de ise Resolve-DnsName example.com -Type MX.
Her yanıt satırı bir sunucudur: önce öncelik, sonra host adı. IN'den önceki sayı TTL'dir, yani bir çözümleyicinin bu kopyayı sunmaya devam edebileceği saniye sayısı. Önbellek yerine bölgenin kendi yanıtını okumak için @ ve bir ad sunucusu ekleyin (dig @dns1.p08.nsone.net airbnb.com MX).
dig example.com MX +shortHer satır: önce öncelik, sonra e-posta sunucusu. Önbellekleri atlamak için @ ve bir ad sunucusu ekleyin.
$ dig airbnb.com MX
;; ->>HEADER<<- opcode: QUERY, status: NOERROR1
;; flags: qr rd ra; QUERY: 1, ANSWER: 5

;; ANSWER SECTION:
airbnb.com.    3002  IN  MX   13 aspmx.l.google.com.4
airbnb.com.    300   IN  MX   5 alt1.aspmx.l.google.com.
airbnb.com.    300   IN  MX   5 alt2.aspmx.l.google.com.
airbnb.com.    300   IN  MX  10 alt3.aspmx.l.google.com.
airbnb.com.    300   IN  MX  10 alt4.aspmx.l.google.com.

;; SERVER: 8.8.8.8#53(8.8.8.8)5
- Durum. Yanıtlı NOERROR. NXDOMAIN adın mevcut olmadığı, yanıtsız NOERROR ise MX olmadığı anlamına gelir.
- TTL. Bu kopyanın daha kaç saniye sunulabileceği: kaynakta 300, önbelleklerde geri sayar.
- Öncelik. Gönderen sunucuların deneme sırası, en düşük önce.
- E-posta sunucusu. Port 25 üzerinden bağlanılacak host; sondaki nokta adı bitirir.
- Yanıt veren. 8.8.8.8 bir önbellektir.
@dns1.p08.nsone.netdoğrudan bölgeye sorar.
Sonuç nasıl okunur
Başlık, alan adının e-postasını kimin aldığını ve arkasında kaç sunucu olduğunu sağlayıcının logosuyla tek cümlede söyler; altındaki renkli satırlar önemli bulgulardır.
Sunucular görünümü her MX host'unu öncelik sırasıyla adresleri, ağı ve ters DNS'iyle listeler; ilk sunucu port 25 üzerinde otomatik olarak, diğerleri istek üzerine test edilir. Sağda, teslim yolu bir gönderen sunucunun bu yanıtlarla ne yaptığını çizer.
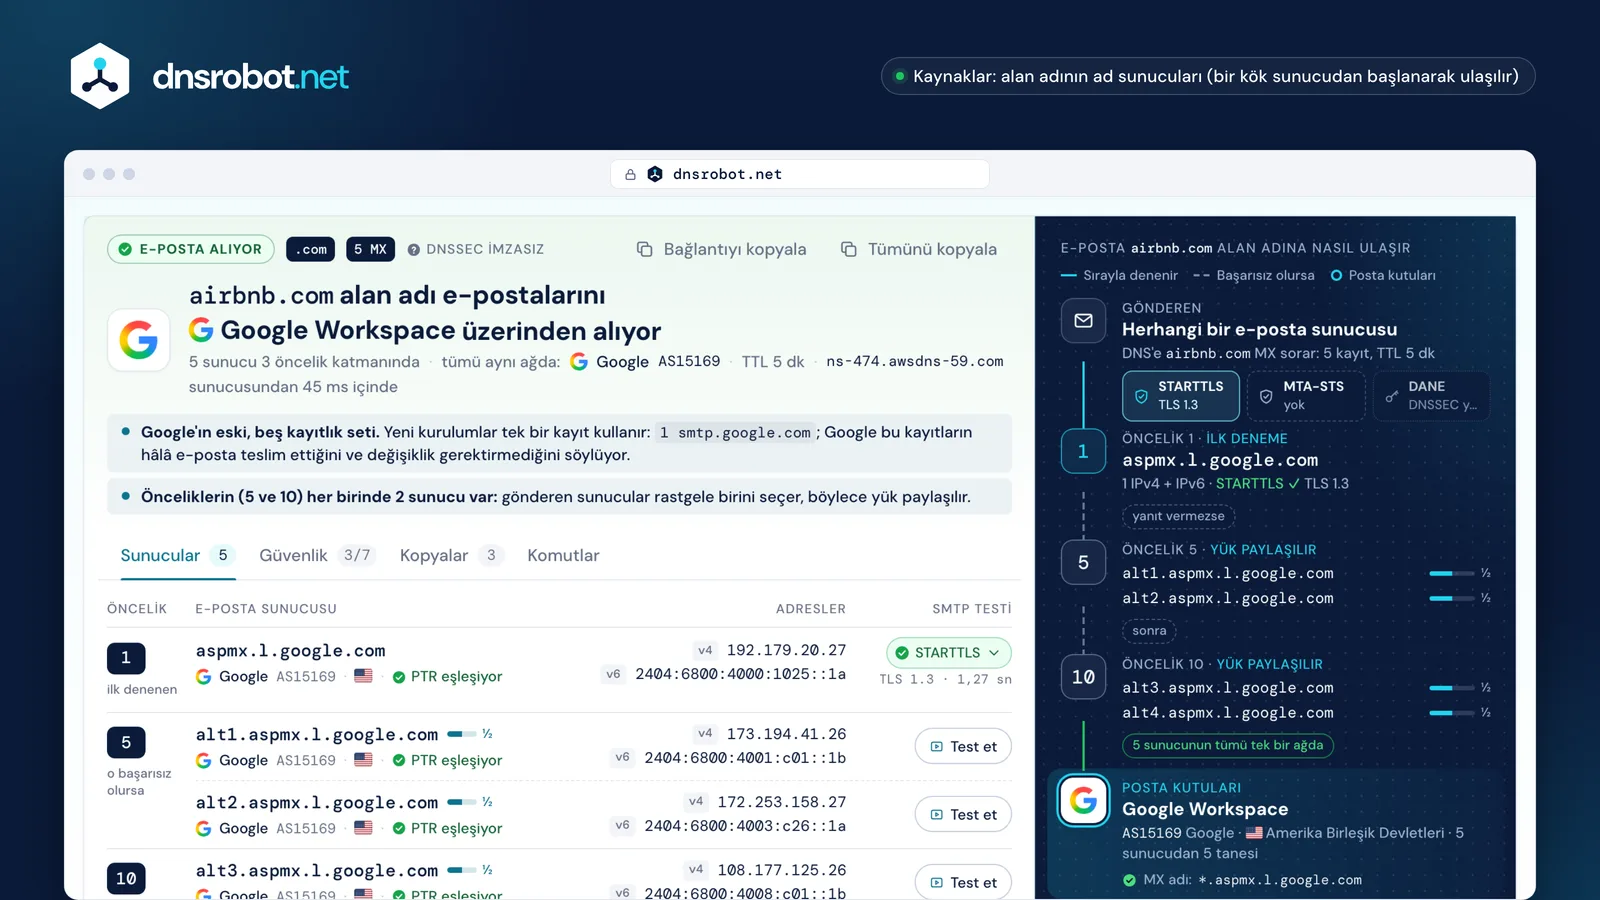
 KararE-postayı kimin aldığı, sunucular ve katmanlar, ağ, TTL ve hangi ad sunucusunun yanıt verdiği.SunucularÖncelik sırasıyla her MX host'u; IPv4 ve IPv6 adresleri, AS numarası ve ileri yönlü doğrulanmış PTR ile.SMTP testiSunucumuzdan port 25 üzerinde STARTTLS ve TLS sürümü; oturumun tamamı için bir satırı açın.Teslim yoluGönderen, ilk bağlantıdaki korumalar, her öncelik katmanı, ardından posta kutuları ve kanıtları.
MX önceliği ne anlama gelir?
Öncelik (RFC 5321'deki adıyla preference) sırayı belirler: gönderen sunucu önce en düşük numarayı dener ve ancak o sunucu yanıt vermezse ya da iletiyi geçici bir 4xx yanıtıyla ertelerse bir sonrakine geçer.
Aynı numaraya sahip sunucular yükü paylaşır: gönderen sunucu rastgele birini seçer. Yalnızca sıra önemlidir, aradaki farklar değil; 0 da geçerli bir numaradır. Arkasındaki ad birçok sunucuya yayılıyorsa, Microsoft 365 ve Mimecast'te olduğu gibi, tek bir MX kaydı yeterlidir.
Yedek MX hakkında önerimiz: başka bir şirkette bulunan ve birincil sunucunuzdan daha az filtreleme yapan bir yedek, bilinen bir spam yoludur; barındırılan sağlayıcılar da zaten tek bir MX adının arkasında yedekli sunucular çalıştırır. Bir yedek tutacaksanız, birincil sunucuyla aynı SPF ve spam kontrollerini uygulamalıdır (RFC 7208, Ek F).
yalnızca yanıt vermezse veya 4xx döndürürse
sonra
Google Workspace MX kayıtları
Yeni Google Workspace alan adları tek bir MX kaydına ihtiyaç duyar: öncelik 1 ile smtp.google.com. 2023'ten önce kurulan alan adları çoğu zaman hâlâ aspmx.l.google.com ile başlayan beş kayıtlık seti yayımlar; Google ikisinin de çalıştığını ve çalışan bir kurulumun değişiklik gerektirmediğini söylüyor.
Araç her iki set için de Google Workspace adını verir ve eskisini hata olarak değil, eski (legacy) olarak işaretler. MX'i SPF include:_spf.google.com ve Yönetici Konsolu'ndan alınan DKIM ile birlikte kullanın; Google, yeni MX kayıtlarının her yerde görünmesi için 72 saate kadar süre tanıyor.

Microsoft 365 MX kayıtları
Microsoft 365 her alan adına mail.protection.outlook.com altında bir MX kaydı verir; örneğin microsoft-com.mail.protection.outlook.com, genellikle öncelik 0 ile. İlk kısım Microsoft 365 yönetim merkezinden kopyaladığınız bir belirteçtir: çoğu zaman tireli yazılmış alan adına benzer, ama her zaman değil.
Gelen SMTP DANE'yi açan alan adları bunun yerine mx.microsoft altında bir host alır; örneğin siemens-com.h-v1.mx.microsoft: bu bölge DNSSEC ile imzalıdır, bu yüzden gönderen sunucular sunucunun sertifikasını DANE ile kontrol edebilir. Geçiş sırasında iki kayıt da canlıdır: yenisi önce eskisinin arkasında, sonra önünde yer alır, ta ki eskisi kaldırılana kadar. Microsoft'un mail.protection.outlook.com'u imzalama planı yok, yani eski host modası geçmiş değil.

MX kaydı yok veya null MX: ne olur?
MX kaydı olmayan bir alan adı yine de e-posta alabilir: gönderen sunucular alan adının kendi A veya AAAA adresine yönelir (RFC 5321 §5.1). Yalnızca null MX, yani tek kayıt 0 ., her gönderen sunucuya alan adının e-posta kabul etmediğini söyler (RFC 7505).
Bu yüzden null MX, hiç e-posta almayan bir alan adı için doğru kayıttır: gönderen sunucular günlerce yeniden denemek yerine iletiyi 556 5.1.10 ile hemen geri döndürür. Kimse onun adına da gönderim yapamasın diye v=spf1 -all ve DMARC p=reject ekleyin; example.com da böyle yapıyor. MX kayıtları tek bir ada aittir: www.example.com, example.com'un kayıtlarını devralmaz.
.cmo yok, bu yüzden altındaki hiçbir şey mevcut değil.geri döndü5.1.2E-posta göndermeyen ve almayan bir alan adı için:MX 0 .v=spf1 -all_dmarc p=reject
E-posta gelmiyor mu? Sorun gidermede MX'in yeri
Önce geri dönen iletiyi (bounce) okuyun: durum kodu hangi adımın başarısız olduğunu söyler. MX sorunları "host not found" (host bulunamadı) hatası veya uzun gecikmeler olarak görünür; olmayan bir posta kutusu 5.1.1'dir; kimlik doğrulama hataları 5.7.x retleridir.
Listeyi sırayla izleyin: alan adı mevcut olmalı, MX kaydı kullandığınız sağlayıcıyı göstermeli, her MX host'u çözümlenmeli ve port 25 üzerinde yanıt vermeli; ancak bundan sonra SPF, DKIM, DMARC ve kara listeler bir iletinin nereye düşeceğine karar verir.
E-posta sunucuları için MTA-STS, DANE ve TLS
E-posta sunucuları STARTTLS ile ancak iki taraf da bunu sunduğunda şifreleme yapar; bu yüzden yoldaki biri bu teklifi silip iletiyi okuyabilir. MTA-STS ve DANE, bir alan adının gönderen sunuculardan TLS talep etmesini sağlar.
MTA-STS, izin verilen MX host'larını ve bir modu listeleyen bir politikayı HTTPS üzerinden yayımlar (https://mta-sts.<domain>/.well-known/mta-sts.txt); enforce modunda gönderen sunucular yalnızca bu host'lara ve yalnızca geçerli TLS üzerinden teslim eder (RFC 8461). DANE, sunucunun anahtarını _25._tcp.<mx host> adındaki bir TLSA kaydına koyar; bu kayıt yalnızca o bölge DNSSEC ile imzalıysa geçerlidir (RFC 7672). TLS-RPT, gönderen sunuculardan hataları bildirmelerini ister (RFC 8460). Araç, her canlı MX'in politikadaki bir mx: satırıyla eşleştiğini kontrol eder.
250-STARTTLS satırı yanıttan öylece kaybolur.
v=TLSRPTv1; rua=https://reports.proton.me/reports/smtptls. Araç STARTTLS'i sunucumuzdan test eder; MTA-STS ve DANE ise DNS'ten ve politika dosyasından gelir.Popüler sağlayıcıların MX host'ları
Çoğu alan adı MX kaydını birkaç düzine sağlayıcıdan birine yönlendirir ve her sağlayıcı tanınabilir host adları yayımlar. Araç bir alan adının e-posta sağlayıcısını bu şekilde belirler; siz de bir kurulumu sağlayıcının kendi değerleriyle böyle karşılaştırabilirsiniz.
Mimecast, Proofpoint ve Barracuda gibi ağ geçitleri posta kutusu sunucusunun önünde durur; araç bu durumda arkalarındaki olası posta kutularını belirlemek için SPF ve Autodiscover kayıtlarını okur.
| Sağlayıcı | MX (öncelik host) | SPF |
|---|---|---|
| Google Workspace | 1smtp.google.comveya 1 aspmx.l.google.com + 4 alt | include: |
| Microsoft 365 | 0<token>.mail.protection.outlook.comveya <token>.<x>-v1.mx.microsoft | include: |
| Zoho Mailbölge TLD'de | 10mx.zoho.com20mx2.zoho.com · 50 mx3.zoho.com | include: |
| Proton Mail | 10mail.protonmail.ch20mailsec.protonmail.ch | include: |
| iCloud Mail | 10mx01.mail.icloud.com10mx02.mail.icloud.com | include: |
| Fastmail | 10in1-smtp.messagingengine.com20in2-smtp.messagingengine.com | include: |
| Yandex 360 | 10mx.yandex.net | redirect=_spf. |
| Titan Email | 10mx1.titan.email20mx2.titan.email | include: |
| GoDaddy Professional Email | 0smtp.secureserver.net10mailstore1.secureserver.net | include: |
| Namecheap Private Email | 10mx1.privateemail.com10mx2.privateemail.com | include: |
| Cloudflare Email Routingyönlendirme | route1/2/3.mx.cloudflare.netöncelikler alan adına göre ayarlanır | include: |
| Amazon SESWorkMail ile ortak | 10inbound-smtp.<region>.amazonaws.com | include: |
| Mimecastağ geçidi | 10<region>-smtp-inbound-1.mimecast.com10<region>-smtp-inbound-2.mimecast.com | include: |
| Proofpointağ geçidi | mx0a-<id>.pphosted.com · mx0b-<id>veya mx1-us1.ppe-hosted.com (Essentials) | a: |
| Barracudaağ geçidi | 1<id>.ess.barracudanetworks.com10<id>.ess.barracudanetworks.com | include: |
| NAVER WORKSKore | 10kr1-aspmx1.worksmobile.com20kr1-aspmx2.worksmobile.com | include: |




MX sorgulama: sık sorulan sorular
MX sorgulama ne işe yarar?
nslookup ile MX kaydı nasıl sorgulanır?
Bir alan adının birden fazla MX kaydı olabilir mi?
MX kaydı bir IP adresine veya CNAME'e işaret edebilir mi?
MX kaydı değişikliği ne kadar sürer?
Null MX kaydı nedir?
Bir alan adının MX kaydı yoksa ne olur?
Tek bir MX kaydı sorun mu?
MX neden beklediğimden farklı bir sağlayıcı gösteriyor?
MX kayıtları herkese açık mı?
MX kayıtları e-posta göndermeyi etkiler mi?
Bilgisayarımdan port 25'e neden bağlanamıyorum?
Diğer DNS ve e-posta araçları
DNS Sorgulama
Tüm DNS kayıtları alan adının kendi ad sunucularından, Google ve Cloudflare önbelleğiyle yan yana
SPF Kayıt Kontrolü
SPF kayıtlarını doğrulayın ve RFC 7208'e göre DNS sorgu sayısını kontrol edin
DMARC Sorgulama
Alan adının DMARC politikası ve hizalama ayarlarını kontrol edin
IP Kara Liste Kontrolü
IP adresinin spam veya zararlı yazılım kara listelerinde olup olmadığını kontrol edin
SMTP Test Aracı
Herhangi bir e-posta sunucusunu test edin: STARTTLS, sertifika, AUTH ve açık relay
E-posta Doğrulama
E-posta adresini göndermeden sunucusuna sorarak doğrulayın ya da spam ve teslim edilebilirlik raporu için bize test e-postası gönderin
Hosting Sorgulama
Herhangi bir sitenin nerede barındırıldığını bulun: hosting, CDN, CMS, e-posta sağlayıcısı, kayıt şirketi ve SSL sağlayıcısı
Ters DNS Sorgulama
PTR kayıtları ile IP adresine bağlı ana bilgisayar adlarını bulun