











SMTP Testi: Herhangi Bir E-posta Sunucusunu Kontrol Edin
Ücretsiz SMTP testi ve SMTP sunucu testi: herhangi bir e-posta sunucusunu port 25, 587, 465 veya 2525 üzerinde canlı test edin. Karşılamasını, TLS'ini ve sertifikasını, ayrıca yabancılar için posta aktarıp aktarmadığını görün. Parola yok, posta gönderilmez.
Port 25: sunucuların birbirine posta teslim ettiği port. Bir alan adı veya e-posta adresi, o alan adının MX sunucularını test eder.



- Bağlantı
- Karşılama
- EHLO
- STARTTLS
- Sertifika
- TLS sonrası EHLO
- Parolayla oturum açma
- Aktarım kontrolü
Test sunucumuzdan tek bir SMTP oturumu: parola yok, DATA yok, posta gönderilmez. Yanıtlar 2 dakika saklanır, böylece tekrar testler hızlı olur; neyi test ettiğinize dair kayıt tutmayız.
Bir SMTP testi neyi kontrol eder?
Bir SMTP testi, gönderen bir sunucunun açacağı konuşmanın aynısını açar: bağlanır, 220 karşılamasını bekler, EHLO ile kendini tanıtır, STARTTLS ile TLS'e geçer, sertifikayı kontrol eder, EHLO'yu yeniden sorar ve port 25'te sunucudan bir yabancının alan adına teslim etmesini ister. Her adım üç basamaklı bir kodla yanıtlanır ve yanıtlar neyin çalıştığını söyler.
Hiçbir şey çıkmadan önce dururuz: parola yok, DATA yok, yani hiçbir e-posta gönderilmez. Her adım kendi yoluyla başarısız olur ve başarısız olma biçimi, kimin düzeltmesi gerektiğini söyler.
- 1Bağlantı3 msfiltreli · kapalı
- 2Karşılama220 · 236 ms421 · 554 · sessizlik
- 3EHLO250 · 245 ms500 → HELO
- 4STARTTLS220 · 233 ms454 · sunulmuyor
- 5TLS1.3 · 6 mseski TLS · ortak şifre yok
- 6Sertifikageçerli · 58 günsüresi dolmuş · kendinden imzalı · yanlış ad
- 7Yine EHLO250 · 237 msTLS'ten önce AUTH
- 8Aktarım kontrolü550 · 475 ms250 = açık relay
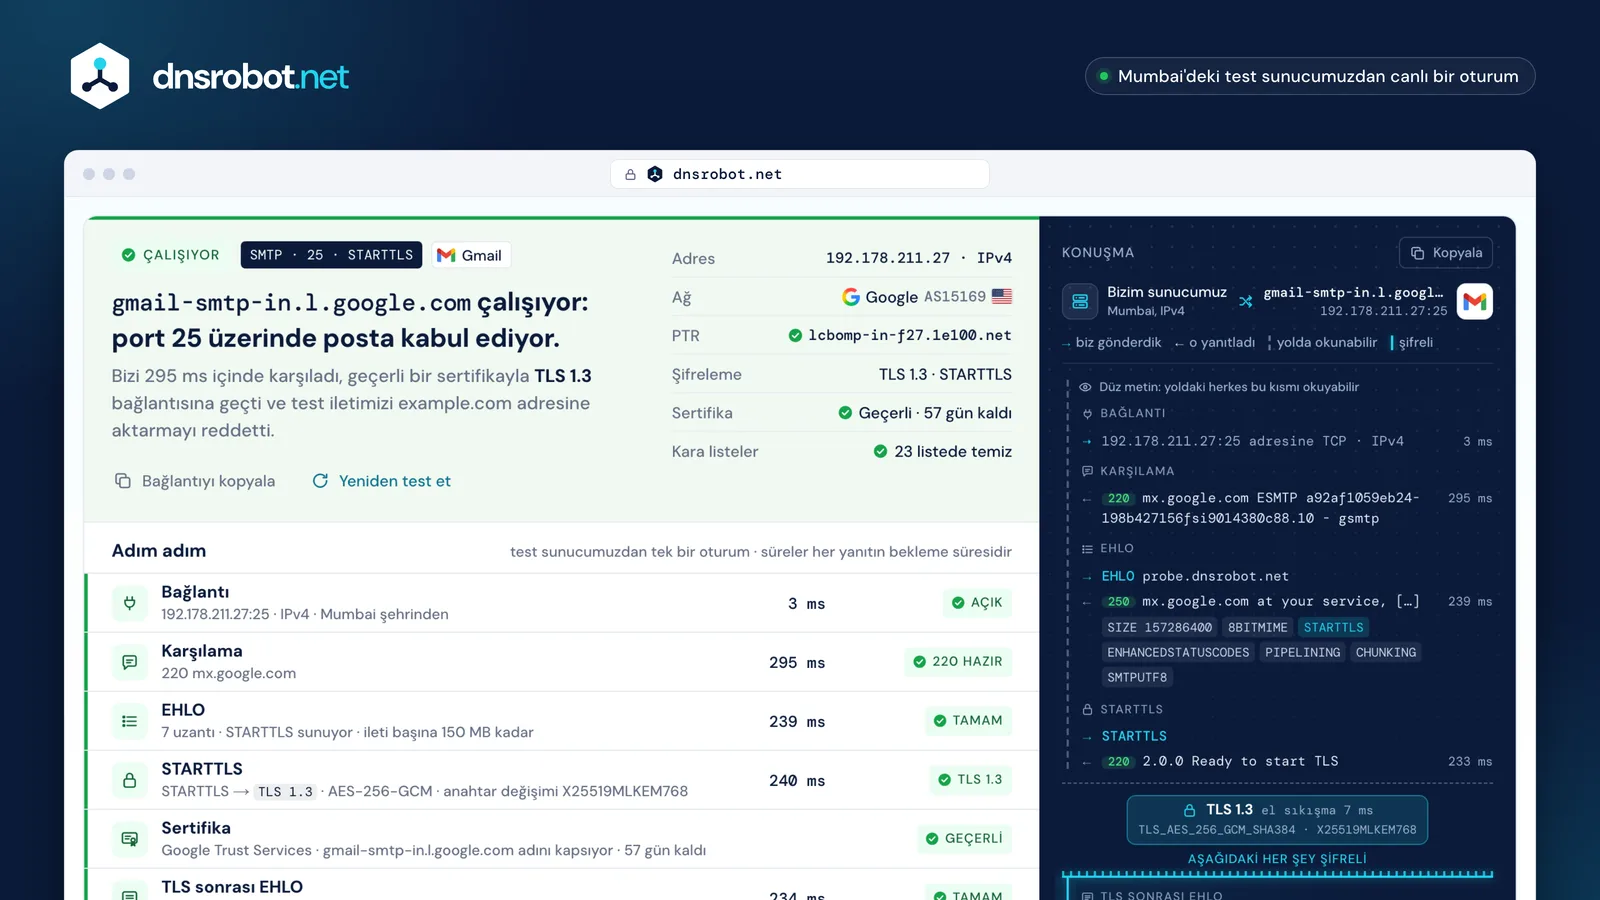
 Tek bir kararÇalışıyor, sorunlarla çalışıyor, açık relay, reddedildi, ulaşılamıyor: yanıt tek cümlede, neye dayandığıyla birlikte.GerçeklerAdres, ağı, ters DNS adı, şifreleme, sertifika ve kara listeler, tek bakışta.Adım adımOturumun her adımı, sunucunun bekleme süresiyle: bağlantı, karşılama, EHLO, STARTTLS, sertifika, yeniden EHLO, oturum açma ve aktarım kontrolü.TLS'in başladığı yerTüm konuşma satır satır. Dikişin üstü yolda okunabilir; altı şifreli.
Hangi SMTP portunu kullanmalı: 25, 587, 465 veya 2525?
Port 25, sunucuların birbirine teslim etmesi içindir: bir alan adının MX sunucuları orada dinler ve kimse oturum açmaz. Port 587, posta uygulamanızın iletiyi sağlayıcınıza verdiği yerdir; STARTTLS ve parolayla (RFC 6409). Port 465 aynı işi ilk bayttan itibaren TLS ile yapar.
Port 2525, IANA kayıt defterinde hiçbir şekilde posta portu değildir: “ms-v-worlds”e aittir. SendGrid, Mailgun ve Postmark bunu açar, çünkü bazı ağlar 587'yi engeller. Spam bir zamanlar enfekte ev bilgisayarlarından aktığı için çoğu bulut ve birçok ev sağlayıcısı giden port 25'i varsayılan olarak engeller.
- 587STARTTLS, sonra oturum açma
- 465önce TLS, sonra oturum açma
- 2525587'nin engellendiği yerde
- 25sunucudan sunucuya, oturum açmadan
| Sağlayıcı | 25 | 587 | 465 | 2525 |
|---|---|---|---|---|
| Gmail / Google Workspacesmtp.gmail.com | –– | ✓ | ✓ | –– |
| Microsoft 365smtp.office365.com | ✓ | en iyi✓ | yok✕ | –– |
| SendGridsmtp.sendgrid.net | ✓ | en iyi✓ | ✓ | ✓ |
| Mailgunsmtp.mailgun.org | ✓ | ✓ | ✓ | ✓ |
| Postmarksmtp.postmarkapp.com | ✓ | ✓ | –– | ✓ |


Giden port 25 varsayılan olarak engellenir: AWS · Google Cloud · Azure · Comcast. Port 587 açık kalmalıdır (RFC 5068).




SMTP yanıt kodları: 220, 250, 421, 550 ve 554 ne anlama gelir
Her SMTP yanıtı üç rakamla başlar. İlki ne yapılacağını söyler: 2 tamam, 3 daha fazlasını gönderin, 4 daha sonra yeniden deneyin, 5 yeniden denemeyin. İkincisi konuyu gruplar (0 sözdizimi, 2 bağlantı, 5 posta sistemi), üçüncüsü ayrıntıdır.
Çoğu sunucu bunun ardına 5.1.1 gibi bir gelişmiş kod ekler (ENHANCEDSTATUSCODES listelediklerinde): sınıf, konu (1 adresleme, 7 güvenlik veya politika), ayrıntı. Kodlardan sonraki metin insanlar içindir ve sunucudan sunucuya değişir: önce sayıları okuyun.
- 5kalıcı: yeniden denemeyin
- 5posta sistemi hakkında
- 0ayrıntı
- 5.kalıcı
- .1.adresleme
- .1kötü posta kutusu
5505.1.1 The email account that you tried to reach does not exist. Gmail, aktarım kontrolümüze
- 220Hizmet hazırkarşılama · STARTTLS'ten sonra
- 221Bağlantı kapatılıyorQUIT'ten sonra
- 250Tamam, yapıldıEHLO · MAIL · RCPT · RSET
- 354İletiyi göndermeye başlayınDATA'dan sonra: oraya hiç gelmeyiz
- 421Şu an kullanılamıyor, kapatılıyorkarşılama: meşgul veya sınırlar
- 451Daha sonra yeniden deneyinRCPT: gri liste
- 454TLS şu an kullanılamıyorSTARTTLS
- 530Önce oturum açınport 587'de MAIL
- 535Yanlış kullanıcı adı veya parolaAUTH: hiç göndermeyiz
- 550Posta kutusu kullanılamıyor veya izin verilmiyorRCPT: aktarım kontrolü
- 554Burada SMTP hizmeti yokkarşılama: ret
STARTTLS ve implicit TLS: port 587 mi 465 mi?
STARTTLS ile (port 587 ve sunucular arasında port 25) konuşma düz metinle başlar ve yarı yolda TLS'e geçer. Geçişe kadar yoldaki herkes onu okuyabilir ve sunucunun listesinden STARTTLS'i sessizce silebilir: MTA-STS veya DANE kullanmayan bir gönderen o zaman şifresiz devam eder.
Implicit TLS ile (port 465) TLS el sıkışması, sunucu tek söz söylemeden önce gelir. RFC 8314 (2018) posta uygulamalarından bunu tercih etmelerini ister; doğru yapıldığında ikisi de eşit derecede güvenlidir. Port 25'te sunucular arasında yalnızca STARTTLS vardır.
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · 8BITMIME · STARTTLS · …
- →STARTTLS
- ←2202.0.0 Ready to start TLS
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (uygulamanız)
İlk beş satır okunabilir gider: bir saldırgan STARTTLS'i burada silebilir.
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (uygulamanız)
Hiçbir şey okunabilir gitmez: silinecek bir STARTTLS yok.
EHLO: sunucunun uzantı listesi ne anlama gelir
İstemci EHLO ve adıyla başlar; sunucu 250 ile ve desteklediği her uzantı için bir satırla yanıt verir. Bu liste sunucunun menüsüdür: en büyük ileti, TLS'e geçip geçemediği, hangi oturum açma yöntemlerini aldığı.
STARTTLS'ten sonra istemci listeyi unutmalı ve yeniden sormalıdır (RFC 3207). İyi ayarlanmış bir sunucu o zaman STARTTLS'i bırakır ve çoğu zaman AUTH ekler, böylece parolalar yalnızca TLS içinde sunulur. TLS'ten önceki listede AUTH PLAIN veya LOGIN bir bulgudur: bir uygulama parolayı düz metin olarak gönderebilir.
- SIZE 35882577En büyük ileti: 34,2 MBSIZE 35882577
- 8BITMIMEAksanlar ve Latin olmayan metin değişmeden geçer8BITMIME
- STARTTLSTLS'e geçebilir: yalnızca ondan önce sunulurkayboldu
- henüz değilParola veya OAuth ile oturum açma: yalnızca TLS içinde sunulurAUTH LOGIN PLAIN XOAUTH2 …
- ENHANCEDSTATUSCODESYanıtlar 5.1.1 gibi kodlar taşırENHANCEDSTATUSCODES
- PIPELININGTek seferde birkaç komutPIPELINING
- CHUNKINGİleti belirli boyutlu parçalar halinde (BDAT)CHUNKING
- SMTPUTF8ü@example.com gibi adreslerSMTPUTF8
Ayrıca görülenler: DSN teslim raporları · VRFY “bu kullanıcı var mı?” (çoğu zaman kapalı) · REQUIRETLS her adımda TLS · BINARYMIME CHUNKING ile ham ikili içerik · ETRN yedek sunucular kuyruktaki postayı alır.
SMTP relay testi: e-posta sunucunuz açık bir relay mi?
Açık relay herkes için her yere posta teslim eder, bu yüzden spam göndericiler onları arar ve kara listeler onları listeler. RFC 2505 1999'dan beri posta sunucularından bunu reddetmelerini ister ve submission sunucuları oturum açmadan asla aktarım yapmamalıdır (RFC 5068).
Port 25'te sunucudan, bir yabancı olarak, başkasının alan adına teslim etmesini isteriz: test adresimizle MAIL FROM, sonra RCPT TO:<relay-test@example.com>. 4xx veya 5xx reddeder: iyi. 250 kabul eder: açık relay için güçlü bir işaret, ancak birkaç sunucu yalnızca daha sonra, DATA'dan sonra reddeder. Hiç DATA göndermeyiz, bu yüzden her iki durumda da hiçbir şey teslim edilmez.
- MAIL FROM
- RCPT TO ?
- RSET
DATAasla- QUIT
bu sunucunun bu yabancı için bu alan adına aktarım yapmayacağını. Gmail 550 5.1.1 yanıtı verdi: example.com için hiç posta almaz.
herkesi reddettiğini (bazı ağlara güveniyor olabilir) ve bir 250'nin postanın gideceğini kanıtlamaz: birkaç sunucu DATA'dan sonra reddeder.
E-posta sunucularında sertifikalar: MTA-STS ve DANE
E-posta sunucuları arasında sertifika yalnızca alıcı alan adı bunu isterse kontrol edilir. Politika yoksa gönderen herhangi bir sertifikayı, süresi dolmuş olanı bile kabul eder ve STARTTLS başarısız olursa düz metne döner.
MTA-STS, HTTPS üzerinden bir politika yayımlar: yalnızca TLS ile, şu MX adlarına, geçerli bir sertifikayla teslim et. DANE, sunucunun anahtarını DNS'e sabitler (bir TLSA kaydı) ve bunun için DNSSEC gerekir. Testimiz sertifikayı MTA-STS yöntemiyle, sunucunun kendi adına karşı kontrol eder ve yanında alan adının politikasını gösterir.
| Ad MX ile eşleşmeli | Süresi dolmamış | Güvenilir CA | DNSSEC gerekir | Düşürülemez | |
|---|---|---|---|---|---|
| Fırsatçı STARTTLSpolitika yok | – | – | – | – | – |
| MTA-STSmta-sts.<domain>/.well-known/mta-sts.txt | – | ||||
| DANE_25._tcp.<mx> TLSA, imzalı bölge | anahtar eşleşir | anahtar eşleşir | gerekmez |
version: STSv1
mode: enforce
mx: smtp.google.com
mx: gmail-smtp-in.l.google.com
mx: *.gmail-smtp-in.l.google.com
max_age: 86400

mx.google.com
smtp.google.com
aspmx.l.google.com
gmail-smtp-in.l.google.com
alt1.gmail-smtp-in.l.google.com
… alt4, gmr-smtp-in, mx1.smtp.goog
21 Ara 2026 tarihine kadar geçerli · Google Trust Services WE2
SMTP sunucu testi nasıl yapılır: kendi bilgisayarınızdan
Testimiz bizim sunucumuzdan çalışır, bu yüzden internetin gördüğünü gösterir. Sizin ağınızın port 25 veya 587 üzerinden çıkışa izin verip vermediği ise başka bir sorudur ve bir web sayfası buna yanıt veremez: tarayıcılar 25, 465 ve 587 portlarını hiç açmaz (Fetch standardının “kötü portları”).
Bunlardan birini kendi bilgisayarınızda çalıştırın. Windows'ta Test-NetConnection bir saniyede yanıt verir. macOS ve Linux'ta openssl s_client STARTTLS geçişini sizin için yapar ve sertifikayı gösterir; sonra EHLO test yazın, artık SMTP konuşuyorsunuz. swaks tüm bir oturumu betikle yürütür.


Bir e-posta sunucusu SMTP testini neden reddeder
Ret her zaman bozuk bir sunucu demek değildir. E-posta sunucuları kendilerini savunur: kara listedeki adresleri geri çevirir, yabancıları yavaşlatır veya geciktirir ve bir göndericinin açtığı bağlantı sayısını sınırlar. Testimiz aradığı her sunucu için bir yabancıdır, bu yüzden bu savunmalarla ilk o karşılaşır.
İlk yanıtı okuyun. 4xx geçicidir ve gerçek gönderenler yeniden dener. Karşılamada 554 veya RCPT'de 5xx, gönderen hakkında bir politika kararıdır ve sizinki için geçerli olmayabilir. Hiç yanıt olmaması bir ağ sorusudur, SMTP sorusu değil.
- Adresimiz politika gereği engellenmiş
5545.7.1 Service unavailable; client host blockedTest sunucumuzu, belki de sizinkini geri çeviriyor. Kara listelerine ve sunucunun izin listesine bakın.
- Çok meşgul veya hız sınırı
4214.7.0 Too many concurrent SMTP connectionsGeçici: gönderenler 421'i saatlerce yeniden dener. Birkaç dakika sonra yeniden test edin.
- Gri liste (greylisting)
4514.7.1 Greylisted, please try again laterBilinmeyen gönderenlerden daha sonra gelmeleri istenir. Gerçek sunucular gelir, bu yüzden posta kaybolmaz, geç ulaşır.
- Yavaş karşılama (tarpit)
… 18 sn sessizlik … 220mail.example.netRFC 5321 gönderenlerin 5 dakika beklemesine izin verir. Testimiz 15 saniye bekler ve bunu söyler.
- Gönderen için ters DNS yok
5505.7.25 The IP address sending this message does not have a PTR recordGmail'in PTR kaydı olmayan bir göndericiye yanıtı. Test sunucumuzun PTR kaydı var.
- Bir güvenlik duvarı bağlantıyı düşürüyor
10 sn içinde yanıt yok (filtreli)Port yalnızca bilinen gönderenleri içeri alıyor ya da yoldaki bir ağ engelliyor.
SMTP kimlik doğrulaması: bu SMTP test aracı neden parolanızı hiç istemez
Birçok SMTP test aracı kullanıcı adınızı ve parolanızı ister ve gerçek bir e-posta gönderir. Biz göndermeyiz: başkasının web sitesine yazılan bir parola, değiştirmeniz gereken bir paroladır. Test, ihtiyacınız olanı onsuz gösterir: sunucunun oturum açma sunup sunmadığını, hangi yöntemlerle ve yalnızca TLS içinde olup olmadığını.
Parolalar zaten yok olmaya gidiyor. Google artık uygulamaların Gmail'e yalnızca parolayla girmesine izin vermiyor ve Microsoft, mevcut kiracılar için SMTP AUTH'ta Basic kimlik doğrulamayı Aralık 2026 sonunda varsayılan olarak kapatıyor. Uygulamanız hâlâ parolayla oturum açıyorsa, bir uygulama parolasıyla uygulamanın kendisinde test edin.
PLAINyaygınOAUTHBEARERyaygınSCRAM-SHA-256yaygınCRAM-MD5sınırlıLOGINkullanım dışıXOAUTH2kullanım dışıDIGEST-MD5kullanım dışı
XOAUTH2 kullanım dışı olarak işaretlidir, ama Gmail ve Microsoft 365 uygulamalarının bugün kullandığı odur.
Microsoft, kesin kaldırma tarihini 2027'nin ikinci yarısında duyuracak. Google'ın kendi sayfaları Workspace için iki tarih veriyor.
SMTP testi: sık sorulan sorular
SMTP testi nedir ve bir SMTP kontrolü ne gösterir?
SMTP sunucu testi nasıl yapılır?
Hangi portu kullanmalıyım: 25, 587, 465 veya 2525?
İnternet sağlayıcım port 25'i veya 587'yi engelliyor mu?
Bir SMTP testinde 220, 421 ve 554 ne anlama gelir?
STARTTLS nedir ve zorunlu mu?
SMTP testim neden zaman aşımına uğruyor?
SMTP kimlik doğrulamasını kullanıcı adım ve parolamla test edebilir misiniz?
Açık relay testi nasıl çalışır?
EHLO ile HELO arasındaki fark nedir?
SMTP testi e-posta gönderir mi?
Gmail ve Outlook'un SMTP ayarları nelerdir?
Eksik bir şey mi var?Bir özellik ya da yeni bir araç önerin
Diğer DNS ve e-posta araçları
MX Sorgulama
Posta değişim kayıtlarını ve posta sunucusu ayrıntılarını bulun
SSL Sertifika Kontrolü
SSL sertifika geçerliliğini ve güvenlik ayrıntılarını doğrulayın
IP Kara Liste Kontrolü
IP adresinin spam veya zararlı yazılım kara listelerinde olup olmadığını kontrol edin
Ters DNS Sorgulama
PTR kayıtları ile IP adresine bağlı ana bilgisayar adlarını bulun
Port Kontrolü
Port bağlantısını ve servis kullanılabilirliğini test edin
E-posta Doğrulama
E-posta adresini göndermeden sunucusuna sorarak doğrulayın ya da spam ve teslim edilebilirlik raporu için bize test e-postası gönderin