











Calculadora de Sub-rede
Digite um endereço IP com o prefixo ou a máscara de sub-rede para ver a rede, o broadcast, a faixa de hosts utilizáveis e a máscara curinga, bit a bit. Esta calculadora IP para IPv4 e IPv6 também divide redes, planeja VLSM e aplica as regras das nuvens.
Digite do jeito que você tiver: CIDR, uma máscara ou uma máscara curinga da Cisco depois do endereço, uma faixa com hífen ou IPv6. Arraste a linha entre os bits para mudar o prefixo. Nada sai do seu navegador.
254 hosts utilizáveis · 192.168.1.1 – 192.168.1.254
- 1
A máscara
/24 são 24 uns, depois 8 zeros
Máscara11111111.11111111.11111111.00000000255.255.255.0 - 2
Rede = endereço AND máscara
Mantenha os bits onde a máscara tem 1
Endereço11000000.10101000.00000001.00000000192.168.1.0ANDMáscara11111111.11111111.11111111.00000000255.255.255.0Rede11000000.10101000.00000001.00000000192.168.1.0 - 3
Broadcast = rede OR curinga
Ponha todos os bits de host em 1
Rede11000000.10101000.00000001.00000000192.168.1.0ORCuringa00000000.00000000.00000000.111111110.0.0.255Broadcast11000000.10101000.00000001.11111111192.168.1.255 - 4
Hosts utilizáveis = 232 − 24 − 2 = 256 − 2 = 254
Os endereços de rede e de broadcast não podem ser dados a um dispositivo
primeiro host 192.168.1.1último host 192.168.1.254
Atalho. O prefixo termina num limite de octeto: a rede mantém 3 octetos inteiros (192.168.1) e o resto são bits de host.
O que são sub-rede e máscara de sub-rede?
Uma sub-rede é um bloco de endereços IP que têm os mesmos bits iniciais, e a máscara de sub-rede diz quantos bits são esses: em 192.168.1.10 com a máscara 255.255.255.0, os primeiros 24 bits (192.168.1) identificam a rede e os últimos 8 bits (10) identificam um dispositivo nela.
Todo endereço IPv4 tem 32 bits. A máscara também tem 32 bits: uma sequência de uns sobre a parte de rede e de zeros sobre a parte de host, nunca misturados (RFC 1812). Dispositivos cujos endereços têm os mesmos bits de rede se comunicam diretamente; todo o resto passa por um roteador.
Dentro de uma sub-rede, o endereço com todos os bits de host em zero identifica a própria rede, e o endereço com todos os bits de host em um é o endereço de broadcast, então uma sub-rede normal tem dois endereços a menos para dispositivos do que o seu tamanho (RFC 1122). Um /24 tem 256 endereços e 254 hosts.
Esta sub-rede192.168.1.0/24
- 192.168.1.1
- 192.168.1.10
- 192.168.1.11
- 192.168.1.12
Outra sub-rede192.168.2.0/24
- 192.168.2.1
- 192.168.2.10
- 192.168.2.11
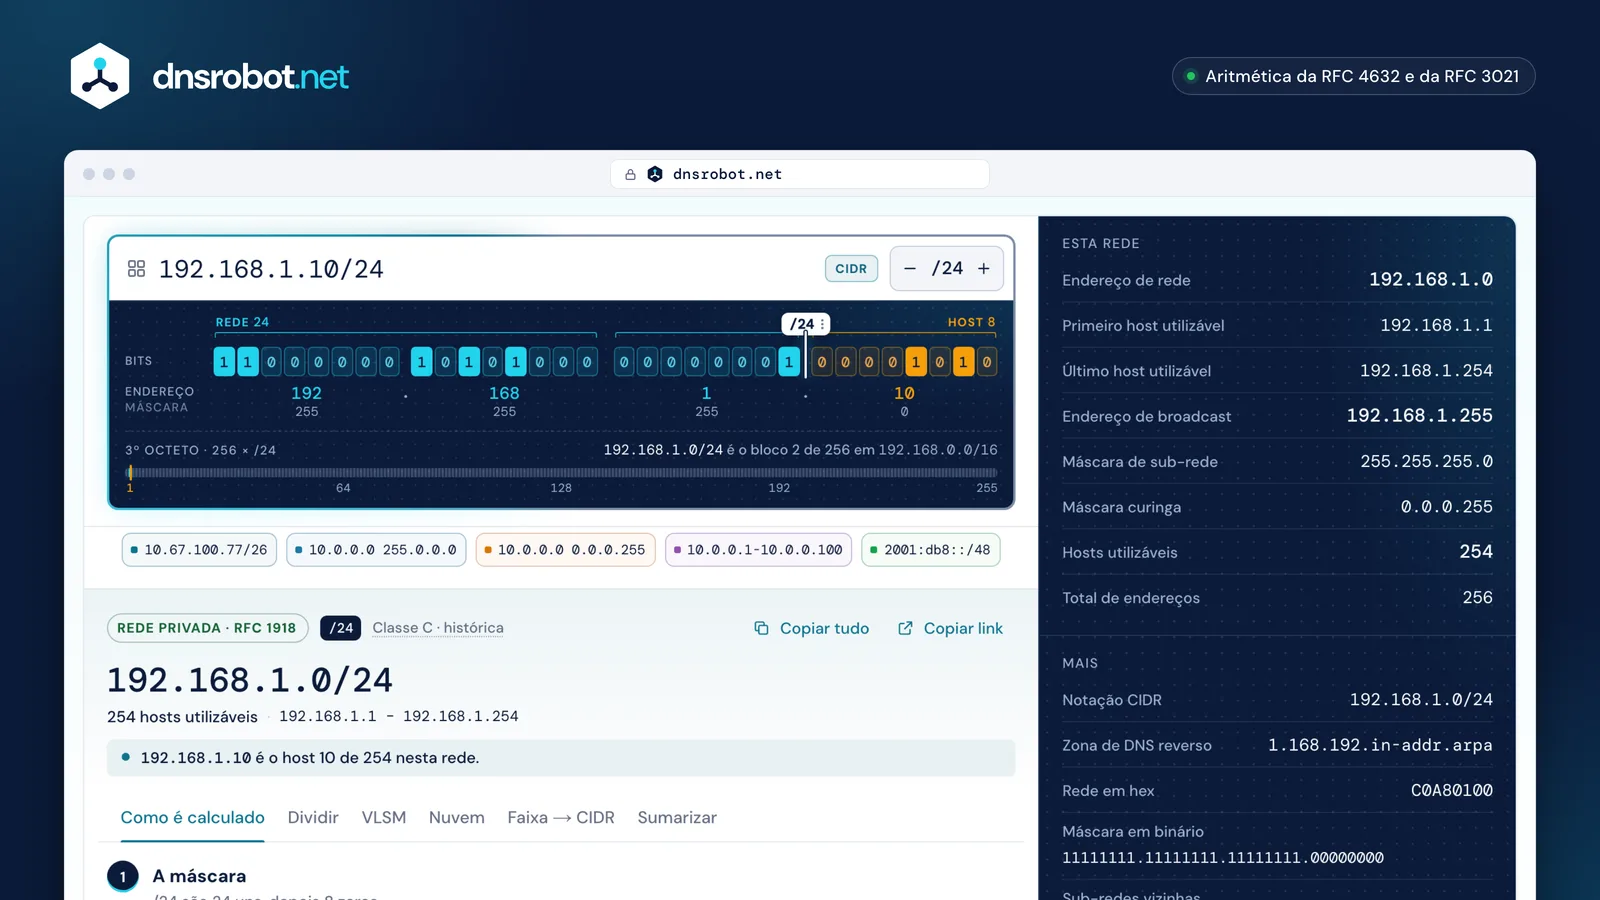
 Qualquer notaçãoCIDR, máscara de sub-rede, máscara curinga, faixa ou IPv6, digitados do jeito que você tiver.Os bitsBits de rede e bits de host lado a lado; arraste o limite para testar outro prefixo.A respostaRede, broadcast, o primeiro e o último host utilizável e quantos são.PlanejarDivida a rede, encaixe sub-redes de tamanhos diferentes ou aplique as regras de uma nuvem.
Como dividir uma rede em sub-redes em 4 passos
Defina de quantas sub-redes ou hosts você precisa, pegue emprestados os bits necessários da parte de host e percorra a rede em blocos do novo tamanho: a rede 192.168.1.0/24 dividida em quatro sub-redes vira quatro blocos /26 de 64 endereços, com 62 hosts cada.
1. Conte: quatro sub-redes precisam de 2 bits de rede a mais (2² = 4), então /24 vira /26. Se o ponto de partida for um número de hosts, escolha o menor bloco que o comporte: 50 hosts precisam de 64 endereços, um /26.
2. Tamanho do bloco: 2^(32 − 26) = 64 endereços por sub-rede, o que dá a máscara 255.255.255.192.
3. Percorra: as redes começam a cada 64 endereços: 192.168.1.0, .64, .128 e .192.
4. Pontas: em cada bloco, o primeiro endereço é a rede, o último é o broadcast, e os hosts ficam no meio. Assim, em 10.67.100.77/26 a rede é 10.67.100.64, os hosts vão de .65 a .126 e o broadcast é .127.
Sub-redePrimeiro host – Último hostBroadcast
O mesmo método em duas questões de prova
10.67.100.77/264º octeto · blocos de 64- Rede
- 10.67.100.64
- Primeiro utilizável
- 10.67.100.65
- Último utilizável
- 10.67.100.126
- Broadcast
- 10.67.100.127
10.67.100.0/173º octeto · blocos de 128- Rede
- 10.67.0.0
- Primeiro utilizável
- 10.67.0.1
- Último utilizável
- 10.67.127.254
- Broadcast
- 10.67.127.255
Não é o endereço de rede: 10.67.100.0/17 → 10.67.0.0/17
Notação CIDR: o que significa /24
A notação CIDR escreve uma rede como um endereço, uma barra e o número de bits de rede: 192.168.1.0/24 significa que os primeiros 24 bits são a rede, o mesmo que a máscara 255.255.255.0 (RFC 4632).
A cada bit, o bloco dobra ou cai pela metade: um /23 são dois /24 (512 endereços), um /25 é metade de um (128). Um /16 (máscara 255.255.0.0) contém 256 blocos /24, e um /8 contém 65.536 deles.
O CIDR substituiu as antigas classes A, B e C em 1993 (RFC 1519, hoje RFC 4632). Desde então, a máscara não pode ser deduzida pelo primeiro octeto, por isso ela sempre é escrita; a calculadora mostra a classe antiga só como referência histórica.
- /221.024255.255.252.04 /24
- /23512255.255.254.02 /24
- /24256255.255.255.01 /24
- /25128255.255.255.128½ de um /24
- /2664255.255.255.192¼ de um /24
Tabela de máscaras de sub-rede: /0 a /32
Todos os prefixos IPv4 com a máscara de sub-rede, a máscara curinga, o número de endereços e os hosts utilizáveis. Selecione uma linha para ver o cálculo na calculadora.
Hosts utilizáveis são os endereços menos a rede e o broadcast, exceto no /31, em que os dois endereços são hosts num link ponto a ponto (RFC 3021), e no /32, um único host.
| Prefixo | Máscara de sub-rede | Curinga | Endereços | Hosts utilizáveis | Comparado a um /24 |
|---|---|---|---|---|---|
| /0 | 0.0.0.0255.255.255.255 | 255.255.255.255 | 4.294.967.296 | 4.294.967.294Todos os endereços IPv4 | 16.777.216 /24 |
| /1 | 128.0.0.0127.255.255.255 | 127.255.255.255 | 2.147.483.648 | 2.147.483.646 | 8.388.608 /24 |
| /2 | 192.0.0.063.255.255.255 | 63.255.255.255 | 1.073.741.824 | 1.073.741.822 | 4.194.304 /24 |
| /3 | 224.0.0.031.255.255.255 | 31.255.255.255 | 536.870.912 | 536.870.910 | 2.097.152 /24 |
| /4 | 240.0.0.015.255.255.255 | 15.255.255.255 | 268.435.456 | 268.435.454 | 1.048.576 /24 |
| /5 | 248.0.0.07.255.255.255 | 7.255.255.255 | 134.217.728 | 134.217.726 | 524.288 /24 |
| /6 | 252.0.0.03.255.255.255 | 3.255.255.255 | 67.108.864 | 67.108.862 | 262.144 /24 |
| /7 | 254.0.0.01.255.255.255 | 1.255.255.255 | 33.554.432 | 33.554.430 | 131.072 /24 |
| /8 | 255.0.0.00.255.255.255 | 0.255.255.255 | 16.777.216 | 16.777.214Tamanho da antiga classe A | 65.536 /24 |
| /9 | 255.128.0.00.127.255.255 | 0.127.255.255 | 8.388.608 | 8.388.606 | 32.768 /24 |
| /10 | 255.192.0.00.63.255.255 | 0.63.255.255 | 4.194.304 | 4.194.302 | 16.384 /24 |
| /11 | 255.224.0.00.31.255.255 | 0.31.255.255 | 2.097.152 | 2.097.150 | 8.192 /24 |
| /12 | 255.240.0.00.15.255.255 | 0.15.255.255 | 1.048.576 | 1.048.574 | 4.096 /24 |
| /13 | 255.248.0.00.7.255.255 | 0.7.255.255 | 524.288 | 524.286 | 2.048 /24 |
| /14 | 255.252.0.00.3.255.255 | 0.3.255.255 | 262.144 | 262.142 | 1.024 /24 |
| /15 | 255.254.0.00.1.255.255 | 0.1.255.255 | 131.072 | 131.070 | 512 /24 |
| /16 | 255.255.0.00.0.255.255 | 0.0.255.255 | 65.536 | 65.534Tamanho da antiga classe B | 256 /24 |
| /17 | 255.255.128.00.0.127.255 | 0.0.127.255 | 32.768 | 32.766 | 128 /24 |
| /18 | 255.255.192.00.0.63.255 | 0.0.63.255 | 16.384 | 16.382 | 64 /24 |
| /19 | 255.255.224.00.0.31.255 | 0.0.31.255 | 8.192 | 8.190 | 32 /24 |
| /20 | 255.255.240.00.0.15.255 | 0.0.15.255 | 4.096 | 4.094 | 16 /24 |
| /21 | 255.255.248.00.0.7.255 | 0.0.7.255 | 2.048 | 2.046 | 8 /24 |
| /22 | 255.255.252.00.0.3.255 | 0.0.3.255 | 1.024 | 1.022 | 4 /24 |
| /23 | 255.255.254.00.0.1.255 | 0.0.1.255 | 512 | 510 | 2 /24 |
| /24 | 255.255.255.00.0.0.255 | 0.0.0.255 | 256 | 254Tamanho da antiga classe C | 1 /24 |
| /25 | 255.255.255.1280.0.0.127 | 0.0.0.127 | 128 | 126 | 2 por /24 |
| /26 | 255.255.255.1920.0.0.63 | 0.0.0.63 | 64 | 62 | 4 por /24 |
| /27 | 255.255.255.2240.0.0.31 | 0.0.0.31 | 32 | 30 | 8 por /24 |
| /28 | 255.255.255.2400.0.0.15 | 0.0.0.15 | 16 | 14 | 16 por /24 |
| /29 | 255.255.255.2480.0.0.7 | 0.0.0.7 | 8 | 6 | 32 por /24 |
| /30 | 255.255.255.2520.0.0.3 | 0.0.0.3 | 4 | 2 | 64 por /24 |
| /31 | 255.255.255.2540.0.0.1 | 0.0.0.1 | 2 | 2Link ponto a ponto | 128 por /24 |
| /32 | 255.255.255.2550.0.0.0 | 0.0.0.0 | 1 | 1Host único | 256 por /24 |
Prefixos IPv6 comuns
| Prefixo | Uso típico | Endereços | Sub-redes /64 |
|---|---|---|---|
| /32 | Alocação de um provedor | 79.228.162.514.264.337.593.543.950.336296 | 4.294.967.296 |
| /48 | Um site (empresa) | 1.208.925.819.614.629.174.706.176280 | 65.536 |
| /56 | Um site (residência) | 4.722.366.482.869.645.213.696272 | 256 |
| /64 | Uma sub-rede (SLAAC) | 18.446.744.073.709.551.616264 | 1 |
| /127 | Link entre roteadores | 221 | – |
| /128 | Um endereço | 120 | – |
Quantos hosts utilizáveis? /30, /31 e /32
Um /30 tem 4 endereços e 2 hosts utilizáveis, um /31 tem 2 endereços e os dois são utilizáveis num link ponto a ponto, e um /32 é um endereço: um único host.
A regra 2^n − 2 vale de /0 a /30. Para links entre dois roteadores, a RFC 3021 permite um /31 sem endereço de rede nem de broadcast, o que usa metade dos endereços de um /30. A Cisco o suporta em links ponto a ponto (Cisco).
Um /32 é uma rota de host: um endereço, usado em interfaces de loopback e em rotas de um único endereço. As nuvens reservam mais de dois endereços em cada sub-rede, por isso as contagens delas são diferentes; veja a seção sobre nuvem abaixo.
198.51.100.4/302 utilizáveis
198.51.100.4/312 utilizáveisponto a ponto (RFC 3021)
198.51.100.4/321 utilizávelum host
Máscara curinga (wildcard): o inverso da máscara de sub-rede
Uma máscara curinga é a máscara de sub-rede com todos os bits invertidos, então 255.255.255.0 vira 0.0.0.255: um bit 0 precisa corresponder e um bit 1 é ignorado. As listas de acesso da Cisco e os comandos network do OSPF usam máscaras curinga.
Para uma máscara normal, a curinga é 255.255.255.255 menos a máscara: 255.255.240.0, do /20, dá 0.0.15.255. Numa lista de acesso, permit 10.1.0.0 0.0.255.255 corresponde a todos os endereços de 10.1.0.0 a 10.1.255.255 (Cisco).
Digite uma máscara curinga depois de um endereço (10.1.0.0 0.0.255.255) e a calculadora a lê como o prefixo correspondente, /16.
- Precisa corresponder
- Qualquer valor
Corresponde de 10.1.0.0 a 10.1.255.255
| /8 | 255.0.0.0 | 0.255.255.255 |
|---|---|---|
| /16 | 255.255.0.0 | 0.0.255.255 |
| /20 | 255.255.240.0 | 0.0.15.255 |
| /24 | 255.255.255.0 | 0.0.0.255 |
| /27 | 255.255.255.224 | 0.0.0.31 |
VLSM: sub-redes de tamanhos diferentes numa só rede
A máscara de sub-rede de tamanho variável (VLSM) dá a cada sub-rede só o tamanho de que ela precisa: num /24, uma rede Wi-Fi de 100 hosts recebe um /25, um escritório de 50 um /26, os servidores um /27 e um link de roteador um /30, e ainda sobram endereços.
O planejador coloca a maior sub-rede primeiro e cada uma das seguintes no próximo endereço livre, então todo bloco começa num limite do seu próprio tamanho e nada se sobrepõe. Os roteadores precisam aceitar máscaras de comprimentos diferentes numa mesma rede desde a RFC 1812 (1995).
Ele informa quantos endereços o plano usa e quantos hosts atende, lista os blocos livres que restam e aponta a sub-rede que não cabe quando a rede é pequena demais.
- Wi-Fipara 100 hosts
192.168.1.0/25192.168.1.1 – 192.168.1.126 - Escritóriopara 50 hosts
192.168.1.128/26192.168.1.129 – 192.168.1.190 - Servidorespara 20 hosts
192.168.1.192/27192.168.1.193 – 192.168.1.222 - Link de roteadorpara 2 hosts
192.168.1.224/30192.168.1.225 – 192.168.1.226 - Livre
192.168.1.228/30 · 192.168.1.232/29 · 192.168.1.240/28
228 de 256 endereços usados, 28 livres
Sub-redes IPv6: /48, /56 e /64
No IPv6, uma sub-rede normalmente é um /64, e cada site recebe um /48 (65.536 sub-redes) ou um /56 (256 sub-redes) para dividir. Não existe endereço de broadcast: só o endereço anycast Subnet-Router e os 128 IDs de interface mais altos, guardados para anycast, ficam reservados.
Um /64 é o tamanho de que o endereçamento automático (SLAAC) precisa: os últimos 64 bits são o ID de interface do dispositivo (RFC 4291, RFC 7421). Prefixos mais longos são válidos (RFC 7608), e um /127 é a versão IPv6 do /31 para links entre roteadores (RFC 6164).
A boa prática do RIPE para provedores é um /48 para empresas e um /48 ou /56 para residências, e ele desaconselha fortemente qualquer prefixo mais longo que /56 (RIPE-690). Divida em limites de 4 bits (/52, /56, /60) para que cada sub-rede tenha dígitos hexadecimais inteiros e o DNS reverso seja delegado sem complicação.
| Prefixo | Bits até /64 | Sub-redes /64 | Endereços |
|---|---|---|---|
| /32 | 32 | 4.294.967.296 | 79.228.162.514.264.337.593.543.950.336296 |
| /48 | 16 | 65.536 | 1.208.925.819.614.629.174.706.176280 |
| /56 | 8 | 256 | 4.722.366.482.869.645.213.696272 |
| /64 | 0 | 1 | 18.446.744.073.709.551.616264 |
Sub-redes na nuvem: por que um /24 na AWS tem 251 endereços utilizáveis
A AWS e o Azure reservam 5 endereços em cada sub-rede, o Google Cloud reserva 4 e a Oracle Cloud, 3, então um /24 tem 251 endereços utilizáveis na AWS ou no Azure, 252 no Google Cloud e 253 na Oracle Cloud.
A AWS reserva o endereço de rede, o +1 para o roteador da VPC, o +2 para DNS, o +3 para uso futuro e o último endereço, e aceita sub-redes de /16 a /28 (AWS). O Azure reserva a rede, o gateway, dois endereços para o Azure DNS e o último, de /2 a /29 (Azure).
O Google Cloud reserva os dois primeiros e os dois últimos endereços do intervalo principal, de /4 a /29, e nenhum nos intervalos secundários (Google Cloud). A Oracle Cloud reserva a rede, o gateway e o último endereço, de /16 a /30 (Oracle). Escolha uma nuvem na calculadora para aplicar as regras dela a uma divisão ou a um plano VLSM.
 AWS251 utilizáveis.0Rede.1Roteador.2DNS.3Futuromais 250.254.255Último
 Azure251 utilizáveis.0Rede.1Gateway.2DNS.3DNSmais 250.254.255Último
 Google Cloud252 utilizáveis.0Rede.1Gateway.2.3mais 250.254Futuro.255Último
 Oracle Cloud253 utilizáveis.0Rede.1Gateway.2.3mais 250.254.255Último
- Endereço de rede
- Roteador ou gateway
- DNS
- Uso futuro
- Último endereço
Faixas de IP privadas e especiais
Redes privadas usam 10.0.0.0/8, 172.16.0.0/12 e 192.168.0.0/16 (RFC 1918); o NAT de operadora (CGNAT) dos provedores usa 100.64.0.0/10, e outros blocos ficam reservados para loopback, link-local, documentação, testes de desempenho e multicast.
A calculadora confere o bloco inteiro nos registros de uso especial da IANA (IPv4, IPv6), não só o primeiro endereço dele. 10.0.0.0/7 é metade privado e metade público, e 172.0.0.0/11 inclui o privado 172.16.0.0/12, então a calculadora diz o que cada um contém.
172.16.0.0/12 vai até 172.31.255.255, não só 172.16.x.x. 100.64.0.0/10 não é uma faixa privada como as outras: ela serve apenas para o trecho entre o NAT de um provedor e os clientes dele (RFC 6598).
- Privado
- NAT de operadora
- Loopback e link-local
- Documentação e testes de desempenho
- Multicast
- Reservado
0.0.0.0/8Esta rede16.777.216 endereços10.0.0.0/8Privado16.777.216 endereços100.64.0.0/10NAT de operadora4.194.304 endereços127.0.0.0/8Loopback16.777.216 endereços169.254.0.0/16Link-local65.536 endereços172.16.0.0/12Privado1.048.576 endereços192.0.2.0/24Documentação256 endereços192.168.0.0/16Privado65.536 endereços198.18.0.0/15Testes de desempenho131.072 endereços198.51.100.0/24Documentação256 endereços203.0.113.0/24Documentação256 endereços224.0.0.0/4Multicast268.435.456 endereços240.0.0.0/4Reservado268.435.456 endereços
Calculadora de sub-rede: perguntas e respostas
Quantos hosts utilizáveis tem um /24?
Qual é a máscara de sub-rede do /27?
Como encontrar o comprimento do prefixo da sub-rede a partir da máscara?
Como encontrar o endereço de rede a partir do IP e da máscara?
Por que um /31 tem dois hosts utilizáveis?
Posso usar a sub-rede zero e a sub-rede de todos os uns?
Qual é a diferença entre máscara de sub-rede e máscara curinga?
Quantas sub-redes /24 cabem num /16?
O que é um /64 no IPv6, e quantos cabem num /48?
O que eu digito é enviado para algum lugar?
Sentiu falta de algo?Sugira um recurso ou uma nova ferramenta
Ferramentas relacionadas
Consulta de IP
Consulte geolocalização, ISP e detalhes de rede de qualquer endereço IP instantaneamente
Qual é Meu IP
Seu IP público IPv4 e IPv6 de uma vez, com a rede, a localização e uma checagem de VPN
Verificador de Portas
Teste a conectividade de portas e disponibilidade de serviços
DNS Reverso
Encontre hostnames associados a qualquer endereço IP via registros PTR