











Teste SMTP: Verifique Qualquer Servidor de E-mail
Um teste SMTP grátis: use para testar qualquer servidor de e-mail ao vivo nas portas 25, 587, 465 ou 2525. Veja a saudação, o TLS e o certificado, e se ele faz relay para estranhos. Sem senha, sem enviar e-mail.
Porta 25: onde os servidores entregam e-mails uns aos outros. Um domínio ou endereço de e-mail testa os servidores MX dele.



- Conexão
- Saudação
- EHLO
- STARTTLS
- Certificado
- EHLO após o TLS
- Login com senha
- Verificação de relay
Uma sessão SMTP do nosso servidor de teste: sem senha, sem DATA, nenhum e-mail enviado. As respostas ficam guardadas por 2 minutos para que testes repetidos sejam rápidos; não mantemos registro do que você testa.
O que um teste SMTP verifica?
Um teste SMTP abre a mesma conversa que um servidor de envio abriria: conecta, espera a saudação 220, se apresenta com EHLO, passa para TLS com STARTTLS, verifica o certificado, pergunta EHLO de novo e, na porta 25, pede ao servidor que entregue para o domínio de um estranho. Cada etapa responde com um código de três dígitos, e as respostas dizem o que funciona.
Paramos antes de qualquer coisa sair: sem senha, sem DATA, então nenhum e-mail é enviado. Cada etapa falha do seu jeito, e o jeito como falha mostra quem precisa corrigir.
- 1Conexão3 msfiltrada · fechada
- 2Saudação220 · 236 ms421 · 554 · silêncio
- 3EHLO250 · 245 ms500 → HELO
- 4STARTTLS220 · 233 ms454 · não oferecido
- 5TLS1.3 · 6 msTLS antigo · sem cifra comum
- 6Certificadoválido · 58 dexpirado · autoassinado · nome errado
- 7EHLO de novo250 · 237 msAUTH antes do TLS
- 8Verif. de relay550 · 475 ms250 = relay aberto
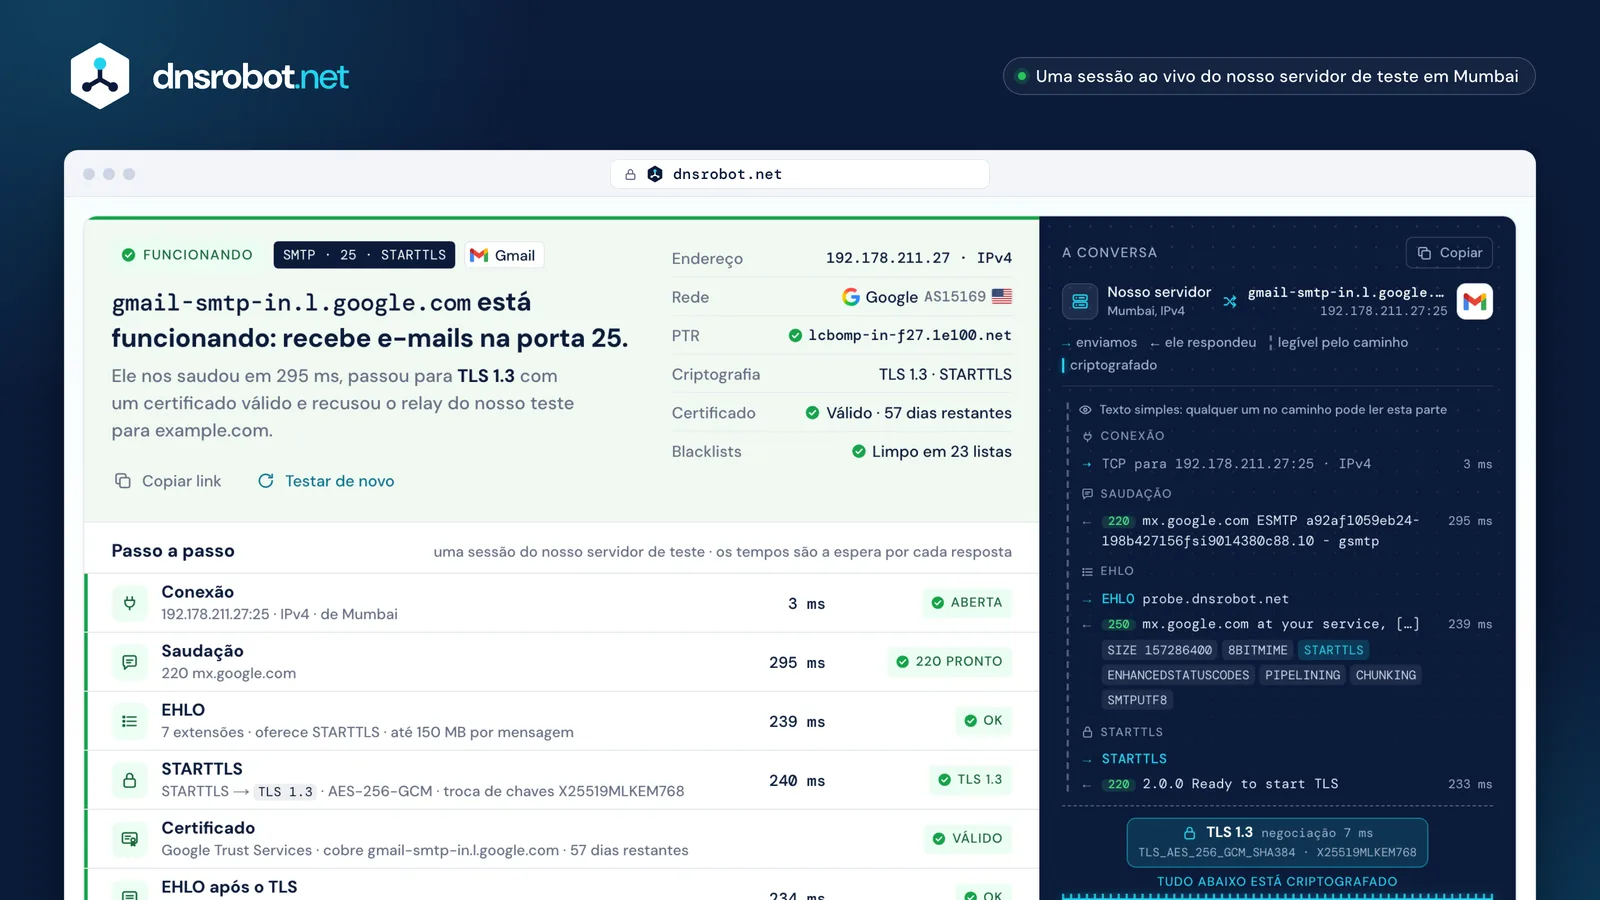
 Um vereditoFuncionando, funcionando com problemas, relay aberto, recusado, inacessível: a resposta em uma frase, com o que a sustenta.Os fatosO endereço, a rede, o nome do DNS reverso, a criptografia, o certificado e as blacklists, num relance.Passo a passoCada etapa da sessão com a espera do servidor: conexão, saudação, EHLO, STARTTLS, o certificado, EHLO de novo, login e a verificação de relay.Onde o TLS começaA conversa inteira, linha por linha. Acima da emenda ela é legível pelo caminho; abaixo, criptografada.
Qual porta SMTP usar: 25, 587, 465 ou 2525?
A porta 25 é para servidores que entregam uns aos outros: é onde os servidores MX de um domínio escutam, e ninguém faz login. A porta 587 é onde o seu app de e-mail entrega uma mensagem ao provedor, depois do STARTTLS e de uma senha (RFC 6409). A porta 465 faz o mesmo com TLS desde o primeiro byte.
A porta 2525 nem é uma porta de e-mail no registro da IANA: pertence a “ms-v-worlds”. SendGrid, Mailgun e Postmark a abrem porque algumas redes bloqueiam a 587. E como o spam já saiu aos montes de computadores domésticos infectados, a maioria das nuvens e muitos provedores residenciais bloqueiam por padrão a porta 25 de saída.
- 587STARTTLS, depois login
- 465TLS primeiro, depois login
- 2525onde a 587 é bloqueada
- 25servidor a servidor, sem login
| Provedor | 25 | 587 | 465 | 2525 |
|---|---|---|---|---|
| Gmail / Google Workspacesmtp.gmail.com | –– | ✓ | ✓ | –– |
| Microsoft 365smtp.office365.com | ✓ | melhor✓ | não✕ | –– |
| SendGridsmtp.sendgrid.net | ✓ | melhor✓ | ✓ | ✓ |
| Mailgunsmtp.mailgun.org | ✓ | ✓ | ✓ | ✓ |
| Postmarksmtp.postmarkapp.com | ✓ | ✓ | –– | ✓ |


Porta 25 de saída bloqueada por padrão: AWS · Google Cloud · Azure · Comcast. A porta 587 deve ficar aberta (RFC 5068).




Códigos de resposta SMTP: o que significam 220, 250, 421, 550 e 554
Toda resposta SMTP começa com três dígitos. O primeiro diz o que fazer: 2 feito, 3 envie mais, 4 tente de novo mais tarde, 5 não tente de novo. O segundo agrupa o assunto (0 sintaxe, 2 conexão, 5 o sistema de e-mail), e o terceiro é o detalhe.
A maioria dos servidores acrescenta um código estendido como 5.1.1 depois dele (quando listam ENHANCEDSTATUSCODES): classe, assunto (1 endereçamento, 7 segurança ou política), detalhe. O texto depois dos códigos é para pessoas e muda de servidor para servidor: leia primeiro os números.
- 5permanente: não tente de novo
- 5sobre o sistema de e-mail
- 0detalhe
- 5.permanente
- .1.endereçamento
- .1caixa inválida
5505.1.1 The email account that you tried to reach does not exist. Gmail, para a nossa verificação de relay
- 220Serviço prontoa saudação · após o STARTTLS
- 221Encerrando a conexãoapós o QUIT
- 250OK, feitoEHLO · MAIL · RCPT · RSET
- 354Comece a enviar a mensagemapós o DATA: nunca chegamos aqui
- 421Indisponível agora, encerrandoa saudação: ocupado ou limites
- 451Tente de novo mais tardeRCPT: greylisting
- 454TLS indisponível no momentoSTARTTLS
- 530Faça login primeiroMAIL na porta 587
- 535Usuário ou senha incorretosAUTH: nunca enviamos uma
- 550Caixa indisponível ou não permitidaRCPT: a verificação de relay
- 554Sem serviço SMTP aquia saudação: recusado
STARTTLS ou TLS implícito: porta 587 ou 465?
Com STARTTLS (porta 587, e porta 25 entre servidores) a conversa começa em texto simples e passa para TLS no meio. Até a troca, qualquer um no caminho pode lê-la, e pode apagar discretamente o STARTTLS da lista do servidor: um remetente sem MTA-STS nem DANE então segue sem criptografia.
Com TLS implícito (porta 465) o handshake TLS vem primeiro, antes de o servidor dizer uma palavra. A RFC 8314 (2018) pede que os apps de e-mail o prefiram; bem configurados, os dois são igualmente seguros. Entre servidores na porta 25, só existe STARTTLS.
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · 8BITMIME · STARTTLS · …
- →STARTTLS
- ←2202.0.0 Ready to start TLS
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (seu app)
As cinco primeiras linhas viajam legíveis: um atacante pode remover o STARTTLS aqui.
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (seu app)
Nada viaja legível: não há STARTTLS para remover.
EHLO: o que significa a lista de extensões do servidor
Um cliente abre com EHLO e o seu nome; o servidor responde 250 com uma linha por extensão que aceita. Essa lista é o cardápio do servidor: a maior mensagem, se ele pode passar para TLS, quais métodos de login aceita.
Depois do STARTTLS o cliente deve esquecer a lista e perguntar de novo (RFC 3207). Um servidor bem configurado então tira o STARTTLS e muitas vezes acrescenta AUTH, de modo que as senhas só são oferecidas dentro do TLS. AUTH PLAIN ou LOGIN na lista antes do TLS é um problema: um app poderia enviar a senha em texto simples.
- SIZE 35882577Maior mensagem: 34,2 MBSIZE 35882577
- 8BITMIMEAcentos e texto não latino passam sem alteração8BITMIME
- STARTTLSPode passar para TLS: oferecido só antes delesumiu
- ainda nãoLogin com senha ou OAuth: oferecido só dentro do TLSAUTH LOGIN PLAIN XOAUTH2 …
- ENHANCEDSTATUSCODESAs respostas trazem códigos como 5.1.1ENHANCEDSTATUSCODES
- PIPELININGVários comandos de uma vezPIPELINING
- CHUNKINGA mensagem em blocos de tamanho definido (BDAT)CHUNKING
- SMTPUTF8Endereços como ü@example.comSMTPUTF8
Também vistos: DSN relatórios de entrega · VRFY “este usuário existe?” (muitas vezes desativado) · REQUIRETLS TLS em cada salto · BINARYMIME binário bruto com CHUNKING · ETRN servidores de backup buscam o e-mail da fila.
Teste de relay SMTP: seu servidor de e-mail é um relay aberto?
Um relay aberto (open relay) entrega e-mail de qualquer um para qualquer lugar, então os spammers os procuram e as blacklists os listam. A RFC 2505 pede desde 1999 que os servidores de e-mail o recusem, e os servidores de submissão nunca devem fazer relay sem login (RFC 5068).
Na porta 25 pedimos ao servidor, como um estranho, que entregue para o domínio de outra pessoa: MAIL FROM com o nosso endereço de teste, depois RCPT TO:<relay-test@example.com>. Um 4xx ou 5xx recusa: bom. Um 250 aceita: um forte indício de relay aberto, embora alguns servidores só recusem depois, após o DATA. Nunca enviamos DATA, então nada é entregue de qualquer forma.
- MAIL FROM
- RCPT TO ?
- RSET
DATAnunca- QUIT
que este servidor não fará relay para este estranho a este domínio. O Gmail respondeu 550 5.1.1: ele não aceita e-mail para example.com de jeito nenhum.
que ele recusa todo mundo (pode confiar em algumas redes), e um 250 não prova que o e-mail sairia: alguns servidores recusam depois do DATA.
Certificados em servidores de e-mail: MTA-STS e DANE
Entre servidores de e-mail, um certificado só é verificado se o domínio receptor pedir. Sem uma política, o remetente aceita qualquer certificado, até um expirado, e volta ao texto simples se o STARTTLS falhar.
O MTA-STS publica uma política por HTTPS: entregar só por TLS, a estes nomes MX, com um certificado válido. O DANE fixa a chave do servidor no DNS (um registro TLSA), o que exige DNSSEC. Nosso teste verifica o certificado do jeito MTA-STS, contra o nome do próprio servidor, e mostra a política do domínio ao lado.
| Nome deve bater com o MX | Não expirado | CA confiável | Exige DNSSEC | Sem downgrade | |
|---|---|---|---|---|---|
| STARTTLS oportunistasem política | – | – | – | – | – |
| MTA-STSmta-sts.<domain>/.well-known/mta-sts.txt | – | ||||
| DANE_25._tcp.<mx> TLSA, zona assinada | chave confere | chave confere | não necessário |
version: STSv1
mode: enforce
mx: smtp.google.com
mx: gmail-smtp-in.l.google.com
mx: *.gmail-smtp-in.l.google.com
max_age: 86400

mx.google.com
smtp.google.com
aspmx.l.google.com
gmail-smtp-in.l.google.com
alt1.gmail-smtp-in.l.google.com
… alt4, gmr-smtp-in, mx1.smtp.goog
válido até 21 de dez. de 2026 · Google Trust Services WE2
Como testar um servidor SMTP do seu próprio computador
Nosso teste roda do nosso servidor, então mostra o que a internet vê. Se a sua rede deixa você sair pela porta 25 ou 587 é outra pergunta, e uma página web não consegue respondê-la: os navegadores se recusam a abrir as portas 25, 465 e 587 (as “bad ports” do padrão Fetch).
Execute um destes no seu próprio computador. No Windows, Test-NetConnection responde em um segundo. No macOS e no Linux, openssl s_client faz a atualização para STARTTLS por você e mostra o certificado; depois digite EHLO test e você já está falando SMTP. O swaks automatiza uma sessão inteira.


Por que um servidor de e-mail recusa um teste SMTP
Uma recusa nem sempre é um servidor quebrado. Os servidores de e-mail se defendem: rejeitam endereços em blacklists, atrasam ou retardam estranhos e limitam quantas conexões um remetente abre. Nosso teste é um estranho para todo servidor que consulta, então encontra essas defesas primeiro.
Leia a primeira resposta. Um 4xx é temporário, e remetentes de verdade tentam de novo. Um 554 na saudação ou um 5xx no RCPT é uma decisão de política sobre o remetente, que pode não valer para o seu. Nenhuma resposta é uma questão de rede, não de SMTP.
- Nosso endereço está bloqueado por política
5545.7.1 Service unavailable; client host blockedEle rejeita o nosso servidor de teste, e talvez o seu. Veja as blacklists dele e a lista de permitidos do servidor.
- Ocupado demais, ou limite de taxa
4214.7.0 Too many concurrent SMTP connectionsTemporário: os remetentes tentam o 421 de novo por horas. Teste de novo em alguns minutos.
- Greylisting
4514.7.1 Greylisted, please try again laterRemetentes desconhecidos são convidados a voltar mais tarde. Servidores de verdade voltam, então o e-mail chega atrasado, não se perde.
- Uma saudação lenta (tarpit)
… 18 s de silêncio … 220mail.example.netA RFC 5321 permite que os remetentes esperem 5 minutos. Nosso teste espera 15 segundos e avisa.
- Sem DNS reverso para o remetente
5505.7.25 The IP address sending this message does not have a PTR recordA resposta do Gmail a um remetente sem registro PTR. Nosso servidor de teste tem um.
- Um firewall derruba a conexão
sem resposta em 10 s (filtrada)A porta deixa entrar só remetentes conhecidos, ou uma rede no caminho a bloqueia.
Autenticação SMTP: por que este testador de SMTP nunca pede a sua senha
Muitos testadores de SMTP pedem seu usuário e senha e enviam um e-mail de verdade. Nós não: uma senha digitada no site de outra pessoa é uma senha que você precisa trocar. O teste mostra o que você precisa sem ela: se o servidor oferece login, por quais métodos, e só dentro do TLS.
As senhas estão de saída de qualquer forma. O Google não deixa mais apps entrarem no Gmail só com a senha, e a Microsoft desativa por padrão a autenticação Basic no SMTP AUTH para os tenants existentes no fim de dezembro de 2026. Se o seu app ainda faz login com senha, teste-o no próprio app, com uma senha de app.
PLAINcomumOAUTHBEARERcomumSCRAM-SHA-256comumCRAM-MD5limitadoLOGINobsoletoXOAUTH2obsoletoDIGEST-MD5obsoleto
O XOAUTH2 está marcado como obsoleto, mas é o que os apps do Gmail e do Microsoft 365 usam hoje.
A Microsoft anunciará a data final da remoção no segundo semestre de 2027. As próprias páginas do Google dão duas datas para o Workspace.
Teste SMTP: perguntas frequentes
O que é um teste SMTP e o que um verificador de SMTP mostra?
Como testar um servidor SMTP?
Qual porta devo usar: 25, 587, 465 ou 2525?
Meu provedor de internet está bloqueando a porta 25 ou 587?
O que significam 220, 421 e 554 em um teste SMTP?
O que é STARTTLS e ele é obrigatório?
Por que o meu teste SMTP dá timeout?
Vocês testam a autenticação SMTP com meu usuário e senha?
Como funciona o teste de relay aberto?
Qual é a diferença entre EHLO e HELO?
O teste SMTP envia um e-mail? Dá para testar o envio de e-mail por SMTP?
Quais são as configurações SMTP do Gmail e do Outlook?
Sentiu falta de algo?Sugira um recurso ou uma nova ferramenta
Mais ferramentas de e-mail e DNS
Consulta MX
Encontre registros MX e detalhes do servidor de e-mail
Verificador de Certificado SSL
Verifique a validade e detalhes de segurança do certificado SSL
Verificador de Lista Negra de IP
Verifique se um endereço IP está em listas negras de spam ou malware
DNS Reverso
Encontre hostnames associados a qualquer endereço IP via registros PTR
Verificador de Portas
Teste a conectividade de portas e disponibilidade de serviços
Verificador de Email
Verifique um endereço de email consultando o servidor dele, sem enviar nada, ou envie um email de teste para um relatório de spam e entregabilidade