











Калькулятор подсетей
Введите IP-адрес с префиксом или маской подсети и получите адрес сети, широковещательный адрес, диапазон доступных хостов и обратную маску, бит за битом. Этот калькулятор маски подсети для IPv4 и IPv6 также делит сети, планирует VLSM и учитывает правила облаков.
Вводите в любом виде: CIDR, маску подсети или обратную маску Cisco после адреса, диапазон через дефис или IPv6. Перетащите линию между битами, чтобы изменить префикс. Данные не покидают ваш браузер.
254 доступных хоста · 192.168.1.1 – 192.168.1.254
- 1
Маска
/24: сначала единицы (24), затем нули (8)
маска11111111.11111111.11111111.00000000255.255.255.0 - 2
Сеть = адрес AND маска
Биты остаются там, где в маске 1
адрес11000000.10101000.00000001.00000000192.168.1.0ANDмаска11111111.11111111.11111111.00000000255.255.255.0сеть11000000.10101000.00000001.00000000192.168.1.0 - 3
Широковещательный адрес = сеть OR обратная маска
Все биты хоста становятся 1
сеть11000000.10101000.00000001.00000000192.168.1.0ORобратная00000000.00000000.00000000.111111110.0.0.255широковещ.11000000.10101000.00000001.11111111192.168.1.255 - 4
Хостов = 232 − 24 − 2 = 256 − 2 = 254
Адрес сети и широковещательный адрес нельзя назначить устройству
первый хост 192.168.1.1последний хост 192.168.1.254
Быстрый способ. Префикс заканчивается на границе октета: целых октетов в сети — 3 (192.168.1), остальные биты — биты хоста.
Что такое подсеть и маска подсети?
Подсеть — это блок IP-адресов с одинаковыми старшими битами, а маска подсети говорит, сколько этих битов: в адресе 192.168.1.10 с маской 255.255.255.0 первые 24 бита (192.168.1) обозначают сеть, а последние 8 бит (10) — одно устройство в ней.
Каждый адрес IPv4 состоит из 32 бит. Маска тоже 32-битная: сплошной ряд единиц над сетевой частью и нули над частью хоста, без перемешивания (RFC 1812). Устройства с одинаковыми битами сети связываются друг с другом напрямую, всё остальное идёт через маршрутизатор.
Внутри подсети адрес, в котором все биты хоста равны нулю, обозначает саму сеть, а адрес, в котором все они равны единице, — её широковещательный адрес, поэтому в обычной подсети для устройств на два адреса меньше, чем её размер (RFC 1122). В /24 — 256 адресов и 254 хоста.
Эта подсеть192.168.1.0/24
- 192.168.1.1
- 192.168.1.10
- 192.168.1.11
- 192.168.1.12
Другая подсеть192.168.2.0/24
- 192.168.2.1
- 192.168.2.10
- 192.168.2.11
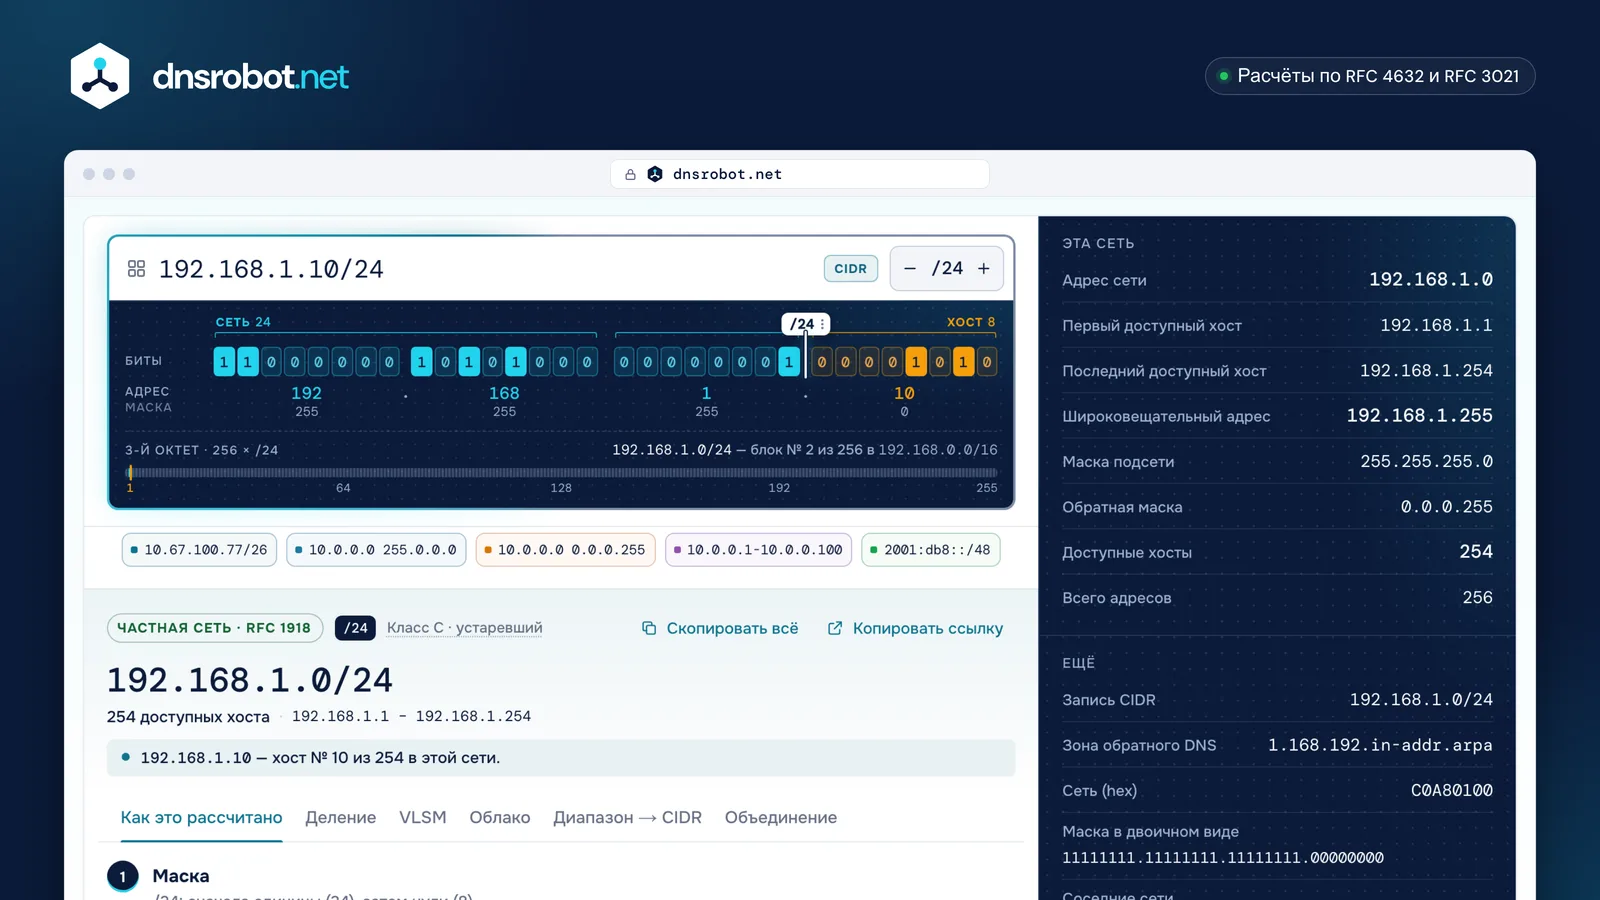
 Любая записьCIDR, маска подсети, обратная маска, диапазон или IPv6 — в том виде, в каком они у вас есть.БитыБиты сети и биты хоста рядом; перетащите границу, чтобы попробовать другой префикс.ОтветАдрес сети, широковещательный адрес, первый и последний доступный хост и сколько их всего.ПланРазделите сеть, разместите подсети разного размера или примените правила облака.
Как разделить сеть на подсети за 4 шага
Определите, сколько нужно подсетей или хостов, займите нужное число битов у части хоста и пройдите по сети блоками нового размера: 192.168.1.0/24, разделённая на четыре подсети, превращается в четыре блока /26 по 64 адреса, по 62 хоста в каждом.
1. Посчитайте: для четырёх подсетей нужно 2 дополнительных бита сети (2² = 4), поэтому /24 становится /26. Если исходить из числа хостов, возьмите наименьший блок, который его вмещает: для 50 хостов нужно 64 адреса, то есть /26.
2. Размер блока: 2^(32 − 26) = 64 адреса на подсеть, отсюда маска 255.255.255.192.
3. Пройдите по сети: сети начинаются через каждые 64 адреса: 192.168.1.0, .64, .128 и .192.
4. Границы: в каждом блоке первый адрес — это сеть, последний — широковещательный адрес, а хосты находятся между ними. Так, для 10.67.100.77/26 адрес сети — 10.67.100.64, хосты идут от .65 до .126, а широковещательный адрес — .127.
ПодсетьПервый хост – Последний хостШироковещательный
Тот же метод на двух экзаменационных задачах
10.67.100.77/264-й октет · блоки по 64- Сеть
- 10.67.100.64
- Первый доступный
- 10.67.100.65
- Последний доступный
- 10.67.100.126
- Широковещательный
- 10.67.100.127
10.67.100.0/173-й октет · блоки по 128- Сеть
- 10.67.0.0
- Первый доступный
- 10.67.0.1
- Последний доступный
- 10.67.127.254
- Широковещательный
- 10.67.127.255
Не адрес сети: 10.67.100.0/17 → 10.67.0.0/17
Нотация CIDR: что означает /24
В нотации CIDR сеть записывается как адрес, косая черта и число битов сети: 192.168.1.0/24 означает, что сеть — это первые 24 бита, то же самое, что маска 255.255.255.0 (RFC 4632).
Каждый шаг на один бит удваивает блок или делит его пополам: /23 — это две сети /24 (512 адресов), /25 — половина одной (128). В /16 помещается 256 сетей /24, а в /8 — 65 536.
CIDR заменил старые классы A, B и C в 1993 году (RFC 1519, сейчас RFC 4632). С тех пор маску нельзя угадать по первому октету, поэтому её всегда указывают явно; калькулятор показывает старый класс только как историческую справку.
- /221 024255.255.252.04 сети /24
- /23512255.255.254.02 сети /24
- /24256255.255.255.01 сеть /24
- /25128255.255.255.128½ от /24
- /2664255.255.255.192¼ от /24
Таблица масок подсети: от /0 до /32
Каждый префикс IPv4 с маской подсети, обратной маской, числом адресов и доступных хостов: например, маска 255.255.255.248 — это /29 (8 адресов, 6 хостов), 255.255.255.240 — /28 (16 и 14), 255.255.255.192 — /26 (64 и 62). Выберите строку, чтобы рассчитать её в калькуляторе.
Доступные хосты — это адреса за вычетом адреса сети и широковещательного адреса, кроме /31, где оба адреса — хосты на канале точка-точка (RFC 3021), и /32, единственного хоста.
| Префикс | Маска подсети | Обратная маска | Адресов | Доступных хостов | Сравнение с /24 |
|---|---|---|---|---|---|
| /0 | 0.0.0.0255.255.255.255 | 255.255.255.255 | 4 294 967 296 | 4 294 967 294Все адреса IPv4 | 16 777 216 сетей /24 |
| /1 | 128.0.0.0127.255.255.255 | 127.255.255.255 | 2 147 483 648 | 2 147 483 646 | 8 388 608 сетей /24 |
| /2 | 192.0.0.063.255.255.255 | 63.255.255.255 | 1 073 741 824 | 1 073 741 822 | 4 194 304 сети /24 |
| /3 | 224.0.0.031.255.255.255 | 31.255.255.255 | 536 870 912 | 536 870 910 | 2 097 152 сети /24 |
| /4 | 240.0.0.015.255.255.255 | 15.255.255.255 | 268 435 456 | 268 435 454 | 1 048 576 сетей /24 |
| /5 | 248.0.0.07.255.255.255 | 7.255.255.255 | 134 217 728 | 134 217 726 | 524 288 сетей /24 |
| /6 | 252.0.0.03.255.255.255 | 3.255.255.255 | 67 108 864 | 67 108 862 | 262 144 сети /24 |
| /7 | 254.0.0.01.255.255.255 | 1.255.255.255 | 33 554 432 | 33 554 430 | 131 072 сети /24 |
| /8 | 255.0.0.00.255.255.255 | 0.255.255.255 | 16 777 216 | 16 777 214Размер старого класса A | 65 536 сетей /24 |
| /9 | 255.128.0.00.127.255.255 | 0.127.255.255 | 8 388 608 | 8 388 606 | 32 768 сетей /24 |
| /10 | 255.192.0.00.63.255.255 | 0.63.255.255 | 4 194 304 | 4 194 302 | 16 384 сети /24 |
| /11 | 255.224.0.00.31.255.255 | 0.31.255.255 | 2 097 152 | 2 097 150 | 8 192 сети /24 |
| /12 | 255.240.0.00.15.255.255 | 0.15.255.255 | 1 048 576 | 1 048 574 | 4 096 сетей /24 |
| /13 | 255.248.0.00.7.255.255 | 0.7.255.255 | 524 288 | 524 286 | 2 048 сетей /24 |
| /14 | 255.252.0.00.3.255.255 | 0.3.255.255 | 262 144 | 262 142 | 1 024 сети /24 |
| /15 | 255.254.0.00.1.255.255 | 0.1.255.255 | 131 072 | 131 070 | 512 сетей /24 |
| /16 | 255.255.0.00.0.255.255 | 0.0.255.255 | 65 536 | 65 534Размер старого класса B | 256 сетей /24 |
| /17 | 255.255.128.00.0.127.255 | 0.0.127.255 | 32 768 | 32 766 | 128 сетей /24 |
| /18 | 255.255.192.00.0.63.255 | 0.0.63.255 | 16 384 | 16 382 | 64 сети /24 |
| /19 | 255.255.224.00.0.31.255 | 0.0.31.255 | 8 192 | 8 190 | 32 сети /24 |
| /20 | 255.255.240.00.0.15.255 | 0.0.15.255 | 4 096 | 4 094 | 16 сетей /24 |
| /21 | 255.255.248.00.0.7.255 | 0.0.7.255 | 2 048 | 2 046 | 8 сетей /24 |
| /22 | 255.255.252.00.0.3.255 | 0.0.3.255 | 1 024 | 1 022 | 4 сети /24 |
| /23 | 255.255.254.00.0.1.255 | 0.0.1.255 | 512 | 510 | 2 сети /24 |
| /24 | 255.255.255.00.0.0.255 | 0.0.0.255 | 256 | 254Размер старого класса C | 1 сеть /24 |
| /25 | 255.255.255.1280.0.0.127 | 0.0.0.127 | 128 | 126 | 2 в /24 |
| /26 | 255.255.255.1920.0.0.63 | 0.0.0.63 | 64 | 62 | 4 в /24 |
| /27 | 255.255.255.2240.0.0.31 | 0.0.0.31 | 32 | 30 | 8 в /24 |
| /28 | 255.255.255.2400.0.0.15 | 0.0.0.15 | 16 | 14 | 16 в /24 |
| /29 | 255.255.255.2480.0.0.7 | 0.0.0.7 | 8 | 6 | 32 в /24 |
| /30 | 255.255.255.2520.0.0.3 | 0.0.0.3 | 4 | 2 | 64 в /24 |
| /31 | 255.255.255.2540.0.0.1 | 0.0.0.1 | 2 | 2Канал точка-точка | 128 в /24 |
| /32 | 255.255.255.2550.0.0.0 | 0.0.0.0 | 1 | 1Один хост | 256 в /24 |
Распространённые префиксы IPv6
| Префикс | Типичное применение | Адресов | Подсетей /64 |
|---|---|---|---|
| /32 | Блок интернет-провайдера | 79 228 162 514 264 337 593 543 950 336296 | 4 294 967 296 |
| /48 | Площадка (компания) | 1 208 925 819 614 629 174 706 176280 | 65 536 |
| /56 | Площадка (дом) | 4 722 366 482 869 645 213 696272 | 256 |
| /64 | Одна подсеть (SLAAC) | 18 446 744 073 709 551 616264 | 1 |
| /127 | Канал между маршрутизаторами | 221 | – |
| /128 | Один адрес | 120 | – |
Сколько доступных хостов? /30, /31 и /32
В /30 — 4 адреса и 2 доступных хоста, в /31 — 2 адреса, и на канале точка-точка доступны оба, а /32 — это один адрес, то есть единственный хост.
Правило 2^n − 2 действует от /0 до /30. Для каналов между двумя маршрутизаторами RFC 3021 разрешает /31 без адреса сети и широковещательного адреса: это вдвое меньше адресов, чем у /30. Cisco поддерживает такие сети на каналах точка-точка (Cisco).
/32 — это маршрут к хосту: один адрес, который используют для loopback-интерфейсов и маршрутов к одному адресу. Облака вычитают в каждой подсети больше двух адресов, поэтому у них другие числа; см. раздел об облаках ниже.
198.51.100.4/302 доступных
198.51.100.4/312 доступныхточка-точка (RFC 3021)
198.51.100.4/321 доступныйодин хост
Обратная маска (wildcard): маска подсети наоборот
Обратная маска — это маска подсети, в которой каждый бит инвертирован, поэтому 255.255.255.0 превращается в 0.0.0.255: бит 0 должен совпадать, а бит 1 не учитывается. Обратные маски принимают списки доступа Cisco и команды network в OSPF.
Для обычной маски обратная равна 255.255.255.255 минус маска: маска /20, 255.255.240.0, даёт 0.0.15.255. В списке доступа строка permit 10.1.0.0 0.0.255.255 охватывает все адреса от 10.1.0.0 до 10.1.255.255 (Cisco).
Введите обратную маску после адреса (10.1.0.0 0.0.255.255), и калькулятор прочитает её как соответствующий префикс, /16.
- Должен совпадать
- Любое значение
Подходят адреса от 10.1.0.0 до 10.1.255.255
| /8 | 255.0.0.0 | 0.255.255.255 |
|---|---|---|
| /16 | 255.255.0.0 | 0.0.255.255 |
| /20 | 255.255.240.0 | 0.0.15.255 |
| /24 | 255.255.255.0 | 0.0.0.255 |
| /27 | 255.255.255.224 | 0.0.0.31 |
VLSM: подсети разного размера в одной сети
Маски подсети переменной длины (VLSM) дают каждой подсети ровно тот размер, который ей нужен: в одной /24 сеть Wi-Fi на 100 хостов получает /25, офис на 50 — /26, серверы — /27, а канал между маршрутизаторами — /30, и ещё остаются свободные адреса.
Планировщик размещает самую большую подсеть первой, а каждую следующую — по ближайшему свободному адресу, поэтому каждый блок начинается на границе своего размера и ничего не пересекается. Маршрутизаторы обязаны поддерживать маски разной длины в одной сети со времён RFC 1812 (1995).
Он показывает, сколько адресов занимает план и сколько хостов он обслуживает, перечисляет оставшиеся свободные блоки и называет подсеть, которая не помещается, если сеть слишком мала.
- Wi-Fiхостов: 100
192.168.1.0/25192.168.1.1 – 192.168.1.126 - Офисхостов: 50
192.168.1.128/26192.168.1.129 – 192.168.1.190 - Серверыхостов: 20
192.168.1.192/27192.168.1.193 – 192.168.1.222 - Канал между роутерамихостов: 2
192.168.1.224/30192.168.1.225 – 192.168.1.226 - Свободно
192.168.1.228/30 · 192.168.1.232/29 · 192.168.1.240/28
Занято 228 из 256 адресов, свободно 28
Подсети IPv6: /48, /56 и /64
В IPv6 подсеть — это обычно /64, а площадке выдают для деления /48 (65 536 подсетей) или /56 (256 подсетей). Широковещательного адреса нет: резервируются только anycast-адрес Subnet-Router и старшие 128 идентификаторов интерфейса, отведённые под anycast.
/64 — это размер, который нужен автоматической настройке адресов (SLAAC): последние 64 бита — идентификатор интерфейса устройства (RFC 4291, RFC 7421). Более длинные префиксы допустимы (RFC 7608), а /127 — это аналог /31 в IPv6 для каналов между маршрутизаторами (RFC 6164).
Лучшая практика RIPE для провайдеров — /48 для бизнеса и /48 или /56 для домашних абонентов, и она настоятельно не рекомендует выдавать префиксы длиннее /56 (RIPE-690). Делите на подсети по границам в 4 бита (/52, /56, /60), чтобы каждая подсеть состояла из целых шестнадцатеричных цифр, а обратный DNS делегировался без проблем.
| Префикс | Битов до /64 | Подсетей /64 | Адресов |
|---|---|---|---|
| /32 | 32 | 4 294 967 296 | 79 228 162 514 264 337 593 543 950 336296 |
| /48 | 16 | 65 536 | 1 208 925 819 614 629 174 706 176280 |
| /56 | 8 | 256 | 4 722 366 482 869 645 213 696272 |
| /64 | 0 | 1 | 18 446 744 073 709 551 616264 |
Облачные подсети: почему в /24 в AWS доступен 251 адрес
AWS и Azure резервируют 5 адресов в каждой подсети, Google Cloud — 4, а Oracle Cloud — 3, поэтому в /24 доступен 251 адрес в AWS или Azure, 252 — в Google Cloud и 253 — в Oracle Cloud.
AWS резервирует адрес сети, +1 для маршрутизатора VPC, +2 для DNS, +3 на будущее и последний адрес, а подсети допускает от /16 до /28 (AWS). Azure резервирует адрес сети, шлюз, два адреса для Azure DNS и последний адрес, размеры — от /2 до /29 (Azure).
Google Cloud резервирует первые два и последние два адреса основного диапазона, размеры — от /4 до /29, а во вторичных диапазонах не резервирует ни одного (Google Cloud). Oracle Cloud резервирует адрес сети, шлюз и последний адрес, размеры — от /16 до /30 (Oracle). Выберите облако в калькуляторе, чтобы применить его правила к делению сети или плану VLSM.
 AWS251 доступный.0сеть.1роутер.2DNS.3резервещё 250.254.255последний
 Azure251 доступный.0сеть.1шлюз.2DNS.3DNSещё 250.254.255последний
 Google Cloud252 доступных.0сеть.1шлюз.2.3ещё 250.254резерв.255последний
 Oracle Cloud253 доступных.0сеть.1шлюз.2.3ещё 250.254.255последний
- Адрес сети
- Маршрутизатор или шлюз
- DNS
- На будущее
- Последний адрес
Частные и специальные диапазоны IP-адресов
Частные сети используют 10.0.0.0/8, 172.16.0.0/12 и 192.168.0.0/16 (RFC 1918); NAT операторского уровня у интернет-провайдеров использует 100.64.0.0/10, а другие блоки отведены под петлевые адреса (loopback), локальные адреса канала (link-local), документацию, тестирование производительности и групповую рассылку (multicast).
Калькулятор сверяет весь блок с реестрами адресов специального назначения IANA (IPv4, IPv6), а не только его первый адрес. 10.0.0.0/7 наполовину частный и наполовину публичный, а 172.0.0.0/11 включает частный 172.16.0.0/12, поэтому калькулятор показывает, что входит в каждый из них.
172.16.0.0/12 заканчивается на 172.31.255.255, а не ограничивается 172.16.x.x. 100.64.0.0/10 — не частный диапазон, как остальные: он предназначен только для связи между NAT провайдера и его абонентами (RFC 6598).
- Частные
- NAT операторского уровня
- Петлевые и локальные канала
- Документация и тесты производительности
- Групповые (multicast)
- Зарезервированные
0.0.0.0/8Эта сеть16 777 216 адресов10.0.0.0/8Частная16 777 216 адресов100.64.0.0/10NAT операторского уровня4 194 304 адреса127.0.0.0/8Петлевые16 777 216 адресов169.254.0.0/16Локальные канала65 536 адресов172.16.0.0/12Частная1 048 576 адресов192.0.2.0/24Документация256 адресов192.168.0.0/16Частная65 536 адресов198.18.0.0/15Тесты производительности131 072 адреса198.51.100.0/24Документация256 адресов203.0.113.0/24Документация256 адресов224.0.0.0/4Групповые (multicast)268 435 456 адресов240.0.0.0/4Зарезервировано268 435 456 адресов
Калькулятор подсетей: вопросы и ответы
Сколько доступных хостов в /24?
Какая маска подсети у /27?
Как найти длину префикса подсети по маске?
Как найти адрес сети по IP-адресу и маске?
Почему у /31 два доступных хоста?
Можно ли использовать нулевую подсеть и подсеть из одних единиц?
Чем маска подсети отличается от обратной маски (wildcard)?
Сколько подсетей /24 помещается в /16?
Что такое /64 в IPv6 и сколько их в /48?
Отправляет ли калькулятор подсети куда-нибудь то, что я ввожу?
Чего-то не хватает?Предложите функцию или новый инструмент