











Kiểm Tra SMTP: Kiểm Tra Mọi Máy Chủ Mail
Công cụ SMTP test miễn phí: kiểm tra trực tiếp mọi máy chủ mail ở cổng 25, 587, 465 hoặc 2525. Xem lời chào, TLS và chứng chỉ của nó, và việc nó có relay cho người lạ không. Không cần mật khẩu, không gửi mail.
Cổng 25: nơi các máy chủ chuyển mail cho nhau. Nhập tên miền hoặc địa chỉ email để kiểm tra các máy chủ MX của nó.



- Kết nối
- Lời chào
- EHLO
- STARTTLS
- Chứng chỉ
- EHLO sau TLS
- Đăng nhập bằng mật khẩu
- Kiểm tra relay
Một phiên SMTP từ máy chủ kiểm tra của chúng tôi: không mật khẩu, không DATA, không gửi mail. Câu trả lời được giữ 2 phút để lần kiểm tra lặp lại nhanh hơn; chúng tôi không lưu nhật ký về những gì bạn kiểm tra.
Một bài kiểm tra SMTP kiểm tra những gì?
Kiểm tra SMTP mở đúng cuộc trò chuyện mà một máy chủ gửi sẽ mở: kết nối, chờ lời chào 220, tự giới thiệu bằng EHLO, chuyển sang TLS bằng STARTTLS, kiểm tra chứng chỉ, hỏi EHLO lần nữa, và ở cổng 25 thì yêu cầu máy chủ chuyển thư tới tên miền của một người lạ. Mỗi bước trả lời bằng một mã ba chữ số, và các câu trả lời cho bạn biết cái gì đang hoạt động.
Chúng tôi dừng trước khi có gì rời đi: không mật khẩu, không DATA, nên không có email nào được gửi. Mỗi bước thất bại theo cách riêng của nó, và cách thất bại cho biết ai phải sửa.
- 1Kết nối3 msbị lọc · đóng
- 2Lời chào220 · 236 ms421 · 554 · im lặng
- 3EHLO250 · 245 ms500 → HELO
- 4STARTTLS220 · 233 ms454 · không cung cấp
- 5TLS1.3 · 6 msTLS cũ · không chung bộ mã hóa
- 6Chứng chỉhợp lệ · 58 ngàyhết hạn · tự ký · sai tên
- 7EHLO lần nữa250 · 237 msAUTH trước TLS
- 8Kiểm tra relay550 · 475 ms250 = relay mở
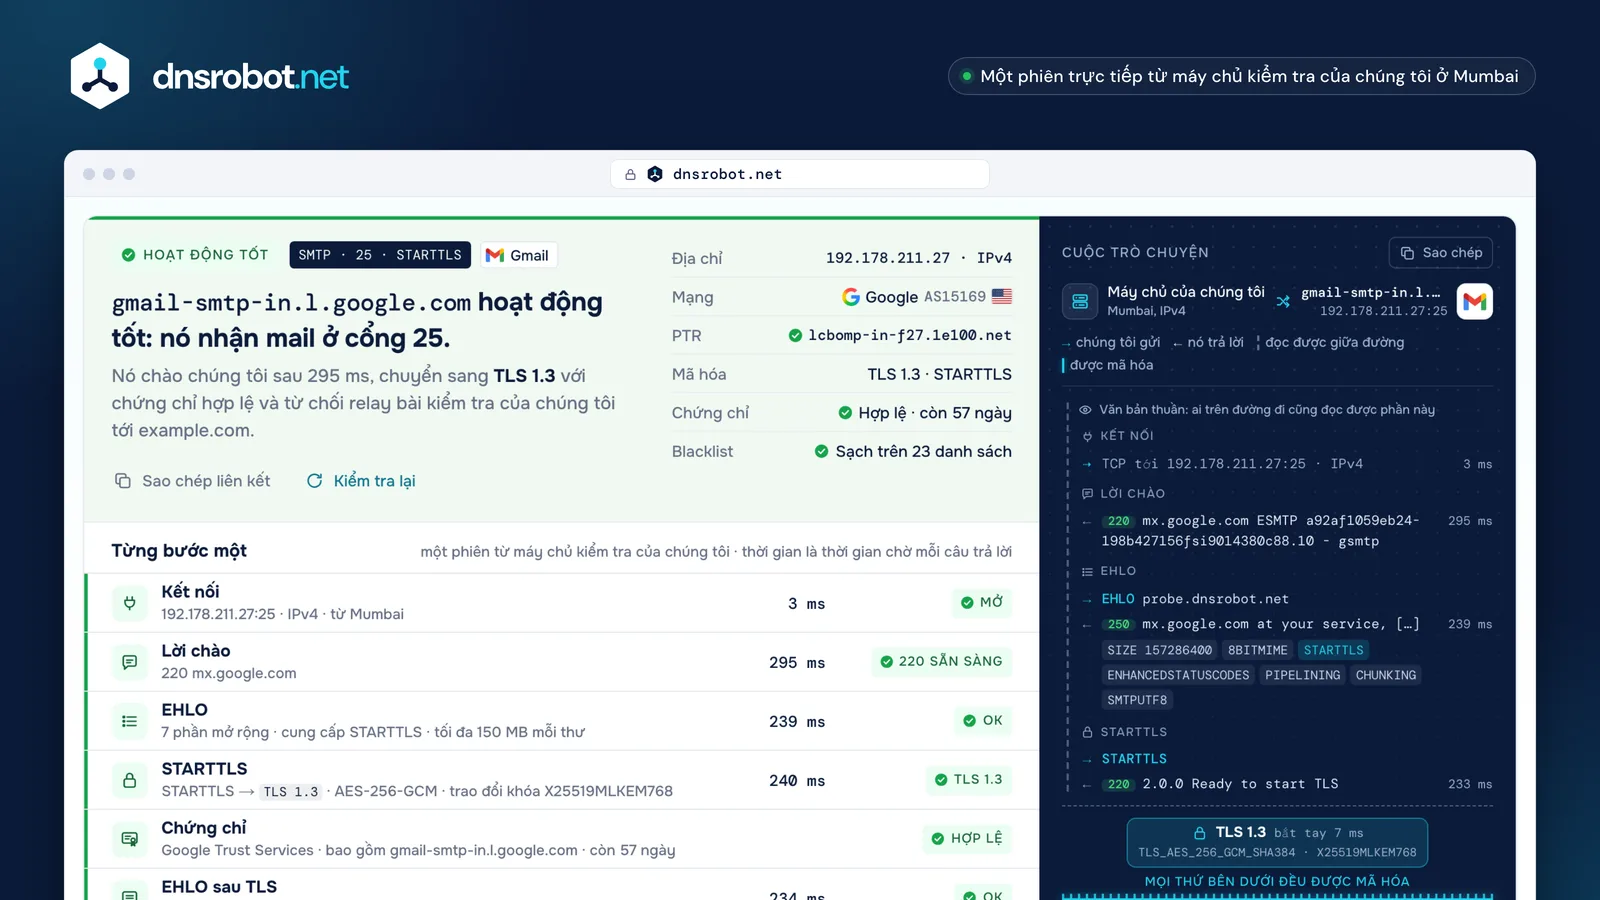
 Một kết luậnHoạt động tốt, hoạt động nhưng có vấn đề, relay mở, từ chối, không kết nối được: câu trả lời trong một câu, kèm căn cứ.Các dữ kiệnĐịa chỉ, mạng, tên DNS ngược, mã hóa, chứng chỉ và blacklist, nhìn một lượt là thấy.Từng bước mộtMọi bước của phiên kèm thời gian chờ của máy chủ: kết nối, lời chào, EHLO, STARTTLS, chứng chỉ, EHLO lần nữa, đăng nhập và kiểm tra relay.Nơi TLS bắt đầuToàn bộ cuộc trò chuyện từng dòng một. Phía trên đường nối thì đọc được giữa đường; phía dưới thì được mã hóa.
Nên dùng cổng SMTP nào: 25, 587, 465 hay 2525?
Cổng 25 dành cho các máy chủ chuyển thư cho nhau: đó là nơi các máy chủ MX của một tên miền lắng nghe, và không ai đăng nhập. Cổng 587 là nơi ứng dụng mail giao thư cho nhà cung cấp của bạn, sau STARTTLS và mật khẩu (RFC 6409). Cổng 465 làm điều tương tự với TLS ngay từ byte đầu tiên.
Cổng 2525 hoàn toàn không phải cổng mail trong sổ đăng ký của IANA: nó thuộc về “ms-v-worlds”. SendGrid, Mailgun và Postmark mở nó vì một số mạng chặn 587. Và vì spam từng tràn ra từ các máy tính gia đình bị nhiễm, hầu hết đám mây và nhiều nhà cung cấp gia đình chặn cổng 25 gửi đi theo mặc định.
- 587STARTTLS, rồi đăng nhập
- 465TLS trước, rồi đăng nhập
- 2525nơi 587 bị chặn
- 25máy chủ với máy chủ, không đăng nhập
| Nhà cung cấp | 25 | 587 | 465 | 2525 |
|---|---|---|---|---|
| Gmail / Google Workspacesmtp.gmail.com | –– | ✓ | ✓ | –– |
| Microsoft 365smtp.office365.com | ✓ | tốt nhất✓ | không✕ | –– |
| SendGridsmtp.sendgrid.net | ✓ | tốt nhất✓ | ✓ | ✓ |
| Mailgunsmtp.mailgun.org | ✓ | ✓ | ✓ | ✓ |
| Postmarksmtp.postmarkapp.com | ✓ | ✓ | –– | ✓ |


Cổng 25 gửi đi bị chặn mặc định: AWS · Google Cloud · Azure · Comcast. Cổng 587 phải luôn mở (RFC 5068).




Mã trả lời SMTP: ý nghĩa của 220, 250, 421, 550 và 554
Mỗi câu trả lời SMTP bắt đầu bằng ba chữ số. Chữ số đầu tiên cho biết phải làm gì: 2 xong, 3 gửi thêm, 4 thử lại sau, 5 đừng thử lại. Chữ số thứ hai phân nhóm chủ đề (0 cú pháp, 2 kết nối, 5 hệ thống mail), và chữ số thứ ba là chi tiết.
Hầu hết máy chủ thêm một mã nâng cao như 5.1.1 phía sau (khi chúng liệt kê ENHANCEDSTATUSCODES): lớp, chủ đề (1 địa chỉ, 7 bảo mật hoặc chính sách), chi tiết. Đoạn chữ sau các mã dành cho con người và khác nhau giữa các máy chủ: hãy đọc các con số trước.
- 5vĩnh viễn: không thử lại
- 5về hệ thống mail
- 0chi tiết
- 5.vĩnh viễn
- .1.địa chỉ
- .1hộp thư không tồn tại
5505.1.1 The email account that you tried to reach does not exist. Gmail, trả lời bước kiểm tra relay của chúng tôi
- 220Dịch vụ sẵn sànglời chào · sau STARTTLS
- 221Đóng kết nốisau QUIT
- 250OK, xongEHLO · MAIL · RCPT · RSET
- 354Bắt đầu gửi thưsau DATA: chúng tôi không bao giờ tới đây
- 421Hiện không dùng được, đang đónglời chào: bận hoặc giới hạn
- 451Hãy thử lại sauRCPT: greylisting
- 454Hiện không có TLSSTARTTLS
- 530Hãy đăng nhập trướcMAIL ở cổng 587
- 535Sai tên người dùng hoặc mật khẩuAUTH: chúng tôi không bao giờ gửi
- 550Hộp thư không dùng được hoặc không được phépRCPT: kiểm tra relay
- 554Không có dịch vụ SMTP ở đâylời chào: bị từ chối
STARTTLS và TLS ngầm định: cổng 587 hay 465?
Với STARTTLS (cổng 587, và cổng 25 giữa các máy chủ), cuộc trò chuyện bắt đầu bằng văn bản thuần rồi chuyển sang TLS giữa chừng. Cho đến lúc chuyển, ai trên đường đi cũng đọc được, và có thể lặng lẽ xóa STARTTLS khỏi danh sách của máy chủ: một máy chủ gửi không có MTA-STS hay DANE sẽ tiếp tục mà không mã hóa.
Với TLS ngầm định (cổng 465), bắt tay TLS đến trước, trước khi máy chủ nói lời nào. RFC 8314 (2018) khuyên các ứng dụng mail ưu tiên cách này; nếu làm đúng, cả hai đều an toàn như nhau. Giữa các máy chủ ở cổng 25, chỉ có STARTTLS.
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · 8BITMIME · STARTTLS · …
- →STARTTLS
- ←2202.0.0 Ready to start TLS
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (ứng dụng của bạn)
Năm dòng đầu đi qua mà đọc được: kẻ tấn công có thể gỡ STARTTLS ở đây.
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (ứng dụng của bạn)
Không có gì đi qua mà đọc được: không có STARTTLS để gỡ.
EHLO: danh sách phần mở rộng của máy chủ có nghĩa là gì
Máy khách mở đầu bằng EHLO và tên của nó; máy chủ trả lời 250 với một dòng cho mỗi phần mở rộng nó hỗ trợ. Danh sách đó là thực đơn của máy chủ: thư lớn nhất, nó có chuyển sang TLS được không, nó nhận cách đăng nhập nào.
Sau STARTTLS, máy khách phải quên danh sách và hỏi lại (RFC 3207). Một máy chủ cài đặt tốt khi đó sẽ bỏ STARTTLS và thường thêm AUTH, nên mật khẩu chỉ được đưa ra bên trong TLS. AUTH PLAIN hoặc LOGIN trong danh sách trước TLS là một phát hiện: một ứng dụng có thể gửi mật khẩu dưới dạng văn bản thuần.
- SIZE 35882577Thư lớn nhất: 34,2 MBSIZE 35882577
- 8BITMIMEChữ có dấu và văn bản không phải Latin đi qua nguyên vẹn8BITMIME
- STARTTLSCó thể chuyển sang TLS: chỉ được đưa ra trước đóđã mất
- chưa cóĐăng nhập bằng mật khẩu hoặc OAuth: chỉ được đưa ra bên trong TLSAUTH LOGIN PLAIN XOAUTH2 …
- ENHANCEDSTATUSCODESCâu trả lời kèm mã như 5.1.1ENHANCEDSTATUSCODES
- PIPELININGNhiều lệnh trong một lầnPIPELINING
- CHUNKINGThư theo từng khối có kích thước (BDAT)CHUNKING
- SMTPUTF8Địa chỉ như ü@example.comSMTPUTF8
Cũng thấy: DSN báo cáo chuyển phát · VRFY “người dùng này có tồn tại không?” (thường tắt) · REQUIRETLS TLS ở mọi chặng · BINARYMIME nhị phân thô cùng CHUNKING · ETRN máy chủ dự phòng lấy thư đang xếp hàng.
Kiểm tra relay SMTP: máy chủ mail của bạn có phải open relay không?
Một open relay (relay mở) chuyển thư cho bất kỳ ai tới bất kỳ đâu, nên kẻ gửi spam đi tìm chúng và các blacklist liệt kê chúng. RFC 2505 đã yêu cầu các máy chủ mail từ chối điều này từ năm 1999, và các máy chủ submission không bao giờ được relay khi chưa đăng nhập (RFC 5068).
Ở cổng 25, chúng tôi đóng vai người lạ yêu cầu máy chủ chuyển thư tới tên miền của người khác: MAIL FROM là địa chỉ kiểm tra của chúng tôi, rồi RCPT TO:<relay-test@example.com>. 4xx hoặc 5xx là từ chối: tốt. 250 là chấp nhận: dấu hiệu mạnh của open relay, dù một số máy chủ chỉ từ chối sau đó, sau DATA. Chúng tôi không bao giờ gửi DATA, nên dù thế nào cũng không có gì được chuyển đi.
- MAIL FROM
- RCPT TO ?
- RSET
DATAkhông bao giờ- QUIT
máy chủ này sẽ không relay cho người lạ này tới tên miền này. Gmail trả lời 550 5.1.1: nó không nhận thư cho example.com chút nào.
rằng nó từ chối tất cả mọi người (nó có thể tin một số mạng), và 250 không chứng minh thư sẽ thực sự đi ra: một số máy chủ từ chối sau DATA.
Chứng chỉ trên máy chủ mail: MTA-STS và DANE
Giữa các máy chủ mail, chứng chỉ chỉ được kiểm tra nếu tên miền nhận yêu cầu. Không có chính sách, máy chủ gửi chấp nhận mọi chứng chỉ, kể cả đã hết hạn, và quay về văn bản thuần nếu STARTTLS thất bại.
MTA-STS công bố một chính sách qua HTTPS: chỉ chuyển thư qua TLS, tới các tên MX này, với chứng chỉ hợp lệ. DANE ghim khóa của máy chủ vào DNS (bản ghi TLSA), cần có DNSSEC. Bài kiểm tra của chúng tôi kiểm tra chứng chỉ theo kiểu MTA-STS, đối chiếu với tên của chính máy chủ, và hiển thị chính sách của tên miền bên cạnh.
| Tên phải khớp với MX | Chưa hết hạn | CA tin cậy | Cần DNSSEC | Không thể bị hạ cấp | |
|---|---|---|---|---|---|
| STARTTLS cơ hộikhông có chính sách | – | – | – | – | – |
| MTA-STSmta-sts.<domain>/.well-known/mta-sts.txt | – | ||||
| DANE_25._tcp.<mx> TLSA, vùng có ký | khóa khớp | khóa khớp | không cần |
version: STSv1
mode: enforce
mx: smtp.google.com
mx: gmail-smtp-in.l.google.com
mx: *.gmail-smtp-in.l.google.com
max_age: 86400

mx.google.com
smtp.google.com
aspmx.l.google.com
gmail-smtp-in.l.google.com
alt1.gmail-smtp-in.l.google.com
… alt4, gmr-smtp-in, mx1.smtp.goog
hợp lệ đến 21 thg 12, 2026 · Google Trust Services WE2
Cách kiểm tra máy chủ SMTP từ máy tính của bạn
Bài kiểm tra của chúng tôi chạy từ máy chủ của chúng tôi, nên cho thấy những gì internet nhìn thấy. Việc mạng của bạn có cho ra ngoài ở cổng 25 hay 587 không là một câu hỏi khác, và một trang web không trả lời được: trình duyệt từ chối mở các cổng 25, 465 và 587 (các “bad ports” của chuẩn Fetch).
Hãy chạy một trong các lệnh này trên máy tính của bạn. Trên Windows, Test-NetConnection trả lời trong một giây. Trên macOS và Linux, openssl s_client tự thực hiện nâng cấp STARTTLS và hiển thị chứng chỉ; rồi gõ EHLO test và bạn đang nói chuyện SMTP. swaks viết kịch bản cho cả một phiên.


Vì sao máy chủ mail từ chối bài kiểm tra SMTP
Bị từ chối không phải lúc nào cũng nghĩa là máy chủ hỏng. Máy chủ mail tự bảo vệ: chúng từ chối các địa chỉ trong blacklist, làm chậm hoặc trì hoãn người lạ, và giới hạn số kết nối mà một máy chủ gửi được mở. Bài kiểm tra của chúng tôi là người lạ với mọi máy chủ nó gọi tới, nên gặp những lớp phòng thủ này đầu tiên.
Hãy đọc câu trả lời đầu tiên. 4xx là tạm thời, và máy chủ gửi thật sẽ thử lại. 554 ở lời chào hoặc 5xx ở RCPT là một quyết định chính sách về máy chủ gửi, có thể không áp dụng cho máy chủ của bạn. Không có câu trả lời nào là vấn đề của mạng, không phải của SMTP.
- Địa chỉ của chúng tôi bị chặn theo chính sách
5545.7.1 Service unavailable; client host blockedNó từ chối máy chủ kiểm tra của chúng tôi, và có thể cả của bạn. Hãy kiểm tra các blacklist và danh sách cho phép của máy chủ.
- Quá bận, hoặc giới hạn tốc độ
4214.7.0 Too many concurrent SMTP connectionsTạm thời: máy chủ gửi thử lại 421 trong nhiều giờ. Hãy kiểm tra lại sau vài phút.
- Greylisting
4514.7.1 Greylisted, please try again laterMáy chủ gửi lạ bị yêu cầu quay lại sau. Máy chủ thật sẽ làm vậy, nên mail đến muộn chứ không mất.
- Lời chào chậm (tarpit)
… 18 giây im lặng … 220mail.example.netRFC 5321 cho phép máy chủ gửi chờ 5 phút. Bài kiểm tra của chúng tôi chờ 15 giây và nói rõ điều đó.
- Máy chủ gửi không có DNS ngược
5505.7.25 The IP address sending this message does not have a PTR recordCâu trả lời của Gmail với máy chủ gửi không có bản ghi PTR. Máy chủ kiểm tra của chúng tôi có bản ghi đó.
- Tường lửa chặn kết nối
không trả lời trong 10 giây (bị lọc)Cổng chỉ cho các máy chủ gửi đã biết vào, hoặc một mạng trên đường đi chặn nó.
Xác thực SMTP: vì sao công cụ kiểm tra SMTP này không bao giờ hỏi mật khẩu của bạn
Nhiều công cụ kiểm tra SMTP hỏi tên người dùng và mật khẩu của bạn rồi gửi một email thật. Chúng tôi thì không: mật khẩu gõ vào trang web của người khác là mật khẩu bạn phải đổi. Bài kiểm tra cho bạn thấy điều bạn cần mà không cần nó: máy chủ có đưa ra đăng nhập không, bằng cách nào, và chỉ bên trong TLS.
Dù sao mật khẩu cũng đang dần biến mất. Google không còn cho ứng dụng đăng nhập Gmail chỉ bằng mật khẩu, và Microsoft tắt mặc định xác thực Basic cho SMTP AUTH với các tenant hiện có vào cuối tháng 12/2026. Nếu ứng dụng của bạn vẫn đăng nhập bằng mật khẩu, hãy kiểm tra ngay trong ứng dụng, với một mật khẩu ứng dụng.
PLAINphổ biếnOAUTHBEARERphổ biếnSCRAM-SHA-256phổ biếnCRAM-MD5hạn chếLOGINlỗi thờiXOAUTH2lỗi thờiDIGEST-MD5lỗi thời
XOAUTH2 được đánh dấu lỗi thời, nhưng đó là thứ các ứng dụng Gmail và Microsoft 365 đang dùng hiện nay.
Microsoft sẽ công bố ngày gỡ bỏ cuối cùng vào nửa cuối năm 2027. Các trang của chính Google nêu hai ngày cho Workspace.
Kiểm tra SMTP: câu hỏi thường gặp
SMTP test là gì, và công cụ kiểm tra SMTP cho thấy gì?
Làm thế nào để kiểm tra một máy chủ SMTP?
Tôi nên dùng cổng nào: 25, 587, 465 hay 2525?
ISP của tôi có đang chặn cổng 25 hoặc 587 không?
220, 421 và 554 nghĩa là gì trong một bài kiểm tra SMTP?
STARTTLS là gì, và nó có bắt buộc không?
Vì sao bài kiểm tra SMTP của tôi bị hết thời gian chờ?
Bạn có thể kiểm tra xác thực SMTP bằng tên người dùng và mật khẩu của tôi không?
Bài kiểm tra open relay hoạt động như thế nào?
EHLO và HELO khác nhau thế nào?
Bài kiểm tra SMTP có gửi email không?
Cài đặt SMTP của Gmail và Outlook là gì?
Còn thiếu điều gì?Đề xuất tính năng hoặc công cụ mới
Thêm công cụ email và DNS
Tra Cứu MX
Tìm bản ghi trao đổi thư và chi tiết máy chủ thư
Kiểm Tra Chứng Chỉ SSL
Xác minh tính hợp lệ chứng chỉ SSL và chi tiết bảo mật
Kiểm Tra Danh Sách Đen IP
Kiểm tra xem địa chỉ IP có nằm trong danh sách đen spam hoặc malware không
Tra Cứu DNS Ngược
Tìm hostname liên kết với bất kỳ địa chỉ IP nào qua bản ghi PTR
Kiểm Tra Cổng
Kiểm tra kết nối cổng và khả dụng dịch vụ
Kiểm Tra Email
Xác minh địa chỉ email bằng cách hỏi máy chủ email mà không gửi gì, hoặc gửi email thử để nhận báo cáo spam và khả năng gửi tới