











Test SMTP: pruebe cualquier servidor de correo
Un SMTP test gratuito para probar SMTP online: pruebe cualquier servidor de correo en vivo en el puerto 25, 587, 465 o 2525. Vea su saludo, TLS y certificado, y si retransmite para desconocidos. Sin contraseña, sin enviar correo.
Puerto 25: donde los servidores se entregan correo entre sí. Un dominio o una dirección de correo prueba sus servidores MX.



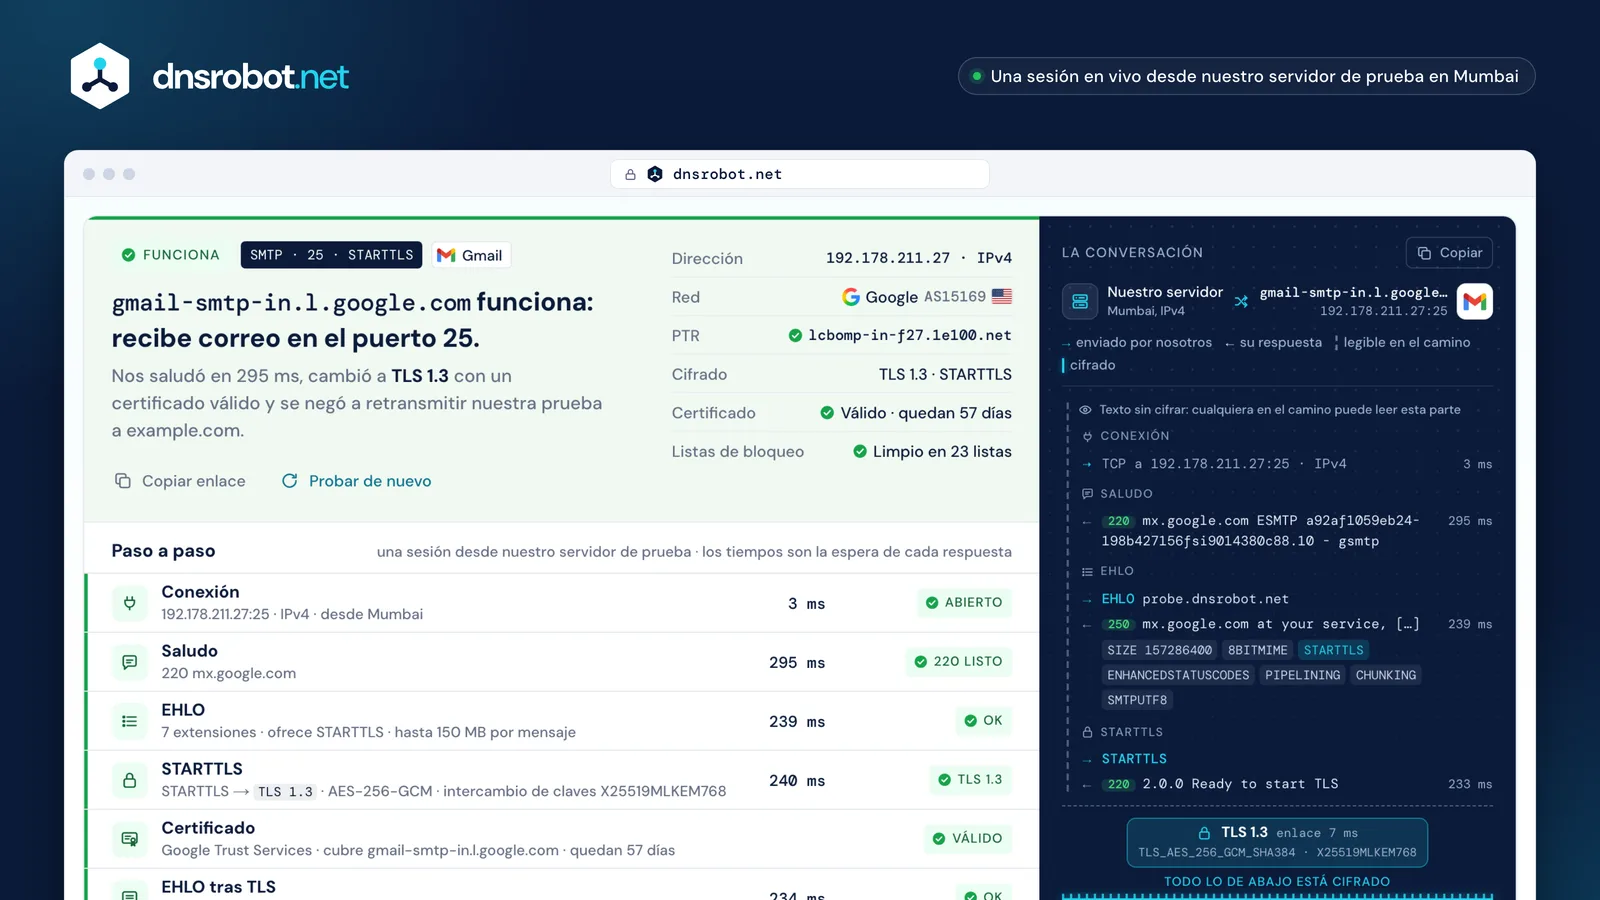
- Conexión
- Saludo
- EHLO
- STARTTLS
- Certificado
- EHLO tras TLS
- Inicio de sesión con contraseña
- Verificación de relay
Una sesión SMTP desde nuestro servidor de prueba: sin contraseña, sin DATA, sin correo enviado. Las respuestas se guardan 2 minutos para que las pruebas repetidas sean rápidas; no guardamos ningún registro de lo que usted prueba.
¿Qué verifica un test SMTP?
Un test SMTP abre la misma conversación que un servidor remitente: se conecta, espera el saludo 220, se presenta con EHLO, cambia a TLS con STARTTLS, verifica el certificado, vuelve a preguntar con EHLO y, en el puerto 25, pide al servidor que entregue al dominio de un desconocido. Cada paso responde con un código de tres dígitos, y las respuestas dicen qué funciona.
Nos detenemos antes de que algo salga: sin contraseña, sin DATA, así que nunca se envía ningún correo. Cada paso falla a su manera, y la manera en que falla dice a quién le toca corregirlo.
- 1Conexión3 msfiltrado · cerrado
- 2Saludo220 · 236 ms421 · 554 · silencio
- 3EHLO250 · 245 ms500 → HELO
- 4STARTTLS220 · 233 ms454 · no se ofrece
- 5TLS1.3 · 6 msTLS viejo · sin cifrado común
- 6Certificadoválido · 58 dvencido · autofirmado · nombre incorrecto
- 7EHLO otra vez250 · 237 msAUTH antes de TLS
- 8Verif. de relay550 · 475 ms250 = relay abierto
 Un veredictoFunciona, funciona con problemas, relay abierto, rechazado, inaccesible: la respuesta en una frase, con lo que la respalda.Los datosLa dirección, su red, su nombre de DNS inverso, el cifrado, el certificado y las listas de bloqueo, de un vistazo.Paso a pasoCada paso de la sesión con la espera del servidor: conexión, saludo, EHLO, STARTTLS, certificado, EHLO otra vez, inicio de sesión y verificación de relay.Dónde empieza TLSToda la conversación, línea por línea. Sobre la costura es legible en el camino; debajo, cifrada.
¿Qué puerto SMTP usar: 25, 587, 465 o 2525?
El puerto 25 es para servidores que se entregan correo entre sí: ahí escuchan los servidores MX de un dominio, y nadie inicia sesión. El puerto 587 es donde su aplicación de correo entrega un mensaje a su proveedor, tras STARTTLS y una contraseña (RFC 6409). El puerto 465 hace lo mismo con TLS desde el primer byte.
El puerto 2525 no es en absoluto un puerto de correo en el registro de IANA: pertenece a “ms-v-worlds”. SendGrid, Mailgun y Postmark lo abren porque algunas redes bloquean el 587. Y como el spam salía antes de computadoras domésticas infectadas, la mayoría de las nubes y muchos proveedores domésticos bloquean por defecto el puerto 25 saliente.
- 587STARTTLS, luego inicio de sesión
- 465TLS primero, luego inicio de sesión
- 2525donde el 587 está bloqueado
- 25servidor a servidor, sin inicio de sesión
| Proveedor | 25 | 587 | 465 | 2525 |
|---|---|---|---|---|
| Gmail / Google Workspacesmtp.gmail.com | –– | ✓ | ✓ | –– |
| Microsoft 365smtp.office365.com | ✓ | ideal✓ | no✕ | –– |
| SendGridsmtp.sendgrid.net | ✓ | ideal✓ | ✓ | ✓ |
| Mailgunsmtp.mailgun.org | ✓ | ✓ | ✓ | ✓ |
| Postmarksmtp.postmarkapp.com | ✓ | ✓ | –– | ✓ |


Puerto 25 saliente bloqueado por defecto: AWS · Google Cloud · Azure · Comcast. El puerto 587 debe seguir abierto (RFC 5068).




Códigos de respuesta SMTP: qué significan 220, 250, 421, 550 y 554
Toda respuesta SMTP empieza con tres dígitos. El primero dice qué hacer: 2 hecho, 3 envíe más, 4 intente más tarde, 5 no reintente. El segundo agrupa el tema (0 sintaxis, 2 conexión, 5 el sistema de correo), y el tercero es el detalle.
La mayoría de los servidores agrega un código ampliado como 5.1.1 (cuando listan ENHANCEDSTATUSCODES): clase, tema (1 direccionamiento, 7 seguridad o política), detalle. El texto tras los códigos es para personas y cambia de un servidor a otro: lea primero los números.
- 5permanente: no reintentar
- 5sobre el sistema de correo
- 0detalle
- 5.permanente
- .1.direccionamiento
- .1buzón inválido
5505.1.1 The email account that you tried to reach does not exist. Gmail, a nuestra verificación de relay
- 220Servicio listoel saludo · tras STARTTLS
- 221Cerrando la conexióntras QUIT
- 250OK, hechoEHLO · MAIL · RCPT · RSET
- 354Empiece a enviar el mensajetras DATA: nunca llegamos aquí
- 421No disponible ahora, cerrandoel saludo: ocupado o límites
- 451Intente más tardeRCPT: greylisting
- 454TLS no disponible por ahoraSTARTTLS
- 530Inicie sesión primeroMAIL en el puerto 587
- 535Usuario o contraseña incorrectosAUTH: nunca enviamos una
- 550Buzón no disponible o no permitidoRCPT: la verificación de relay
- 554Aquí no hay servicio SMTPel saludo: rechazado
STARTTLS vs TLS implícito: ¿puerto 587 o 465?
Con STARTTLS (puerto 587, y puerto 25 entre servidores) la conversación empieza en texto sin cifrar y cambia a TLS a la mitad. Hasta el cambio, cualquiera en el camino puede leerla, y puede quitar discretamente STARTTLS de la lista del servidor: un remitente sin MTA-STS ni DANE sigue entonces sin cifrar.
Con TLS implícito (puerto 465) el protocolo de enlace TLS va primero, antes de que el servidor diga una palabra. La RFC 8314 (2018) pide a las aplicaciones de correo preferirlo; bien hecho, ambos son igual de seguros. Entre servidores en el puerto 25 solo existe STARTTLS.
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · 8BITMIME · STARTTLS · …
- →STARTTLS
- ←2202.0.0 Ready to start TLS
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (su aplicación)
Las primeras cinco líneas viajan legibles: un atacante puede quitar STARTTLS aquí.
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (su aplicación)
Nada viaja legible: no hay STARTTLS que quitar.
EHLO y HELO en SMTP: qué significa la lista de extensiones del servidor
Un cliente abre con EHLO y su nombre; el servidor responde 250 con una línea por cada extensión que admite. Esa lista es el menú del servidor: el mensaje más grande, si puede cambiar a TLS, qué métodos de inicio de sesión acepta.
Tras STARTTLS el cliente debe olvidar la lista y preguntar de nuevo (RFC 3207). Un servidor bien configurado entonces quita STARTTLS y a menudo agrega AUTH, de modo que las contraseñas solo se ofrecen dentro de TLS. AUTH PLAIN o LOGIN en la lista antes de TLS es un hallazgo: una aplicación podría enviar la contraseña sin cifrar.
- SIZE 35882577Mensaje más grande: 34,2 MBSIZE 35882577
- 8BITMIMELos acentos y el texto no latino pasan sin cambios8BITMIME
- STARTTLSPuede cambiar a TLS: se ofrece solo antesya no
- aún noInicio de sesión con contraseña u OAuth: se ofrece solo dentro de TLSAUTH LOGIN PLAIN XOAUTH2 …
- ENHANCEDSTATUSCODESLas respuestas llevan códigos como 5.1.1ENHANCEDSTATUSCODES
- PIPELININGVarios comandos a la vezPIPELINING
- CHUNKINGEl mensaje en bloques de tamaño dado (BDAT)CHUNKING
- SMTPUTF8Direcciones como ü@example.comSMTPUTF8
También se ven: DSN informes de entrega · VRFY “¿existe este usuario?” (a menudo desactivado) · REQUIRETLS TLS en cada salto · BINARYMIME binario sin procesar con CHUNKING · ETRN los servidores de respaldo piden el correo en cola.
Prueba de relay SMTP: ¿es su servidor de correo un relay abierto?
Un relay abierto entrega correo de cualquiera a cualquier lugar, así que los spammers los buscan y las listas de bloqueo los registran. La RFC 2505 pide desde 1999 a los servidores de correo que lo rechacen, y los servidores de envío nunca deben retransmitir sin inicio de sesión (RFC 5068).
En el puerto 25 pedimos al servidor, como desconocidos, que entregue al dominio de otra persona: MAIL FROM nuestra dirección de prueba, luego RCPT TO:<relay-test@example.com>. Un 4xx o 5xx rechaza: bien. Un 250 acepta: un fuerte indicio de relay abierto, aunque unos pocos servidores solo rechazan después, tras DATA. Nunca enviamos DATA, así que no se entrega nada en ningún caso.
- MAIL FROM
- RCPT TO ?
- RSET
DATAnunca- QUIT
que este servidor no retransmitirá para este desconocido a este dominio. Gmail respondió 550 5.1.1: no recibe correo para example.com en absoluto.
que rechace a todos (quizá confía en algunas redes), y un 250 no prueba que el correo saldría: algunos servidores rechazan después de DATA.
Certificados en servidores de correo: MTA-STS y DANE
Entre servidores de correo, un certificado solo se verifica si el dominio receptor lo pide. Sin política, un remitente acepta cualquier certificado, incluso vencido, y vuelve al texto sin cifrar si STARTTLS falla.
MTA-STS publica una política por HTTPS: entregar solo por TLS, a estos nombres MX, con un certificado válido. DANE fija la clave del servidor en el DNS (un registro TLSA), lo que requiere DNSSEC. Nuestra prueba verifica el certificado al estilo MTA-STS, contra el nombre propio del servidor, y muestra al lado la política del dominio.
| El nombre debe coincidir con el MX | No vencido | CA confiable | Exige DNSSEC | No se puede degradar | |
|---|---|---|---|---|---|
| STARTTLS oportunistasin política | – | – | – | – | – |
| MTA-STSmta-sts.<domain>/.well-known/mta-sts.txt | – | ||||
| DANE_25._tcp.<mx> TLSA, zona firmada | clave coincide | clave coincide | no hace falta |
version: STSv1
mode: enforce
mx: smtp.google.com
mx: gmail-smtp-in.l.google.com
mx: *.gmail-smtp-in.l.google.com
max_age: 86400

mx.google.com
smtp.google.com
aspmx.l.google.com
gmail-smtp-in.l.google.com
alt1.gmail-smtp-in.l.google.com
… alt4, gmr-smtp-in, mx1.smtp.goog
válido hasta el 21 dic 2026 · Google Trust Services WE2
Cómo probar un servidor SMTP desde su propia computadora
Nuestra prueba se ejecuta desde nuestro servidor, así que muestra lo que ve internet. Si su red le deja salir por el puerto 25 o 587 es otra pregunta, que una página web no puede responder: los navegadores se niegan a abrir los puertos 25, 465 y 587 (los “bad ports” del estándar Fetch).
Ejecute uno de estos comandos en su propia computadora. En Windows, Test-NetConnection responde en un segundo. En macOS y Linux, openssl s_client hace el cambio a STARTTLS por usted y muestra el certificado; luego escriba EHLO test y ya está hablando SMTP. swaks automatiza una sesión completa.


Por qué un servidor de correo rechaza un test SMTP
Un rechazo no siempre es un servidor roto. Los servidores de correo se defienden: descartan direcciones en listas de bloqueo, frenan o retrasan a los desconocidos y limitan cuántas conexiones abre un remitente. Nuestra prueba es una desconocida para cada servidor al que llama, así que se topa primero con estas defensas.
Lea la primera respuesta. Un 4xx es temporal, y los remitentes reales reintentan. Un 554 en el saludo o un 5xx en RCPT es una decisión de política sobre el remitente, que quizá no se aplique al suyo. Ninguna respuesta es una cuestión de red, no de SMTP.
- Nuestra dirección está bloqueada por política
5545.7.1 Service unavailable; client host blockedRechaza a nuestro servidor de prueba, y quizá al suyo. Revise sus listas de bloqueo y la lista de permitidos del servidor.
- Demasiado ocupado, o un límite de frecuencia
4214.7.0 Too many concurrent SMTP connectionsTemporal: los remitentes reintentan el 421 durante horas. Pruebe de nuevo en unos minutos.
- Greylisting
4514.7.1 Greylisted, please try again laterA los remitentes desconocidos se les pide volver más tarde. Los servidores reales lo hacen, así que el correo llega tarde, no se pierde.
- Un saludo lento (tarpit)
… 18 s de silencio … 220mail.example.netLa RFC 5321 permite a los remitentes esperar 5 minutos. Nuestra prueba espera 15 segundos y lo dice.
- Sin DNS inverso para el remitente
5505.7.25 The IP address sending this message does not have a PTR recordLa respuesta de Gmail a un remitente sin registro PTR. Nuestro servidor de prueba tiene uno.
- Un firewall descarta la conexión
sin respuesta en 10 s (filtrado)El puerto solo deja entrar a remitentes conocidos, o una red en el camino lo bloquea.
Autenticación SMTP: por qué este probador SMTP nunca pide su contraseña
Muchos probadores SMTP piden su usuario y contraseña y envían un correo real. Nosotros no: una contraseña escrita en el sitio de otra persona es una contraseña que hay que cambiar. La prueba muestra lo que necesita sin ella: si el servidor ofrece inicio de sesión, con qué métodos y solo dentro de TLS.
De todos modos las contraseñas están de salida. Google ya no deja que las aplicaciones inicien sesión en Gmail solo con su contraseña, y Microsoft desactiva por defecto la autenticación Basic para SMTP AUTH en los tenants existentes a fines de diciembre de 2026. Si su aplicación aún inicia sesión con contraseña, pruébela en la aplicación, con una contraseña de aplicación.
PLAINcomúnOAUTHBEARERcomúnSCRAM-SHA-256comúnCRAM-MD5limitadoLOGINobsoletoXOAUTH2obsoletoDIGEST-MD5obsoleto
XOAUTH2 figura como obsoleto, pero es lo que usan hoy las aplicaciones de Gmail y Microsoft 365.
Microsoft anunciará la fecha final de eliminación en el segundo semestre de 2027. Las propias páginas de Google dan dos fechas para Workspace.
Test SMTP: preguntas frecuentes
¿Qué es un test SMTP y qué muestra un verificador SMTP?
¿Cómo probar SMTP online?
¿Qué puerto debo usar: 25, 587, 465 o 2525?
¿Mi ISP bloquea el puerto 25 o 587?
¿Qué significan 220, 421 y 554 en un test SMTP?
¿Qué es STARTTLS y es obligatorio?
¿Por qué mi test SMTP agota el tiempo?
¿Pueden probar la autenticación SMTP con mi usuario y contraseña?
¿Cómo funciona la prueba de relay abierto?
¿Cuál es la diferencia entre EHLO y HELO en SMTP?
¿El test SMTP envía un correo?
¿Cuál es la configuración SMTP de Gmail y Outlook?
¿Le falta algo?Sugiera una función o una herramienta nueva
Más herramientas de correo y DNS
Consulta MX
Encuentra registros MX y detalles del servidor de correo
Verificador de Certificado SSL
Verifica la validez y detalles de seguridad del certificado SSL
Verificador de Lista Negra IP
Verifica si una dirección IP está en listas negras de spam o malware
DNS Inverso
Encuentra hostnames asociados a cualquier dirección IP mediante registros PTR
Verificador de Puertos
Prueba la conectividad de puertos y disponibilidad de servicios
Verificador de Email
Verifique un email consultando a su servidor, sin enviar nada, o envíenos un correo de prueba para un informe de spam y entregabilidad