











NS Lookup — Vérifier les serveurs de noms
Pour vérifier les serveurs de noms de n'importe quel domaine : les enregistrements NS que son registre fournit, avec glue et TTL, à côté de ce que chaque serveur de noms dit de lui-même. Les serveurs lames, les écarts et la glue périmée sont nommés, avec la correction.
Interroge d'abord le registre, puis chaque serveur de noms qu'il indique. Une URL, une adresse e-mail ou un sous-domaine convient.
Qu'est-ce qu'un enregistrement NS ?
Un enregistrement NS nomme un serveur qui détient une zone : l'endroit où vivent les enregistrements d'un domaine. Une zone liste un enregistrement NS par serveur : google.com en a donc quatre, ns1 à ns4.google.com (RFC 1035 §3.3.11).
Les mêmes enregistrements NS existent en double. La zone parente, ici .com, en garde une copie à la coupure pour pouvoir envoyer les résolveurs plus loin ; cette copie ne fait pas autorité. La zone garde sa propre copie à son sommet, et celle-là fait autorité (RFC 1034 §4.2.1, RFC 2181 §6.1). Les deux devraient être exactement identiques.
La valeur est toujours un nom d'hôte, jamais une adresse, et jamais un alias : le nom doit avoir ses propres enregistrements A ou AAAA (RFC 2181 §10.3).


Comment vérifier les serveurs de noms d'un domaine
Saisissez le domaine ci-dessus et appuyez sur Vérifier les serveurs de noms : nous interrogeons le registre, puis chaque serveur qu'il indique et que notre serveur peut joindre. Depuis un terminal : dig NS example.com sur macOS et Linux, nslookup -type=ns example.com sur Windows, Resolve-DnsName -Name example.com -Type NS dans PowerShell.
Ces trois commandes interrogent votre propre résolveur : elles montrent donc une copie en cache. Pour voir la liste du registre, interrogez son serveur avec la récursivité désactivée : dig @a.gtld-servers.net example.com NS +norec. Pour tester un serveur de noms, demandez-lui le SOA avec +norec et cherchez aa dans les flags. whois montre aussi la liste du registre, pas celle de la zone.
dig NS example.com +shortLa copie de votre résolveur, un serveur de noms par ligne. Ajoutez @a.gtld-servers.net et +norec pour la liste propre du registre .com.
$ dig @l.gtld-servers.net google.com NS +norec
;; ->>HEADER<<- opcode: QUERY, status: NOERROR
;; flags: qr; QUERY: 1, ANSWER: 0, AUTHORITY: 4, ADDITIONAL: 91
;; AUTHORITY SECTION:
google.com.       172800  IN  NS  ns2.google.com.2
google.com.       172800  IN  NS  ns1.google.com.
…
;; ADDITIONAL SECTION:
ns1.google.com.   172800  IN  A   216.239.32.103
…

$ dig @216.239.32.10 google.com NS +norec
;; flags: qr aa; QUERY: 1, ANSWER: 4, AUTHORITY: 04
google.com.       345600  IN  NS  ns1.google.com.5
…
- Pas de aa : un renvoi. Le registre ne sert pas google.com ; il dit où aller.
- La liste du parent et son TTL : 2 jours, fixé par le registre .com.
- Glue : ns1.google.com est dans google.com : .com fournit donc son adresse.
- aa : la zone elle-même. Une réponse faisant autorité du serveur.
- Le TTL propre à la zone : 4 jours, fixé par Google, pas par le registre.
$ nslookup -type=ns google.com 8.8.8.8
Server:   8.8.8.8
Address:  8.8.8.8#53

Non-authoritative answer:
google.com  nameserver = ns3.google.com.
google.com  nameserver = ns1.google.com.
…

# la copie de votre résolveur
PS> Resolve-DnsName -Name google.com -Type NS

# un serveur, récursivité désactivée
PS> Resolve-DnsName -Name google.com -Type SOA -Server ns1.google.com -NoRecursion
$ whois google.com
Registrar: MarkMonitor Inc.
Name Server: NS1.GOOGLE.COM
…
DNSSEC: unsigned
Lire le résultat
Le verdict nomme l'hébergeur DNS et le registrar ; la vue Délégation met la liste du registre à côté de celle de la zone, serveur par serveur, avec la réponse de chacun et son temps en TCP (ouverture de la connexion comprise, soit environ deux allers-retours).
La colonne bleu marine est le chemin que suit un résolveur : la racine, le registre avec son TTL et son DS, puis chaque serveur de noms. Un serveur qui ne sert pas la zone est coupé du chemin.
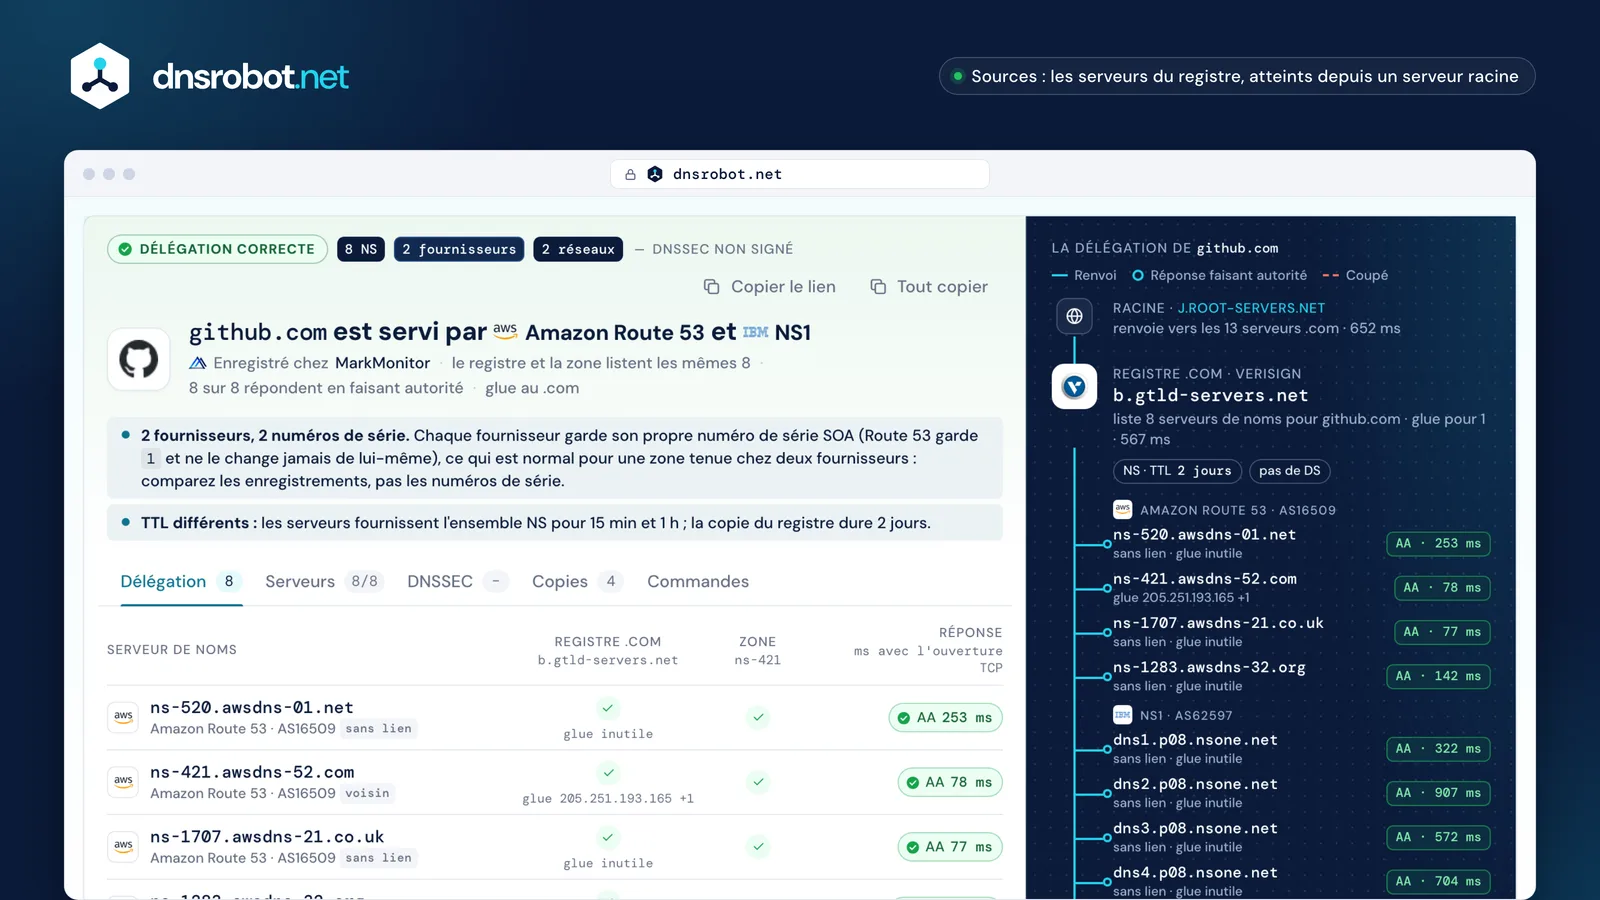
 Le verdictQui sert la zone, qui l'a enregistrée, et si le registre et la zone concordent.Le registre à côté de la zoneChaque nom de la liste du registre et de celle de la zone, avec la glue et la réponse.La réponse de chaque serveurAA et son temps en TCP, le code envoyé par un serveur qui refuse, ou via 1.1.1.1 là où notre serveur ne peut pas se connecter.La délégationLa racine, le registre, puis la réponse propre de chaque serveur, comme un résolveur la parcourt.
Serveurs de noms du parent et de l'enfant : pourquoi ils diffèrent
Deux parties différentes tiennent les deux listes. Le registre publie la liste du parent quand votre registrar le lui demande ; votre hébergeur DNS sert la liste propre à la zone. Changez l'une sans l'autre et elles s'écartent.
Les résolveurs font plus confiance à la réponse propre de la zone qu'au renvoi (RFC 2181 §5.4.1) : une fois qu'ils ont interrogé la zone, ils gardent sa liste et son TTL. Le 2026-10-23, le résolveur de Cloudflare détenait l'ensemble NS de google.com avec 340 859 s restantes : plus que les 172 800 de .com, la copie venait donc du TTL de 4 jours de la zone.
Un nom présent seulement dans la liste du registre reçoit encore du trafic des résolveurs qui repartent de zéro. Un nom présent seulement dans la zone leur est invisible. Les deux méritent d'être corrigés ; aucun n'est une panne à lui seul.

Registre .jp1 j

- ns1.xserver.jp
- ns2.xserver.jp
- ns3.xserver.jp
- ns4.xserver.jpregistre seulement
- ns5.xserver.jpregistre seulement
Zone1 h
- ns1.xserver.jp
- ns2.xserver.jp
- ns3.xserver.jp
ns4.xserver.jp et ns5.xserver.jp ne sont qu'au registre. Les deux répondent en faisant autorité : rien ne casse, mais les listes diffèrent quand même.


Registre .com2 j
- dns1.p08.nsone.net
- dns2.p08.nsone.net
- dns3.p08.nsone.net
- dns4.p08.nsone.net
- ns-1283.awsdns-32.org
- ns-1707.awsdns-21.co.uk
- ns-421.awsdns-52.com
- ns-520.awsdns-01.net


Zone15 min · 1 h
- dns1.p08.nsone.net
- dns2.p08.nsone.net
- dns3.p08.nsone.net
- dns4.p08.nsone.net
- ns-1283.awsdns-32.org
- ns-1707.awsdns-21.co.uk
- ns-421.awsdns-52.com
- ns-520.awsdns-01.net
Mêmes noms, horloges différentes : la copie du registre dure 2 jours, celle de Route 53 15 minutes, celle de NS1 1 heure.
Registre .net2 j
- ns1.domaindirect.comregistre seulement
- ns2.domaindirect.comREFUSED
- ns3.domaindirect.comregistre seulement
Zone15 min

- ns1.hover.comzone seulement
- ns2.hover.comzone seulement
Le registre liste encore les anciens noms. Deux d'entre eux partagent des adresses avec les serveurs de Hover et répondent ; le troisième refuse.
Que sont les enregistrements glue ?
La glue est une adresse que le parent fournit avec son renvoi, pour qu'un résolveur puisse joindre un serveur de noms dont le nom se trouve dans la zone qu'il sert. Sans elle, trouver ns1.google.com reviendrait à interroger les serveurs de google.com, soit la question dont vous êtes parti (RFC 1034 §4.2.1).
La RFC 9471 en fait une règle : un renvoi DOIT porter la glue de chaque serveur du domaine (ns1.google.com pour google.com), et DEVRAIT la porter pour les serveurs voisins placés sous le même parent (ns-421.awsdns-52.com pour github.com). Un nom sans lien comme ns-520.awsdns-01.net est recherché séparément.
La glue se définit chez le registrar, sous forme d'enregistrements d'hôte, de serveurs de noms enfants ou de serveurs DNS personnels. Quand un serveur déménage, la glue doit suivre : une glue périmée envoie les résolveurs vers une adresse qui ne répond plus.
Dans le domaine · google.com
- .com : demandez ns1.google.com
- Son adresse vit dans google.com lui-même
- sans glue, la recherche boucle
- .com ajoute donc ns1.google.com A 216.239.32.10 · DOIT : obligatoire
Voisin et sans lien · github.com
- .com : demandez ns-421.awsdns-52.com, ns-520.awsdns-01.net, …
- awsdns-52.com est aussi sous .com : glue 205.251.193.165 · DEVRAIT : incluse
- awsdns-01.net est ailleurs : le résolveur le cherche dans .net · pas de glue
Qu'est-ce qu'une délégation lame, et comment la corriger
Une délégation est lame quand le parent envoie les résolveurs vers un serveur qui ne sert pas la zone : il refuse, ne dit rien, ou répond sans faire autorité. Si tous les serveurs listés sont lames, le domaine cesse de se résoudre ; si un seul sur plusieurs l'est, les recherches ralentissent le temps que les résolveurs réessaient.
La RFC 9499 note que « délégation lame » en est venue à couvrir plusieurs défauts : l'outil nomme donc chacun d'eux : refuse la zone (REFUSED), aucune réponse (interrogé deux fois), répond sans faire autorité (pas de aa), erreur du serveur (SERVFAIL). Un silence en TCP seul n'est pas appelé lame tant que Google et Cloudflare résolvent le domaine : il s'appelle pas de réponse TCP, car ce serveur peut répondre en UDP.
La correction se trouve toujours d'un des deux côtés : ajouter la zone chez l'hébergeur DNS vers lequel le registre pointe, ou faire pointer le registre vers l'hébergeur qui a la zone. Les résolveurs peuvent se souvenir de l'échec jusqu'à 5 minutes après la correction (RFC 9520).
Refuse la zone
ns63 · ns64.domaincontrol.com

Les deux serveurs de GoDaddy nommés par .com répondent REFUSED : la zone n'y est pas configurée.
$ dig @ns63.domaincontrol.com \
    example.com SOA +norec
;; … status: REFUSED
;; flags: qr; … ANSWER: 0
Un délai dépassé, puis REFUSED
ns1 · ns2.eftydns.com

Un serveur a dépassé le délai une fois, puis a répondu REFUSED quand on l'a interrogé de nouveau. Un seul délai dépassé n'est pas un verdict : l'outil interroge de nouveau avant de nommer un état.
$ dig @ns1.eftydns.com \
    example.com SOA +norec
;; connection timed out
# interrogé de nouveau
;; … status: REFUSED
Un sur trois
ns1 · ns2 · ns3.domaindirect.com

Deux serveurs répondent en faisant autorité ; le troisième refuse. Le domaine fonctionne, plus lentement.
$ dig @ns2.domaindirect.com \
    example.net SOA +norec
;; … status: REFUSED
# ns1, ns3: NOERROR, flags qr aa
- Voir où pointe le registreLa vue Délégation liste les serveurs du registre et la réponse de chacun.
- Corriger un côtéAjoutez la zone chez cet hébergeur, ou changez les serveurs de noms chez le registrar.
- Vérifier de nouveauLes réponses reviennent aussitôt ; un échec en cache dure jusqu'à 5 minutes.
Ce que reçoivent les visiteurs quand tous les serveurs sont lames :Google SERVFAILCloudflare SERVFAIL

De combien de serveurs de noms avez-vous besoin ?
D'au moins deux : « The DNS specification and domain name registration rules require at least two servers for every zone » (RFC 2182 §5, BCP 16). La même section en recommande trois pour la plupart des organisations, dont un bien éloigné des autres, et quatre ou cinq là où la fiabilité compte davantage.
Comptez les réseaux, pas les noms. Les serveurs doivent se trouver là où une seule panne ne peut pas tous les atteindre (RFC 2182 §3.1) : six serveurs dans un même /22 partagent le même sort de routage. L'anycast répartit une adresse sur de nombreux sites et c'est la réponse habituelle, mais cela reste un seul opérateur ; un second fournisseur survit à la panne de ce dernier (RFC 8901).
Plus n'est pas un problème. La limite de sept de l'ancienne RFC 1912 venait des réponses UDP de 512 octets ; les grandes zones en font tourner huit aujourd'hui (github.com, bbc.co.uk).
| Domaine | Serveurs par réseau | NS | Réseaux | Lecture |
|---|---|---|---|---|
| google.com | Google · AS15169 · anycast | 4 | 1 | Anycast, un seul opérateur |
| github.com | NS1 · AS62597Route 53 · AS16509 · anycast | 8 | 2 | Deux fournisseurs |
| bbc.co.uk | NetActuate · AS63911NS1 · AS62597 | 8 | 2 | Deux réseaux |
| xserver.ne.jp | Xserver · AS131965Amazon · AS16509 | 5 | 2 | Deux réseaux |
| craigslist.org | craigslist · AS22414 | 6 | 1 | Un seul /22 |





« Il est recommandé de fournir trois serveurs pour la plupart des zones au niveau d'une organisation, dont au moins un doit être bien éloigné des autres. »
RFC 2182 §5 · BCP 16, juillet 1997 · deux requis, trois recommandés
Comment changer les serveurs de noms, et combien de temps cela prend
Changez-les là où le domaine est enregistré, pas chez l'hébergeur DNS : le registrar envoie la nouvelle liste au registre, et le registre la publie. Ajoutez d'abord la zone chez le nouvel hébergeur, avec tous ses enregistrements, pour que les nouveaux serveurs répondent dès qu'ils sont nommés.
Deux horloges tournent ensuite. Les résolveurs qui ont mis en cache le renvoi du registre gardent l'ancienne liste jusqu'au TTL du parent : 2 jours pour .com, 1 jour pour .de et .jp, 1 heure pour .org. Les résolveurs qui ont déjà interrogé la zone gardent l'ancien ensemble NS propre à la zone pendant son TTL, qui peut être plus long : celui de google.com est de 4 jours. Google Public DNS garde les NS 6 heures au plus.
Ce n'est donc jamais un « 24 à 48 heures » fixe. Laissez l'ancien hébergeur DNS répondre les mêmes enregistrements jusqu'à la fin de la plus longue horloge, et sur un domaine signé, retirez le DS avant le déménagement (RFC 6781).
Chez le registrar : le guide de chacun
- GoDaddyDNS → Nameservers
- NamecheapDomain List → Manage → Nameservers
- Squarespace DomainsDNS → Domain Nameservers
- PorkbunDetails → Nameservers
- Onamae.comネームサーバー/DNS → ネームサーバー設定
- XServer Domainネームサーバー設定
- MuuMuu Domainドメイン管理 → ネームサーバー設定変更
- Cloudflare Registrarreste sur les serveurs de noms de Cloudflare


Combien de temps dure la copie du registre (TTL NS du parent)
- .ru4 jours345 600 s
- .com2 jours172 800 s
- .uk2 jours172 800 s
- .de1 jour86 400 s
- .jp1 jour86 400 s
- .tr12 heures43 200 s
- .dev3 heures10 800 s
- .org1 heure3 600 s
- .io1 heure3 600 s
- .fr1 heure3 600 s
- .in15 minutes900 s
Les horloges après un changement
- Ancien renvoi dans les cachesle TTL du parent.com : jusqu'à 2 jours
- Ancien ensemble NS de la zone dans les cachesle TTL de l'ancienne zonegoogle.com : jusqu'à 4 jours
- Google Public DNSson plafond pour les NS6 heures au plus
Enregistrements NS, SOA et glue
Trois enregistrements se rencontrent à une délégation. NS nomme les serveurs : la copie du parent indique le chemin, celle de la zone fait autorité. La glue est un enregistrement A ou AAAA que le parent ne garde que pour les serveurs nommés dans la zone. Le SOA existe une fois par zone, à son sommet : le serveur primaire, une adresse de contact, le numéro de série et les minuteurs.
Un serveur qui répond au SOA avec le flag aa détient la zone, et c'est pourquoi l'outil le demande à chaque serveur. Le numéro de série indique si les serveurs ont la même version ; Route 53 commence à 1 et ne le change jamais de lui-même, et une zone chez deux fournisseurs porte deux numéros de série, ce qui est normal dans les deux cas.
La zone .comgérée par Verisign
- NSgoogle.com. 172800 NS ns1.google.com.Délégation : où aller ensuite · ne fait pas autorité
- Ans1.google.com. 172800 A 216.239.32.10Glue : l'adresse du serveur, pour qu'on puisse le joindre
- DSpas de DS : google.com n'est pas signéDS : pointe vers la clé de signature de l'enfant ; zones signées seulement (cloudflare.com DS 2371 13 2)
coupure de zone · google.com
La zone google.comgérée par Google
- NSgoogle.com. 345600 NS ns1.google.com.La liste propre à la zone · fait autorité
- SOAns1.google.com. dns-admin.google.com. 1003797344 900 900 1800 60Un par zone : primaire, contact, numéro de série, minuteurs
- Ans1.google.com. 345600 A 216.239.32.10L'adresse propre du serveur : la glue devrait y correspondre
NS Lookup et la commande nslookup
On cherche « ns lookup » pour deux raisons : les serveurs de noms d'un domaine, et la commande nslookup livrée avec Windows, macOS et Linux. nslookup interroge votre résolveur et affiche ce qu'il a en cache ; avec -type=ns, il liste l'ensemble NS de la zone tel que votre résolveur le détient.
Cette copie peut avoir plusieurs heures, et elle ne montre jamais la liste du registre, la glue, ni si chaque serveur détient la zone. Cette page interroge directement chacun de ceux qu'elle peut joindre.
| Ce NS Lookupdnsrobot.net | nslookup-type=ns | digNS · +norec | |
|---|---|---|---|
| Interroge | le registre, puis chaque serveur | votre résolveur | n'importe quel serveur que vous nommez |
| Registre et zone | les deux, nom par nom | la copie en cache | une liste par commande |
| Le aa de chaque serveur | chaque adresse IPv4 (A et glue) | Non | un serveur par commande |
| Glue et TTL | les deux TTL | avec -debug | dans la sortie |
| Diagnostic | nommé, avec la correction | Non | Non |
| Fonctionne sur | n'importe quel navigateur | WindowsmacOSLinux | macOSLinux |


NS Lookup : questions fréquentes
Qu'est-ce qu'un NS Lookup ?
Comment savoir qui est mon fournisseur DNS ?
Pourquoi le registre et la zone listent-ils des serveurs de noms différents ?
Qu'est-ce qu'une délégation lame ?
Combien de temps la propagation d'un changement de serveurs de noms prend-elle ?
Combien de serveurs de noms un domaine doit-il avoir ?
Que sont les enregistrements glue, et quand en ai-je besoin ?
Pourquoi des outils différents montrent-ils des serveurs de noms différents ?
Que signifie « non sondé directement » ?
Un NS Lookup est-il la même chose que nslookup ?
Pourquoi mon changement de serveurs de noms n'apparaît-il pas encore ?
Dois-je retirer DNSSEC avant de changer de serveurs de noms ?
Il vous manque quelque chose ?Suggérez une fonction ou un nouvel outil
Outils DNS associés
Recherche DNS
Tous les enregistrements DNS depuis les serveurs du domaine, à côté du cache de Google et Cloudflare
Recherche WHOIS
Consultez l'enregistrement de domaine, le registrar et les détails du propriétaire via RDAP
Vérificateur d'hébergement
Découvrez qui héberge n'importe quel site : hébergeur, CDN, CMS, fournisseur e-mail, registrar et émetteur SSL
Recherche MX
Trouvez les enregistrements MX et les détails du serveur de messagerie
Domaine vers IP
Convertissez n'importe quel domaine en adresse IP avec géolocalisation et détection de CDN
DNS Inversé
Trouvez les hostnames associés à n'importe quelle adresse IP via les enregistrements PTR
Recherche de Sous-domaines
Découvrez tous les sous-domaines de n'importe quel domaine
Vérificateur d'Âge de Domaine
Vérifiez la date d'enregistrement, l'âge, l'expiration et le registrar du domaine via WHOIS