











MX Lookup — Sprawdź Rekordy MX Domeny
MX lookup dla dowolnej domeny: sprawdź jej serwery poczty w kolejności dostarczania, kto je obsługuje, ich adresy IPv4 i IPv6 i czy odpowiadają przez STARTTLS. Prosto z serwerów nazw samej domeny, obok kopii w cache Google i Cloudflare.
Dokładnie nazwa, którą wpiszesz: www. albo subdomena jest sprawdzana tak, jak jest, nigdy nie jest zmieniana.
Co to jest rekord MX?
Rekord MX (mail exchange) wskazuje serwery, które odbierają pocztę e-mail domeny, każdy z numerem priorytetu: nadawcy najpierw próbują najniższego numeru.
Gdy ktoś pisze na name@airbnb.com, jego serwer poczty pyta DNS o rekordy MX airbnb.com, wybiera serwer z najniższym numerem i dostarcza wiadomość przez SMTP na port 25. Rekord zawiera nazwę hosta, nigdy adres IP, a ta nazwa musi mieć własny rekord A lub AAAA: nie może być aliasem (CNAME, RFC 2181 §10.3).
MX lookup odczytuje te rekordy i śledzi każdy serwer aż do jego adresów, sieci i dostawcy. MX kieruje tylko pocztą przychodzącą: o tym, kto może wysyłać pocztę jako domena, decydują SPF, DKIM i DMARC.
Jak sprawdzić rekordy MX
Wpisz domenę powyżej i naciśnij Sprawdź MX albo zapytaj DNS z terminala: dig example.com MX w macOS i Linuksie, nslookup -type=mx example.com w dowolnym systemie lub Resolve-DnsName example.com -Type MX w Windows PowerShell.
Każdy wiersz odpowiedzi to jeden serwer: priorytet, potem nazwa hosta. Liczba przed IN to TTL, czyli przez ile sekund resolver może jeszcze podawać tę kopię. Dodaj @ i serwer nazw (dig @dns1.p08.nsone.net airbnb.com MX), aby odczytać odpowiedź samej strefy zamiast cache.
dig example.com MX +shortKażdy wiersz: priorytet, potem serwer poczty. Dodaj @ i serwer nazw, aby pominąć cache.
$ dig airbnb.com MX
;; ->>HEADER<<- opcode: QUERY, status: NOERROR1
;; flags: qr rd ra; QUERY: 1, ANSWER: 5

;; ANSWER SECTION:
airbnb.com.    3002  IN  MX   13 aspmx.l.google.com.4
airbnb.com.    300   IN  MX   5 alt1.aspmx.l.google.com.
airbnb.com.    300   IN  MX   5 alt2.aspmx.l.google.com.
airbnb.com.    300   IN  MX  10 alt3.aspmx.l.google.com.
airbnb.com.    300   IN  MX  10 alt4.aspmx.l.google.com.

;; SERVER: 8.8.8.8#53(8.8.8.8)5
- Status. NOERROR z odpowiedziami. NXDOMAIN oznacza, że nazwa nie istnieje; NOERROR bez odpowiedzi oznacza brak MX.
- TTL. Przez ile sekund tę kopię można jeszcze podawać: 300 u źródła, odliczane w dół w cache.
- Priorytet. Kolejność, w jakiej próbują nadawcy: najniższy najpierw.
- Serwer poczty. Host, z którym trzeba się połączyć na porcie 25; kropka na końcu kończy nazwę.
- Kto odpowiedział. 8.8.8.8 to cache.
@dns1.p08.nsone.netpyta samą strefę.
Jak czytać wynik
Nagłówek jednym zdaniem mówi, kto odbiera pocztę domeny i ile serwerów za tym stoi, z logo dostawcy; kolorowe wiersze pod nim to ustalenia, które mają znaczenie.
Widok Serwery wymienia każdy host MX według priorytetu z adresami, siecią i odwrotnym DNS; pierwszy serwer jest testowany na porcie 25 automatycznie, pozostałe na żądanie. Po prawej ścieżka dostarczania pokazuje, co nadawca robi z tymi odpowiedziami.
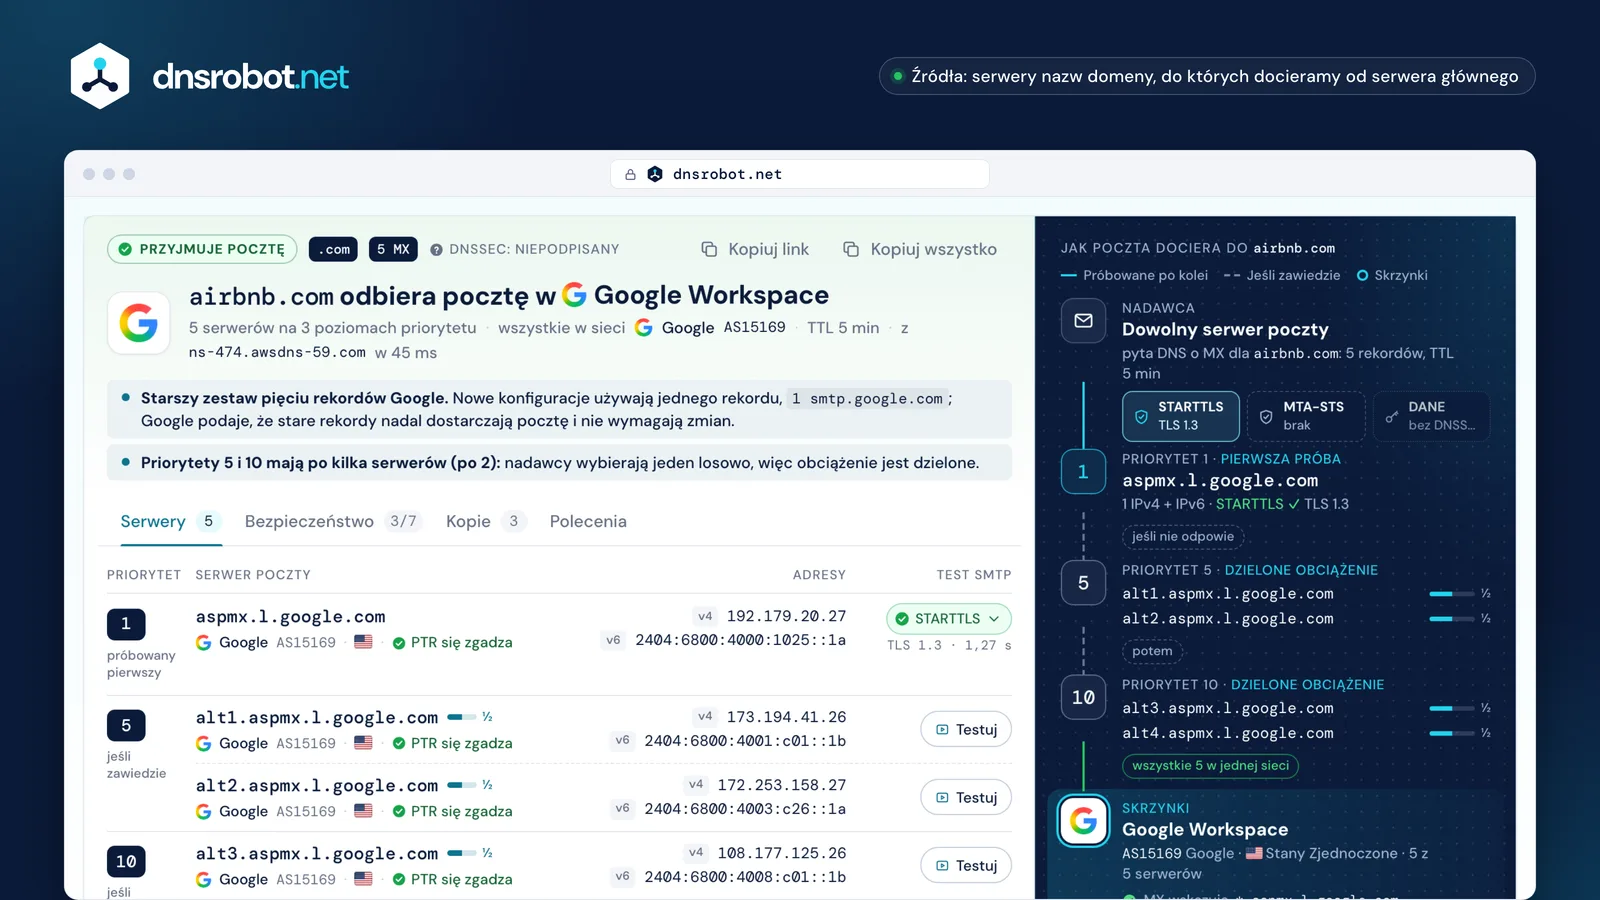
 WerdyktKto odbiera pocztę, serwery i poziomy priorytetu, sieć, TTL i który serwer nazw odpowiedział.SerweryKażdy host MX według priorytetu z adresami IPv4 i IPv6, numerem AS i PTR potwierdzonym w przód.Test SMTPSTARTTLS i wersja TLS z naszego serwera na porcie 25; otwórz wiersz, aby zobaczyć całą rozmowę.Ścieżka dostarczaniaNadawca, zabezpieczenia na pierwszym odcinku, każdy poziom priorytetu, a na końcu skrzynki i dowody, które na nie wskazują.
Co oznacza priorytet MX?
Priorytet (RFC 5321 nazywa go preference) ustala kolejność: nadawca najpierw próbuje najniższego numeru i przechodzi dalej tylko wtedy, gdy ten serwer nie odpowiada albo odkłada wiadomość tymczasową odpowiedzią 4xx.
Serwery z tym samym numerem dzielą obciążenie: nadawca wybiera jeden losowo. Liczy się tylko kolejność, a nie odstępy, a 0 to poprawny numer. Jeden rekord MX wystarcza, gdy za nazwą stoi wiele serwerów, jak w Microsoft 365 i Mimecast.
Nasza rada w sprawie zapasowego MX: zapasowy serwer w innej firmie, który filtruje słabiej niż główny, to znana furtka dla spamu, a dostawcy hostowanej poczty i tak utrzymują redundantne serwery za jedną nazwą MX. Jeśli go zostawiasz, musi stosować te same kontrole SPF i antyspamowe co serwer główny (RFC 7208, dodatek F).
tylko jeśli nie odpowie lub odpowie 4xx
potem
Rekordy MX Google Workspace
Nowe domeny w Google Workspace potrzebują jednego rekordu MX: smtp.google.com z priorytetem 1. Domeny skonfigurowane przed 2023 rokiem często nadal publikują zestaw pięciu rekordów, zaczynający się od aspmx.l.google.com; Google podaje, że oba działają, a działająca konfiguracja nie wymaga zmian.
Narzędzie rozpoznaje Google Workspace w obu zestawach i oznacza starszy jako przestarzały, nigdy jako błąd. Uzupełnij MX o SPF z include:_spf.google.com i DKIM z konsoli administracyjnej Google; Google przewiduje do 72 godzin, aż nowe rekordy MX będą widoczne wszędzie.

Rekordy MX Microsoft 365
Microsoft 365 daje każdej domenie jeden rekord MX pod mail.protection.outlook.com, np. microsoft-com.mail.protection.outlook.com, zwykle z priorytetem 0. Pierwsza część to token, który kopiujesz z centrum administracyjnego Microsoft 365: często wygląda jak domena z myślnikami, ale nie zawsze.
Domeny, które włączają przychodzący SMTP DANE, dostają zamiast tego host pod mx.microsoft, np. siemens-com.h-v1.mx.microsoft: ta strefa jest podpisana DNSSEC, więc nadawcy mogą sprawdzić certyfikat serwera przez DANE. W czasie przenosin działają oba rekordy: nowy najpierw za starym, potem przed nim, aż stary zostanie usunięty. Microsoft nie planuje podpisywać mail.protection.outlook.com, więc dotychczasowy host nie jest przestarzały.

Brak rekordu MX lub null MX: co się dzieje?
Domena bez rekordów MX nadal może odbierać pocztę: nadawcy sięgają wtedy po własny adres A lub AAAA domeny (RFC 5321 §5.1). Dopiero null MX (pusty rekord MX), pojedynczy rekord 0 ., mówi każdemu nadawcy, że domena nie przyjmuje poczty (RFC 7505).
Dlatego null MX to właściwy rekord dla domeny, która nigdy nie odbiera poczty: nadawcy od razu zwracają wiadomość z kodem 556 5.1.10, zamiast ponawiać próby przez wiele dni. Dodaj v=spf1 -all i DMARC p=reject, aby nikt nie mógł też wysyłać poczty jako ta domena, tak jak robi to example.com. Rekordy MX należą do jednej nazwy: www.example.com nie dziedziczy rekordów example.com.
.cmo, więc nic pod nią nie istnieje.zwrócona5.1.2Domena, która nie wysyła ani nie odbiera poczty:MX 0 .v=spf1 -all_dmarc p=reject
Poczta nie dochodzi? Gdzie w szukaniu przyczyny jest MX
Najpierw przeczytaj zwrot (bounce): jego kod statusu mówi, który krok zawiódł. Problemy z MX wyglądają jak „host not found” albo długie opóźnienia; brak skrzynki to 5.1.1; błędy uwierzytelniania to odrzucenia 5.7.x.
Idź po liście od góry: domena musi istnieć, jej MX musi wskazywać dostawcę, z którego korzystasz, każdy host MX musi się rozwiązywać i odpowiadać na porcie 25, a dopiero potem SPF, DKIM, DMARC i czarne listy decydują, gdzie trafi wiadomość.
MTA-STS, DANE i TLS dla serwerów poczty
Serwery poczty szyfrują przez STARTTLS tylko wtedy, gdy obie strony to oferują, więc ktoś na trasie może usunąć tę ofertę i przeczytać wiadomość. MTA-STS i DANE pozwalają domenie wymagać od nadawców TLS.
MTA-STS publikuje przez HTTPS politykę (https://mta-sts.<domain>/.well-known/mta-sts.txt) z listą dozwolonych hostów MX i trybem; przy enforce nadawcy dostarczają do tych hostów tylko przez ważny TLS (RFC 8461). DANE umieszcza klucz serwera w rekordzie TLSA pod _25._tcp.<mx host>, który liczy się tylko tam, gdzie DNSSEC podpisuje tę strefę (RFC 7672). TLS-RPT prosi nadawców o zgłaszanie błędów (RFC 8460). Narzędzie sprawdza, czy każdy aktywny MX pasuje do wiersza mx: polityki.
250-STARTTLS po prostu znika z odpowiedzi.
v=TLSRPTv1; rua=https://reports.proton.me/reports/smtptls. Narzędzie testuje STARTTLS z naszego serwera; MTA-STS i DANE pochodzą z DNS i pliku polityki.Hosty MX popularnych dostawców
Większość domen kieruje MX do jednego z kilkudziesięciu dostawców, a każdy z nich publikuje rozpoznawalne nazwy hostów. Dzięki temu narzędzie podaje dostawcę poczty domeny, a ty możesz porównać konfigurację z wartościami samego dostawcy.
Bramki takie jak Mimecast, Proofpoint i Barracuda stoją przed hostem skrzynek; wtedy narzędzie odczytuje SPF i Autodiscover, aby wskazać prawdopodobne skrzynki za nimi.
| Dostawca | MX (priorytet host) | SPF |
|---|---|---|
| Google Workspace | 1smtp.google.comlub 1 aspmx.l.google.com + 4 alt | include: |
| Microsoft 365 | 0<token>.mail.protection.outlook.comlub <token>.<x>-v1.mx.microsoft | include: |
| Zoho Mailregion w TLD | 10mx.zoho.com20mx2.zoho.com · 50 mx3.zoho.com | include: |
| Proton Mail | 10mail.protonmail.ch20mailsec.protonmail.ch | include: |
| iCloud Mail | 10mx01.mail.icloud.com10mx02.mail.icloud.com | include: |
| Fastmail | 10in1-smtp.messagingengine.com20in2-smtp.messagingengine.com | include: |
| Yandex 360 | 10mx.yandex.net | redirect=_spf. |
| Titan Email | 10mx1.titan.email20mx2.titan.email | include: |
| GoDaddy Professional Email | 0smtp.secureserver.net10mailstore1.secureserver.net | include: |
| Namecheap Private Email | 10mx1.privateemail.com10mx2.privateemail.com | include: |
| Cloudflare Email Routingprzekierowanie | route1/2/3.mx.cloudflare.netpriorytety ustawiane dla każdej domeny | include: |
| Amazon SESwspólny z WorkMail | 10inbound-smtp.<region>.amazonaws.com | include: |
| Mimecastbramka | 10<region>-smtp-inbound-1.mimecast.com10<region>-smtp-inbound-2.mimecast.com | include: |
| Proofpointbramka | mx0a-<id>.pphosted.com · mx0b-<id>lub mx1-us1.ppe-hosted.com (Essentials) | a: |
| Barracudabramka | 1<id>.ess.barracudanetworks.com10<id>.ess.barracudanetworks.com | include: |
| NAVER WORKSKorea | 10kr1-aspmx1.worksmobile.com20kr1-aspmx2.worksmobile.com | include: |




MX lookup: najczęstsze pytania
Do czego służy MX lookup?
Jak sprawdzić rekordy MX za pomocą nslookup?
Czy domena może mieć więcej niż jeden rekord MX?
Czy rekord MX może wskazywać na adres IP albo CNAME?
Ile trwa zmiana rekordu MX?
Co to jest null MX?
Co się dzieje, gdy domena nie ma rekordu MX?
Czy jeden rekord MX to problem?
Dlaczego MX pokazuje innego dostawcę niż oczekiwany?
Czy rekordy MX są publiczne?
Czy rekordy MX wpływają na wysyłanie poczty?
Dlaczego nie mogę połączyć się z portem 25 ze swojego komputera?
Czegoś brakuje?Zaproponuj funkcję lub nowe narzędzie
Więcej narzędzi DNS i poczty
Wyszukiwanie DNS
Wszystkie rekordy DNS prosto z serwerów nazw domeny, obok pamięci podręcznej Google i Cloudflare
Sprawdzanie Rekordu SPF
Waliduj rekordy SPF i sprawdź liczbę wyszukiwań DNS zgodnie z RFC 7208
Sprawdzanie DMARC
Sprawdź politykę DMARC i ustawienia wyrównania dla dowolnej domeny
Sprawdzanie Czarnej Listy IP
Sprawdź, czy adres IP jest na czarnych listach spamu lub złośliwego oprogramowania
Test SMTP
Przetestuj dowolny serwer poczty: STARTTLS, certyfikat, AUTH i open relay
Weryfikacja adresu e-mail
Sprawdź adres e-mail u jego serwera poczty, nic nie wysyłając, albo wyślij nam e-mail testowy po raport o spamie i dostarczalności
Sprawdzanie hostingu
Sprawdź, kto hostuje dowolną stronę: hosting, CDN, CMS, dostawca poczty, rejestrator i wystawca SSL
Odwrotne DNS
Znajdź nazwy hostów powiązane z dowolnym adresem IP przez rekordy PTR