











Kalkulator podsieci
Wpisz adres IP z prefiksem lub maską podsieci, a zobaczysz adres sieci, adres rozgłoszeniowy, zakres dostępnych hostów i maskę odwrotną, bit po bicie. Ten kalkulator podsieci IPv4 i IPv6 dzieli też sieci, planuje VLSM i stosuje reguły chmur.
Wpisz tak, jak masz: CIDR, maskę podsieci lub maskę odwrotną Cisco po adresie, zakres z myślnikiem albo IPv6. Przeciągnij linię między bitami, aby zmienić prefiks. Nic nie opuszcza twojej przeglądarki.
254 dostępne hosty · 192.168.1.1 – 192.168.1.254
- 1
Maska
/24: najpierw jedynki (24), potem zera (8)
maska11111111.11111111.11111111.00000000255.255.255.0 - 2
Sieć = adres AND maska
Zostają bity tam, gdzie maska ma 1
adres11000000.10101000.00000001.00000000192.168.1.0ANDmaska11111111.11111111.11111111.00000000255.255.255.0sieć11000000.10101000.00000001.00000000192.168.1.0 - 3
Adres rozgłoszeniowy = sieć OR maska odwrotna
Wszystkie bity hosta ustawione na 1
sieć11000000.10101000.00000001.00000000192.168.1.0ORwildcard00000000.00000000.00000000.111111110.0.0.255broadcast11000000.10101000.00000001.11111111192.168.1.255 - 4
Hosty = 232 − 24 − 2 = 256 − 2 = 254
Adresu sieci i adresu rozgłoszeniowego nie można przypisać urządzeniu
pierwszy host 192.168.1.1ostatni host 192.168.1.254
Skrót. Prefiks kończy się na granicy oktetu: sieć zachowuje pełne oktety (192.168.1, czyli 3 × 8 bitów), a reszta to bity hosta.
Czym jest podsieć i maska podsieci?
Podsieć to blok adresów IP o tych samych początkowych bitach, a maska podsieci mówi, ile to bitów: w 192.168.1.10 z maską 255.255.255.0 pierwsze 24 bity (192.168.1) wskazują sieć, a ostatnie 8 bitów (10) jedno urządzenie w tej sieci.
Każdy adres IPv4 ma 32 bity. Maska też ma 32 bity: ciąg jedynek nad częścią sieciową i zer nad częścią hosta, nigdy wymieszanych (RFC 1812). Urządzenia, których adresy mają te same bity sieci, łączą się ze sobą bezpośrednio; wszystko inne idzie przez router.
W podsieci adres ze wszystkimi bitami hosta równymi zero oznacza samą sieć, a adres ze wszystkimi bitami hosta równymi jeden to jej adres rozgłoszeniowy, więc zwykła podsieć ma dla urządzeń o dwa adresy mniej, niż wynosi jej rozmiar (RFC 1122). Sieć /24 mieści 256 adresów i 254 hosty.
Ta podsieć192.168.1.0/24
- 192.168.1.1
- 192.168.1.10
- 192.168.1.11
- 192.168.1.12
Inna podsieć192.168.2.0/24
- 192.168.2.1
- 192.168.2.10
- 192.168.2.11
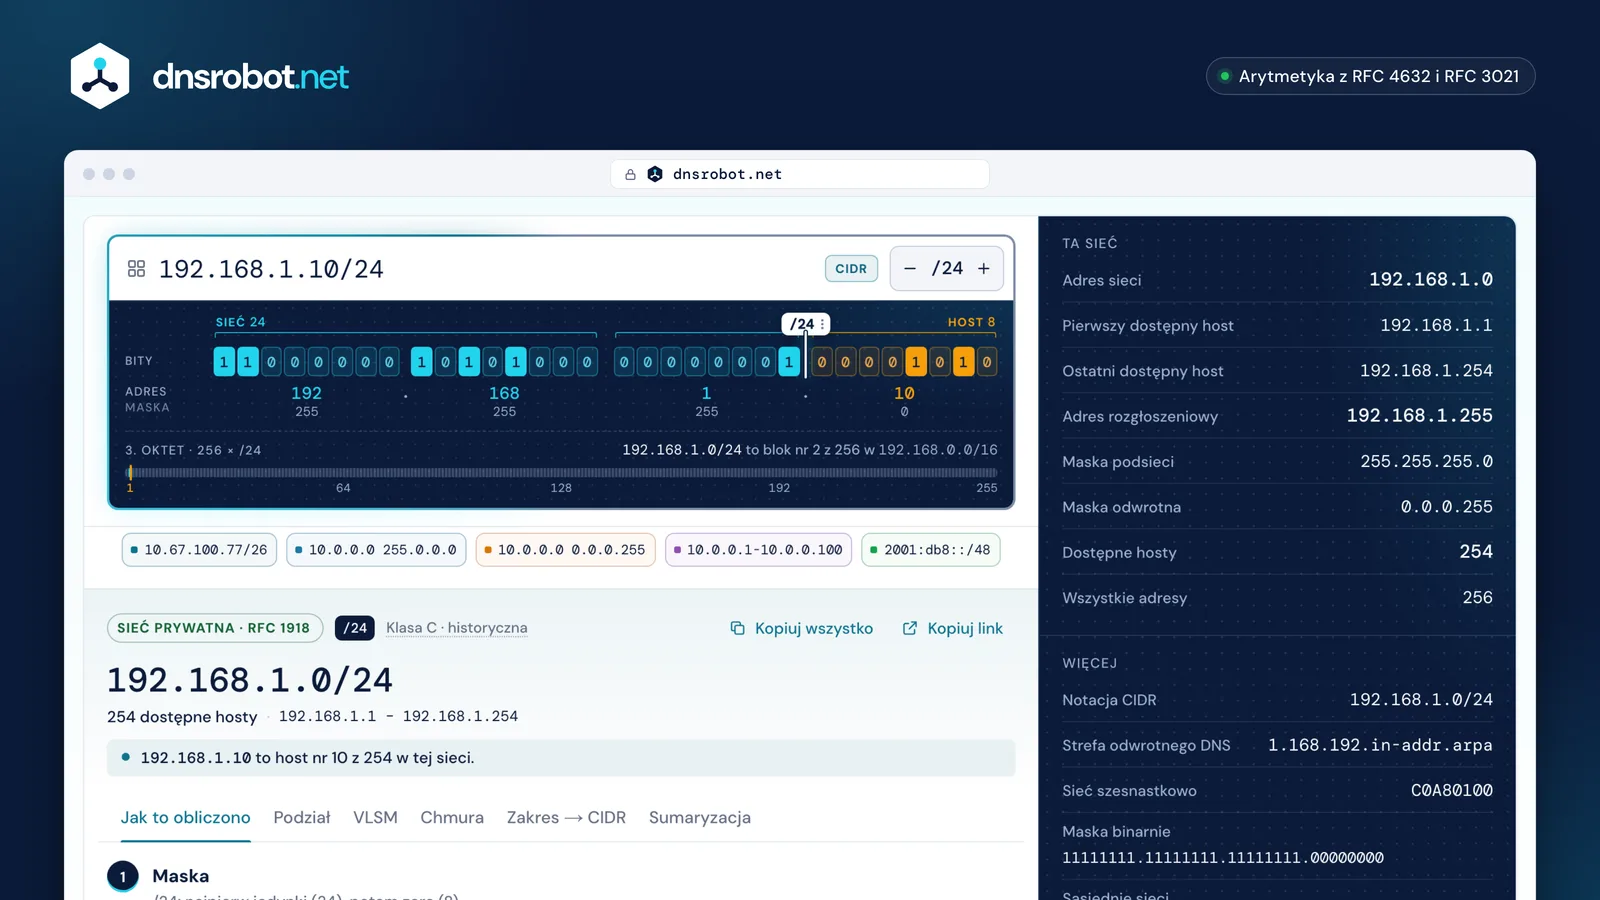
 Dowolny zapisCIDR, maska podsieci, maska odwrotna, zakres albo IPv6, wpisane tak, jak je masz.BityBity sieci i bity hosta obok siebie; przeciągnij granicę, aby wypróbować inny prefiks.OdpowiedźAdres sieci, adres rozgłoszeniowy, pierwszy i ostatni dostępny host oraz ich liczba.PlanowaniePodziel sieć, zmieść podsieci różnej wielkości albo zastosuj reguły chmury.
Jak podzielić sieć na podsieci w 4 krokach
Ustal, ilu podsieci lub hostów potrzebujesz, pożycz tyle bitów z części hosta, a potem przejdź przez sieć blokami nowego rozmiaru: sieć 192.168.1.0/24 podzielona na cztery podsieci to cztery bloki /26 po 64 adresy, z 62 hostami w każdym.
1. Policz: cztery podsieci wymagają 2 dodatkowych bitów sieci (2² = 4), więc /24 staje się /26. Jeśli liczysz hosty, weź najmniejszy blok, który je pomieści: 50 hostów potrzebuje 64 adresów, czyli /26.
2. Rozmiar bloku: 2^(32 − 26) = 64 adresy na podsieć, co daje maskę 255.255.255.192.
3. Przejdź po kolei: sieci zaczynają się co 64 adresy: 192.168.1.0, .64, .128 i .192.
4. Krańce: w każdym bloku pierwszy adres to sieć, ostatni to adres rozgłoszeniowy, a hosty są pomiędzy. Dla 10.67.100.77/26 adres sieci to 10.67.100.64, hosty mają adresy od .65 do .126, a adres rozgłoszeniowy to .127.
PodsiećPierwszy host – Ostatni hostRozgłoszeniowy
Ta sama metoda w dwóch pytaniach egzaminacyjnych
10.67.100.77/264. oktet · bloki po 64- Sieć
- 10.67.100.64
- Pierwszy dostępny
- 10.67.100.65
- Ostatni dostępny
- 10.67.100.126
- Rozgłoszeniowy
- 10.67.100.127
10.67.100.0/173. oktet · bloki po 128- Sieć
- 10.67.0.0
- Pierwszy dostępny
- 10.67.0.1
- Ostatni dostępny
- 10.67.127.254
- Rozgłoszeniowy
- 10.67.127.255
To nie jest adres sieci: 10.67.100.0/17 → 10.67.0.0/17
Notacja CIDR: co oznacza /24
Notacja CIDR zapisuje sieć jako adres, ukośnik i liczbę bitów sieci: 192.168.1.0/24 oznacza, że pierwsze 24 bity to sieć, tak samo jak przy masce 255.255.255.0 (RFC 4632).
Każdy krok o jeden bit podwaja blok albo zmniejsza go o połowę: /23 to dwa bloki /24 (512 adresów), a /25 to połowa jednego (128). /16 mieści 256 bloków /24, a /8 aż 65 536.
CIDR zastąpił dawne klasy A, B i C w 1993 roku (RFC 1519, obecnie RFC 4632). Od tego czasu maski nie da się odgadnąć z pierwszego oktetu, więc zawsze się ją zapisuje; kalkulator pokazuje dawną klasę tylko jako ciekawostkę historyczną.
- /221024255.255.252.04 bloki /24
- /23512255.255.254.02 bloki /24
- /24256255.255.255.01 blok /24
- /25128255.255.255.128½ bloku /24
- /2664255.255.255.192¼ bloku /24
Tabela masek podsieci: od /0 do /32
Każdy prefiks IPv4 z maską podsieci, maską odwrotną, liczbą adresów i dostępnych hostów. Wybierz wiersz, aby obliczyć go w kalkulatorze.
Dostępne hosty to adresy minus adres sieci i adres rozgłoszeniowy, z wyjątkiem /31, gdzie oba adresy są hostami na łączu punkt-punkt (RFC 3021), oraz /32, czyli pojedynczego hosta.
| Prefiks | Maska podsieci | Maska odwrotna | Adresy | Dostępne hosty | W porównaniu z /24 |
|---|---|---|---|---|---|
| /0 | 0.0.0.0255.255.255.255 | 255.255.255.255 | 4 294 967 296 | 4 294 967 294Wszystkie adresy IPv4 | 16 777 216 bloków /24 |
| /1 | 128.0.0.0127.255.255.255 | 127.255.255.255 | 2 147 483 648 | 2 147 483 646 | 8 388 608 bloków /24 |
| /2 | 192.0.0.063.255.255.255 | 63.255.255.255 | 1 073 741 824 | 1 073 741 822 | 4 194 304 bloki /24 |
| /3 | 224.0.0.031.255.255.255 | 31.255.255.255 | 536 870 912 | 536 870 910 | 2 097 152 bloki /24 |
| /4 | 240.0.0.015.255.255.255 | 15.255.255.255 | 268 435 456 | 268 435 454 | 1 048 576 bloków /24 |
| /5 | 248.0.0.07.255.255.255 | 7.255.255.255 | 134 217 728 | 134 217 726 | 524 288 bloków /24 |
| /6 | 252.0.0.03.255.255.255 | 3.255.255.255 | 67 108 864 | 67 108 862 | 262 144 bloki /24 |
| /7 | 254.0.0.01.255.255.255 | 1.255.255.255 | 33 554 432 | 33 554 430 | 131 072 bloki /24 |
| /8 | 255.0.0.00.255.255.255 | 0.255.255.255 | 16 777 216 | 16 777 214Rozmiar dawnej klasy A | 65 536 bloków /24 |
| /9 | 255.128.0.00.127.255.255 | 0.127.255.255 | 8 388 608 | 8 388 606 | 32 768 bloków /24 |
| /10 | 255.192.0.00.63.255.255 | 0.63.255.255 | 4 194 304 | 4 194 302 | 16 384 bloki /24 |
| /11 | 255.224.0.00.31.255.255 | 0.31.255.255 | 2 097 152 | 2 097 150 | 8192 bloki /24 |
| /12 | 255.240.0.00.15.255.255 | 0.15.255.255 | 1 048 576 | 1 048 574 | 4096 bloków /24 |
| /13 | 255.248.0.00.7.255.255 | 0.7.255.255 | 524 288 | 524 286 | 2048 bloków /24 |
| /14 | 255.252.0.00.3.255.255 | 0.3.255.255 | 262 144 | 262 142 | 1024 bloki /24 |
| /15 | 255.254.0.00.1.255.255 | 0.1.255.255 | 131 072 | 131 070 | 512 bloków /24 |
| /16 | 255.255.0.00.0.255.255 | 0.0.255.255 | 65 536 | 65 534Rozmiar dawnej klasy B | 256 bloków /24 |
| /17 | 255.255.128.00.0.127.255 | 0.0.127.255 | 32 768 | 32 766 | 128 bloków /24 |
| /18 | 255.255.192.00.0.63.255 | 0.0.63.255 | 16 384 | 16 382 | 64 bloki /24 |
| /19 | 255.255.224.00.0.31.255 | 0.0.31.255 | 8192 | 8190 | 32 bloki /24 |
| /20 | 255.255.240.00.0.15.255 | 0.0.15.255 | 4096 | 4094 | 16 bloków /24 |
| /21 | 255.255.248.00.0.7.255 | 0.0.7.255 | 2048 | 2046 | 8 bloków /24 |
| /22 | 255.255.252.00.0.3.255 | 0.0.3.255 | 1024 | 1022 | 4 bloki /24 |
| /23 | 255.255.254.00.0.1.255 | 0.0.1.255 | 512 | 510 | 2 bloki /24 |
| /24 | 255.255.255.00.0.0.255 | 0.0.0.255 | 256 | 254Rozmiar dawnej klasy C | 1 blok /24 |
| /25 | 255.255.255.1280.0.0.127 | 0.0.0.127 | 128 | 126 | 2 na /24 |
| /26 | 255.255.255.1920.0.0.63 | 0.0.0.63 | 64 | 62 | 4 na /24 |
| /27 | 255.255.255.2240.0.0.31 | 0.0.0.31 | 32 | 30 | 8 na /24 |
| /28 | 255.255.255.2400.0.0.15 | 0.0.0.15 | 16 | 14 | 16 na /24 |
| /29 | 255.255.255.2480.0.0.7 | 0.0.0.7 | 8 | 6 | 32 na /24 |
| /30 | 255.255.255.2520.0.0.3 | 0.0.0.3 | 4 | 2 | 64 na /24 |
| /31 | 255.255.255.2540.0.0.1 | 0.0.0.1 | 2 | 2Łącze punkt-punkt | 128 na /24 |
| /32 | 255.255.255.2550.0.0.0 | 0.0.0.0 | 1 | 1Pojedynczy host | 256 na /24 |
Popularne prefiksy IPv6
| Prefiks | Typowe zastosowanie | Adresy | Podsieci /64 |
|---|---|---|---|
| /32 | Przydział dla dostawcy (ISP) | 79 228 162 514 264 337 593 543 950 336296 | 4 294 967 296 |
| /48 | Lokalizacja (firma) | 1 208 925 819 614 629 174 706 176280 | 65 536 |
| /56 | Lokalizacja (dom) | 4 722 366 482 869 645 213 696272 | 256 |
| /64 | Jedna podsieć (SLAAC) | 18 446 744 073 709 551 616264 | 1 |
| /127 | Łącze między routerami | 221 | – |
| /128 | Jeden adres | 120 | – |
Ile jest dostępnych hostów? /30, /31 i /32
Sieć /30 ma 4 adresy i 2 dostępne hosty, /31 ma 2 adresy i oba są dostępne na łączu punkt-punkt, a /32 to jeden adres, czyli pojedynczy host.
Wzór 2^n − 2 obowiązuje od /0 do /30. Dla łączy między dwoma routerami RFC 3021 dopuszcza /31 bez adresu sieci i adresu rozgłoszeniowego, co zużywa połowę adresów potrzebnych dla /30. Cisco obsługuje to na łączach punkt-punkt (Cisco).
/32 to trasa do hosta: jeden adres, używany dla interfejsów loopback i tras do pojedynczych adresów. Chmury odejmują w każdej podsieci więcej niż dwa adresy, więc ich liczby są inne; zobacz sekcję o chmurach poniżej.
198.51.100.4/302 dostępne
198.51.100.4/312 dostępnepunkt-punkt (RFC 3021)
198.51.100.4/321 dostępnyjeden host
Maska odwrotna (wildcard): odwrotność maski podsieci
Maska odwrotna (wildcard) to maska podsieci z odwróconym każdym bitem, więc 255.255.255.0 staje się 0.0.0.255: bit 0 musi się zgadzać, a bit 1 jest pomijany. Maski odwrotne przyjmują listy dostępu Cisco i polecenia network w OSPF.
Dla zwykłej maski maska odwrotna to 255.255.255.255 minus maska: 255.255.240.0 dla /20 daje 0.0.15.255. Na liście dostępu permit 10.1.0.0 0.0.255.255 pasuje do każdego adresu od 10.1.0.0 do 10.1.255.255 (Cisco).
Wpisz maskę odwrotną po adresie (10.1.0.0 0.0.255.255), a kalkulator odczyta ją jako odpowiadający jej prefiks, /16.
- Musi pasować
- Dowolna wartość
Pasują adresy od 10.1.0.0 do 10.1.255.255
| /8 | 255.0.0.0 | 0.255.255.255 |
|---|---|---|
| /16 | 255.255.0.0 | 0.0.255.255 |
| /20 | 255.255.240.0 | 0.0.15.255 |
| /24 | 255.255.255.0 | 0.0.0.255 |
| /27 | 255.255.255.224 | 0.0.0.31 |
VLSM: podsieci różnej wielkości w jednej sieci
Maski podsieci o zmiennej długości (VLSM) dają każdej podsieci tylko taki rozmiar, jakiego potrzebuje: w jednej /24 sieć Wi-Fi na 100 hostów dostaje /25, biuro na 50 hostów /26, serwery /27, a łącze między routerami /30, i jeszcze zostają wolne adresy.
Planer umieszcza najpierw największą podsieć, a każdą następną pod kolejnym wolnym adresem, więc każdy blok zaczyna się na granicy własnego rozmiaru i nic się nie nakłada. Routery muszą obsługiwać maski różnej długości w jednej sieci od czasu RFC 1812 (1995).
Planer podaje, ile adresów zużywa plan i ilu hostom służy, wymienia pozostałe wolne bloki, a gdy sieć jest za mała, wskazuje podsieć, która się nie mieści.
- Wi-Fidla 100 hostów
192.168.1.0/25192.168.1.1 – 192.168.1.126 - Biurodla 50 hostów
192.168.1.128/26192.168.1.129 – 192.168.1.190 - Serwerydla 20 hostów
192.168.1.192/27192.168.1.193 – 192.168.1.222 - Łącze routerówdla 2 hostów
192.168.1.224/30192.168.1.225 – 192.168.1.226 - Wolne
192.168.1.228/30 · 192.168.1.232/29 · 192.168.1.240/28
Wykorzystanie adresów: 228 z 256, wolne: 28
Podsieci IPv6: /48, /56 i /64
W IPv6 podsieć to zwykle /64, a pojedyncze lokalizacje (sites) dostają do podziału /48 (65 536 podsieci) lub /56 (256 podsieci). Nie ma adresu rozgłoszeniowego: zarezerwowane są tylko adres anycast Subnet-Router i 128 najwyższych identyfikatorów interfejsu, przeznaczonych dla anycast.
Prefiks /64 to rozmiar, którego wymaga automatyczna konfiguracja adresów (SLAAC): ostatnie 64 bity to identyfikator interfejsu urządzenia (RFC 4291, RFC 7421). Dłuższe prefiksy są poprawne (RFC 7608), a /127 to odpowiednik /31 w IPv6 dla łączy między routerami (RFC 6164).
Dobra praktyka RIPE dla dostawców to /48 dla firm oraz /48 lub /56 dla domów, a RIPE zdecydowanie odradza cokolwiek dłuższego niż /56 (RIPE-690). Dziel na granicach 4 bitów (/52, /56, /60), aby każda podsieć składała się z pełnych cyfr szesnastkowych, a odwrotny DNS dał się czysto delegować.
| Prefiks | Bity do /64 | Liczba /64 | Adresy |
|---|---|---|---|
| /32 | 32 | 4 294 967 296 | 79 228 162 514 264 337 593 543 950 336296 |
| /48 | 16 | 65 536 | 1 208 925 819 614 629 174 706 176280 |
| /56 | 8 | 256 | 4 722 366 482 869 645 213 696272 |
| /64 | 0 | 1 | 18 446 744 073 709 551 616264 |
Podsieci w chmurze: dlaczego /24 w AWS ma 251 dostępnych adresów
AWS i Azure rezerwują 5 adresów w każdej podsieci, Google Cloud 4, a Oracle Cloud 3, więc /24 ma 251 dostępnych adresów w AWS lub Azure, 252 w Google Cloud i 253 w Oracle Cloud.
AWS rezerwuje adres sieci, +1 dla routera VPC, +2 dla DNS, +3 na przyszłość i ostatni adres, a dopuszcza podsieci od /16 do /28 (AWS). Azure rezerwuje adres sieci, bramę, dwa adresy dla Azure DNS i ostatni adres, a dopuszcza podsieci od /2 do /29 (Azure).
Google Cloud rezerwuje dwa pierwsze i dwa ostatnie adresy zakresu podstawowego, od /4 do /29, a w zakresach dodatkowych nie rezerwuje żadnego (Google Cloud). Oracle Cloud rezerwuje adres sieci, bramę i ostatni adres, od /16 do /30 (Oracle). Wybierz chmurę w kalkulatorze, aby zastosować jej reguły do podziału lub planu VLSM.
 AWS251 dostępnych.0sieć.1router.2DNS.3rezerwajeszcze 250.254.255ostatni
 Azure251 dostępnych.0sieć.1brama.2DNS.3DNSjeszcze 250.254.255ostatni
 Google Cloud252 dostępne.0sieć.1brama.2.3jeszcze 250.254rezerwa.255ostatni
 Oracle Cloud253 dostępne.0sieć.1brama.2.3jeszcze 250.254.255ostatni
- Adres sieci
- Router lub brama
- DNS
- Na przyszłość
- Ostatni adres
Prywatne i specjalne zakresy adresów IP
Sieci prywatne używają 10.0.0.0/8, 172.16.0.0/12 i 192.168.0.0/16 (RFC 1918); NAT operatorów internetu (carrier-grade NAT) używa 100.64.0.0/10, a inne bloki są zarezerwowane dla pętli zwrotnej (loopback), adresów link-local, dokumentacji, testów wydajności i multicastu.
Kalkulator sprawdza cały blok w rejestrach specjalnego przeznaczenia IANA (IPv4, IPv6), a nie tylko jego pierwszy adres. 10.0.0.0/7 jest w połowie prywatny, a w połowie publiczny, a 172.0.0.0/11 zawiera prywatny 172.16.0.0/12, więc kalkulator mówi, co zawiera każdy z nich.
172.16.0.0/12 sięga do 172.31.255.255, a nie obejmuje tylko 172.16.x.x. 100.64.0.0/10 nie jest zakresem prywatnym jak pozostałe: jest przeznaczony wyłącznie do łącza między NAT dostawcy a jego klientami (RFC 6598).
- Prywatne
- NAT operatora
- Pętla zwrotna i link-local
- Dokumentacja i testy wydajności
- Adresy grupowe (multicast)
- Zarezerwowane
0.0.0.0/8Ta sieć16 777 216 adresów10.0.0.0/8Prywatne16 777 216 adresów100.64.0.0/10NAT operatora4 194 304 adresy127.0.0.0/8Pętla zwrotna16 777 216 adresów169.254.0.0/16Link-local65 536 adresów172.16.0.0/12Prywatne1 048 576 adresów192.0.2.0/24Dokumentacja256 adresów192.168.0.0/16Prywatne65 536 adresów198.18.0.0/15Testy wydajności131 072 adresy198.51.100.0/24Dokumentacja256 adresów203.0.113.0/24Dokumentacja256 adresów224.0.0.0/4Adresy grupowe (multicast)268 435 456 adresów240.0.0.0/4Zarezerwowane268 435 456 adresów
Kalkulator podsieci: pytania i odpowiedzi
Ile dostępnych hostów ma sieć /24?
Jaka jest maska podsieci dla /27?
Jak znaleźć długość prefiksu podsieci na podstawie maski?
Jak obliczyć adres sieci z adresu IP i maski?
Dlaczego /31 ma dwa dostępne hosty?
Czy mogę używać podsieci zerowej i podsieci z samych jedynek?
Czym różni się maska podsieci od maski odwrotnej (wildcard)?
Ile podsieci /24 mieści się w /16?
Czym jest /64 w IPv6 i ile ich mieści /48?
Czy to, co wpisuję, jest gdzieś wysyłane?
Czegoś brakuje?Zaproponuj funkcję lub nowe narzędzie
Powiązane narzędzia
Wyszukiwanie IP
Wyszukaj geolokalizację adresu IP, ISP i szczegóły sieci natychmiast
Jaki Jest Mój IP
Twój publiczny IPv4 i IPv6 naraz, z siecią, lokalizacją i sprawdzeniem VPN
Sprawdzanie Portów
Testuj łączność portów i dostępność usług
Odwrotne DNS
Znajdź nazwy hostów powiązane z dowolnym adresem IP przez rekordy PTR