











Subnetzrechner
Geben Sie eine IP-Adresse mit Präfix oder Subnetzmaske ein und erhalten Sie Netzwerkadresse, Broadcast-Adresse, nutzbaren Hostbereich und Wildcard-Maske, Bit für Bit. Der Subnetzrechner (auch IP- und CIDR-Rechner) für IPv4 und IPv6 teilt zudem Netzwerke auf, plant VLSM und wendet die Regeln der Clouds an.
Geben Sie es so ein, wie Sie es vorliegen haben: CIDR, eine Maske oder eine Cisco-Wildcard nach der Adresse, einen Bereich mit Bindestrich oder IPv6. Ziehen Sie die Linie zwischen den Bits, um das Präfix zu ändern. Nichts verlässt Ihren Browser.
254 nutzbare Hosts · 192.168.1.1 – 192.168.1.254
- 1
Die Maske
/24 sind 24 Einsen, dann 8 Nullen
Maske11111111.11111111.11111111.00000000255.255.255.0 - 2
Netzwerk = Adresse AND Maske
Die Bits behalten, an denen die Maske eine 1 hat
Adresse11000000.10101000.00000001.00000000192.168.1.0ANDMaske11111111.11111111.11111111.00000000255.255.255.0Netzwerk11000000.10101000.00000001.00000000192.168.1.0 - 3
Broadcast = Netzwerk OR Wildcard
Jedes Hostbit auf 1 setzen
Netzwerk11000000.10101000.00000001.00000000192.168.1.0ORWildcard00000000.00000000.00000000.111111110.0.0.255Broadcast11000000.10101000.00000001.11111111192.168.1.255 - 4
Nutzbare Hosts = 232 − 24 − 2 = 256 − 2 = 254
Netzwerk- und Broadcast-Adresse können keinem Gerät zugewiesen werden
erster Host 192.168.1.1letzter Host 192.168.1.254
Abkürzung. Das Präfix endet an einer Oktettgrenze: Das Netzwerk behält 3 ganze Oktette (192.168.1), der Rest sind Hostbits.
Was ist ein Subnetz und was eine Subnetzmaske?
Ein Subnetz ist ein Block von IP-Adressen mit denselben führenden Bits, und die Subnetzmaske gibt an, wie viele Bits das sind: In 192.168.1.10 mit der Maske 255.255.255.0 benennen die ersten 24 Bit (192.168.1) das Netzwerk und die letzten 8 Bit (10) ein einzelnes Gerät darin.
Jede IPv4-Adresse hat 32 Bit. Die Maske hat ebenfalls 32 Bit: eine Folge von Einsen über dem Netzwerkteil und Nullen über dem Hostteil, nie gemischt (RFC 1812). Geräte, deren Adressen dieselben Netzwerkbits haben, erreichen sich direkt; alles andere läuft über einen Router.
Innerhalb eines Subnetzes bezeichnet die Adresse, deren Hostbits alle null sind, das Netzwerk selbst, und die Adresse, deren Hostbits alle eins sind, ist seine Broadcast-Adresse. Ein normales Subnetz hat daher zwei Adressen weniger für Geräte, als es groß ist (RFC 1122). Ein /24 umfasst 256 Adressen und 254 Hosts.
Dieses Subnetz192.168.1.0/24
- 192.168.1.1
- 192.168.1.10
- 192.168.1.11
- 192.168.1.12
Anderes Subnetz192.168.2.0/24
- 192.168.2.1
- 192.168.2.10
- 192.168.2.11
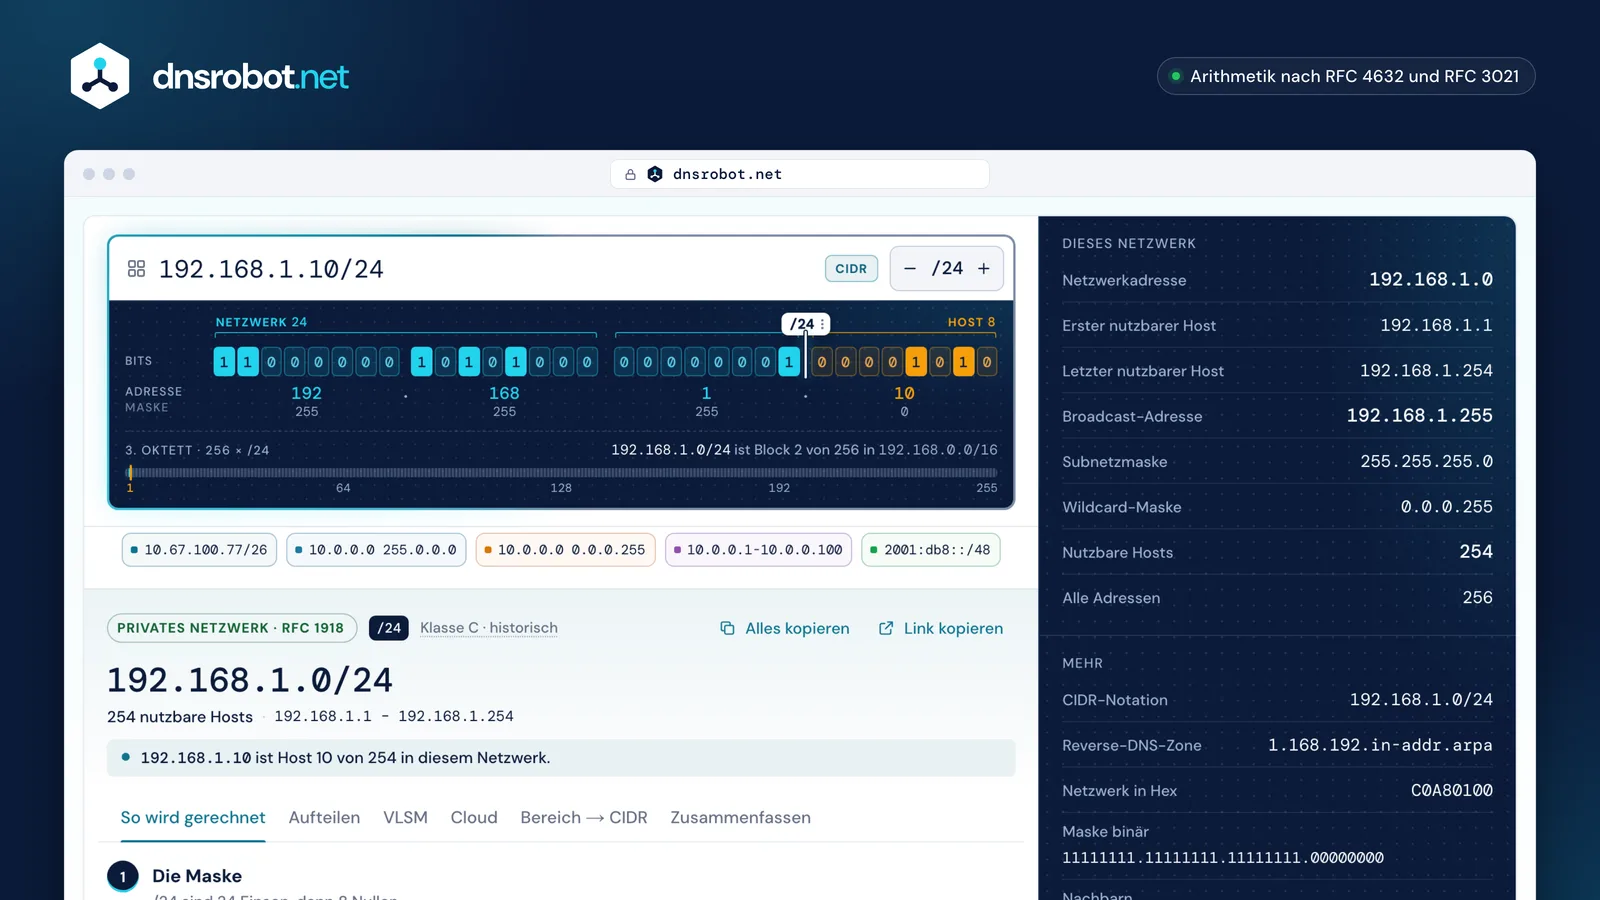
 Jede SchreibweiseCIDR, eine Subnetzmaske, eine Wildcard-Maske, ein Bereich oder IPv6, so eingegeben, wie Sie es vorliegen haben.Die BitsNetzwerk- und Hostbits nebeneinander; ziehen Sie die Grenze, um ein anderes Präfix auszuprobieren.Die AntwortNetzwerk, Broadcast, der erste und letzte nutzbare Host und wie viele es sind.PlanenDas Netzwerk aufteilen, Subnetze unterschiedlicher Größe einpassen oder die Regeln einer Cloud anwenden.
Subnetze berechnen: ein Netzwerk in 4 Schritten aufteilen
Legen Sie fest, wie viele Subnetze oder Hosts Sie brauchen, leihen Sie sich entsprechend viele Bits aus dem Hostteil und gehen Sie dann in Blöcken der neuen Größe durch das Netzwerk: 192.168.1.0/24, in vier Subnetze geteilt, ergibt vier /26-Blöcke mit je 64 Adressen und 62 Hosts.
1. Zählen: Vier Subnetze brauchen 2 zusätzliche Netzwerkbits (2² = 4), aus /24 wird also /26. Geht es stattdessen um eine Hostzahl, nehmen Sie den kleinsten Block, der sie fasst: 50 Hosts brauchen 64 Adressen, ein /26.
2. Blockgröße: 2^(32 − 26) = 64 Adressen pro Subnetz, die Maske ist damit 255.255.255.192.
3. Durchgehen: Die Netzwerke beginnen alle 64 Adressen: 192.168.1.0, .64, .128 und .192.
4. Anfang und Ende: In jedem Block ist die erste Adresse das Netzwerk und die letzte der Broadcast, dazwischen liegen die Hosts. Für 10.67.100.77/26 ist das Netzwerk also 10.67.100.64, die Hosts reichen von .65 bis .126 und der Broadcast ist .127.
SubnetzErster Host – Letzter HostBroadcast
Dieselbe Methode an zwei Prüfungsfragen
10.67.100.77/264. Oktett · Blöcke zu 64- Netzwerk
- 10.67.100.64
- Erster nutzbarer
- 10.67.100.65
- Letzter nutzbarer
- 10.67.100.126
- Broadcast
- 10.67.100.127
10.67.100.0/173. Oktett · Blöcke zu 128- Netzwerk
- 10.67.0.0
- Erster nutzbarer
- 10.67.0.1
- Letzter nutzbarer
- 10.67.127.254
- Broadcast
- 10.67.127.255
Nicht die Netzwerkadresse: 10.67.100.0/17 → 10.67.0.0/17
CIDR-Notation: was /24 bedeutet
Die CIDR-Notation schreibt ein Netzwerk als Adresse, Schrägstrich und Anzahl der Netzwerkbits: 192.168.1.0/24 heißt, die ersten 24 Bit sind das Netzwerk, genau wie bei der Maske 255.255.255.0 (RFC 4632).
Jeder Schritt um ein Bit verdoppelt oder halbiert den Block: Ein /23 sind zwei /24 (512 Adressen), ein /25 ist die Hälfte eines /24 (128). Ein /16 umfasst 256 /24-Netze, ein /8 umfasst 65.536 davon.
CIDR löste 1993 die alten Klassen A, B und C ab (RFC 1519, heute RFC 4632). Seitdem lässt sich die Maske nicht mehr am ersten Oktett ablesen und wird daher immer mit angegeben; der Rechner zeigt die alte Klasse nur noch als historische Angabe.
- /221.024255.255.252.04 /24-Netze
- /23512255.255.254.02 /24-Netze
- /24256255.255.255.01 /24
- /25128255.255.255.128½ eines /24
- /2664255.255.255.192¼ eines /24
Subnetzmasken-Tabelle: /0 bis /32
Jedes IPv4-Präfix mit Subnetzmaske, Wildcard-Maske, Adressen und nutzbaren Hosts. Wählen Sie eine Zeile, um sie im Rechner durchzurechnen.
Nutzbare Hosts sind die Adressen abzüglich Netzwerk- und Broadcast-Adresse, außer bei /31, wo beide Adressen Hosts auf einer Punkt-zu-Punkt-Verbindung sind (RFC 3021), und bei /32, einem einzelnen Host.
| Präfix | Subnetzmaske | Wildcard | Adressen | Nutzbare Hosts | Verglichen mit einem /24 |
|---|---|---|---|---|---|
| /0 | 0.0.0.0255.255.255.255 | 255.255.255.255 | 4.294.967.296 | 4.294.967.294Alle IPv4-Adressen | 16.777.216 /24-Netze |
| /1 | 128.0.0.0127.255.255.255 | 127.255.255.255 | 2.147.483.648 | 2.147.483.646 | 8.388.608 /24-Netze |
| /2 | 192.0.0.063.255.255.255 | 63.255.255.255 | 1.073.741.824 | 1.073.741.822 | 4.194.304 /24-Netze |
| /3 | 224.0.0.031.255.255.255 | 31.255.255.255 | 536.870.912 | 536.870.910 | 2.097.152 /24-Netze |
| /4 | 240.0.0.015.255.255.255 | 15.255.255.255 | 268.435.456 | 268.435.454 | 1.048.576 /24-Netze |
| /5 | 248.0.0.07.255.255.255 | 7.255.255.255 | 134.217.728 | 134.217.726 | 524.288 /24-Netze |
| /6 | 252.0.0.03.255.255.255 | 3.255.255.255 | 67.108.864 | 67.108.862 | 262.144 /24-Netze |
| /7 | 254.0.0.01.255.255.255 | 1.255.255.255 | 33.554.432 | 33.554.430 | 131.072 /24-Netze |
| /8 | 255.0.0.00.255.255.255 | 0.255.255.255 | 16.777.216 | 16.777.214Größe der alten Klasse A | 65.536 /24-Netze |
| /9 | 255.128.0.00.127.255.255 | 0.127.255.255 | 8.388.608 | 8.388.606 | 32.768 /24-Netze |
| /10 | 255.192.0.00.63.255.255 | 0.63.255.255 | 4.194.304 | 4.194.302 | 16.384 /24-Netze |
| /11 | 255.224.0.00.31.255.255 | 0.31.255.255 | 2.097.152 | 2.097.150 | 8.192 /24-Netze |
| /12 | 255.240.0.00.15.255.255 | 0.15.255.255 | 1.048.576 | 1.048.574 | 4.096 /24-Netze |
| /13 | 255.248.0.00.7.255.255 | 0.7.255.255 | 524.288 | 524.286 | 2.048 /24-Netze |
| /14 | 255.252.0.00.3.255.255 | 0.3.255.255 | 262.144 | 262.142 | 1.024 /24-Netze |
| /15 | 255.254.0.00.1.255.255 | 0.1.255.255 | 131.072 | 131.070 | 512 /24-Netze |
| /16 | 255.255.0.00.0.255.255 | 0.0.255.255 | 65.536 | 65.534Größe der alten Klasse B | 256 /24-Netze |
| /17 | 255.255.128.00.0.127.255 | 0.0.127.255 | 32.768 | 32.766 | 128 /24-Netze |
| /18 | 255.255.192.00.0.63.255 | 0.0.63.255 | 16.384 | 16.382 | 64 /24-Netze |
| /19 | 255.255.224.00.0.31.255 | 0.0.31.255 | 8.192 | 8.190 | 32 /24-Netze |
| /20 | 255.255.240.00.0.15.255 | 0.0.15.255 | 4.096 | 4.094 | 16 /24-Netze |
| /21 | 255.255.248.00.0.7.255 | 0.0.7.255 | 2.048 | 2.046 | 8 /24-Netze |
| /22 | 255.255.252.00.0.3.255 | 0.0.3.255 | 1.024 | 1.022 | 4 /24-Netze |
| /23 | 255.255.254.00.0.1.255 | 0.0.1.255 | 512 | 510 | 2 /24-Netze |
| /24 | 255.255.255.00.0.0.255 | 0.0.0.255 | 256 | 254Größe der alten Klasse C | 1 /24 |
| /25 | 255.255.255.1280.0.0.127 | 0.0.0.127 | 128 | 126 | 2 pro /24 |
| /26 | 255.255.255.1920.0.0.63 | 0.0.0.63 | 64 | 62 | 4 pro /24 |
| /27 | 255.255.255.2240.0.0.31 | 0.0.0.31 | 32 | 30 | 8 pro /24 |
| /28 | 255.255.255.2400.0.0.15 | 0.0.0.15 | 16 | 14 | 16 pro /24 |
| /29 | 255.255.255.2480.0.0.7 | 0.0.0.7 | 8 | 6 | 32 pro /24 |
| /30 | 255.255.255.2520.0.0.3 | 0.0.0.3 | 4 | 2 | 64 pro /24 |
| /31 | 255.255.255.2540.0.0.1 | 0.0.0.1 | 2 | 2Punkt-zu-Punkt-Verbindung | 128 pro /24 |
| /32 | 255.255.255.2550.0.0.0 | 0.0.0.0 | 1 | 1Einzelner Host | 256 pro /24 |
Gängige IPv6-Präfixe
| Präfix | Typische Verwendung | Adressen | /64-Subnetze |
|---|---|---|---|
| /32 | Zuteilung eines ISP | 79.228.162.514.264.337.593.543.950.336296 | 4.294.967.296 |
| /48 | Ein Standort (Unternehmen) | 1.208.925.819.614.629.174.706.176280 | 65.536 |
| /56 | Ein Standort (Privathaushalt) | 4.722.366.482.869.645.213.696272 | 256 |
| /64 | Ein Subnetz (SLAAC) | 18.446.744.073.709.551.616264 | 1 |
| /127 | Router-zu-Router-Verbindung | 221 | – |
| /128 | Eine Adresse | 120 | – |
Wie viele nutzbare Hosts? /30, /31 und /32
Ein /30 hat 4 Adressen und 2 nutzbare Hosts, ein /31 hat 2 Adressen, die auf einer Punkt-zu-Punkt-Verbindung beide nutzbar sind, und ein /32 ist eine einzige Adresse: ein einzelner Host.
Die Regel 2^n − 2 gilt von /0 bis /30. Für Verbindungen zwischen zwei Routern erlaubt RFC 3021 ein /31 ohne Netzwerk- und Broadcast-Adresse, das nur halb so viele Adressen verbraucht wie ein /30. Cisco unterstützt es auf Punkt-zu-Punkt-Verbindungen (Cisco).
Ein /32 ist eine Hostroute: eine Adresse, genutzt für Loopback-Interfaces und Routen zu einer einzelnen Adresse. Clouds ziehen in jedem Subnetz mehr als zwei Adressen ab, daher weichen ihre Zahlen ab; siehe den Abschnitt zu Cloud-Subnetzen unten.
198.51.100.4/302 nutzbar
198.51.100.4/312 nutzbarPunkt-zu-Punkt (RFC 3021)
198.51.100.4/321 nutzbarein Host
Wildcard-Maske: die Umkehrung der Subnetzmaske
Eine Wildcard-Maske ist die Subnetzmaske mit jedem Bit umgekehrt, aus 255.255.255.0 wird also 0.0.0.255: Ein 0-Bit muss übereinstimmen, ein 1-Bit wird ignoriert. Access-Listen von Cisco und network-Befehle in OSPF erwarten Wildcard-Masken.
Bei einer normalen Maske ist die Wildcard 255.255.255.255 minus die Maske: Aus 255.255.240.0 bei /20 wird 0.0.15.255. In einer Access-Liste passt permit 10.1.0.0 0.0.255.255 auf jede Adresse von 10.1.0.0 bis 10.1.255.255 (Cisco).
Geben Sie eine Wildcard nach einer Adresse ein (10.1.0.0 0.0.255.255), und der Rechner liest sie als das passende Präfix, /16.
- Muss passen
- Beliebig
Passt auf 10.1.0.0 bis 10.1.255.255
| /8 | 255.0.0.0 | 0.255.255.255 |
|---|---|---|
| /16 | 255.255.0.0 | 0.0.255.255 |
| /20 | 255.255.240.0 | 0.0.15.255 |
| /24 | 255.255.255.0 | 0.0.0.255 |
| /27 | 255.255.255.224 | 0.0.0.31 |
VLSM: Subnetze unterschiedlicher Größe in einem Netzwerk
Variable-Length Subnet Masking (VLSM) gibt jedem Subnetz nur die Größe, die es braucht: In einem /24 erhält ein WLAN mit 100 Hosts ein /25, ein Büro mit 50 ein /26, die Server ein /27 und eine Router-Verbindung ein /30, und es bleiben Adressen übrig.
Der Planer setzt das größte Subnetz zuerst und jedes weitere an die nächste freie Adresse, sodass jeder Block an einer Grenze seiner eigenen Größe beginnt und sich nichts überschneidet. Router müssen Masken unterschiedlicher Länge in einem Netzwerk seit RFC 1812 (1995) unterstützen.
Er zeigt, wie viele Adressen der Plan belegt und wie viele Hosts er versorgt, listet die verbleibenden freien Blöcke auf und nennt das Subnetz, das nicht mehr hineinpasst, wenn das Netzwerk zu klein ist.
- WLAN100 Hosts
192.168.1.0/25192.168.1.1 – 192.168.1.126 - Büro50 Hosts
192.168.1.128/26192.168.1.129 – 192.168.1.190 - Server20 Hosts
192.168.1.192/27192.168.1.193 – 192.168.1.222 - Router-Link2 Hosts
192.168.1.224/30192.168.1.225 – 192.168.1.226 - Frei
192.168.1.228/30 · 192.168.1.232/29 · 192.168.1.240/28
228 von 256 Adressen belegt, 28 frei
IPv6-Subnetting: /48, /56 und /64
In IPv6 ist ein Subnetz normalerweise ein /64, und Standorte erhalten ein /48 (65.536 Subnetze) oder ein /56 (256 Subnetze) zum Aufteilen. Eine Broadcast-Adresse gibt es nicht: Reserviert sind nur die Subnet-Router-Anycast-Adresse und die obersten 128 Interface-IDs, die für Anycast vorgehalten werden.
Ein /64 ist die Größe, die die automatische Adressierung (SLAAC) braucht: Die letzten 64 Bit sind die Interface-ID des Geräts (RFC 4291, RFC 7421). Längere Präfixe sind zulässig (RFC 7608), und ein /127 ist das IPv6-Gegenstück zum /31 für Verbindungen zwischen Routern (RFC 6164).
Laut der Best-Practice-Empfehlung des RIPE für ISPs erhalten Unternehmen ein /48 und Privathaushalte ein /48 oder /56; von allem, was länger als ein /56 ist, rät sie dringend ab (RIPE-690). Teilen Sie an 4-Bit-Grenzen auf (/52, /56, /60), damit jedes Subnetz aus ganzen Hex-Ziffern besteht und sich Reverse DNS sauber delegieren lässt.
| Präfix | Bit bis /64 | /64 darin | Adressen |
|---|---|---|---|
| /32 | 32 | 4.294.967.296 | 79.228.162.514.264.337.593.543.950.336296 |
| /48 | 16 | 65.536 | 1.208.925.819.614.629.174.706.176280 |
| /56 | 8 | 256 | 4.722.366.482.869.645.213.696272 |
| /64 | 0 | 1 | 18.446.744.073.709.551.616264 |
Cloud-Subnetze: warum ein /24 in AWS 251 nutzbare Adressen hat
AWS und Azure reservieren in jedem Subnetz 5 Adressen, Google Cloud 4 und Oracle Cloud 3, ein /24 hat also 251 nutzbare Adressen in AWS oder Azure, 252 in Google Cloud und 253 in Oracle Cloud.
AWS reserviert die Netzwerkadresse, +1 für den VPC-Router, +2 für DNS, +3 für künftige Nutzung und die letzte Adresse und erlaubt Subnetze von /16 bis /28 (AWS). Azure reserviert das Netzwerk, das Gateway, zwei Adressen für Azure DNS und die letzte, bei Größen von /2 bis /29 (Azure).
Google Cloud reserviert die ersten beiden und die letzten beiden Adressen eines primären Bereichs, bei Größen von /4 bis /29, in sekundären Bereichen keine (Google Cloud). Oracle Cloud reserviert das Netzwerk, das Gateway und die letzte Adresse, bei Größen von /16 bis /30 (Oracle). Wählen Sie im Rechner eine Cloud, um ihre Regeln auf eine Aufteilung oder einen VLSM-Plan anzuwenden.
 AWS251 nutzbar.0Netzwerk.1Router.2DNS.3künftig250 weitere.254.255letzte
 Azure251 nutzbar.0Netzwerk.1Gateway.2DNS.3DNS250 weitere.254.255letzte
 Google Cloud252 nutzbar.0Netzwerk.1Gateway.2.3250 weitere.254künftig.255letzte
 Oracle Cloud253 nutzbar.0Netzwerk.1Gateway.2.3250 weitere.254.255letzte
- Netzwerkadresse
- Router oder Gateway
- DNS
- Künftige Nutzung
- Letzte Adresse
Private und spezielle IP-Adressbereiche
Private Netzwerke nutzen 10.0.0.0/8, 172.16.0.0/12 und 192.168.0.0/16 (RFC 1918); das Carrier-Grade-NAT der Internetanbieter nutzt 100.64.0.0/10, und weitere Blöcke sind für Loopback, Link-Local, Dokumentation, Benchmarking und Multicast reserviert.
Der Rechner prüft den ganzen Block gegen die Special-Purpose-Registries der IANA (IPv4, IPv6), nicht nur seine erste Adresse. 10.0.0.0/7 ist halb privat und halb öffentlich, und 172.0.0.0/11 enthält das private 172.16.0.0/12, daher zeigt der Rechner, was jeder der beiden enthält.
172.16.0.0/12 reicht bis 172.31.255.255, nicht nur 172.16.x.x. 100.64.0.0/10 ist kein privater Bereich wie die anderen: Er ist nur für die Verbindung zwischen dem NAT eines Anbieters und seinen Kunden gedacht (RFC 6598).
- Privat
- Carrier-Grade-NAT
- Loopback und Link-Local
- Dokumentation und Benchmarking
- Multicast
- Reserviert
0.0.0.0/8Dieses Netzwerk16.777.216 Adressen10.0.0.0/8Privat16.777.216 Adressen100.64.0.0/10Carrier-Grade-NAT4.194.304 Adressen127.0.0.0/8Loopback16.777.216 Adressen169.254.0.0/16Link-Local65.536 Adressen172.16.0.0/12Privat1.048.576 Adressen192.0.2.0/24Dokumentation256 Adressen192.168.0.0/16Privat65.536 Adressen198.18.0.0/15Benchmarking131.072 Adressen198.51.100.0/24Dokumentation256 Adressen203.0.113.0/24Dokumentation256 Adressen224.0.0.0/4Multicast268.435.456 Adressen240.0.0.0/4Reserviert268.435.456 Adressen
Subnetzrechner: Fragen und Antworten
Wie viele nutzbare Hosts hat ein /24?
Welche Subnetzmaske hat ein /27?
Wie finde ich die Netzwerkpräfix-Länge einer Subnetzmaske heraus?
Wie berechne ich die Netzwerkadresse aus IP-Adresse und Subnetzmaske?
Warum hat ein /31 zwei nutzbare Hosts?
Darf ich Subnetz null und das All-Ones-Subnetz verwenden?
Was ist der Unterschied zwischen Subnetzmaske und Wildcard-Maske?
Wie viele /24-Subnetze passen in ein /16?
Was ist ein /64 in IPv6, und wie viele passen in ein /48?
Wird meine Eingabe irgendwohin gesendet?
Verwandte Tools
IP-Abfrage
IP-Adress-Geolokalisierung, ISP und Netzwerkdetails sofort nachschlagen
Meine IP-Adresse
Ihre öffentliche IPv4 und IPv6 auf einen Blick, mit Netzwerk, Standort und VPN-Check
Port-Checker
Port-Konnektivität und Service-Verfügbarkeit testen
Reverse DNS-Abfrage
Hostnamen zu jeder IP-Adresse über PTR-Einträge finden