











SMTP-Test: Jeden Mailserver prüfen
Ein kostenloser SMTP-Check: Testen Sie jeden Mailserver live auf Port 25, 587, 465 oder 2525. Sie sehen Begrüßung, TLS und Zertifikat und ob er für Fremde weiterleitet. Kein Passwort, keine gesendete Mail.
Port 25: Hier liefern Server Mails untereinander aus. Eine Domain oder E-Mail-Adresse testet ihre MX-Server.



- Verbinden
- Begrüßung
- EHLO
- STARTTLS
- Zertifikat
- EHLO nach TLS
- Passwort-Login
- Relay-Prüfung
Eine SMTP-Sitzung von unserem Testserver: kein Passwort, kein DATA, keine Mail gesendet. Antworten bleiben 2 Minuten gespeichert, damit Wiederholungen schnell gehen; ein Protokoll Ihrer Tests führen wir nicht.
Was prüft ein SMTP-Test?
Ein SMTP-Test führt dasselbe Gespräch wie ein sendender Server: Er verbindet sich, wartet auf die Begrüßung 220, stellt sich mit EHLO vor, wechselt mit STARTTLS zu TLS, prüft das Zertifikat, fragt erneut mit EHLO und bittet auf Port 25 den Server, an die Domain eines Fremden auszuliefern. Jeder Schritt antwortet mit einem dreistelligen Code, und die Antworten zeigen, was funktioniert.
Wir hören auf, bevor etwas rausgeht: kein Passwort, kein DATA, es wird also nie eine E-Mail gesendet. Jeder Schritt scheitert auf seine eigene Weise, und die Art des Scheiterns verrät, wer es beheben muss.
- 1Verbinden3 msgefiltert · geschlossen
- 2Begrüßung220 · 236 ms421 · 554 · Stille
- 3EHLO250 · 245 ms500 → HELO
- 4STARTTLS220 · 233 ms454 · nicht angeboten
- 5TLS1.3 · 6 msaltes TLS · keine gemeinsame Cipher
- 6Zertifikatgültig · 58 Tabgelaufen · selbstsigniert · falscher Name
- 7EHLO erneut250 · 237 msAUTH vor TLS
- 8Relay-Prüfung550 · 475 ms250 = Open Relay
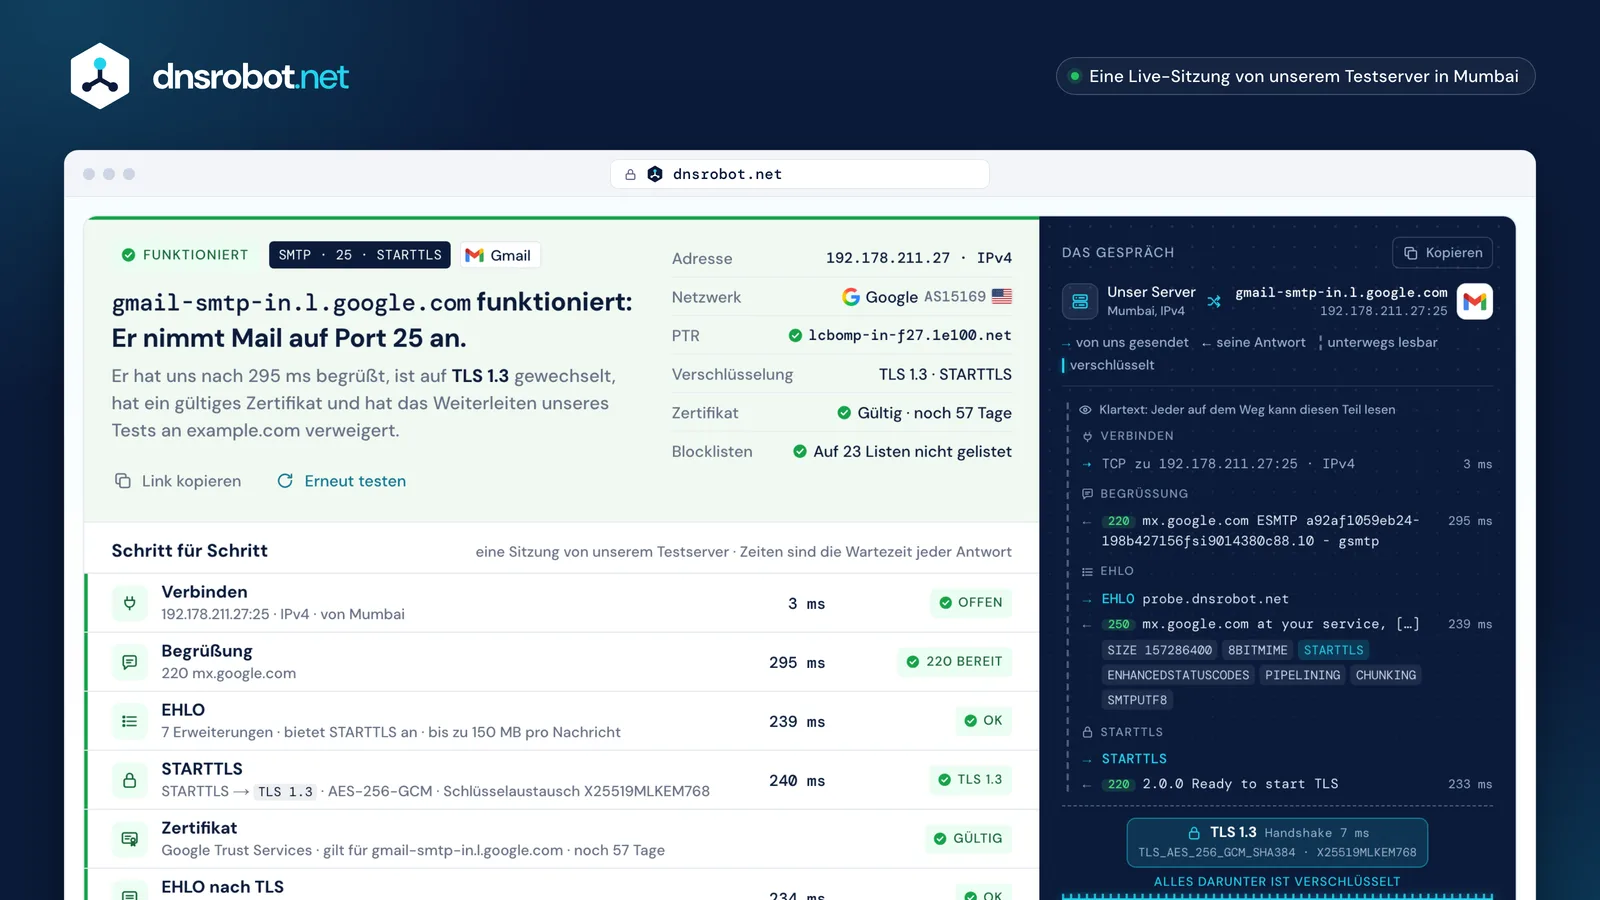
 Ein ErgebnisFunktioniert, funktioniert mit Problemen, Open Relay, abgewiesen, nicht erreichbar: die Antwort in einem Satz, mit ihrer Grundlage.Die FaktenDie Adresse, ihr Netzwerk, ihr Reverse-DNS-Name, die Verschlüsselung, das Zertifikat und die Blocklisten auf einen Blick.Schritt für SchrittJeder Schritt der Sitzung mit der Wartezeit des Servers: Verbindung, Begrüßung, EHLO, STARTTLS, Zertifikat, erneut EHLO, Login und Relay-Prüfung.Wo TLS beginntDas ganze Gespräch, Zeile für Zeile. Über der Naht ist es unterwegs lesbar, darunter verschlüsselt.
Welchen SMTP-Port sollten Sie nutzen: 25, 587, 465 oder 2525?
Port 25 ist für Server, die einander ausliefern: Dort lauschen die MX-Server einer Domain, und niemand meldet sich an. Port 587 ist, wo Ihre Mail-App eine Nachricht nach STARTTLS und Passwort an Ihren Anbieter übergibt (RFC 6409). Port 465 tut dasselbe mit TLS ab dem ersten Byte.
Port 2525 ist in der IANA-Registry gar kein Mail-Port: Er gehört zu „ms-v-worlds“. SendGrid, Mailgun und Postmark öffnen ihn, weil manche Netze 587 sperren. Und weil Spam einst aus infizierten Heimrechnern strömte, sperren die meisten Clouds und viele Heimanbieter ausgehenden Port 25 standardmäßig.
- 587STARTTLS, dann Login
- 465erst TLS, dann Login
- 2525wo 587 gesperrt ist
- 25Server zu Server, kein Login
| Anbieter | 25 | 587 | 465 | 2525 |
|---|---|---|---|---|
| Gmail / Google Workspacesmtp.gmail.com | –– | ✓ | ✓ | –– |
| Microsoft 365smtp.office365.com | ✓ | beste✓ | nein✕ | –– |
| SendGridsmtp.sendgrid.net | ✓ | beste✓ | ✓ | ✓ |
| Mailgunsmtp.mailgun.org | ✓ | ✓ | ✓ | ✓ |
| Postmarksmtp.postmarkapp.com | ✓ | ✓ | –– | ✓ |


Ausgehender Port 25 standardmäßig gesperrt: AWS · Google Cloud · Azure · Comcast. Port 587 muss offen bleiben (RFC 5068).




SMTP-Antwortcodes: Was 220, 250, 421, 550 und 554 bedeuten
Jede SMTP-Antwort beginnt mit drei Ziffern. Die erste sagt, was zu tun ist: 2 erledigt, 3 mehr senden, 4 später erneut versuchen, 5 nicht wiederholen. Die zweite ordnet das Thema (0 Syntax, 2 Verbindung, 5 das Mailsystem), die dritte ist das Detail.
Die meisten Server hängen einen erweiterten Code wie 5.1.1 an (wenn sie ENHANCEDSTATUSCODES melden): Klasse, Thema (1 Adressierung, 7 Sicherheit oder Richtlinie), Detail. Der Text nach den Codes ist für Menschen und unterscheidet sich von Server zu Server: Lesen Sie zuerst die Zahlen.
- 5dauerhaft: nicht wiederholen
- 5zum Mailsystem
- 0Detail
- 5.dauerhaft
- .1.Adressierung
- .1ungültiges Postfach
5505.1.1 The email account that you tried to reach does not exist. Gmail, auf unsere Relay-Prüfung
- 220Dienst bereitdie Begrüßung · nach STARTTLS
- 221Verbindung wird geschlossennach QUIT
- 250OK, erledigtEHLO · MAIL · RCPT · RSET
- 354Nachricht jetzt sendennach DATA: Dahin kommen wir nie
- 421Gerade nicht verfügbar, Verbindung wird geschlossendie Begrüßung: ausgelastet oder Limits
- 451Später erneut versuchenRCPT: Greylisting
- 454TLS gerade nicht verfügbarSTARTTLS
- 530Zuerst anmeldenMAIL auf Port 587
- 535Falscher Benutzername oder falsches PasswortAUTH: Wir senden nie eines
- 550Postfach nicht verfügbar oder nicht erlaubtRCPT: die Relay-Prüfung
- 554Hier gibt es keinen SMTP-Dienstdie Begrüßung: abgewiesen
STARTTLS oder implizites TLS: SMTP-TLS-Check für Port 587 und 465
Bei STARTTLS (Port 587 und zwischen Servern Port 25) beginnt das Gespräch im Klartext und wechselt mittendrin zu TLS. Bis zum Wechsel kann jeder auf dem Weg mitlesen und STARTTLS unbemerkt aus der Liste des Servers streichen: Ein Absender ohne MTA-STS oder DANE macht dann unverschlüsselt weiter.
Bei implizitem TLS (Port 465) kommt der TLS-Handshake zuerst, bevor der Server ein Wort sagt. RFC 8314 (2018) bittet Mail-Apps, es zu bevorzugen; richtig umgesetzt sind beide gleich sicher. Zwischen Servern auf Port 25 gibt es nur STARTTLS.
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · 8BITMIME · STARTTLS · …
- →STARTTLS
- ←2202.0.0 Ready to start TLS
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (Ihre App)
Die ersten fünf Zeilen laufen lesbar: Ein Angreifer kann hier STARTTLS entfernen.
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (Ihre App)
Nichts läuft lesbar: Es gibt kein STARTTLS, das sich entfernen ließe.
EHLO: Was die Erweiterungsliste des Servers bedeutet
Ein Client beginnt mit EHLO und seinem Namen; der Server antwortet mit 250 und einer Zeile je unterstützter Erweiterung. Diese Liste ist die Speisekarte des Servers: die größte Nachricht, ob er auf TLS umstellen kann, welche Login-Methoden er annimmt.
Nach STARTTLS muss der Client die Liste vergessen und neu fragen (RFC 3207). Ein gut eingestellter Server streicht dann STARTTLS und ergänzt oft AUTH, sodass Passwörter nur innerhalb von TLS angeboten werden. AUTH PLAIN oder LOGIN in der Liste vor TLS ist ein Befund: Eine App könnte das Passwort im Klartext senden.
- SIZE 35882577Größte Nachricht: 34,2 MBSIZE 35882577
- 8BITMIMEUmlaute und nicht lateinische Schrift kommen unverändert durch8BITMIME
- STARTTLSKann auf TLS umstellen: nur davor angebotenweg
- noch nichtPasswort- oder OAuth-Login: nur innerhalb von TLS angebotenAUTH LOGIN PLAIN XOAUTH2 …
- ENHANCEDSTATUSCODESAntworten tragen Codes wie 5.1.1ENHANCEDSTATUSCODES
- PIPELININGMehrere Befehle auf einmalPIPELINING
- CHUNKINGDie Nachricht in Blöcken bestimmter Größe (BDAT)CHUNKING
- SMTPUTF8Adressen wie ü@example.comSMTPUTF8
Außerdem zu sehen: DSN Zustellberichte · VRFY „Gibt es diesen Nutzer?“ (oft aus) · REQUIRETLS TLS auf jedem Hop · BINARYMIME rohe Binärdaten mit CHUNKING · ETRN Backup-Server holen wartende Mail ab.
SMTP-Relay-Test: Ist Ihr Mailserver ein Open Relay?
Ein Open Relay liefert Mail für jeden an jeden aus, daher suchen Spammer danach und Blocklisten führen sie. RFC 2505 bittet Mailserver seit 1999, das abzulehnen, und Submission-Server dürfen ohne Login nie weiterleiten (RFC 5068).
Auf Port 25 bitten wir den Server als Fremde, an die Domain eines anderen auszuliefern: MAIL FROM unsere Testadresse, dann RCPT TO:<relay-test@example.com>. Ein 4xx oder 5xx lehnt ab: gut. Ein 250 nimmt an: ein starkes Indiz für ein Open Relay, auch wenn einige Server erst später nach DATA ablehnen. Wir senden nie DATA, daher wird in beiden Fällen nichts ausgeliefert.
- MAIL FROM
- RCPT TO ?
- RSET
DATAnie- QUIT
dass dieser Server für diesen Fremden an diese Domain nicht weiterleitet. Gmail antwortete 550 5.1.1: Es nimmt gar keine Mail für example.com an.
dass er jeden ablehnt (er vertraut womöglich manchen Netzen), und ein 250 beweist nicht, dass die Mail rausgehen würde: Einige Server lehnen erst nach DATA ab.
Zertifikate auf Mailservern: MTA-STS und DANE
Zwischen Mailservern wird ein Zertifikat nur geprüft, wenn die empfangende Domain es verlangt. Ohne Policy nimmt ein Absender jedes Zertifikat, auch ein abgelaufenes, und fällt auf Klartext zurück, wenn STARTTLS scheitert.
MTA-STS veröffentlicht per HTTPS eine Policy: nur über TLS ausliefern, an diese MX-Namen, mit gültigem Zertifikat. DANE verankert den Schlüssel des Servers im DNS (ein TLSA-Eintrag), was DNSSEC braucht. Unser Test prüft das Zertifikat auf MTA-STS-Art, gegen den eigenen Namen des Servers, und zeigt die Policy der Domain daneben.
| Name passt zum MX | Nicht abgelaufen | Vertrauenswürdige CA | Braucht DNSSEC | Kein Downgrade möglich | |
|---|---|---|---|---|---|
| Opportunistisches STARTTLSkeine Policy | – | – | – | – | – |
| MTA-STSmta-sts.<domain>/.well-known/mta-sts.txt | – | ||||
| DANE_25._tcp.<mx> TLSA, signierte Zone | Schlüssel passt | Schlüssel passt | nicht nötig |
version: STSv1
mode: enforce
mx: smtp.google.com
mx: gmail-smtp-in.l.google.com
mx: *.gmail-smtp-in.l.google.com
max_age: 86400

mx.google.com
smtp.google.com
aspmx.l.google.com
gmail-smtp-in.l.google.com
alt1.gmail-smtp-in.l.google.com
… alt4, gmr-smtp-in, mx1.smtp.goog
gültig bis 21. Dez. 2026 · Google Trust Services WE2
SMTP-Server testen: So prüfen Sie ihn vom eigenen Rechner
Unser Test läuft von unserem Server und zeigt, was das Internet sieht. Ob Ihr Netz Sie auf Port 25 oder 587 hinauslässt, ist eine andere Frage, die eine Webseite nicht beantworten kann: Browser öffnen die Ports 25, 465 und 587 gar nicht erst (die „bad ports“ des Fetch-Standards).
Führen Sie dazu eines dieser Kommandos auf Ihrem eigenen Rechner aus. Unter Windows antwortet Test-NetConnection in einer Sekunde. Unter macOS und Linux übernimmt openssl s_client den STARTTLS-Wechsel und zeigt das Zertifikat; tippen Sie dann EHLO test, und Sie sprechen SMTP. swaks skriptet eine ganze Sitzung.


Warum ein Mailserver einen SMTP-Test abweist
Eine Ablehnung heißt nicht immer, dass der Server kaputt ist. Mailserver wehren sich: Sie weisen Adressen auf Blocklisten ab, bremsen oder verzögern Fremde und begrenzen, wie viele Verbindungen ein Absender öffnet. Unser Test ist für jeden Server, den er anruft, ein Fremder, trifft also zuerst auf diese Abwehr.
Lesen Sie die erste Antwort. Ein 4xx ist vorübergehend, und echte Absender versuchen es erneut. Ein 554 bei der Begrüßung oder ein 5xx bei RCPT ist eine Richtlinienentscheidung über den Absender, die für Ihren womöglich nicht gilt. Gar keine Antwort ist eine Netzwerkfrage, keine SMTP-Frage.
- Unsere Adresse ist per Policy gesperrt
5545.7.1 Service unavailable; client host blockedEr weist unseren Testserver ab, vielleicht auch Ihren. Prüfen Sie seine Blocklisten und die Allowlist des Servers.
- Zu ausgelastet oder ein Rate-Limit
4214.7.0 Too many concurrent SMTP connectionsVorübergehend: Absender wiederholen 421 stundenlang. Testen Sie in ein paar Minuten erneut.
- Greylisting
4514.7.1 Greylisted, please try again laterUnbekannte Absender werden gebeten, später wiederzukommen. Echte Server tun das, die Mail kommt also spät an, geht aber nicht verloren.
- Eine langsame Begrüßung (Tarpit)
… 18 s Stille … 220mail.example.netRFC 5321 erlaubt Absendern, 5 Minuten zu warten. Unser Test wartet 15 Sekunden und sagt das.
- Kein Reverse DNS für den Absender
5505.7.25 The IP address sending this message does not have a PTR recordGmails Antwort an einen Absender ohne PTR-Eintrag. Unser Testserver hat einen.
- Eine Firewall verwirft die Verbindung
keine Antwort in 10 s (gefiltert)Der Port lässt nur bekannte Absender herein, oder ein Netz unterwegs sperrt ihn.
SMTP-Authentifizierung: Warum dieser SMTP-Tester nie nach Ihrem Passwort fragt
Viele SMTP-Tester verlangen Benutzername und Passwort und senden eine echte E-Mail. Wir nicht: Ein Passwort, das Sie auf fremden Webseiten eingeben, müssen Sie danach ändern. Der Test zeigt, was Sie brauchen, auch ohne das: ob der Server einen Login anbietet, mit welchen Methoden und nur innerhalb von TLS.
Passwörter laufen ohnehin aus. Google lässt Apps nicht mehr nur mit Ihrem Passwort bei Gmail anmelden, und Microsoft schaltet Basic Authentication für SMTP AUTH bei bestehenden Tenants Ende Dezember 2026 standardmäßig ab. Meldet sich Ihre App noch mit Passwort an, testen Sie sie in der App, mit einem App-Passwort.
PLAINverbreitetOAUTHBEARERverbreitetSCRAM-SHA-256verbreitetCRAM-MD5begrenztLOGINveraltetXOAUTH2veraltetDIGEST-MD5veraltet
XOAUTH2 ist als veraltet markiert, wird aber heute von den Apps von Gmail und Microsoft 365 genutzt.
Microsoft will das endgültige Entfernungsdatum in der zweiten Hälfte 2027 bekannt geben. Googles eigene Seiten nennen für Workspace zwei Daten.
SMTP-Test: häufig gestellte Fragen
Was ist ein SMTP-Test, und was zeigt ein SMTP-Checker?
Wie kann ich einen SMTP-Server testen?
Welchen Port sollte ich nutzen: 25, 587, 465 oder 2525?
Sperrt mein Provider Port 25 oder 587?
Was bedeuten 220, 421 und 554 in einem SMTP-Test?
Was ist STARTTLS, und ist es Pflicht?
Warum läuft mein SMTP-Test in eine Zeitüberschreitung?
Können Sie die SMTP-Authentifizierung mit meinem Benutzernamen und Passwort testen?
Wie funktioniert der Open-Relay-Test?
Was ist der Unterschied zwischen EHLO und HELO?
Sendet der SMTP-Test eine E-Mail?
Wie lauten die SMTP-Einstellungen von Gmail und Outlook?
Fehlt Ihnen etwas?Funktion oder neues Tool vorschlagen
Weitere E-Mail- und DNS-Tools
MX-Abfrage
Mail-Exchange-Einträge und Mailserver-Details finden
SSL-Zertifikat-Check
Gültigkeit und Sicherheitsdetails des SSL-Zertifikats überprüfen
IP-Blacklist-Check
Prüfen, ob eine IP-Adresse auf Spam- oder Malware-Blacklists steht
Reverse DNS-Abfrage
Hostnamen zu jeder IP-Adresse über PTR-Einträge finden
Port-Checker
Port-Konnektivität und Service-Verfügbarkeit testen
E-Mail Checker
E-Mail-Adresse beim Mailserver prüfen, ohne etwas zu senden, oder eine Test-E-Mail für einen Spam- und Zustellbarkeitsbericht senden