











SMTPテスト:メールサーバーをチェック
無料のSMTPサーバー テストツールです。ポート25・587・465・2525のメールサーバーにライブで接続し、グリーティング、TLSと証明書、そして見知らぬ相手のメールを中継しないかを確認します。パスワードは不要で、メールも送信しません。
ポート25:サーバー同士がメールを配送するポートです。ドメインまたはメールアドレスを入力すると、そのMXサーバーをテストします。



- 接続
- グリーティング
- EHLO
- STARTTLS
- 証明書
- TLS後のEHLO
- パスワードログイン
- 中継チェック
当サイトのテストサーバーから1回のSMTPセッションを行います。パスワードもDATAも送らず、メールは送信されません。再テストが速くなるよう応答を2分間保持しますが、テストした内容のログは残しません。
SMTPテストは何を確認するのですか?
SMTPテストは、送信側のサーバーと同じ会話を行います。接続し、220のグリーティングを待ち、EHLOで自己紹介し、STARTTLSでTLSに切り替え、証明書を確認し、もう一度EHLOを送り、ポート25では見知らぬ相手のドメインへの配送を依頼します。各ステップは3桁のコードで応答し、その答えから何が動いているかが分かります。
メールが出ていく手前で止めます:パスワードもDATAも送らないので、メールは一通も送信されません。各ステップはそれぞれ違う形で失敗し、その形が、誰が直すべきかを教えてくれます。
- 1接続3 msフィルタ · 閉鎖
- 2グリーティング220 · 236 ms421 · 554 · 無応答
- 3EHLO250 · 245 ms500 → HELO
- 4STARTTLS220 · 233 ms454 · 提供なし
- 5TLS1.3 · 6 ms古いTLS · 共通の暗号なし
- 6証明書有効 · 58日期限切れ · 自己署名 · 名前不一致
- 7再度EHLO250 · 237 msTLS前のAUTH
- 8中継チェック550 · 475 ms250 = オープンリレー
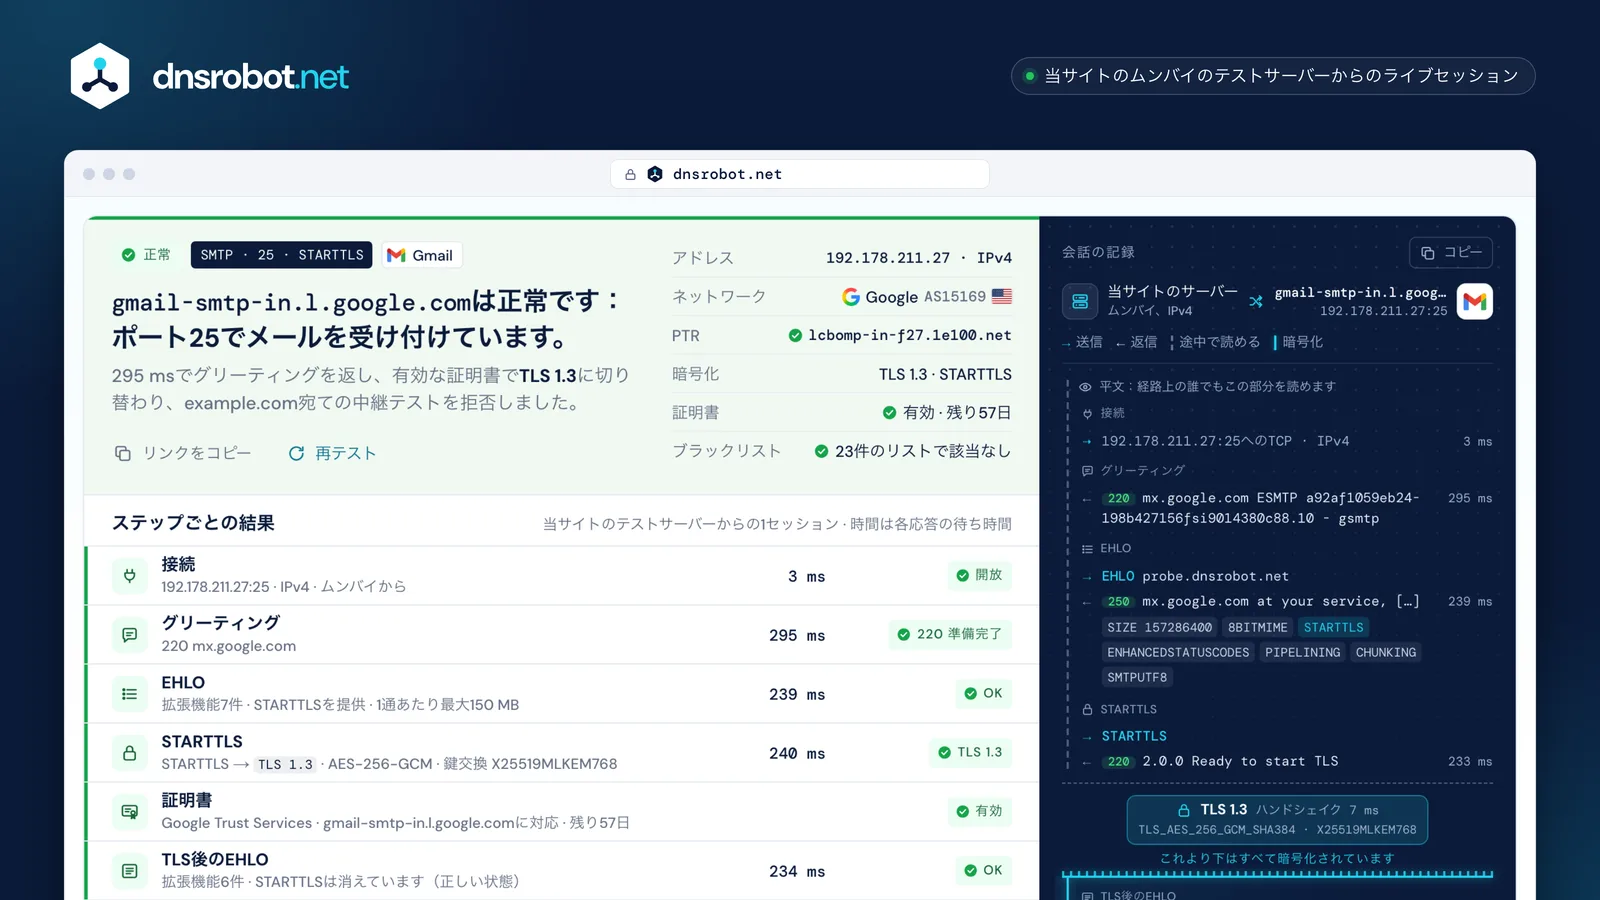
 ひとつの判定正常、問題あり(動作中)、オープンリレー、拒否、到達不可:答えを一文で、その根拠とともに示します。事実の一覧アドレス、ネットワーク、逆引きDNSの名前、暗号化、証明書、ブラックリストを一目で確認できます。ステップごとの結果接続、グリーティング、EHLO、STARTTLS、証明書、再度のEHLO、ログイン、中継チェックまで、セッションの各ステップとサーバーの待ち時間を示します。TLSが始まる位置会話全体を1行ずつ表示します。境目より上は途中で読め、下は暗号化されています。
SMTPポートはどれを使うべき? 25、587、465、2525
ポート25はサーバー同士が配送するためのポートで、ドメインのMXサーバーが待ち受ける場所です。ここではログインしません。ポート587は、メールアプリがSTARTTLSとパスワードを使ってプロバイダーにメッセージを渡す場所です(RFC 6409)。ポート465は同じことを、最初の1バイトからTLSで行います。
ポート2525はIANAのレジストリではメールポートですらなく、「ms-v-worlds」のものです。ネットワークによっては587がブロックされるため、SendGrid、Mailgun、Postmarkがこのポートを開けています。また、かつて感染した家庭用コンピューターからスパムが大量に出たため、ほとんどのクラウドと多くの家庭向けプロバイダーは、初期設定で送信ポート25をブロックしています。
- 587STARTTLS、その後ログイン
- 465先にTLS、その後ログイン
- 2525587がブロックされる環境向け
- 25サーバー間、ログインなし
| プロバイダー | 25 | 587 | 465 | 2525 |
|---|---|---|---|---|
| Gmail / Google Workspacesmtp.gmail.com | –– | ✓ | ✓ | –– |
| Microsoft 365smtp.office365.com | ✓ | 推奨✓ | なし✕ | –– |
| SendGridsmtp.sendgrid.net | ✓ | 推奨✓ | ✓ | ✓ |
| Mailgunsmtp.mailgun.org | ✓ | ✓ | ✓ | ✓ |
| Postmarksmtp.postmarkapp.com | ✓ | ✓ | –– | ✓ |


初期設定で送信ポート25をブロック: AWS · Google Cloud · Azure · Comcast. ポート587は開けておく必要があります(RFC 5068)。




SMTPの応答コード:220、250、421、550、554の意味
SMTPの応答はすべて3桁で始まります。最初の桁が次にすべきことを示します:2は完了、3は続きを送信、4は後でもう一度、5は再試行しない。2桁目は話題の分類(0は構文、2は接続、5はメールシステム)、3桁目は詳細です。
ほとんどのサーバーは、その後に5.1.1のような拡張ステータスコードを付けます(ENHANCEDSTATUSCODESを提供している場合):クラス、分類(1は宛先、7はセキュリティまたはポリシー)、詳細の順です。コードの後ろの文章は人間向けでサーバーごとに異なるため、まず数字を読んでください。
- 5永続的:再試行しない
- 5メールシステムに関すること
- 0詳細
- 5.永続的
- .1.宛先
- .1存在しないメールボックス
5505.1.1 The email account that you tried to reach does not exist. Gmailの、当サイトの中継チェックへの応答
- 220サービス準備完了グリーティング · STARTTLSの後
- 221接続を閉じますQUITの後
- 250OK、完了EHLO · MAIL · RCPT · RSET
- 354メッセージの送信を開始DATAの後:ここまでは進みません
- 421今は利用不可、接続を閉じますグリーティング:混雑または制限
- 451後でもう一度RCPT:グレーリスト
- 454今はTLSを利用できませんSTARTTLS
- 530先にログインしてくださいポート587のMAIL
- 535ユーザー名またはパスワードが違いますAUTH:当サイトは送りません
- 550メールボックスが利用不可、または許可されていませんRCPT:中継チェック
- 554ここにSMTPサービスはありませんグリーティング:拒否
SMTP STARTTLSと暗黙のTLS:ポート587と465のどちら?
STARTTLS(ポート587と、サーバー間のポート25)では、会話は平文で始まり、途中でTLSに切り替わります。切り替えまでは経路上の誰でも読め、サーバーの一覧からSTARTTLSをこっそり消すこともできます。MTA-STSもDANEもない送信側は、そのまま暗号化せずに続けます。
暗黙のTLS(ポート465)では、サーバーが何か話す前にTLSのハンドシェイクが先に行われます。RFC 8314(2018年)はメールアプリにこちらを優先するよう求めていますが、正しく設定すれば、どちらも同じ安全性です。ポート25のサーバー間では、STARTTLSしかありません。
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · 8BITMIME · STARTTLS · …
- →STARTTLS
- ←2202.0.0 Ready to start TLS
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (お使いのアプリ)
最初の5行は読める状態で通ります:ここで攻撃者がSTARTTLSを取り除けます。
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (お使いのアプリ)
読める状態で通るものはありません:取り除けるSTARTTLSがありません。
EHLO:サーバーの拡張機能一覧の意味
クライアントはEHLOと自分の名前で始め、サーバーは250で、対応する拡張機能を1行ずつ並べて応答します。この一覧はサーバーのメニューです:最大メッセージサイズ、TLSに切り替えられるか、どのログイン方式を受け付けるか。
STARTTLSの後、クライアントは一覧を忘れてもう一度問い合わせる必要があります(RFC 3207)。きちんと設定されたサーバーは、そこでSTARTTLSを外し、多くの場合AUTHを加えるので、パスワードはTLSの内側でしか提供されません。TLSの前の一覧にAUTH PLAINやLOGINがあれば、それは検出事項です:アプリがパスワードを平文で送る可能性があります。
- SIZE 35882577最大メッセージサイズ:34.2 MBSIZE 35882577
- 8BITMIMEアクセント付き文字やラテン文字以外のテキストをそのまま通す8BITMIME
- STARTTLSTLSに切り替え可能:TLSの前にだけ提供消えた
- まだパスワードまたはOAuthでのログイン:TLSの内側でのみ提供AUTH LOGIN PLAIN XOAUTH2 …
- ENHANCEDSTATUSCODES応答に5.1.1のようなコードが付くENHANCEDSTATUSCODES
- PIPELINING複数のコマンドをまとめて送れるPIPELINING
- CHUNKINGサイズ指定のチャンク(BDAT)でメッセージを送るCHUNKING
- SMTPUTF8ü@example.comのようなアドレスSMTPUTF8
ほかに見られるもの: DSN 配送レポート · VRFY「このユーザーは存在しますか?」(無効なことが多い) · REQUIRETLS 全経路でTLS · BINARYMIME CHUNKINGと併用する生のバイナリ · ETRN バックアップサーバーが溜まったメールを取得
SMTP中継テスト:メールサーバーはオープンリレーですか?
オープンリレーは、誰からでも誰宛てでもメールを配送してしまうため、スパマーが探し回り、ブラックリストにも載ります。RFC 2505は1999年から、メールサーバーにこれを拒否するよう求めており、サブミッションサーバーはログインなしに中継してはなりません(RFC 5068)。
ポート25では、第三者として、他人のドメイン宛ての配送を依頼します:当サイトのテスト用アドレスをMAIL FROMに、次にRCPT TO:<relay-test@example.com>を送ります。4xxまたは5xxは拒否で、良い結果です。250は受け付けで、オープンリレーの強い兆候ですが、DATAの後に初めて拒否するサーバーも少数あります。DATAは送らないため、どちらの場合も何も配送されません。
- MAIL FROM
- RCPT TO ?
- RSET
DATA送らない- QUIT
このサーバーは、この第三者から、このドメイン宛てのメールを中継しないということです。Gmailは550 5.1.1と答えました:example.com宛てのメールはそもそも受け付けません。
誰に対しても拒否するとは限りません(一部のネットワークは信頼しているかもしれません)。また、250でもメールが実際に出ていくとは限りません:DATAの後に拒否するサーバーもあります。
メールサーバーの証明書:MTA-STSとDANE
メールサーバー間では、受信側のドメインが求めた場合にだけ証明書が確認されます。ポリシーがなければ、送信側はどんな証明書も、期限切れのものでも受け入れ、STARTTLSに失敗すれば平文にフォールバックします。
MTA-STSは、HTTPSでポリシーを公開します:TLSだけで、これらのMX名宛てに、有効な証明書で配送すること。DANEはサーバーの鍵をDNS(TLSAレコード)に固定するもので、DNSSECが必要です。当サイトのテストは、MTA-STSの方式で、つまりサーバー自身の名前に照らして証明書を確認し、そのドメインのポリシーを並べて表示します。
| 名前がMXと一致 | 期限内 | 信頼されたCA | DNSSEC必須 | ダウングレード不可 | |
|---|---|---|---|---|---|
| 日和見STARTTLSポリシーなし | – | – | – | – | – |
| MTA-STSmta-sts.<domain>/.well-known/mta-sts.txt | – | ||||
| DANE_25._tcp.<mx> TLSA、署名済みゾーン | 鍵が一致 | 鍵が一致 | 不要 |
version: STSv1
mode: enforce
mx: smtp.google.com
mx: gmail-smtp-in.l.google.com
mx: *.gmail-smtp-in.l.google.com
max_age: 86400

mx.google.com
smtp.google.com
aspmx.l.google.com
gmail-smtp-in.l.google.com
alt1.gmail-smtp-in.l.google.com
… alt4, gmr-smtp-in, mx1.smtp.goog
2026年12月21日まで有効 · Google Trust Services WE2
お使いのコンピューターからSMTPサーバーをテストするには
当サイトのテストは当サイトのサーバーから実行されるため、インターネットから見える状態を示します。お使いのネットワークがポート25や587で外に出られるかは別の問題で、Webページでは答えられません:ブラウザーはポート25、465、587をそもそも開けません(Fetch標準の「bad ports」)。
お使いのコンピューターで、次のいずれかを実行してください。Windowsなら、Test-NetConnectionが1秒で答えます。macOSとLinuxでは、openssl s_clientがSTARTTLSへの切り替えを代行して証明書も表示するので、続けてEHLO testと入力すればSMTPで会話できます。swaksは、セッション全体をスクリプト化できます。


メールサーバーがSMTPテストを拒否する理由
拒否されたからといって、サーバーが壊れているとは限りません。メールサーバーは自衛しています:ブラックリストに載ったアドレスを断り、見知らぬ相手を遅らせ、1つの送信元が開く接続の数を制限します。当サイトのテストは、接続するどのサーバーにとっても見知らぬ相手なので、まずこうした防御に出会います。
最初の応答を読んでください。4xxは一時的で、本物の送信側は再試行します。グリーティングでの554やRCPTでの5xxは、送信元についてのポリシー上の判断で、あなたの送信元には当てはまらないかもしれません。まったく応答がない場合は、SMTPではなくネットワークの問題です。
- 当サイトのアドレスがポリシーでブロックされている
5545.7.1 Service unavailable; client host blocked当サイトのテストサーバー、場合によってはお使いのサーバーも断られます。ブラックリストと、サーバーの許可リストを確認してください。
- 混雑、またはレート制限
4214.7.0 Too many concurrent SMTP connections一時的:送信側は421を数時間再試行します。数分後に再テストしてください。
- グレーリスト
4514.7.1 Greylisted, please try again later未知の送信元は、後でもう一度来るよう求められます。実際のサーバーは再送するため、メールは遅れるだけで失われません。
- グリーティングが遅い(ターピット)
… 18秒間の無応答 … 220mail.example.netRFC 5321では送信側が5分待てます。当サイトのテストは15秒待ち、その旨をお伝えします。
- 送信元に逆引きDNSがない
5505.7.25 The IP address sending this message does not have a PTR recordPTRレコードのない送信元に対するGmailの応答です。当サイトのテストサーバーにはPTRがあります。
- ファイアウォールが接続を破棄する
10秒間応答なし(フィルタ)ポートが既知の送信元しか通さないか、途中のネットワークがブロックしています。
SMTP認証:このSMTPテストがパスワードを求めない理由
多くのSMTPテストツールは、ユーザー名とパスワードを求め、実際にメールを送ります。当サイトはそうしません:他人のWebサイトに入力したパスワードは、変更しなければならないパスワードになるからです。このテストは、パスワードなしで必要な情報を示します:サーバーがログインを提供しているか、どの方式か、そしてTLSの内側だけか。
パスワードは、いずれにせよ廃止に向かっています。Googleはすでに、パスワードだけでアプリがGmailにサインインすることを認めておらず、MicrosoftはSMTP AUTHのBasic認証を、既存のテナントで2026年12月末に初期設定でオフにします。アプリがまだパスワードでログインしているなら、アプリ自体で、アプリパスワードを使ってテストしてください。
PLAIN一般的OAUTHBEARER一般的SCRAM-SHA-256一般的CRAM-MD5限定的LOGIN廃止XOAUTH2廃止DIGEST-MD5廃止
XOAUTH2は「廃止」とされていますが、現在GmailやMicrosoft 365のアプリが使っているのはこれです。
Microsoftは最終的な廃止日を2027年後半に発表する予定です。Google自身のページには、Workspaceについて2つの日付が載っています。
SMTPテスト:よくある質問
SMTPテストとは何ですか? SMTPチェッカーは何を表示しますか?
SMTPサーバーをテストするには、どうすればいいですか?
どのポートを使えばいいですか? 25、587、465、2525
ISPがポート25や587をブロックしていますか?
SMTPテストの220、421、554は何を意味しますか?
STARTTLSとは何ですか? 必須ですか?
SMTPテストがタイムアウトするのはなぜですか?
ユーザー名とパスワードでSMTP認証をテストできますか?
オープンリレーのテストは、どのように行われますか?
EHLOとHELOの違いは何ですか?
SMTPテストでメール送信テストはできますか? メールは送信されますか?
GmailとOutlookのSMTP設定は何ですか?
足りないものはありますか?機能や新しいツールを提案する