











サブネット計算機
IPアドレスとプレフィックス、またはサブネットマスクを入力すると、ネットワークアドレス、ブロードキャストアドレス、使用可能なホストの範囲、ワイルドカードマスクをビット単位で計算します。IPv4とIPv6に対応したこのサブネット計算機(IP計算機)は、CIDR計算やIPアドレス範囲の計算に加え、ネットワークの分割、VLSMの設計、クラウドのルールの適用もできます。
手元にある形のまま入力してください。CIDR、アドレスの後にマスクやCiscoのワイルドカード、ハイフンでつないだ範囲、IPv6のどれでも使えます。ビットの間の線をドラッグすると、プレフィックスを変更できます。入力した内容がブラウザーの外に出ることはありません。
使用可能なホスト数:254 · 192.168.1.1 – 192.168.1.254
- 1
マスク
/24は1が24個、その後に0が8個
マスク11111111.11111111.11111111.00000000255.255.255.0 - 2
ネットワーク = アドレス AND マスク
マスクが1の位置のビットを残します
アドレス11000000.10101000.00000001.00000000192.168.1.0ANDマスク11111111.11111111.11111111.00000000255.255.255.0ネットワーク11000000.10101000.00000001.00000000192.168.1.0 - 3
ブロードキャスト = ネットワーク OR ワイルドカード
ホストビットをすべて1にします
ネットワーク11000000.10101000.00000001.00000000192.168.1.0ORワイルドカード00000000.00000000.00000000.111111110.0.0.255ブロードキャスト11000000.10101000.00000001.11111111192.168.1.255 - 4
ホスト数 = 232 − 24 − 2 = 256 − 2 = 254
ネットワークアドレスとブロードキャストアドレスは機器に割り当てられません
最初のホスト:192.168.1.1最後のホスト:192.168.1.254
簡単な求め方. プレフィックスはオクテットの境界で終わります。ネットワークは3個のオクテット(192.168.1)をそのまま残し、残りはホストビットです。
サブネットとサブネットマスクとは?
サブネットとは、先頭のビットが共通するIPアドレスのまとまりで、サブネットマスクはそれが何ビットかを示します。192.168.1.10とマスク255.255.255.0の組み合わせでは、先頭の24ビット(192.168.1)がネットワークを、最後の8ビット(10)がその中の1台の機器を表します。
IPv4アドレスはすべて32ビットです。マスクも32ビットで、ネットワーク部には1が、ホスト部には0が連続して並び、混ざることはありません(RFC 1812)。ネットワークビットが同じアドレスを持つ機器同士は直接通信でき、それ以外へはルーターを経由します。
サブネット内では、ホストビットがすべて0のアドレスがネットワーク自体を表し、すべて1のアドレスがブロードキャストアドレスです。そのため通常のサブネットでは、機器に割り当てられるアドレスはサイズより2つ少なくなります(RFC 1122)。/24は256アドレスで、ホストは254です。
このサブネット192.168.1.0/24
- 192.168.1.1
- 192.168.1.10
- 192.168.1.11
- 192.168.1.12
別のサブネット192.168.2.0/24
- 192.168.2.1
- 192.168.2.10
- 192.168.2.11
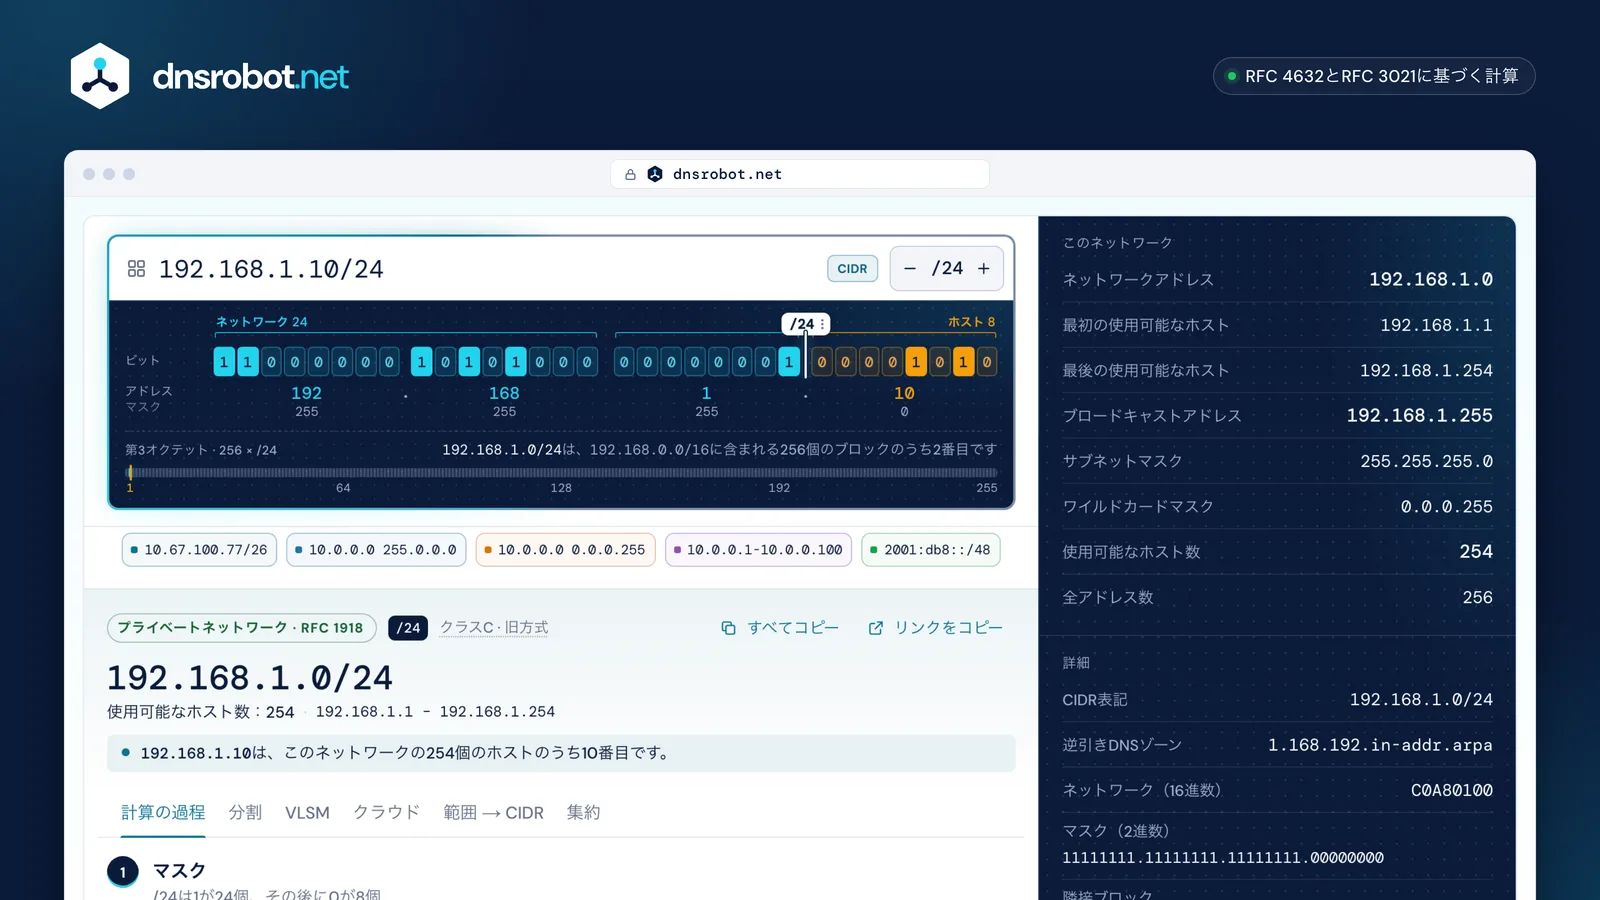
 どの表記でもCIDR、サブネットマスク、ワイルドカードマスク、範囲、IPv6を、手元にある形のまま入力できます。ビットネットワークビットとホストビットを並べて表示します。境界をドラッグすると、別のプレフィックスを試せます。計算結果ネットワークアドレス、ブロードキャストアドレス、最初と最後の使用可能なホスト、その数です。設計ネットワークの分割、サイズの異なるサブネットの割り当て、クラウドのルールの適用ができます。
サブネットの計算方法:4つのステップ
必要なサブネット数かホスト数を決め、その分のビットをホスト部から借り、新しいサイズのブロック単位でネットワークを区切っていきます。192.168.1.0/24を4つのサブネットに分割すると、64アドレス(ホストは各62)の/26ブロックが4つできます。
1. 数える: 4つのサブネットにはネットワークビットが2つ余分に必要なので(2² = 4)、/24は/26になります。ホスト数から決める場合は、それが収まる最小のブロックを選びます。50ホストには64アドレス、つまり/26が必要です。
2. ブロックサイズ: 1サブネットあたり2^(32 − 26) = 64アドレスで、マスクは255.255.255.192になります。
3. 区切る: ネットワークは64アドレスごとに始まります。192.168.1.0、.64、.128、.192です。
4. 両端: 各ブロックの最初のアドレスがネットワークアドレス、最後がブロードキャストアドレスで、その間がホストです。たとえば10.67.100.77/26では、ネットワークアドレスは10.67.100.64、ホストは.65から.126まで、ブロードキャストアドレスは.127です。
サブネット最初のホスト – 最後のホストブロードキャスト
同じ方法で試験問題を2問解く
10.67.100.77/26第4オクテット · 64ずつのブロック- ネットワーク
- 10.67.100.64
- 最初の使用可能なホスト
- 10.67.100.65
- 最後の使用可能なホスト
- 10.67.100.126
- ブロードキャスト
- 10.67.100.127
10.67.100.0/17第3オクテット · 128ずつのブロック- ネットワーク
- 10.67.0.0
- 最初の使用可能なホスト
- 10.67.0.1
- 最後の使用可能なホスト
- 10.67.127.254
- ブロードキャスト
- 10.67.127.255
ネットワークアドレスではない: 10.67.100.0/17 → 10.67.0.0/17
CIDR表記とは:/24の意味
CIDR表記は、ネットワークをアドレス、スラッシュ、ネットワークビットの数で表します。192.168.1.0/24は先頭の24ビットがネットワークという意味で、マスク255.255.255.0と同じです(RFC 4632)。
CIDRの計算では、1ビット変わるごとにブロックが2倍または半分になります。/23は/24が2つ(512アドレス)、/25は/24の半分(128アドレス)です。/16には/24が256個、/8には65,536個入ります。
CIDRは1993年に従来のクラスA、B、Cに取って代わりました(RFC 1519、現在はRFC 4632)。それ以降、マスクを第1オクテットから推測することはできないため、常に明記します。この計算機では、旧クラスは参考として表示するだけです。
- /221,024255.255.252.0/24が4個
- /23512255.255.254.0/24が2個
- /24256255.255.255.0/24が1個
- /25128255.255.255.128/24の½
- /2664255.255.255.192/24の¼
サブネットマスク早見表:/0から/32まで
IPv4のすべてのプレフィックスについて、サブネットマスク、ワイルドカードマスク、アドレス数、使用可能なホスト数をまとめました。行を選ぶと、計算機でそのまま計算できます。
使用可能なホスト数は、アドレス数からネットワークアドレスとブロードキャストアドレスを引いたものです。ただし/31ではポイントツーポイントリンク上で両方のアドレスがホストになり(RFC 3021)、/32は1台のホストです。
| プレフィックス | サブネットマスク | ワイルドカード | アドレス数 | 使用可能なホスト数 | /24との比較 |
|---|---|---|---|---|---|
| /0 | 0.0.0.0255.255.255.255 | 255.255.255.255 | 4,294,967,296 | 4,294,967,294すべてのIPv4アドレス | /24が16,777,216個 |
| /1 | 128.0.0.0127.255.255.255 | 127.255.255.255 | 2,147,483,648 | 2,147,483,646 | /24が8,388,608個 |
| /2 | 192.0.0.063.255.255.255 | 63.255.255.255 | 1,073,741,824 | 1,073,741,822 | /24が4,194,304個 |
| /3 | 224.0.0.031.255.255.255 | 31.255.255.255 | 536,870,912 | 536,870,910 | /24が2,097,152個 |
| /4 | 240.0.0.015.255.255.255 | 15.255.255.255 | 268,435,456 | 268,435,454 | /24が1,048,576個 |
| /5 | 248.0.0.07.255.255.255 | 7.255.255.255 | 134,217,728 | 134,217,726 | /24が524,288個 |
| /6 | 252.0.0.03.255.255.255 | 3.255.255.255 | 67,108,864 | 67,108,862 | /24が262,144個 |
| /7 | 254.0.0.01.255.255.255 | 1.255.255.255 | 33,554,432 | 33,554,430 | /24が131,072個 |
| /8 | 255.0.0.00.255.255.255 | 0.255.255.255 | 16,777,216 | 16,777,214旧クラスAのサイズ | /24が65,536個 |
| /9 | 255.128.0.00.127.255.255 | 0.127.255.255 | 8,388,608 | 8,388,606 | /24が32,768個 |
| /10 | 255.192.0.00.63.255.255 | 0.63.255.255 | 4,194,304 | 4,194,302 | /24が16,384個 |
| /11 | 255.224.0.00.31.255.255 | 0.31.255.255 | 2,097,152 | 2,097,150 | /24が8,192個 |
| /12 | 255.240.0.00.15.255.255 | 0.15.255.255 | 1,048,576 | 1,048,574 | /24が4,096個 |
| /13 | 255.248.0.00.7.255.255 | 0.7.255.255 | 524,288 | 524,286 | /24が2,048個 |
| /14 | 255.252.0.00.3.255.255 | 0.3.255.255 | 262,144 | 262,142 | /24が1,024個 |
| /15 | 255.254.0.00.1.255.255 | 0.1.255.255 | 131,072 | 131,070 | /24が512個 |
| /16 | 255.255.0.00.0.255.255 | 0.0.255.255 | 65,536 | 65,534旧クラスBのサイズ | /24が256個 |
| /17 | 255.255.128.00.0.127.255 | 0.0.127.255 | 32,768 | 32,766 | /24が128個 |
| /18 | 255.255.192.00.0.63.255 | 0.0.63.255 | 16,384 | 16,382 | /24が64個 |
| /19 | 255.255.224.00.0.31.255 | 0.0.31.255 | 8,192 | 8,190 | /24が32個 |
| /20 | 255.255.240.00.0.15.255 | 0.0.15.255 | 4,096 | 4,094 | /24が16個 |
| /21 | 255.255.248.00.0.7.255 | 0.0.7.255 | 2,048 | 2,046 | /24が8個 |
| /22 | 255.255.252.00.0.3.255 | 0.0.3.255 | 1,024 | 1,022 | /24が4個 |
| /23 | 255.255.254.00.0.1.255 | 0.0.1.255 | 512 | 510 | /24が2個 |
| /24 | 255.255.255.00.0.0.255 | 0.0.0.255 | 256 | 254旧クラスCのサイズ | /24が1個 |
| /25 | 255.255.255.1280.0.0.127 | 0.0.0.127 | 128 | 126 | /24に2個 |
| /26 | 255.255.255.1920.0.0.63 | 0.0.0.63 | 64 | 62 | /24に4個 |
| /27 | 255.255.255.2240.0.0.31 | 0.0.0.31 | 32 | 30 | /24に8個 |
| /28 | 255.255.255.2400.0.0.15 | 0.0.0.15 | 16 | 14 | /24に16個 |
| /29 | 255.255.255.2480.0.0.7 | 0.0.0.7 | 8 | 6 | /24に32個 |
| /30 | 255.255.255.2520.0.0.3 | 0.0.0.3 | 4 | 2 | /24に64個 |
| /31 | 255.255.255.2540.0.0.1 | 0.0.0.1 | 2 | 2ポイントツーポイントリンク | /24に128個 |
| /32 | 255.255.255.2550.0.0.0 | 0.0.0.0 | 1 | 1単一ホスト | /24に256個 |
よく使われるIPv6プレフィックス
| プレフィックス | 主な用途 | アドレス数 | /64サブネット数 |
|---|---|---|---|
| /32 | ISPへの割り当て | 79,228,162,514,264,337,593,543,950,336296 | 4,294,967,296 |
| /48 | 拠点(企業) | 1,208,925,819,614,629,174,706,176280 | 65,536 |
| /56 | 拠点(家庭) | 4,722,366,482,869,645,213,696272 | 256 |
| /64 | 1つのサブネット(SLAAC) | 18,446,744,073,709,551,616264 | 1 |
| /127 | ルーター間リンク | 221 | – |
| /128 | 1つのアドレス | 120 | – |
使用可能なホスト数は?/30、/31、/32
/30は4アドレスで使用可能なホストは2つ、/31は2アドレスでポイントツーポイントリンクでは両方とも使用可能、/32は1アドレスで1台のホストです。
2^n − 2の式が成り立つのは/0から/30までです。ルーター間のリンクでは、RFC 3021によりネットワークアドレスもブロードキャストアドレスもない/31が使え、/30の半分のアドレスで済みます。Ciscoはポイントツーポイントリンクでこれをサポートしています(Cisco)。
/32はホストルートで、1つのアドレスです。ループバックインターフェースや単一アドレスへの経路に使われます。クラウドでは各サブネットから2つより多くのアドレスが差し引かれるため、数が異なります。下のクラウドのセクションをご覧ください。
198.51.100.4/30使用可能:2
198.51.100.4/31使用可能:2ポイントツーポイント(RFC 3021)
198.51.100.4/32使用可能:11台のホスト
ワイルドカードマスク:サブネットマスクの反転
ワイルドカードマスクは、サブネットマスクのすべてのビットを反転したもので、255.255.255.0は0.0.0.255になります。0のビットは一致が必要で、1のビットは無視されます。CiscoのアクセスリストとOSPFのnetworkコマンドはワイルドカードマスクを使います。
通常のマスクでは、ワイルドカードは255.255.255.255からマスクを引いた値です。/20の255.255.240.0なら0.0.15.255になります。アクセスリストの permit 10.1.0.0 0.0.255.255 は、10.1.0.0から10.1.255.255までのすべてのアドレスに一致します(Cisco)。
アドレスの後にワイルドカードを入力すると(10.1.0.0 0.0.255.255)、計算機は対応するプレフィックスの/16として読み取ります。
- 一致が必要
- 任意の値
10.1.0.0から10.1.255.255までに一致
| /8 | 255.0.0.0 | 0.255.255.255 |
|---|---|---|
| /16 | 255.255.0.0 | 0.0.255.255 |
| /20 | 255.255.240.0 | 0.0.15.255 |
| /24 | 255.255.255.0 | 0.0.0.255 |
| /27 | 255.255.255.224 | 0.0.0.31 |
VLSM:1つのネットワークにサイズの異なるサブネットを作る
可変長サブネットマスク(VLSM)では、各サブネットに必要な分だけのサイズを割り当てます。1つの/24の中で、100ホストのWi-Fiに/25、50ホストのオフィスに/26、サーバーに/27、ルーター間リンクに/30を割り当てても、アドレスが余ります。
設計ツールは最大のサブネットから順に配置し、次のサブネットをその次の空きアドレスに置きます。そのため、各ブロックは自身のサイズの境界から始まり、重なりは生じません。ルーターはRFC 1812(1995年)以降、1つのネットワーク内で長さの異なるマスクに対応することが求められています。
設計で使うアドレス数と収容できるホスト数を表示し、残った空きブロックを一覧にします。ネットワークが小さすぎる場合は、収まらないサブネットを示します。
- Wi-Fi100ホスト
192.168.1.0/25192.168.1.1 – 192.168.1.126 - オフィス50ホスト
192.168.1.128/26192.168.1.129 – 192.168.1.190 - サーバー20ホスト
192.168.1.192/27192.168.1.193 – 192.168.1.222 - ルーター間リンク2ホスト
192.168.1.224/30192.168.1.225 – 192.168.1.226 - 空き
192.168.1.228/30 · 192.168.1.232/29 · 192.168.1.240/28
256アドレス中228を使用、空き28
IPv6のサブネット分割:/48、/56、/64
IPv6では通常1つのサブネットが/64で、拠点には分割用に/48(65,536サブネット)または/56(256サブネット)が割り当てられます。ブロードキャストアドレスはなく、確保されているのはサブネットルーター・エニーキャストアドレスと、エニーキャスト用の上位128個のインターフェースIDだけです。
/64は自動アドレス設定(SLAAC)に必要なサイズで、最後の64ビットが機器のインターフェースIDになります(RFC 4291、RFC 7421)。より長いプレフィックスも有効で(RFC 7608)、/127はルーター間リンク用の、/31に相当するIPv6のプレフィックスです(RFC 6164)。
RIPEのISP向けベストプラクティスでは、企業には/48、家庭には/48か/56を割り当てるとし、/56より長いものは強く推奨していません(RIPE-690)。各サブネットが16進数の桁単位にそろい、逆引きDNSをきれいに委任できるよう、4ビット境界(/52、/56、/60)で分割してください。
| プレフィックス | /64までのビット数 | 含まれる/64の数 | アドレス数 |
|---|---|---|---|
| /32 | 32 | 4,294,967,296 | 79,228,162,514,264,337,593,543,950,336296 |
| /48 | 16 | 65,536 | 1,208,925,819,614,629,174,706,176280 |
| /56 | 8 | 256 | 4,722,366,482,869,645,213,696272 |
| /64 | 0 | 1 | 18,446,744,073,709,551,616264 |
クラウドのサブネット:AWSの/24で使用可能なアドレスが251個の理由
AWSとAzureは各サブネットで5つ、Google Cloudは4つ、Oracle Cloudは3つのアドレスを予約します。そのため/24で使用可能なアドレスは、AWSとAzureで251個、Google Cloudで252個、Oracle Cloudで253個です。
AWSはネットワークアドレス、VPCルーター用の+1、DNS用の+2、将来の利用に備えた+3、最後のアドレスを予約し、/16から/28までのサブネットを使えます(AWS)。Azureはネットワークアドレス、ゲートウェイ、Azure DNS用の2つ、最後のアドレスを予約し、/2から/29までです(Azure)。
Google Cloudはプライマリ範囲の最初の2つと最後の2つのアドレスを予約し、/4から/29までで、セカンダリ範囲では何も予約しません(Google Cloud)。Oracle Cloudはネットワークアドレス、ゲートウェイ、最後のアドレスを予約し、/16から/30までです(Oracle)。計算機でクラウドを選ぶと、そのルールを分割やVLSMの設計に適用できます。
 AWS使用可能:251.0ネットワーク.1ルーター.2DNS.3将来用ほか250個.254.255最後
 Azure使用可能:251.0ネットワーク.1ゲートウェイ.2DNS.3DNSほか250個.254.255最後
 Google Cloud使用可能:252.0ネットワーク.1ゲートウェイ.2.3ほか250個.254将来用.255最後
 Oracle Cloud使用可能:253.0ネットワーク.1ゲートウェイ.2.3ほか250個.254.255最後
- ネットワークアドレス
- ルーターまたはゲートウェイ
- DNS
- 将来の利用
- 最後のアドレス
プライベートIPアドレスと特殊用途の範囲
プライベートネットワークは10.0.0.0/8、172.16.0.0/12、192.168.0.0/16を使います(RFC 1918)。インターネットプロバイダーのキャリアグレードNATは100.64.0.0/10を使い、その他のブロックはループバック、リンクローカル、ドキュメント、ベンチマーク、マルチキャスト用に確保されています。
計算機は、先頭のアドレスだけでなくブロック全体をIANAの特殊用途アドレスレジストリ(IPv4、IPv6)と照合します。10.0.0.0/7は半分がプライベートで半分がパブリック、172.0.0.0/11はプライベートの172.16.0.0/12を含むため、計算機はそれぞれに何が含まれるかを示します。
172.16.0.0/12は172.16.x.xだけでなく、172.31.255.255まで続きます。100.64.0.0/10は他のプライベート範囲とは違い、プロバイダーのNATとその顧客を結ぶリンク専用です(RFC 6598)。
- プライベート
- キャリアグレードNAT
- ループバックとリンクローカル
- ドキュメント用とベンチマーク用
- マルチキャスト
- 予約済み
0.0.0.0/8このネットワーク16,777,216アドレス10.0.0.0/8プライベート16,777,216アドレス100.64.0.0/10キャリアグレードNAT4,194,304アドレス127.0.0.0/8ループバック16,777,216アドレス169.254.0.0/16リンクローカル65,536アドレス172.16.0.0/12プライベート1,048,576アドレス192.0.2.0/24ドキュメント用256アドレス192.168.0.0/16プライベート65,536アドレス198.18.0.0/15ベンチマーク用131,072アドレス198.51.100.0/24ドキュメント用256アドレス203.0.113.0/24ドキュメント用256アドレス224.0.0.0/4マルチキャスト268,435,456アドレス240.0.0.0/4予約済み268,435,456アドレス
サブネット計算機:よくある質問
/24で使用可能なホスト数はいくつですか?
/27のサブネットマスクは何ですか?
サブネットマスクからプレフィックス長を求めるには?
IPアドレスとマスクからネットワークアドレスを計算するには?
/31で使用可能なホストが2つなのはなぜですか?
サブネットゼロとオール1サブネットは使えますか?
サブネットマスクとワイルドカードマスクの違いは何ですか?
/16には/24のサブネットがいくつ入りますか?
IPv6の/64とは何ですか?/48にはいくつ入りますか?
入力した内容はどこかに送信されますか?
足りないものはありますか?機能や新しいツールを提案する